#1
Tools zum Sammeln und Analysieren öffentlich zugänglicher Informationen aus Online-Quellen.
Kitploit empfohlen
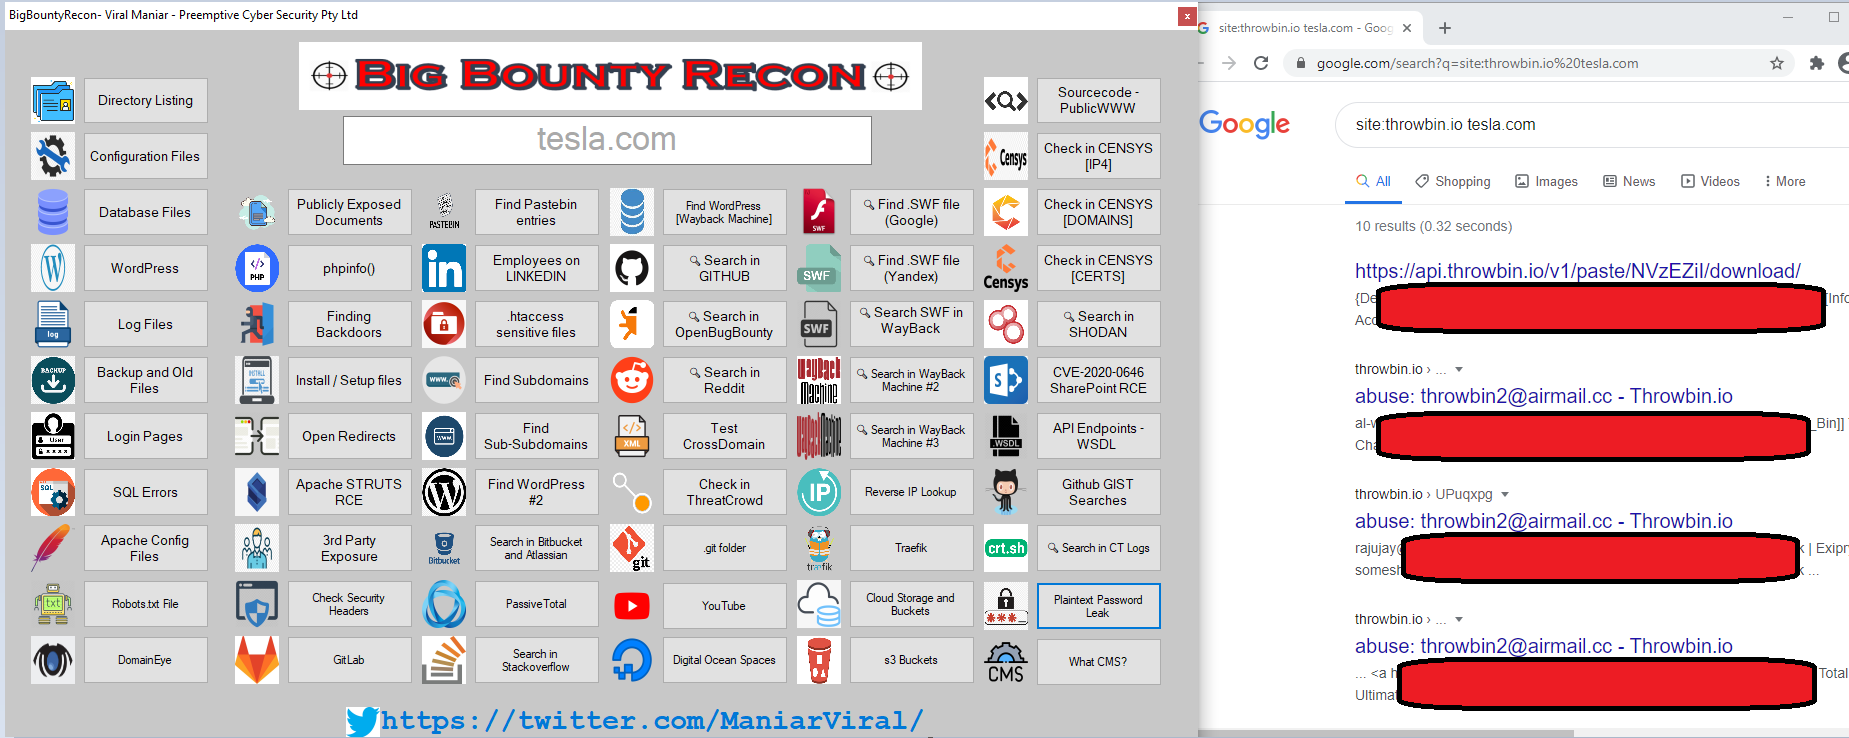
 viralmaniar/bigbountyrecon
Das BigBountyRecon-Tool nutzt 58 verschiedene Techniken unter Verwendung verschiedener Google Dorks und Open-Source-Tools, um den Prozess der ersten…
 sharadkumar97/osint-spy
Führt OSINT-Scans von E-Mail/Domain/IP-Adresse/Organisation mit OSINT-SPY durch. Es kann von Data Minern, Infosec-Forschern, Penetrationstestern und…
 austin-weeks/miasma
Locken Sie KI-Web-Scraper in eine endlose Giftgrube.
 rverton/webanalyze
Port von Wappalyzer (deckt Technologien auf, die auf Websites verwendet werden) zur Automatisierung von Massenscans.
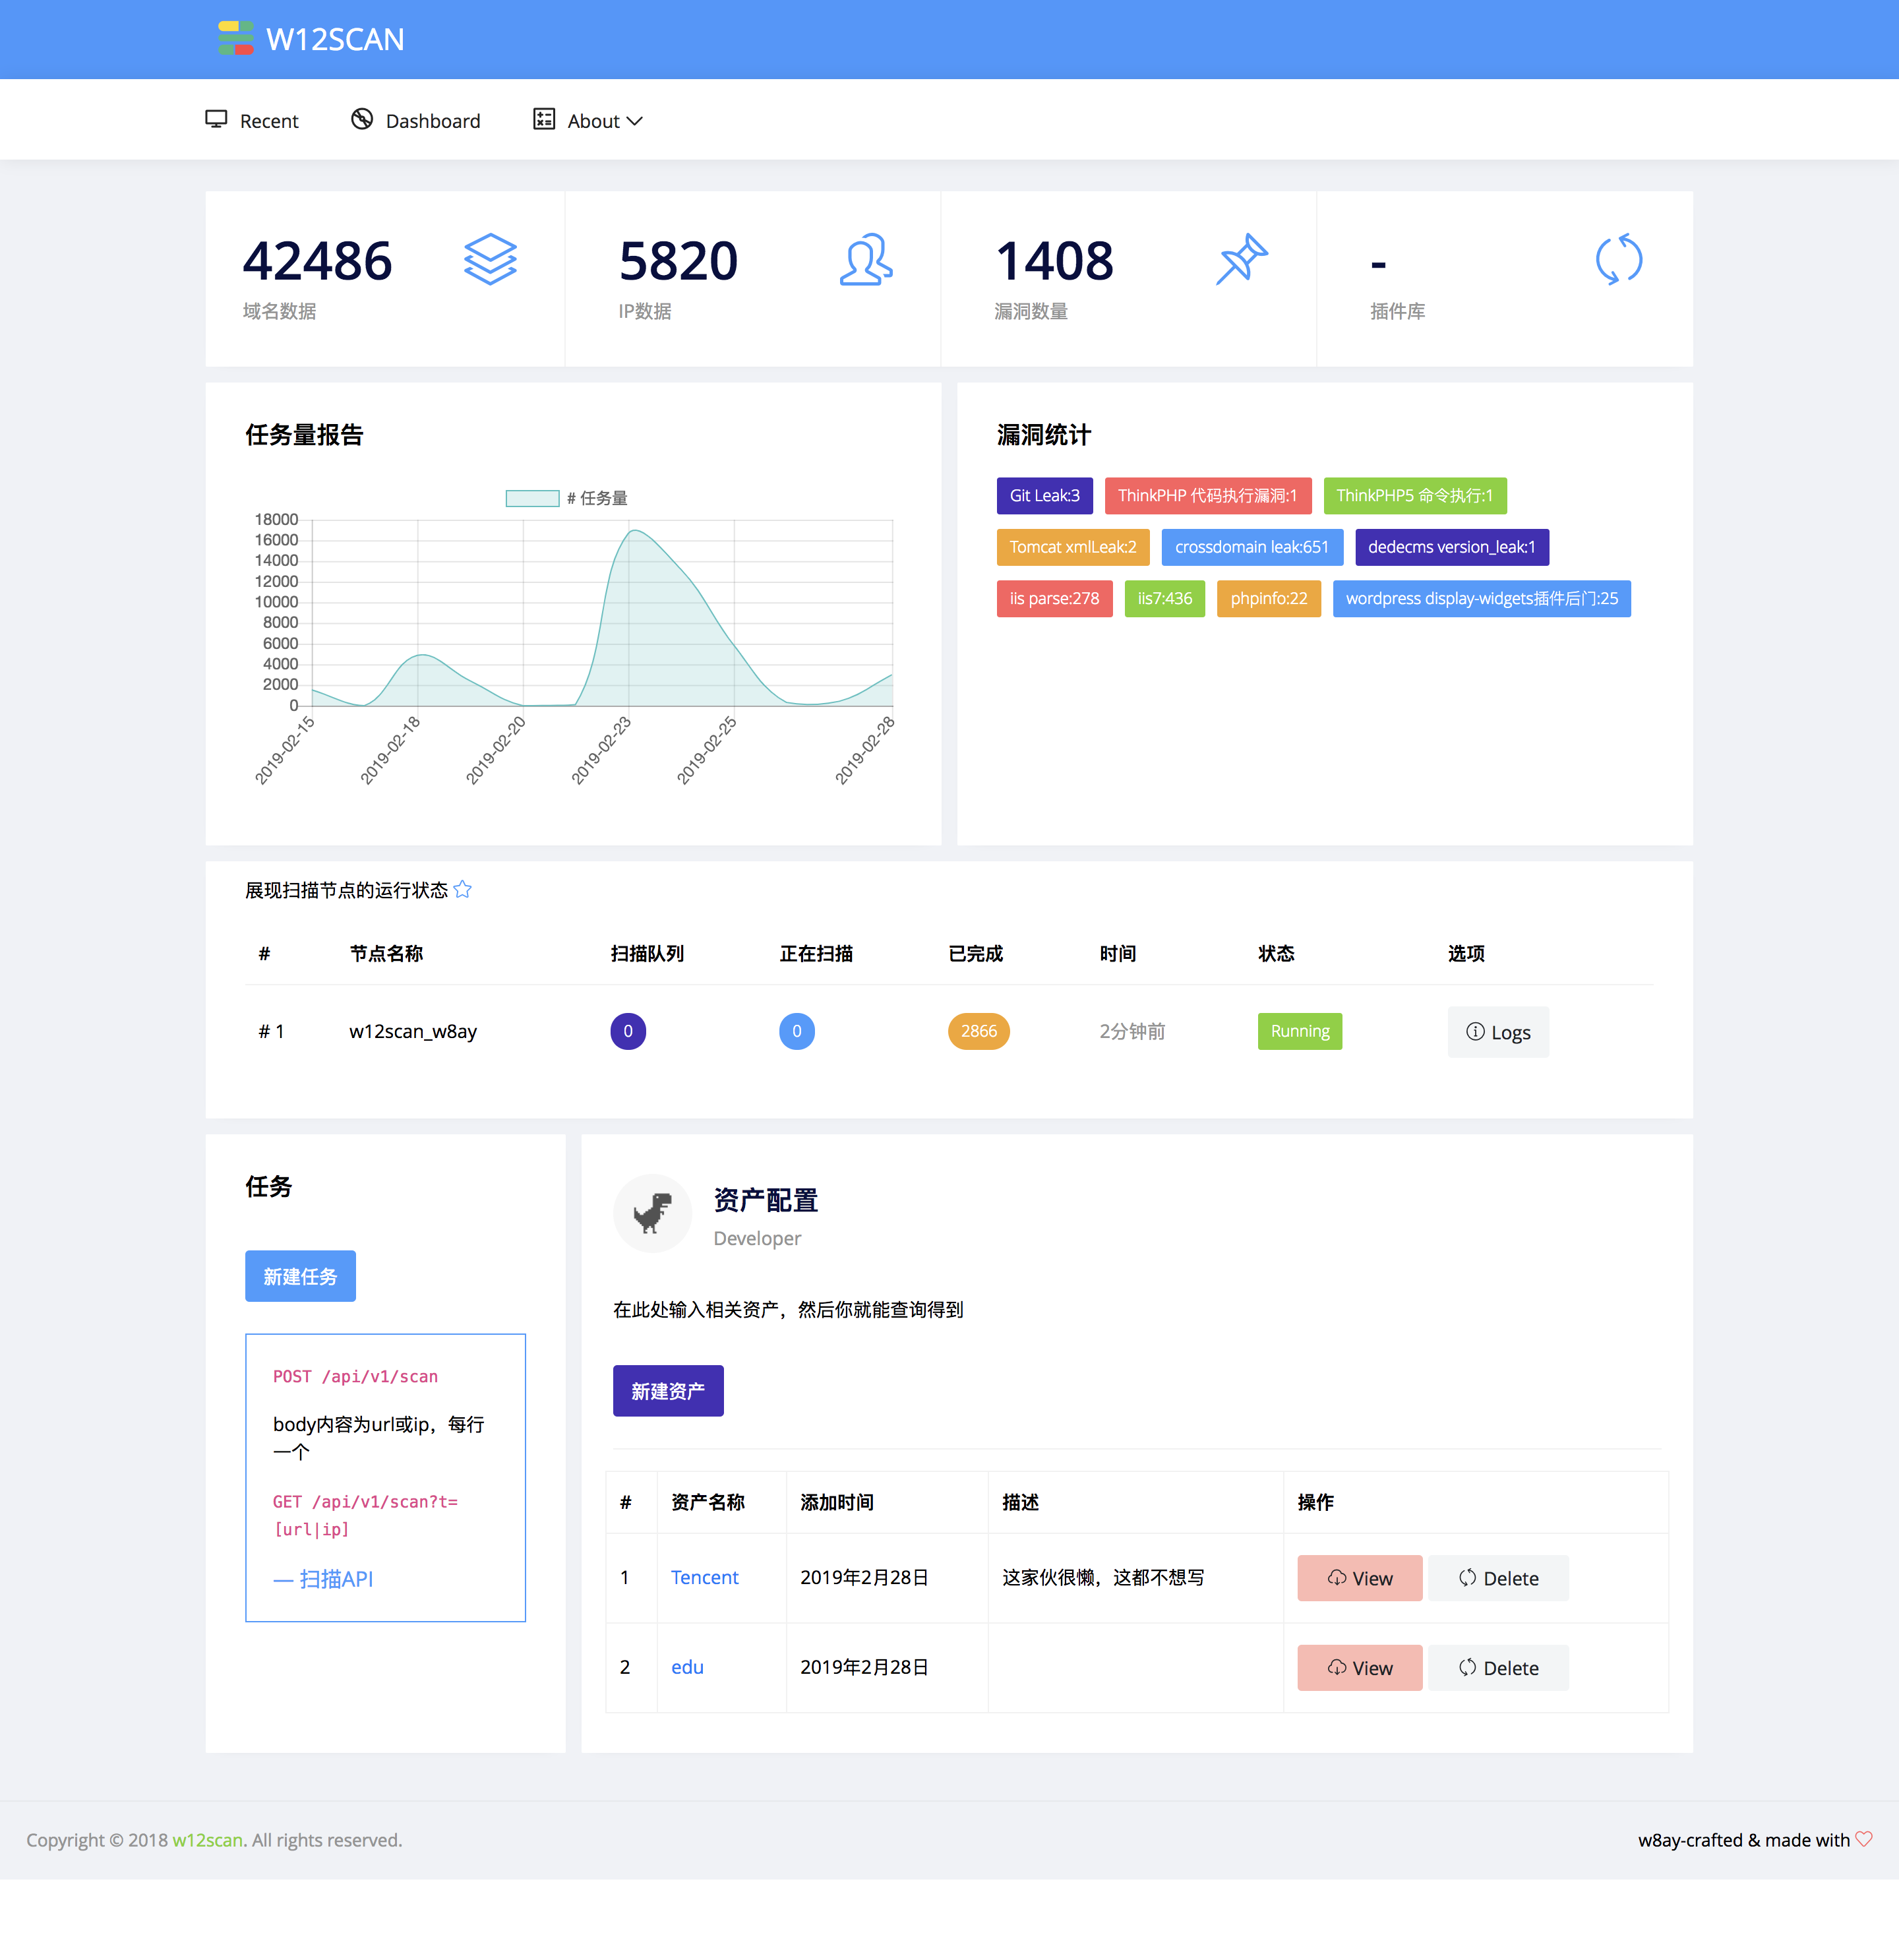 w-digital-scanner/w12scan
🚀 Ein einfacher Asset-Erkennungsmechanismus für die Cybersicherheit. (Netzwerk-Asset-Erkennungsmaschine)
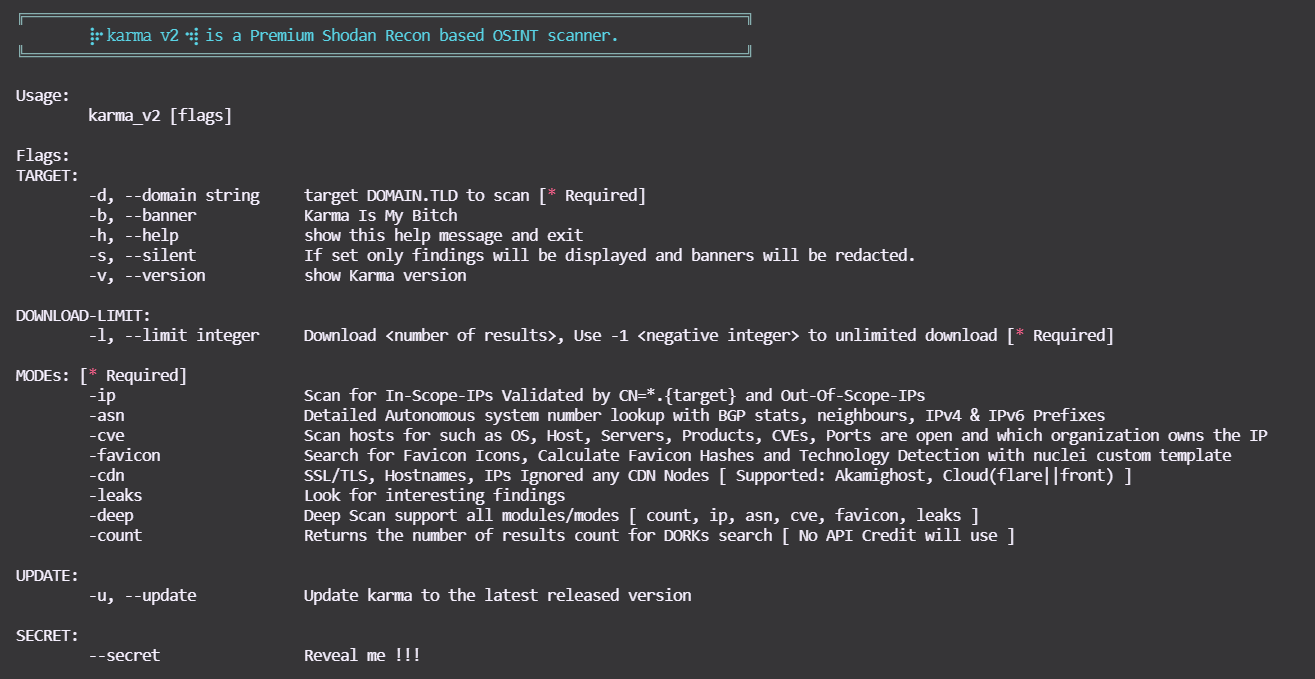 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 soxoj/telegram-bot-dumper
🔪 Dumper & Ripper für Telegram-Bots per Token. Forensisches CLI-Tool mit Web-Oberfläche
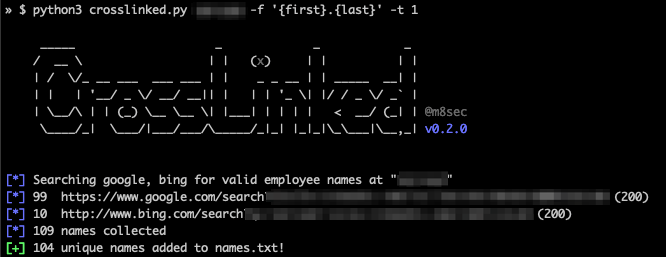 m8sec/crosslinked
LinkedIn-Enumerationstool zur Extraktion gültiger Mitarbeiternamen aus einer Organisation durch Suchmaschinen-Scraping
 gwen001/github-search
Eine Sammlung von Werkzeugen, um auf GitHub zu suchen.
 webbreacher/obsidian-osint-templates
Diese Vorlagen sind Vorschläge, wie das Notizwerkzeug Obsidian während einer OSINT-Untersuchung verwendet werden kann. Die Beispieldaten in diesen…
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
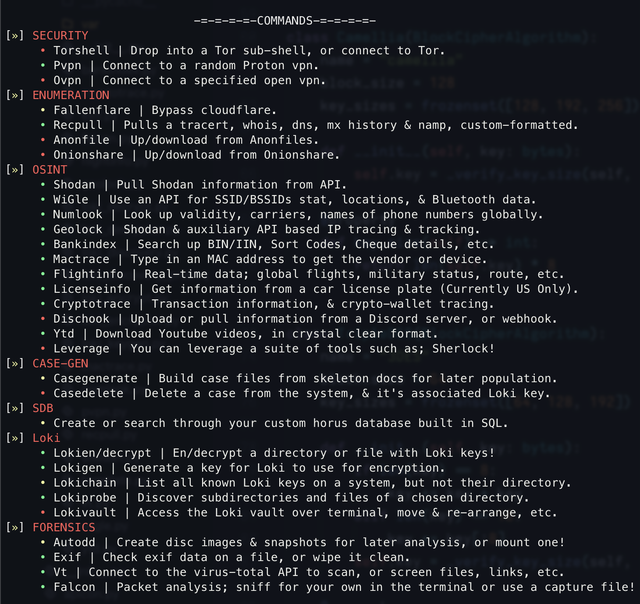 6abd/horus
Ein OSINT-/Digital-Forensik-Tool, entwickelt in Python.
 utiso/dorkbot
Kommandozeilen-Tool zum Scannen von Google-Suchergebnissen auf Schwachstellen
 stanfrbd/cyberbro
Eine einfache Anwendung, die Ihre IoCs aus Müll-Eingaben extrahiert und deren Reputation mithilfe mehrerer CTI-Dienste überprüft.
 tillson/git-hound
Schnelles GitHub-Recon-Tool. Scannt nach durchgesickerten Geheimnissen in ganz GitHub, nicht nur in bekannten Repos und Organisationen. Unterstützung…
 intelligencex/sdk
SDK zum Abfragen der Intelligence-X-Suchmaschine und des Datenarchivs, mit Unterstützung für Selektoren wie E-Mail, Domain, IP und Telefon. Enthält…
 twelvesec/gasmask
Tool zur Informationssammlung - OSINT
 maldevel/ipgeolocation
IP-Geolocation-Informationen abrufen