
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen
 contiki-ng/tinydtls
Eine Version von tinyDTLS, die umgestaltet wurde, um einfacher "standalone" verwendet zu werden (z.B. ohne Bindungen an einen bestimmten IP-Stack).
 r3mrum/loki-parse
Ein Python-Skript, das Netzwerkverkehr im Zusammenhang mit loki-bot (Malware) erkennen und parsen kann. Dieses Skript kann für DFIR-Analysten und…
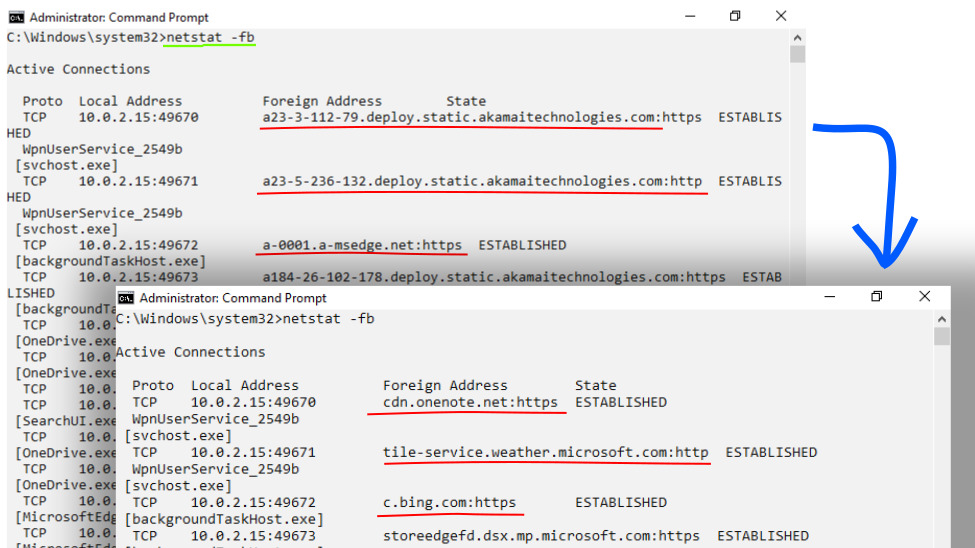 korc/pr-dnsd
Passiv-rekursiver DNS-Daemon, der alle DNS-Abfragen und -Antworten protokolliert und so Netzwerktransparenz, Anreicherung von EDR/IR-Protokollen und…
 ianxtianxt/bypass360mimikatz_x64
Modifizierte mimikatz-Binärdatei mit Ressourcenmodifikation und digitaler Signatur zur Umgehung der 360-Antivirus-Erkennung für Credential Dumping in…
 r00k5a58/pyc2
Einfacher c2, in Python geschrieben, um Sicherheitskonzepte zu demonstrieren
 thereisnotime/sshroute
Netzwerkbewusster SSH-Router - leitet Verbindungen zu verschiedenen IPs/Ports/Keys/Sprunghosts basierend auf dem aktiven VPN oder Netzwerk um.
 x1colegal/ustp-secure
Sichere (mit AEAD) Version von USTP, genannt USTP-Secure (ustps://)
 iot-onboarding/mud-visualizer
mud-visualizer ist ein Werkzeug zur Visualisierung von MUD-Dateien.
 h00die/msf-testing-scripts
Metasploit-Module im Test
 icecubesandwich/caddysmith
Generiere Caddy-Redirector-Konfigurationen aus Cobalt Strike- oder Sliver C2-Profilen.
 ilmndwntr/cve-2026-41940-mass-exploit
Massen-Exploit-Tool für CVE-2026-41940 mit Unterstützung für Einzel- und Massen-Scans zur Automatisierung der Ausnutzung verwundbarer Ziele.
 corelight/corelightforsecops
Chronicle-Parser für CORELIGHT und zugehörige Informationen.
 murphysecurity/rdl-detect
Erkennt remote, ob der Remote Desktop Licensing-Dienst offen ist, zur schnellen Überprüfung der Schwachstelle CVE-2024-38077.
 loosehose/dutchoven
Anwendungsspezifische Windows-Netzwerk-Brownouts in nativem C und BOF-Form
 qarait/gate0
Eine kleine, überprüfbare, terminierende, deterministische Mikro-Policy-Engine
 corelight/corelight-client
Corelight Sensor API-Befehlszeilenclient
 madrisan/cisco7crack
Ver- und entschlüsselt die Cisco-Enable-7-Passwörter








