Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CorelightForSecOps — Chronicle-Parser für CORELIGHT und zugehörige Informationen. | Kitploit

Tools/GitHubGitHub/corelight/corelightforsecops
DefensivwerkzeugeNetzwerksicherheitCloud-SicherheitDienstprogramme & FrameworksEinbruchserkennungLog-Analyse
GitHubcorelight/corelightforsecops

CorelightForSecOps

Chronicle-Parser für CORELIGHT und zugehörige Informationen.

Repository anzeigen
54103vor 8 TagenNoch nicht geprüft
Teilen

Corelight Sensor-Logs erfassen

Dieses Dokument beschreibt, wie Sie Corelight Sensor-Logs erfassen können, indem Sie den Corelight Sensor und einen Chronicle-Forwarder konfigurieren. Dieses Dokument listet außerdem die unterstützten Log-Typen und unterstützten Corelight-Versionen auf.

Weitere Informationen finden Sie unter Data ingestion to Chronicle.

Bevor Sie beginnen

  • Überprüfen Sie die Version des Corelight Sensor. Der Corelight Google SecOps-Parser wurde für Version 27.13 und früher entwickelt. Spätere Versionen des Corelight Sensor könnten zusätzliche Logs enthalten, die der Parser nicht erkennt, und diese Logs erhalten möglicherweise eine eingeschränkte oder keine Feldanalyse. Der Log-Inhalt bleibt jedoch weiterhin im Rohlog-Format in Google SecOps verfügbar.
  • Stellen Sie sicher, dass alle Systeme in der Bereitstellungsarchitektur mit der UTC-Zeitzone konfiguriert sind.

Bereitstellungs- und Log-Ingestion-Methoden

Das folgende Bereitstellungsarchitekturdiagramm veranschaulicht, wie ein Corelight Sensor eingerichtet wird, um Logs mithilfe von zwei verschiedenen Ingestion-Architekturen an Google Security Operations zu senden. Es ist wichtig zu beachten, dass jede Kundenbereitstellung von dieser Darstellung abweichen und komplexer sein kann.

Ein Ingestion-Label identifiziert den Parser, der Rohlog-Daten in das strukturierte UDM-Format normalisiert. Die Informationen in diesem Dokument gelten für den Parser mit dem Ingestion-Label CORELIGHT.
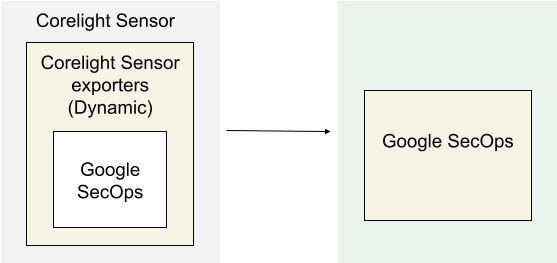
Logs in Google SecOps mit Corelight Exportern ingestieren

Deployment architecture

Das Architekturdiagramm zeigt die folgenden Komponenten:

  • Corelight Sensor: Das System, auf dem der Corelight Sensor läuft.

  • Corelight Sensor exporters: Der Corelight Sensor exporter sammelt Log-Daten vom Sensor und leitet sie an Google Security Operations weiter.

  • Google Security Operations: Google Security Operations speichert und analysiert die Logs vom Corelight Sensor.

Den Google SecOps-Exporter in Corelight konfigurieren

Verwenden Sie die Weboberfläche des Sensor oder des Fleet Manager, um den Google SecOps-Exporter zu konfigurieren. Diese Konfiguration verwendet die API-Anmeldedaten Ihrer Google SecOps-Instanz, um die sichere Verbindung herzustellen.

  1. Melden Sie sich als Administrator bei der Weboberfläche des Fleet Manager oder des Sensor von Corelight Sensor an.

  2. Navigieren Sie zum Konfigurationsbereich für Exporter:

    • Fleet Manager: Navigieren Sie zu Policies, wählen Sie eine Policy aus und klicken Sie auf die Registerkarte Export.
    • Standalone Sensor: Navigieren Sie zu Configuration | Export | Export Configuration.
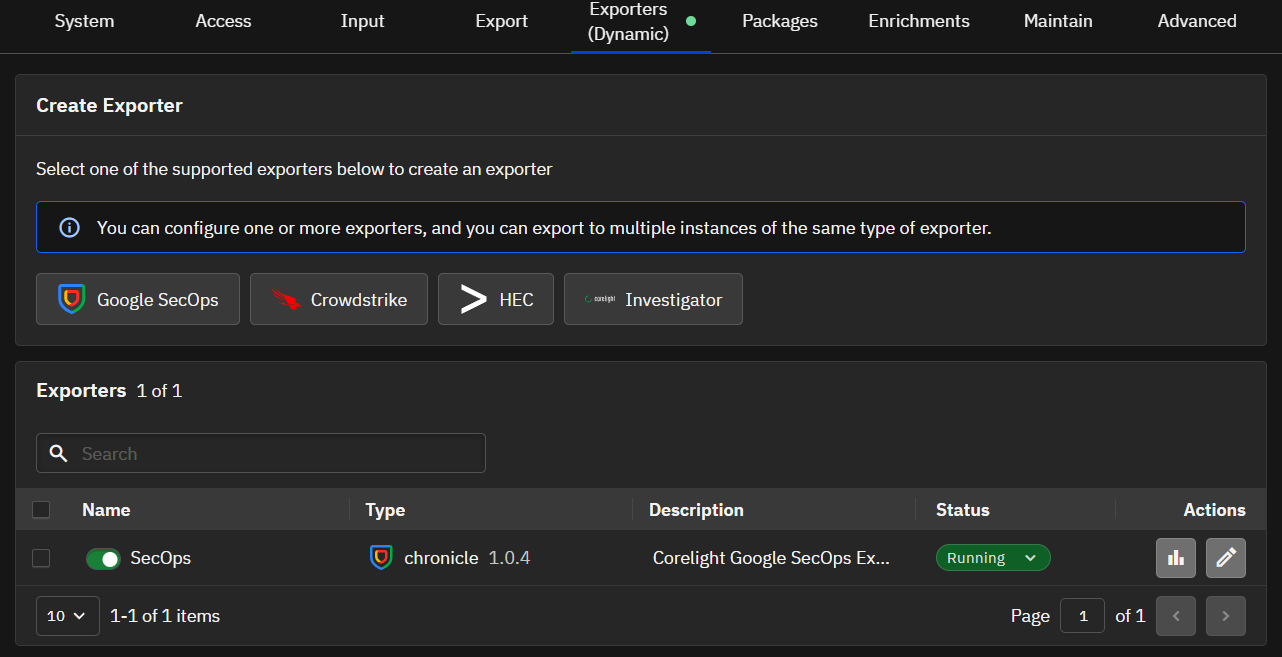
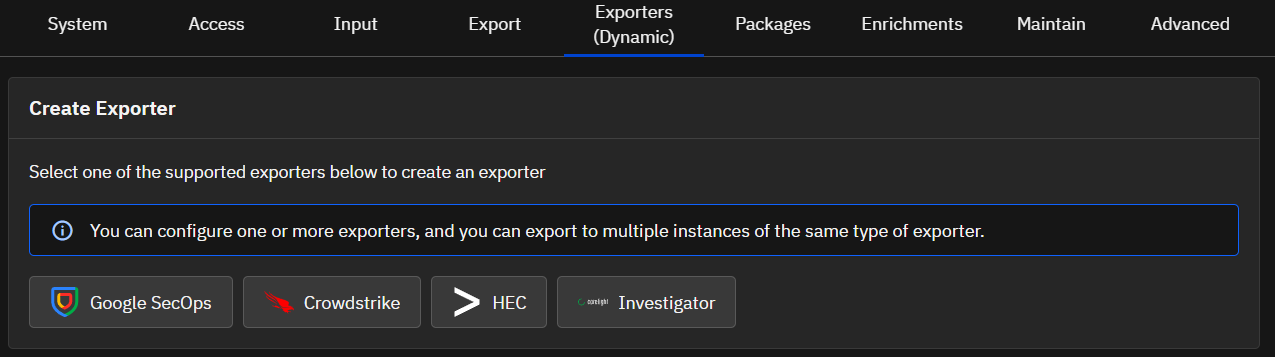
  3. Klicken Sie im Abschnitt Create Exporter auf Google SecOps.
Deployment architecture

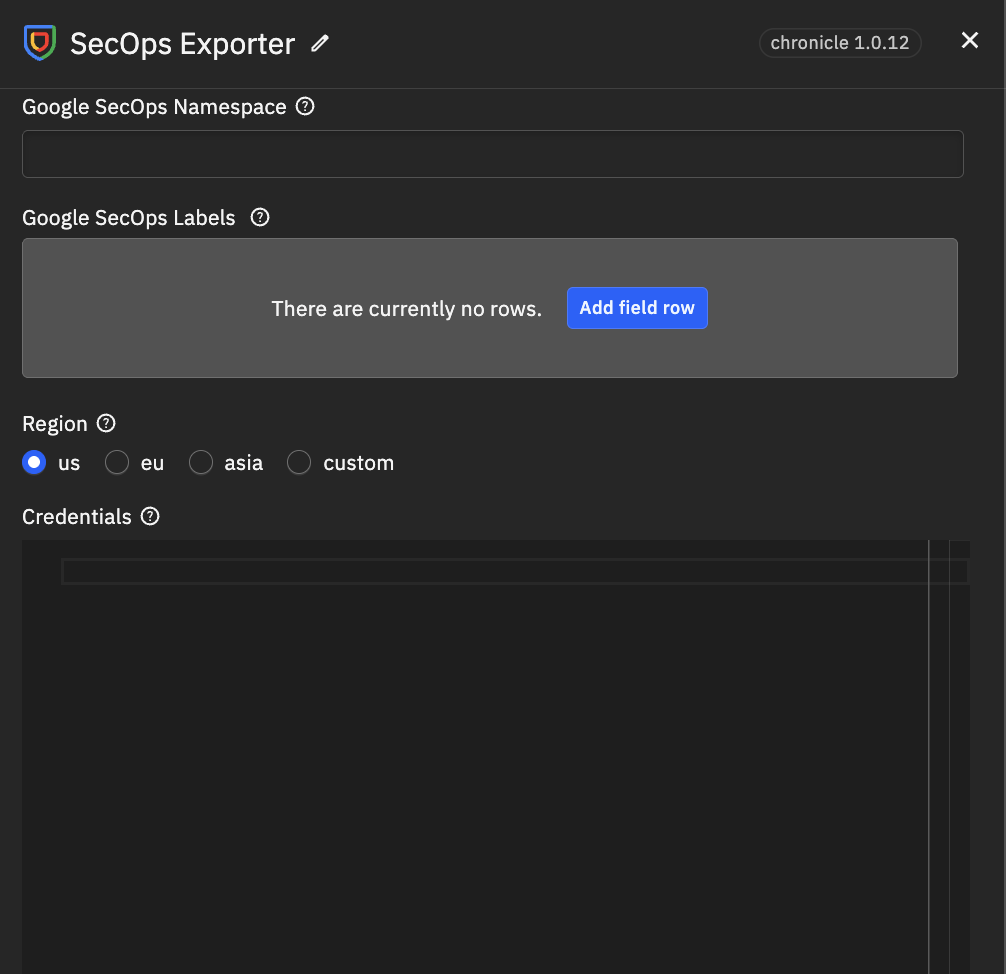
  1. Konfigurieren Sie die folgenden Eingabeparameter:
  • Name*: Ein eindeutiger Name für diese Exporter-Instanz (zum Beispiel SecOps).
  • Google SecOps Customer ID*: Ihre eindeutige Kundenkennung, die von Google bereitgestellt wird.
  • Google SecOps Namespace: Der logische Namespace für Ihre Sensor-Logs in Google SecOps.
  • Credentials*: Die Service Account Credentials für Google SecOps (JSON). (Fügen Sie den vollständigen JSON-Inhalt ein).
  • Google SecOps Labels: Vom Benutzer konfigurierte Labels zur Identifizierung der Datendomäne.
  • Region*: Der von Google SecOps verwendete GCP-Regionsname.
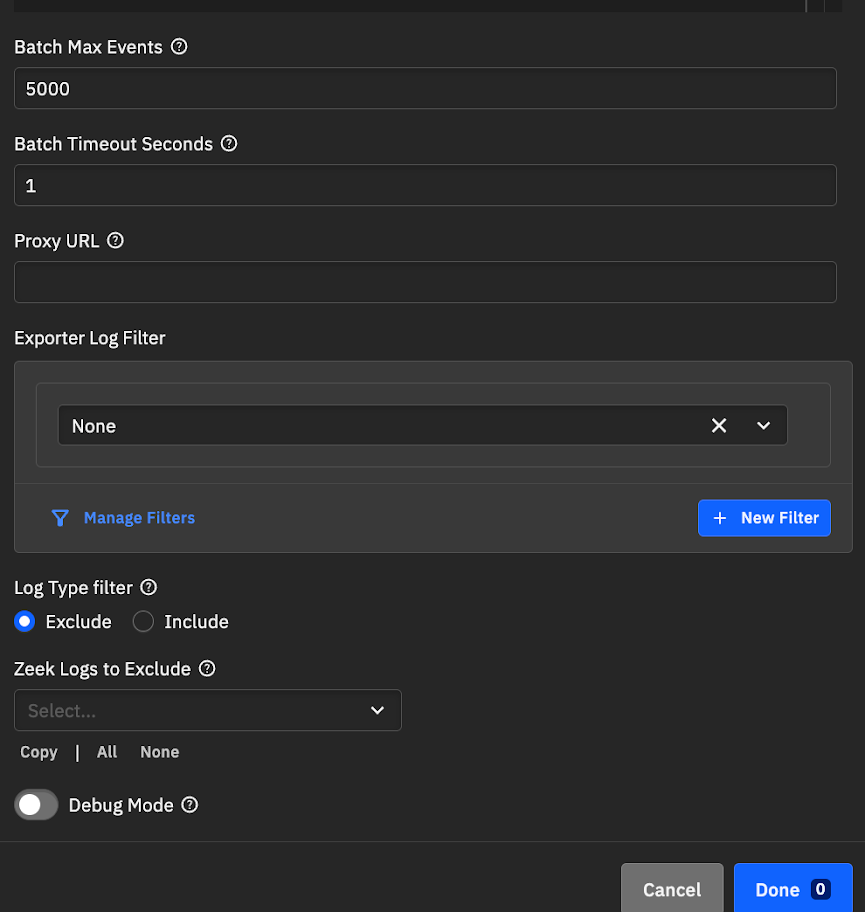
  • Batch Max Events: Die maximale Batch-Größe.
  • Batch Timeout Seconds: Das maximale Alter eines Batches.
  • Proxy URL: Die Netzwerk-Proxy-URL, falls erforderlich.
  • Exporter Log Filter: Wählen Sie einen Filter aus, der auf diese Exporter-Instanz angewendet werden soll.
  • Log Type Filter: Schließen Sie bestimmte Log-Dateien nach Namen ein oder aus.
    • Exclude: Entfernt angegebene Logs. Neue Log-Typen (zum Beispiel aus Paketen) werden weiterhin exportiert.
    • Include: Exportiert nur die angegebenen Logs. Neue Log-Typen werden NICHT exportiert, es sei denn, sie werden manuell hinzugefügt.

Deployment architecture Deployment architecture

  1. Klicken Sie auf Done.

Deployment-Architektur

  1. Klicken Sie auf Apply Changes.

Logs mit einem Forwarder in Google SecOps aufnehmen

Deployment-Architektur

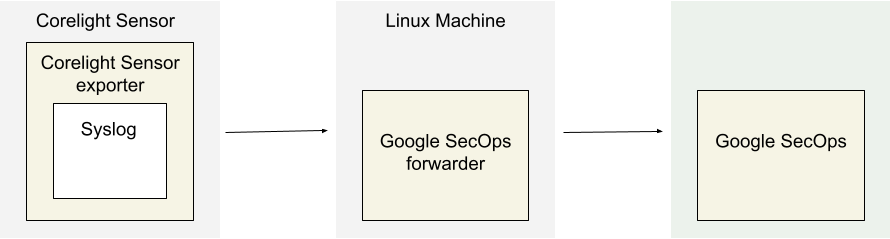
Das Architekturdiagramm zeigt die folgenden Komponenten:

  • Corelight Sensor: Das System, auf dem der Corelight Sensor läuft.

  • Corelight Sensor exporter: Der Corelight Sensor exporter sammelt Logdaten vom Sensor und leitet sie an den Google Security Operations forwarder weiter.

  • Google Security Operations forwarder: Der Google Security Operations forwarder ist eine leichtgewichtige Softwarekomponente, die im Netzwerk des Kunden bereitgestellt wird und Syslog unterstützt. Der Google Security Operations forwarder leitet die Logs an Google Security Operations weiter.

  • Google Security Operations: Google Security Operations speichert und analysiert die Logs vom Corelight Sensor.

Den Google Security Operations forwarder konfigurieren

Um den Google Security Operations forwarder zu konfigurieren, gehen Sie wie folgt vor:

  1. Richten Sie einen Google Security Operations forwarder ein. Siehe Install and configure the forwarder on Linux.

  2. Konfigurieren Sie den Google Security Operations forwarder so, dass er Logs an Google Security Operations sendet.

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
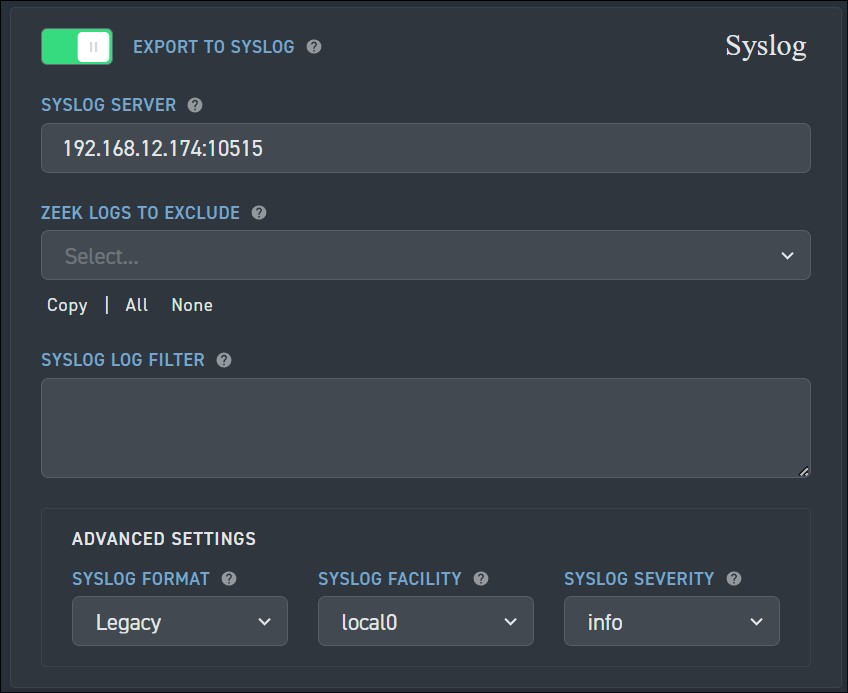

Den Corelight Sensor-Exporter konfigurieren

  1. Melden Sie sich als Administrator beim Corelight Sensor an.
  2. Wählen Sie die Registerkarte Export aus.
  3. Suchen Sie die Option EXPORT TO SYSLOG und aktivieren Sie sie.
  4. Konfigurieren Sie unter EXPORT TO SYSLOG die folgenden Felder:
  • SYSLOG SERVER: Geben Sie die IP-Adresse und den Port des Syslog-Listeners des Google Security Operations Forwarders an.
  • Navigieren Sie zu Advanced Settings > SYSLOG FORMAT und ändern Sie die Einstellung auf Legacy.

Corelight Sensor Configuration

  1. Klicken Sie auf Apply Changes.

Unterstützte Corelight-Logtypen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    249

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →