
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen

 lu1sdv/wafmeow
wafw00f-Signaturen. Go-Geschwindigkeit. Pipeline-nativ. WAF-Erkennung aus Live-HTTP und Offline-Captures.
 nccgroup/ebpf
eBPF - erweiterte Berkeley Packet Filter-Tooling
 owasp/honeysap
HoneySAP: SAP-Forschungshoneypot mit geringer Interaktion
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Dateiloses x64-Assembly-C2-Framework mit Dual-Channel-ICMP/DNS-Protokoll-Pivoting, direkter Syscall-Ausführung und ptrace-basierter Prozessinjektion…
 xiaolichan/redcaddy
C2-Redirector auf Basis von caddy
 nicmx/fort-validator
RPKI Relying Party und RTR-Server, der BGP-Route-Origin-Autorisierungen validiert und validierte Daten über das RTR-Protokoll an Router bereitstellt.
 codextf2/openmalleablec2
Open-Source-Implementierung von Cobalt Strikes Malleable C2
 torque59/nosqlpot
Das NoSQL-Honeypot-Framework
 pion/handoff
Starte WebRTC im Browser — führe es woanders aus.
 epi052/cve-2018-15473
Multithread-fähig, IPv6-kompatibel, Wortlisten-/Einzelbenutzer-Benutzernamen-Enumeration mittels CVE-2018-15473
 cbuijs/sdproxy
DNS-Proxy, der einfach und schnell ist, mit nicht ganz so einfachen Funktionen. Fokussiert auf geroutete DNS-Weiterleitung, Filterung und…
 v-p-b/pecloakcapstone
Plattformunabhängiger peCloak-Fork basierend auf Capstone
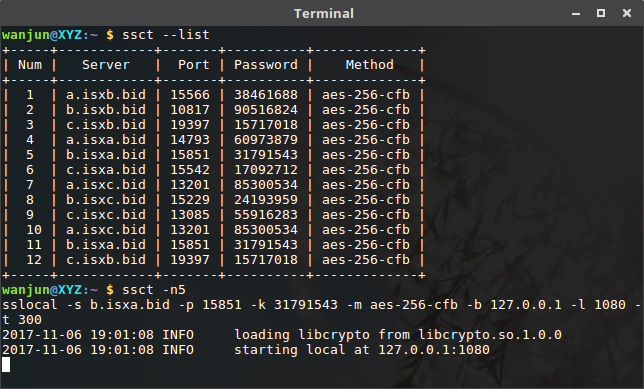 wanjunzh/ssct
Ein Wrapper-Tool für shadowsocks, um konsistent Firewalls zu umgehen.
 lnxg33k/webhandler
Bash-Simulator zur Steuerung eines Servers mithilfe von PHP-Systemfunktionen.

 deeptempo/socbench
Eine offene Testumgebung und Benchmark für KI in Cybersicherheitsoperationen.
 nonenotnull/ssrfx
CVE-2014-4210+Redis Unauthorisierter Zugriff
 mhaskar/fsquirtcplpoc
PoC zur Erzeugung eines bthprops.cpl-Moduls, das von der LOLBin Fsquirt.exe geladen werden soll.








