#1
 leonidus0x10/cve-2021-1675-scanner
Schwachstellenscanner für CVE-2021-1675/PrintNightmare
 qyvora/qyvora-anansi
Terminal-first-Angriffsflächen-Intelligence-Engine. Entwickelt für Geschwindigkeit, Portabilität und rohes technisches Signal.
 qruiqai/leakish
Browser-Privatsphäre-Leck-Detektor — acht Erkennungsmodule, Risikobewertung und Pro-Konto-Verlauf, alles in Ihrem Browser.
 ianxtianxt/dbscanner
Unbefugter Zugriff + Schwachstellenprüfung für schwache Passwörter in großem Maßstab
 nccgroup/thingernet-graph
Python-Skript zur Generierung einer neo4j-Cypher-Repräsentation einer Sammlung von IoT-Geräten zur Visualisierung und Abfrage.
 rwincey/cve-2020-5902-nse
Nmap NSE-Skript zur Erkennung und Ausnutzung von CVE-2020-5902, einer Schwachstelle zur Remote-Codeausführung in der Benutzeroberfläche des F5 BIG-IP…
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Exploit-Skript basierend auf Python3
 nccgroup/nsdp-discover
Ein nmap-Skript zum Entdecken des NSDP-Dienstes und zum Abrufen grundlegender Informationen
 nu11secur1ty/nmap-cheat-sheet
Kuratierter Spickzettel für Nmap, der Zielauswahl, Port-Scanning, Dienst-/Betriebssystem-Erkennung, NSE-Skripte und Ausgabeformate für…
 t1gr3s/airo-heat
Repository des Teams T1GR3$ im Hackathon von Cybercamp 2018
 go0dspeed/spill
POC-Scanner für CVE-2024-47176
 yv1ing/secbox
Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.
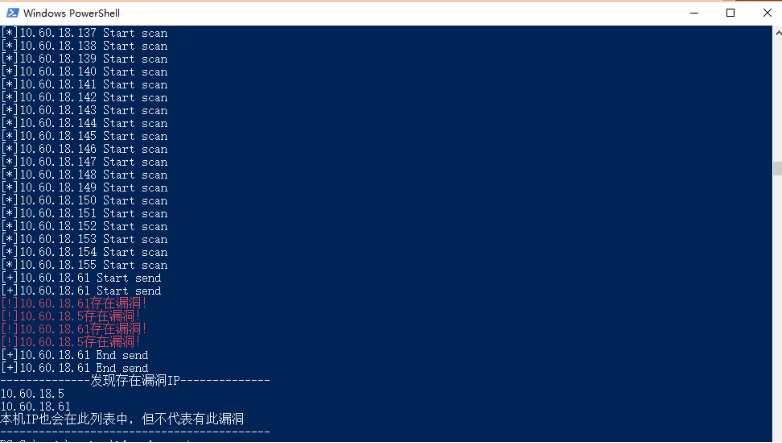 etocheney/javadeserialization
Ein Java-Deserialisierungs-Schwachstellenscanner für ähnliche Schwachstellen wie CVE-2017-10271
 m0usem0use/erl_mouse
Python-Skript zum Auffinden anfälliger Ziele von CVE-2025-32433
 ankhcorp/nuke.sh
Bash-basiertes Skript für passive Reconnaissance und Attack-Surface-Mapping, das ausschließlich öffentliche APIs und Standard-Linux-Tools (curl, dig,…

 vqkro/ultrasploiter
Eine einzelne Binärdatei, die einen Portscanner, den vollständigen Exploit-DB-Index (47k Einträge) und ausführbare Exploit-Module in einem Tool…
 dejanlevaja/enum_shares
Tool zur Enumeration freigegebener Ordner