 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen

 chef-boneyard/bash-shellshock
VERALTET: Chef cookbook zum Auditieren und Beheben von 'Shellshock' (BASH-CVE-2014-7169)
 cosmo121/follina-remediation
Entfernt die Möglichkeit, MSDT auszuführen, als Reaktion auf CVE-2022-30190 (Follina)
 oiyl/cve-2025-46171
Dokumentation einer Denial-of-Service-Schwachstelle in der vBulletin 3.8.7 Freundesliste.
 chainguard-dev/text4shell-policy
ClusterImagePolicy-Demo für cve-2022-42889 text4shell
 rancher/externalip-webhook
CVE-2020-8554: Man-in-the-Middle mithilfe von LoadBalancer oder ExternalIPs
 nitrado/cve-2017-9798
Überprüft eine Shared-Hosting-Umgebung auf CVE-2017-9798
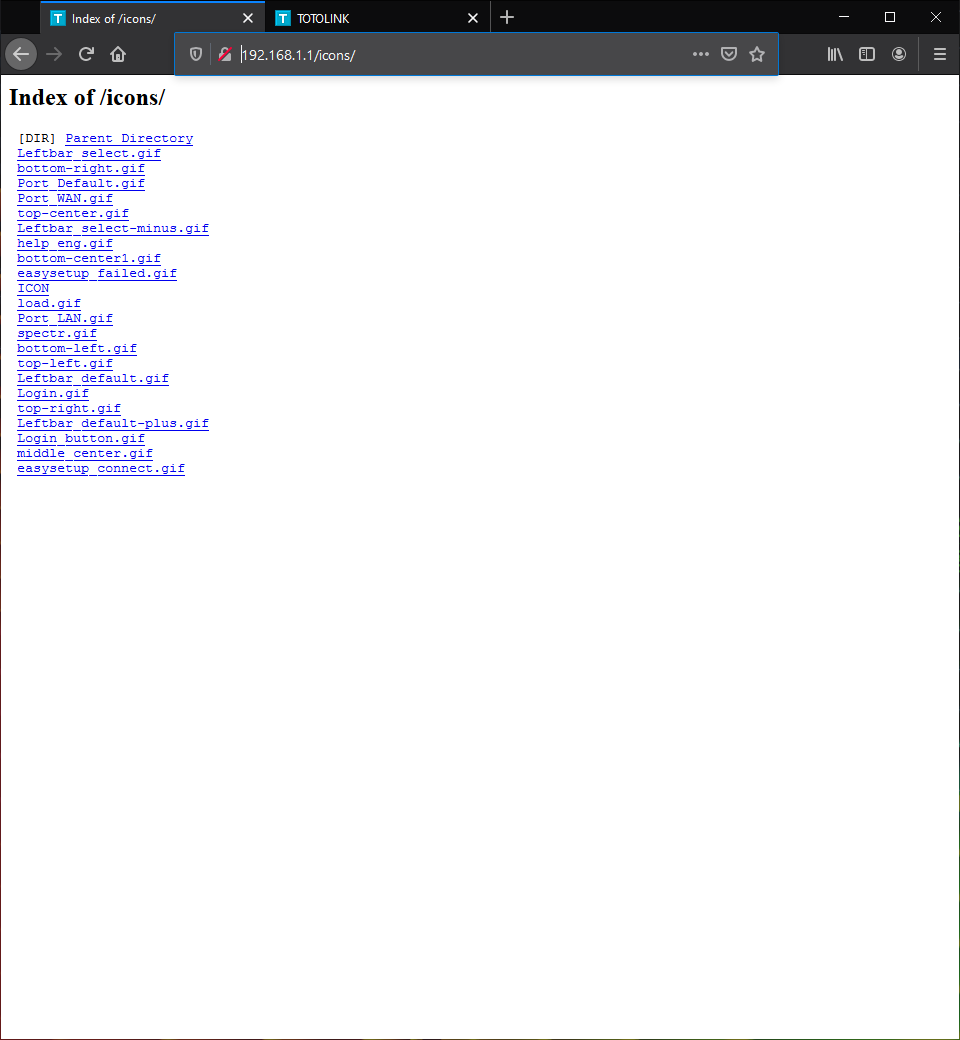 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Schwachstelle durch Verzeichnis-Indexierung
 swzhouu/cve-2020-26732
SKYWORTH GN542VF Hardware Version 2.0 und Software Version 2.0.0.16 setzt das Secure-Flag für das Session-Cookie in einer HTTPS-Sitzung nicht
 avalahee/pdfjs_disable_eval
CVE-2024-4367-Mitigation für Odoo 14.0
 tazmidev/cve-2026-53571
CVE-2026-53571 `server.fs.deny`-Bypass über Windows-Alternativpfade (PoC).
 jotaqc/cve-2022-30190_temporary_fix_source_code
Dies sind die Quellcodes der Python-Skripte, um den temporären Schutz gegen die CVE-2022-30190-Sicherheitslücke (Follina) anzuwenden.