
 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen
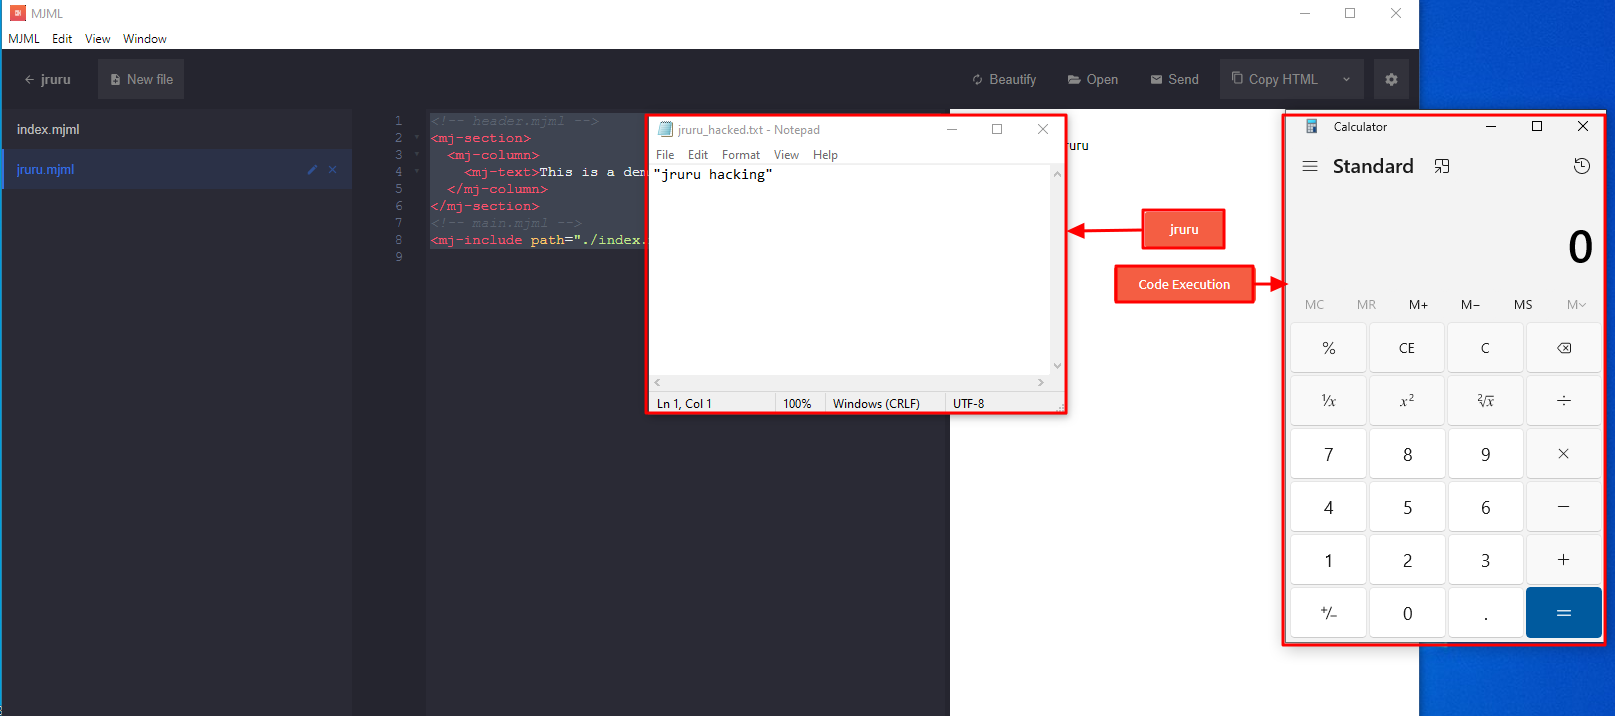
 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE-Exploit
 shenhav12/cve-2024-25169-mezzanine-v6.0.0
Proof-of-Concept-Exploit für CVE-2024-25169, eine Schwachstelle aufgrund falscher Zugriffskontrolle in Mezzanine CMS v6.0.0, die es Angreifern…
 0xbingo/cve-2025-1974
Ein minimales Testwerkzeug zur Erkennung von Annotation-Injection-Schwachstellen in Kubernetes-NGINX-Ingress-Controllern. Dieses Skript sendet eine…
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - Fehlende Autorisierung zur beliebigen Plugin-Installation
 shenhav12/cve-2024-25170-mezzanine-v6.0.0
Proof-of-Concept-Exploit für CVE-2024-25170, der eine Umgehung der Zugriffskontrolle in Mezzanine CMS v6.0.0 durch Manipulation des Host-Headers…
 geraldoalcantara/cve-2023-49982
Schulgebührenverwaltungssystem v1.0 - Falsche Zugriffskontrolle - Privilegieneskalation
 cn016/apache-superset-secret_key-cve-2023-27524-
Apache Superset Standard-SECRET_KEY-Schwachstelle (CVE-2023-27524)
 nxploited/cve-2024-12542-poc
Proof-of-Concept Exploit für CVE-2024-12542, der auf unauthentifizierte Offenlegung sensibler Informationen im WordPress linkID Plugin durch fehlende…
 knotsecurity/cve-2025-29927-nextjs-middleware-simulation
Simuliert CVE-2025-29927, eine kritische Next.js-Sicherheitslücke, die es Angreifern ermöglicht, die Middleware-Autorisierung zu umgehen, indem sie…
 yxzrw/cve-2025-29705
CVE-2025-29705
 pinpinsec/cve-2023-0400
trellix DLP Bypass
 spyata123/cve-2024-12008-information-exposure-vulnerability-in-w3-total-cache
CVE-2024-12008 Schwachstelle zur Offenlegung von Informationen in W3 Total Cache
 geraldoalcantara/cve-2023-49543
Buchladen-Verwaltungssystem v1.0 - Fehlerhafte Zugriffskontrolle
 mbadanoiu/mal-011
MAL-011: Fehlkonfiguration von Log4J ermöglicht bösartiges JavaScript in Red Hat AMQ
 armaansidana2003/cve-2025-25621
Proof-of-Concept-Exploit für CVE-2025-25621, eine Schwachstelle durch fehlerhafte Zugriffskontrolle in Unifiedtransform v2.0, die es Lehrkräften…
 mbadanoiu/cve-2021-42562
CVE-2021-42562: Unzureichende Zugriffskontrolle in MITRE Caldera
 jet-pentest/cve-2021-3130
Proof-of-Concept für CVE-2021-3130: demonstriert die Offenlegung von Anmeldeinformationen durch HTML-Verschleierungs-Bypass in Open-AudIT bis 4.0.2,…








