
 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen

 nccgroup/scoutsuite
Multi-Cloud-Sicherheitsaudit-Tool, das Cloud-Provider-APIs nutzt, um Konfigurationsdaten zu sammeln, die Sicherheitslage zu bewerten und…
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
 coreruleset/coreruleset
Generisches Angriffserkennungs-Regelwerk für Web Application Firewalls, das Schutz vor den OWASP Top Ten und häufigen Sicherheitslücken bei minimalen…
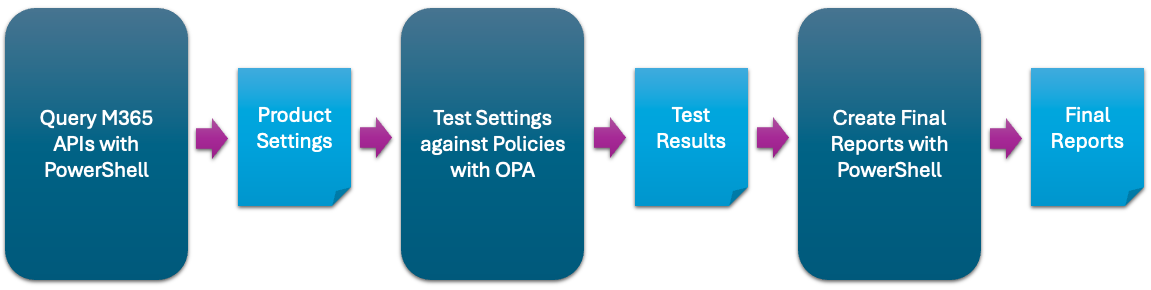 cisagov/scubagear
Automatisierung zur Bewertung des Zustands deines M365-Mandanten gegen die CISA-Baselines
 stackrox/kube-linter
KubeLinter ist ein statisches Analysewerkzeug, das Kubernetes-YAML-Dateien und Helm-Charts prüft, um sicherzustellen, dass die darin dargestellten…
 yandex/gixy
Statischer Analysator für Nginx-Konfigurationen
 duo-labs/cloudmapper
CloudMapper hilft Ihnen, Ihre Amazon Web Services (AWS)-Umgebungen zu analysieren.
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 fairwindsops/polaris
Validierung von Best Practices in Ihren Kubernetes-Clustern
 open-policy-agent/conftest
Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.
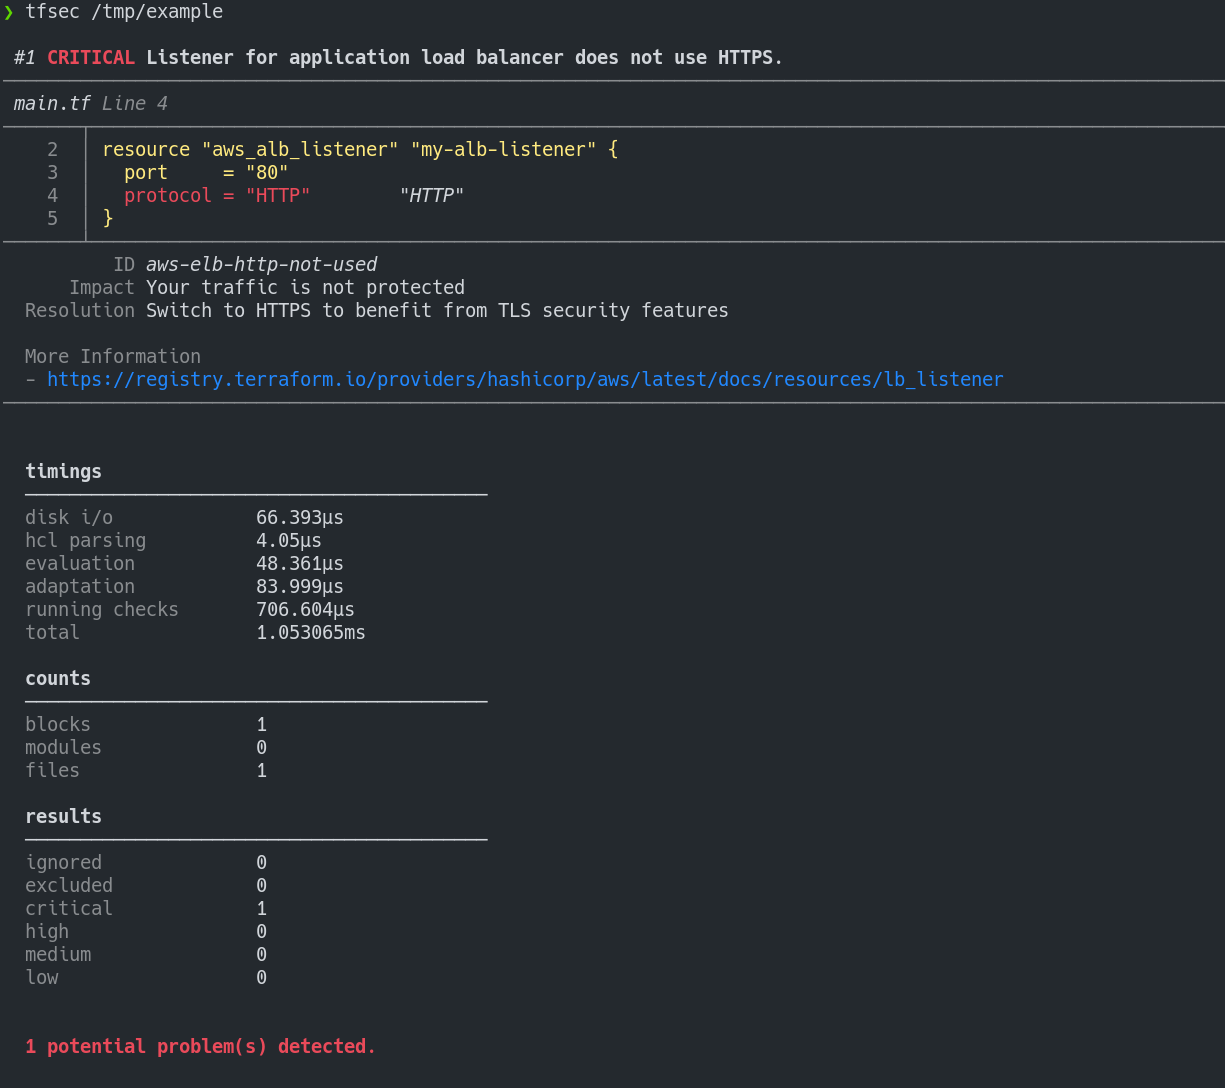 aquasecurity/tfsec
Tfsec ist jetzt Teil von Trivy
 m0rtem/cloudfail
Nutze fehlkonfigurierte DNS- und alte Datenbankeinträge, um versteckte IP-Adressen hinter dem CloudFlare-Netzwerk zu finden.
 voorivex/pentest-guide
Leitfaden für Penetrationstests basierend auf OWASP, einschließlich Testfällen, Ressourcen und Beispielen.
 ine-labs/awsgoat
AWSGoat : Eine bewusst verwundbare AWS-Infrastruktur
 aquasecurity/kube-hunter
Sicherheitsschwachstellen in Kubernetes-Clustern aufspüren
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 Finde Ursprungsserver von Websites hinter CloudFlare mithilfe von internetweiten Scandaten von Censys.
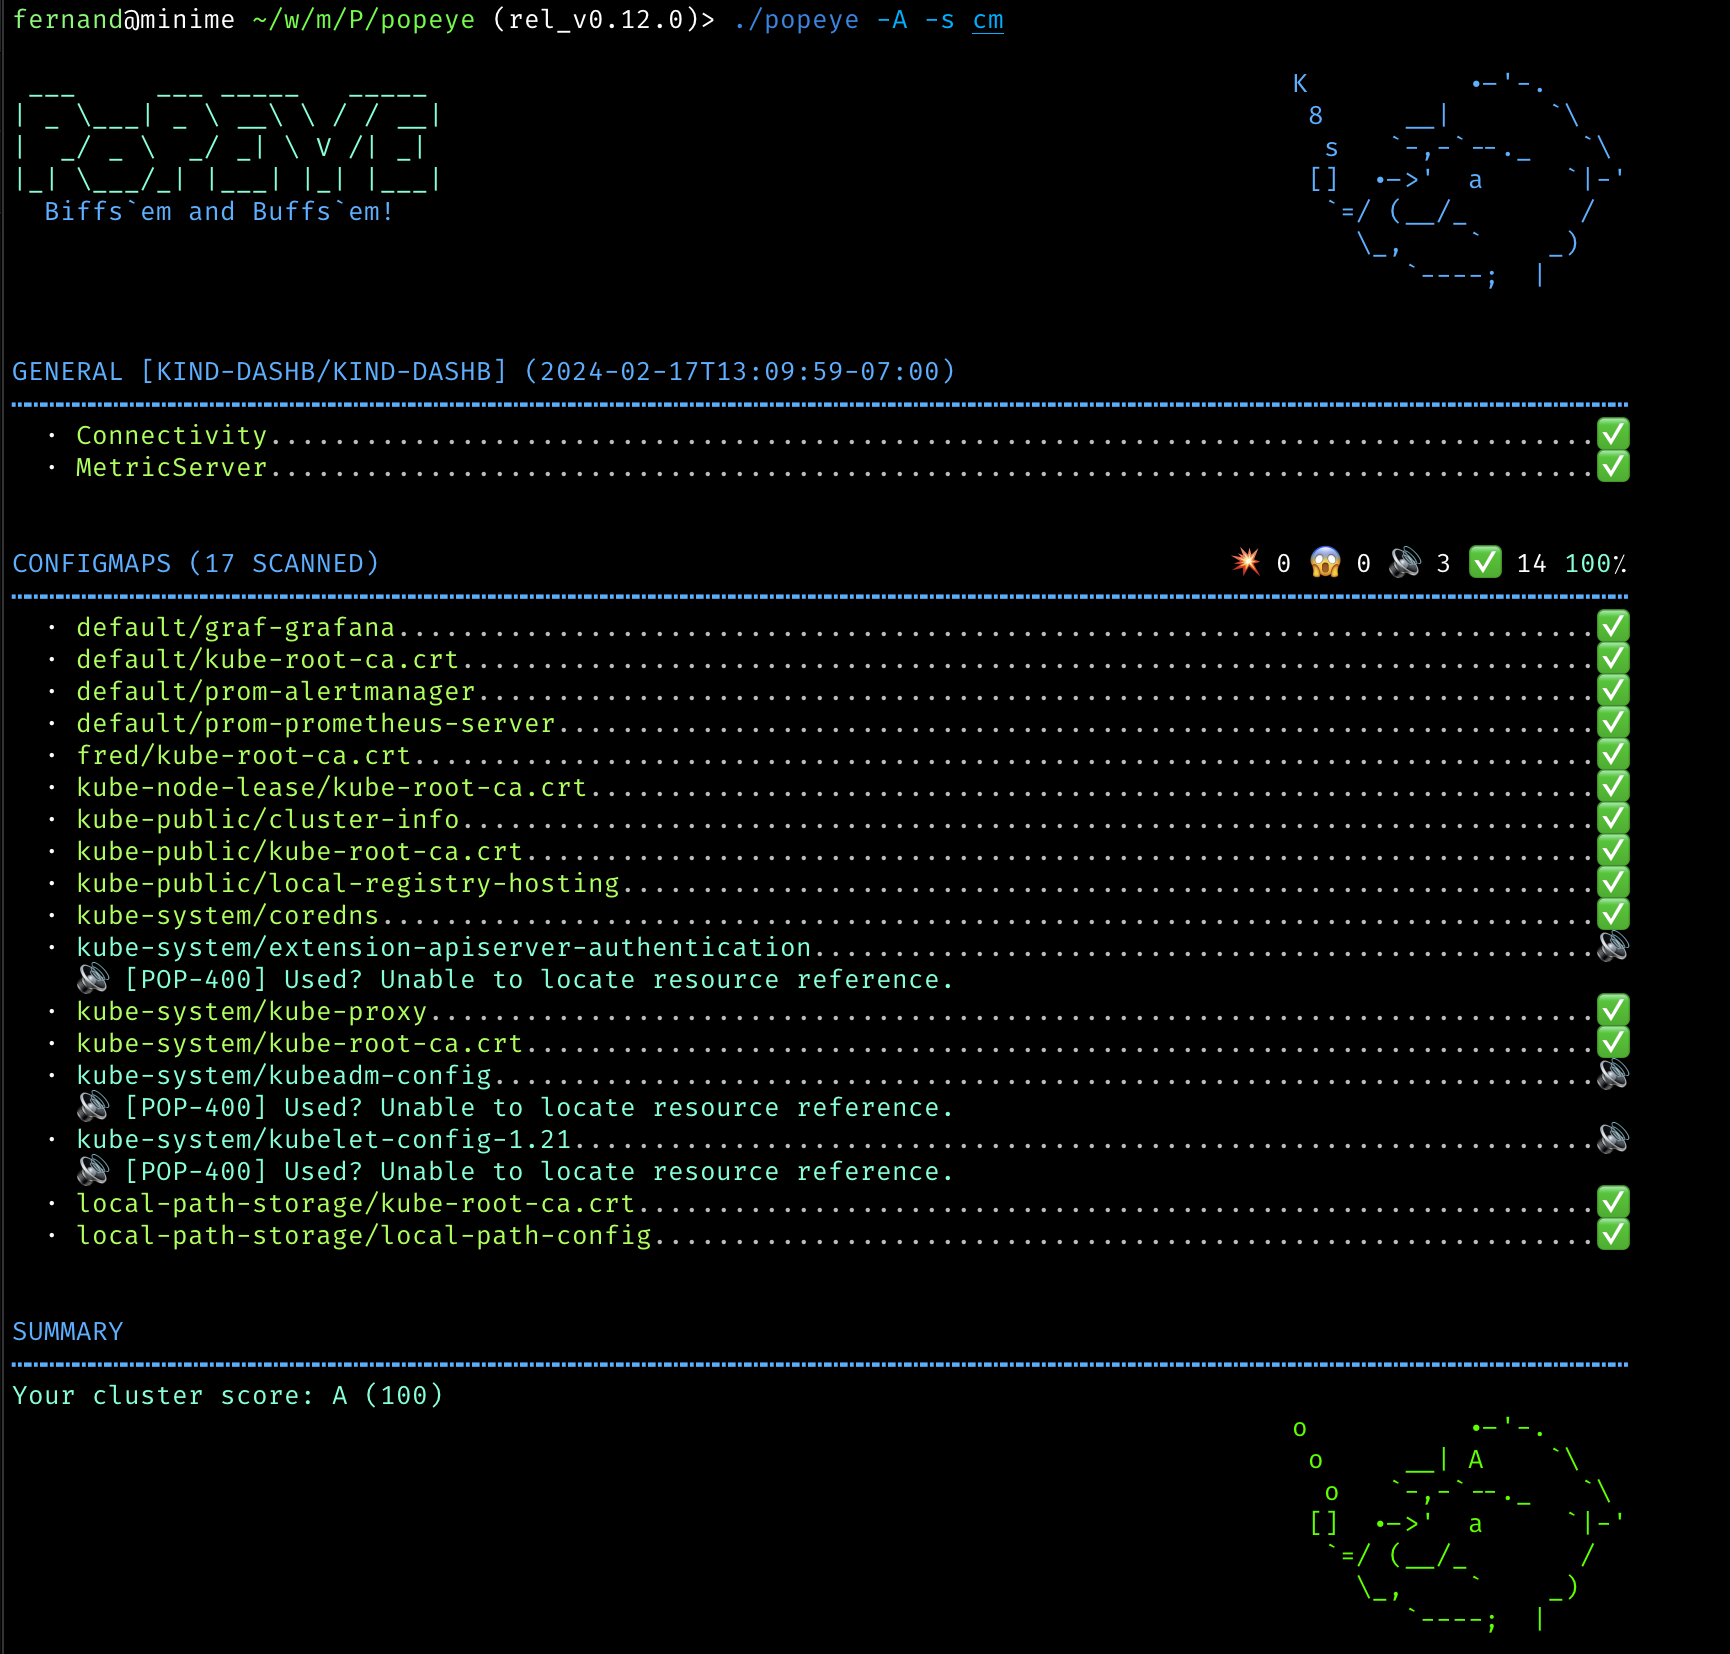 derailed/popeye
👀 Ein Kubernetes-Cluster-Ressourcen-Sanitizer






