
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Speicherforensik — Seite 4 | Kitploit
Kategorien

Speicherforensik

Tools zur Analyse von RAM-Dumps, um laufende Prozesse, Netzwerkverbindungen und versteckte Malware zu finden.

Kitploit empfohlen
Top-Tools

10 ausgewählt
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 8 Tagen
avml preview#3

avml

GitHubmicrosoft/avml
1.1kvor 20h 49m
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 3 Tagen
LiME preview#6

LiME

GitHubjtsylve/lime
2.1kvor 6 Monaten
community preview#7

community

GitHubvolatilityfoundation/community
378vor 6 Jahren
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160vor 2 Jahren
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kvor 13 Tagen
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kvor 6h 22m
capa preview#11

capa

GitHubmandiant/capa
6.1kvor 4 Tagen
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kvor 10h 2m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
700 Ergebnisse
ReClass.NET preview

ReClass.NET

GitHubreclassnet/reclass.net

Mehr als ein ReClass-Port auf die .NET-Plattform.

dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
2.2kvor 3 Jahren
LiME preview

LiME

GitHubjtsylve/lime

Kernelmodul für die Erfassung von flüchtigem Speicher von Linux- und Android-Geräten, das forensisch einwandfreie Speicherabbilder auf die Festplatte…
memory-forensicsforensicsmobile-forensics+2
2.1kvor 6 Monaten
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Tool zum Extrahieren von Windows-Anmeldeinformationen (Passwörter, Hashes, Kerberos-Tickets) aus dem Speicher und zum Ausführen von Pass-the-Hash-,…

privilege-escalationmemory-forensicspassword-attacks+5
2.6kvor 6 Jahren
uac preview

uac

GitHubtclahr/uac

Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…

memory-forensicsforensicsinformation-gathering+3
1.4kvor 1 Monat
dissect preview

dissect

GitHubfox-it/dissect

Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kvor 13 Tagen
avml preview

avml

GitHubmicrosoft/avml

Tragbares Linux-Tool zur RAM-Erfassung für Forensik und Incident Response, das LiME-kompatible Images mit optionaler Komprimierung und…
memory-forensicsforensicsdigital-forensics+1
1.1kvor 20h 49m
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC

memory-forensicsvulnerability-analysisexploitation+1
949vor 8 Jahren
JYso preview

JYso

GitHubqi4l/jyso

Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…
penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8kvor 4 Monaten
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Dienstprogramm zum Auffinden von AES-Schlüsseln in laufenden Prozessen

encryption-decryption-toolsmemory-forensicsforensics+2
1.1kvor 9 Jahren
inception preview

inception

GitHubcarmaa/inception

Inception ist ein Tool zur Manipulation von physischem Speicher und zum Hacken, das PCI-basiertes DMA ausnutzt. Das Tool kann über FireWire,…

privilege-escalationmemory-forensicsexploitation+6
1.6kvor 1 Jahr
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on-DFIR-Herausforderungen, die digitale Forensik, Incident Response, Malware-Analyse und Threat Hunting mit CTF-artigen Flags und realen…

disk-forensicsmemory-forensicsnetwork-forensics+6
608vor 1 Monat
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Einige meiner öffentlich verfügbaren Malware-Analysen und Reverse Engineering.
memory-forensicsexploitationreverse-engineering+8
960vor 2 Jahren
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Ein PowerShell-Modul, das sich dem Reverse Engineering widmet.
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900vor 5 Jahren
AllTools preview

AllTools

GitHubzodiacon/alltools

Alle einigermaßen stabilen Tools
general-purpose-utilitiesmemory-forensicsdebuggers+1
1.4kvor 4 Monaten
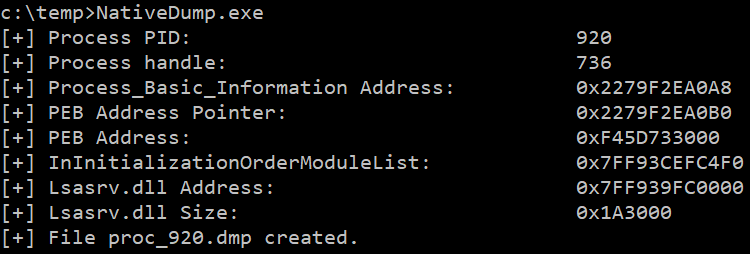
NativeDump preview

NativeDump

GitHubricardojoserf/nativedump

lsass mit ausschließlich NTAPI-Funktionen dumpen, indem Minidump-Dateien handgefertigt werden (ohne MiniDumpWriteDump!!!)
memory-forensicspost-exploitationred-teaming
745vor 2 Monaten
mongobleed preview

mongobleed

GitHubjoe-desimone/mongobleed

Proof-of-concept Exploit für CVE-2025-14847, eine MongoDB zlib-Dekompressions-Schwachstelle, die nicht initialisierten Serverspeicher durch…

memory-forensicsvulnerability-analysisexploitation+3
943vor 9 Monaten
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Eine speicherbasierte Umgehungstechnik, die Shellcode vom Prozessstart bis zum Ende unsichtbar macht.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2kvor 3 Jahren
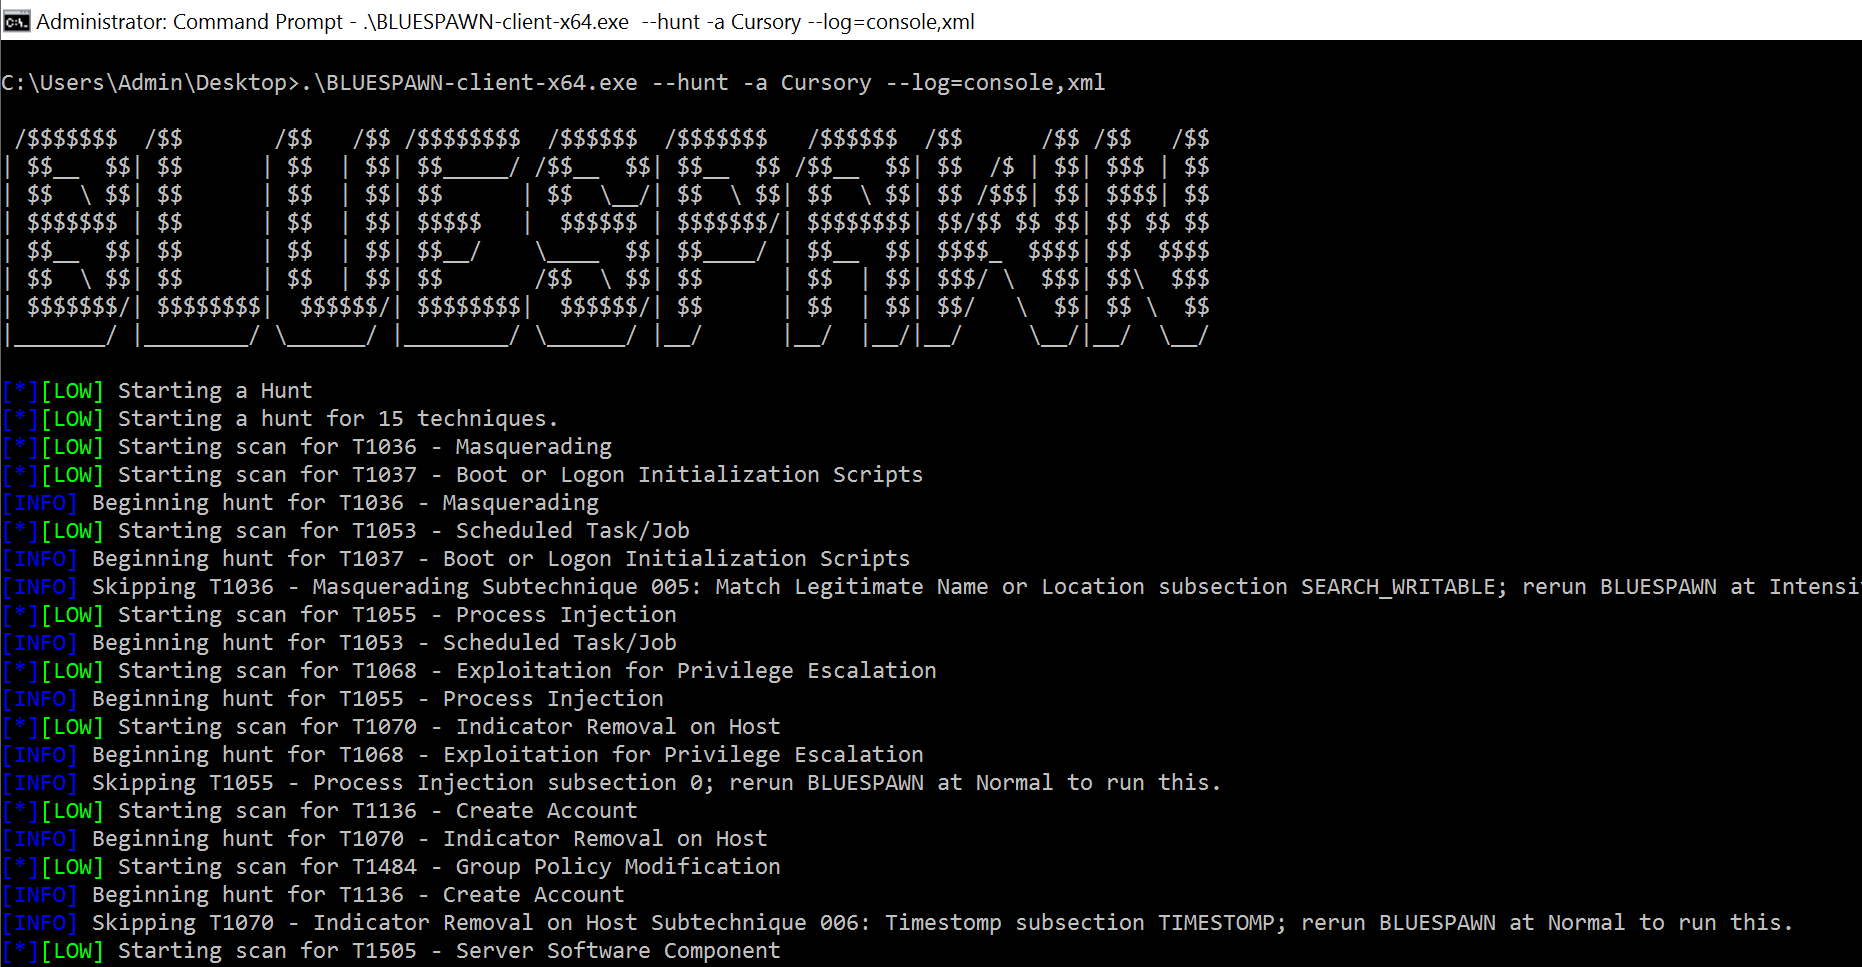
BLUESPAWN preview

BLUESPAWN

GitHubion28/bluespawn

Eine Active Defense und EDR Software, um Blue Teams zu stärken

defensive-toolsvulnerability-scannersmemory-forensics+3
1.3kvor 6 Monaten
Zurück1…345…39Weiter





