
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen

 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 albertan017/llm4decompile
Reverse Engineering: Dekompilieren von Binärcode mit großen Sprachmodellen
 olivierlaflamme/cheatsheet-god
Referenzsammlung für Penetrationstests - OSCP / PTP & PTX Cheatsheet
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…
 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
 avast/retdec
RetDec ist ein umstellbarer Maschinencode-Dekompilierer basierend auf LLVM.
 crytic/slither
Statischer Analyzer für Solidity und Vyper
 fr0gger/awesome-gpt-agents
Eine kuratierte Liste von GPT-Agenten für Cybersicherheit
 geo-tp/esp32-bit-pirate
Ein Hardware-Hacking-Tool mit webbasierter CLI, das jedes Protokoll spricht.
 volatilityfoundation/volatility3
Erweitertes Framework zur Extraktion digitaler Artefakte aus flüchtigen Arbeitsspeicher-Proben (RAM), das eine tiefgehende forensische Analyse des…
 bee-san/pywhat
🐸 Alles identifizieren. pyWhat ermöglicht es Ihnen ganz einfach, E-Mails, IP-Adressen und mehr zu identifizieren. Füttern Sie es mit einer…
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
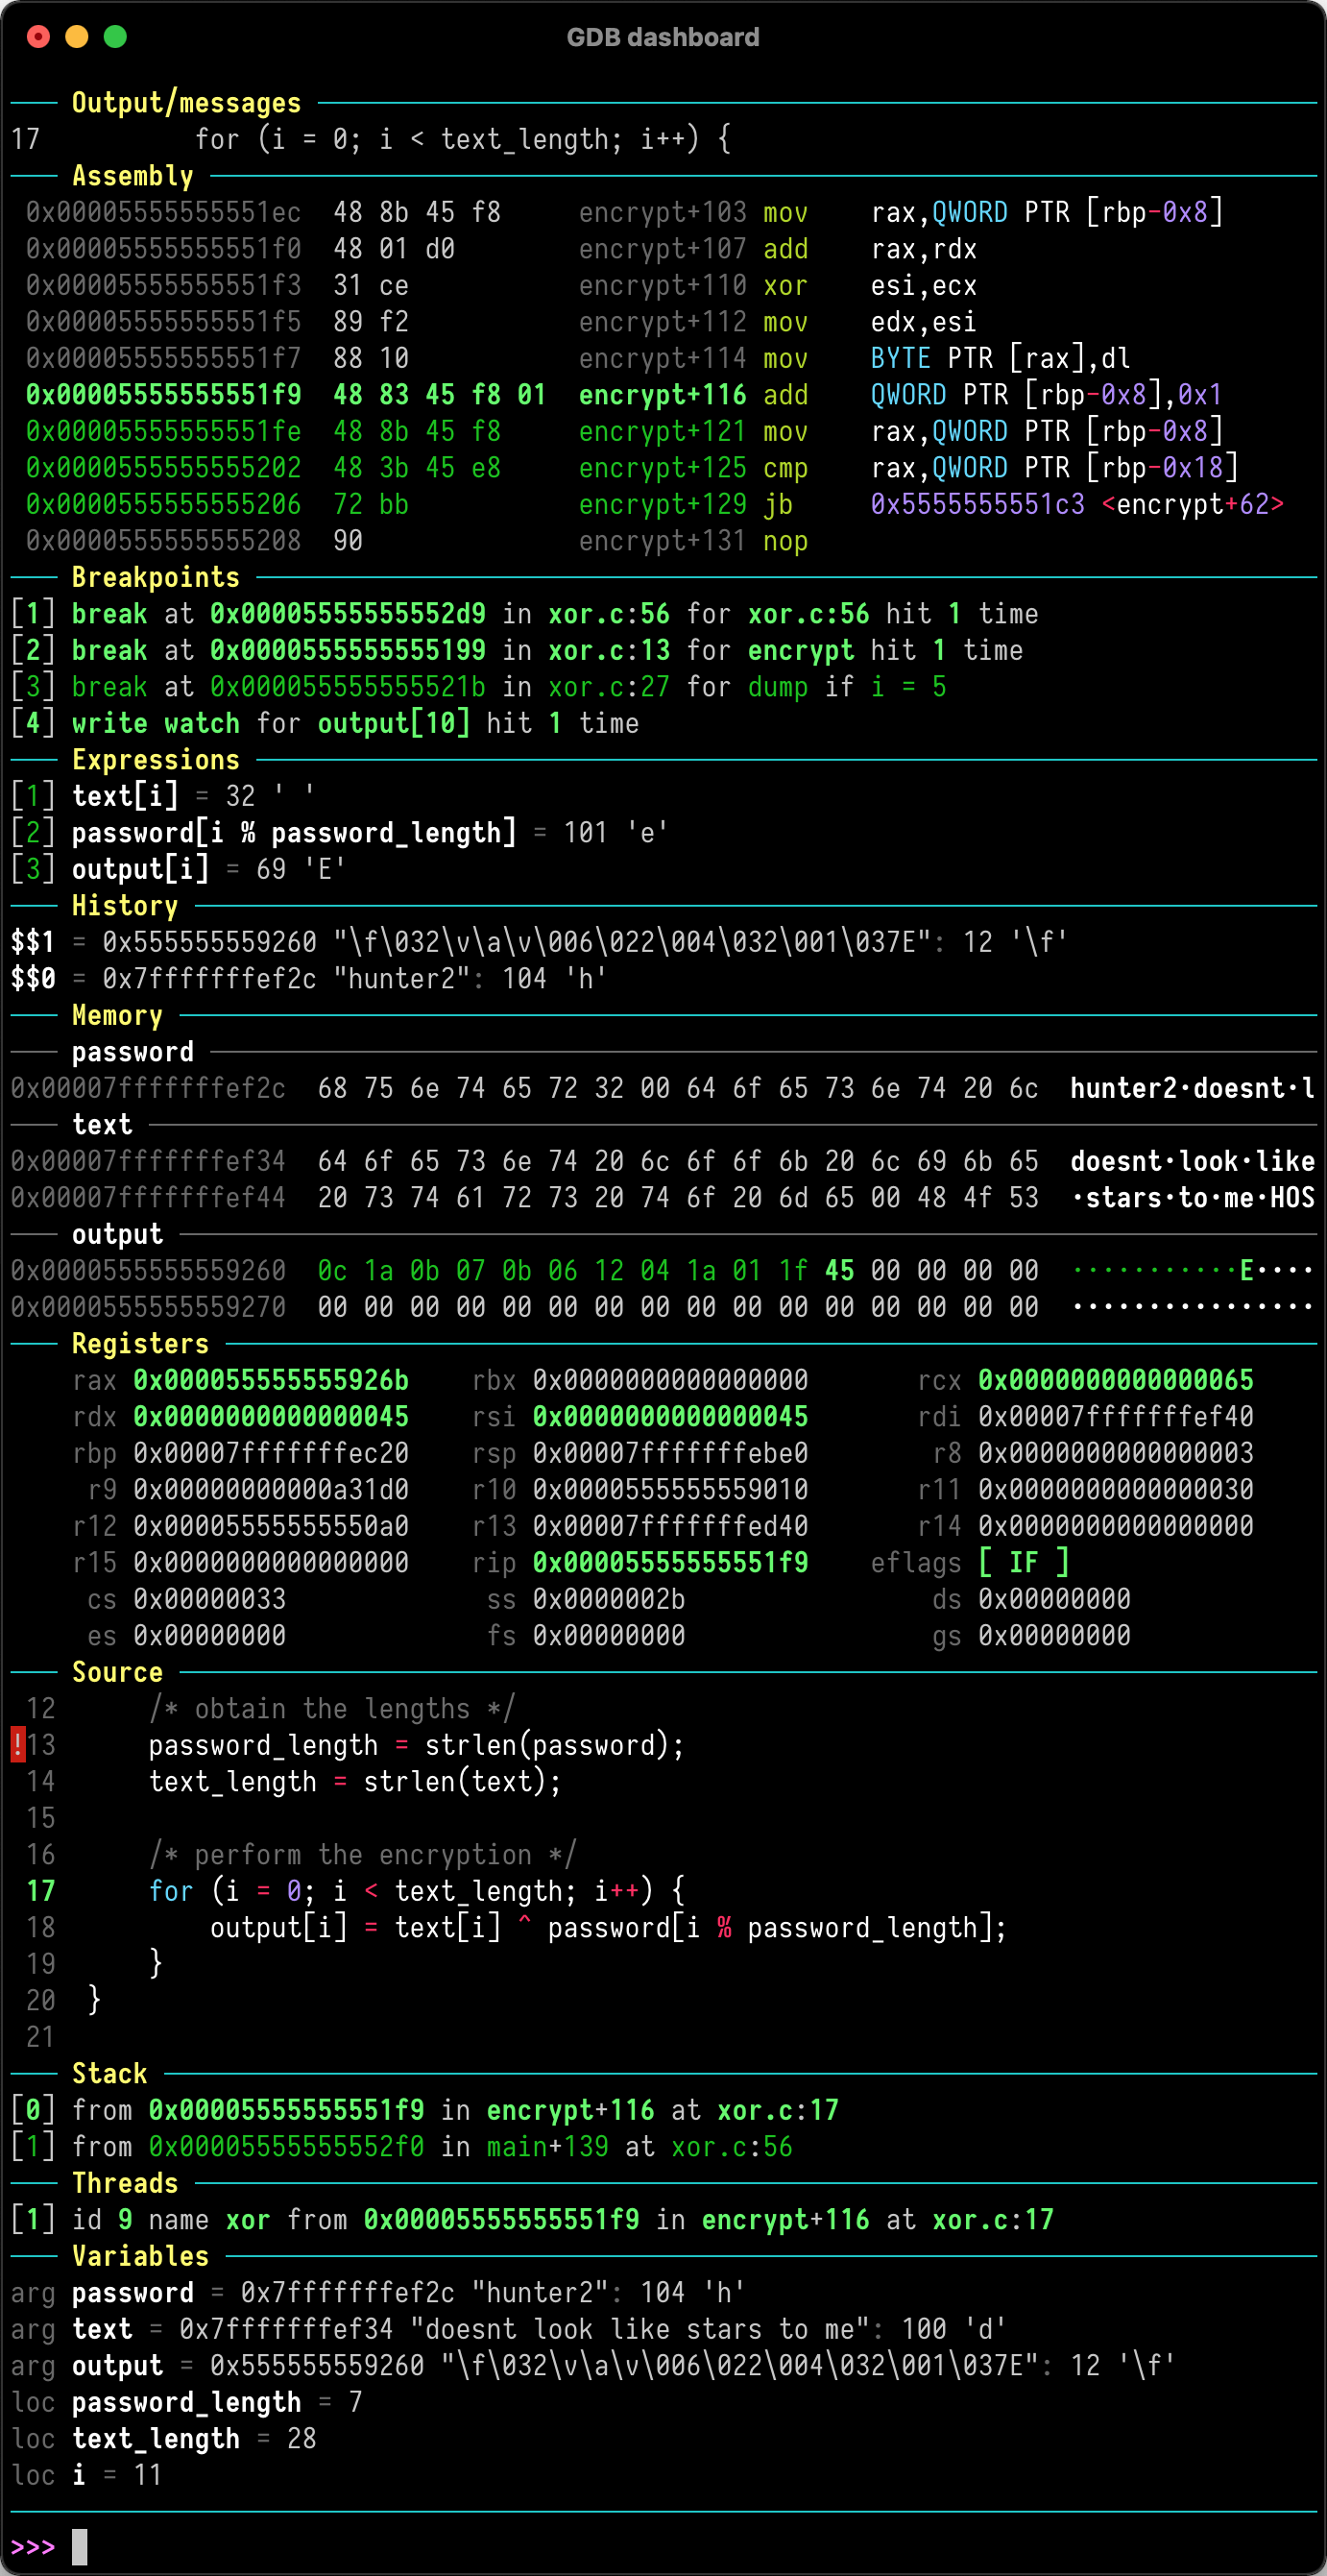 cyrus-and/gdb-dashboard
Modulare GDB-Schnittstelle mit einem visuellen Dashboard und anpassbaren Panels zur Inspektion von Registern, Quellcode, Assembler und Programmstatus…
 ffffffff0x/1earn
Ein Sicherheits-Wissensframework, das vom Team ffffffff0x gepflegt wird. Der Inhalt umfasst unter anderem: Websicherheit, industrielle Sicherheit,…
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 zrax/pycdc
C++ Python-Bytecode-Disassembler und -Decompiler









