
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 m10ust/machscope
Explorer für macOS-IPC, launchd, Mach-O und Vertrauensbeziehungen — terminal-natives Forensik-Tool ohne Abhängigkeiten
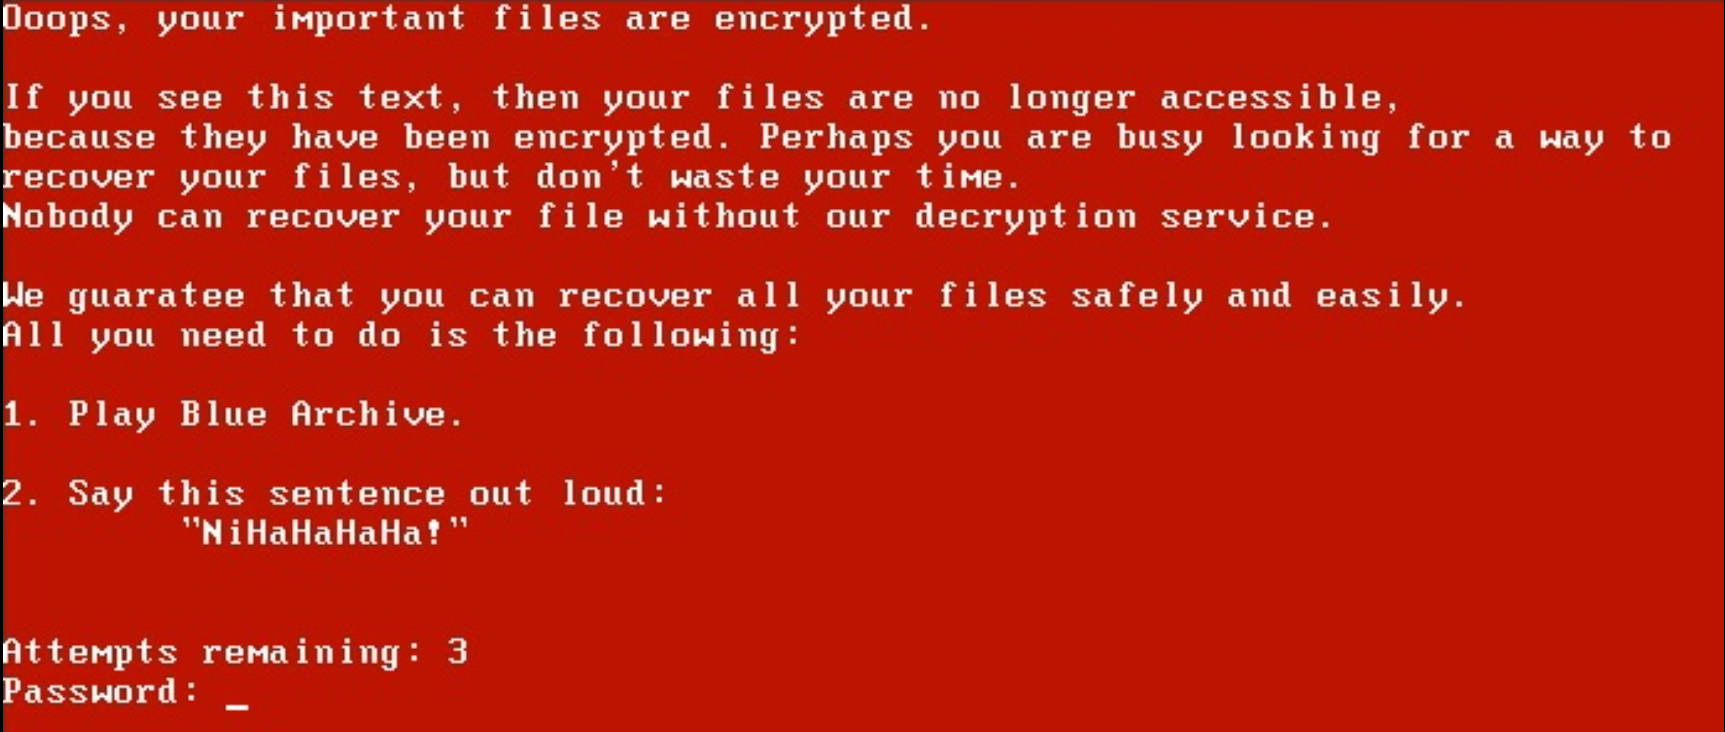 iss4cf0ng/openpetya
Ein Proof-of-Concept-Bootkit und eine UEFI-Boot-Anwendung, inspiriert von der Petya-Ransomware, geschrieben in Assembly, C und C++.
 gadievron/honeyslop
Code-Canaries zur schnellen Triagierung halluzinierter ('Slop') Schwachstellenberichte
 crackercat/cve-2024-44083
Lässt IDA (alle Versionen) beim Öffnen abstürzen.
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk Stack-Pufferüberlauf POC
 x86byte/sbox
Kompilierzeit-AES-String-Verschleierung für C++
 boratanrikulu/gobee
Schreiben Sie Ihre BPF-Programme in Go, nicht in C. gobee transpiliert eine Go-Teilmenge in BPF-C und generiert typisierte cilium/ebpf-Bindungen.
 r3n3r0/cve-2026-20700
PoC, das dyld als PAC-Signatur-Orakel über handgefertigte Mach-O-Chained-Fixups auf arm64e demonstriert und kontrollierte PAC-gültige…
 nodiuus/nocturne
Ein bin2bin Code-Virtualizer für x86-64-PEs
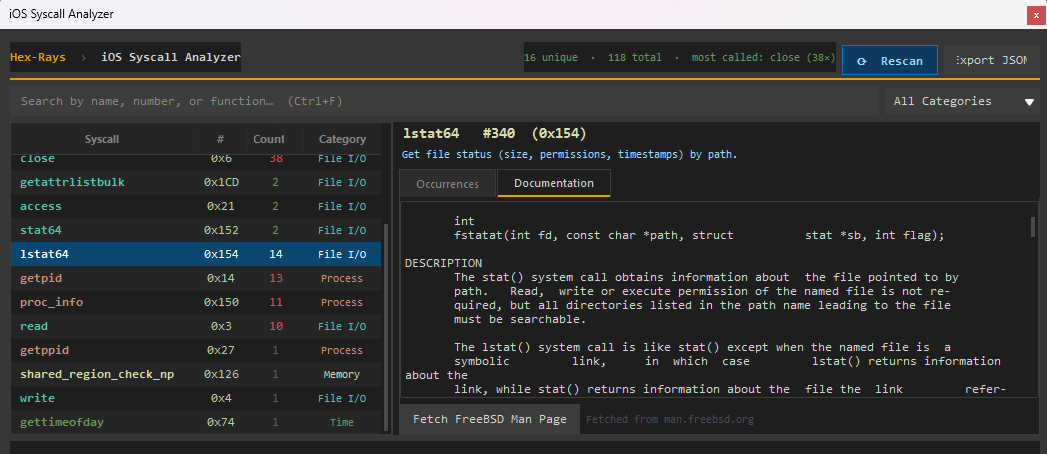 stolevchristian/sylvia
iOS Syscall Explorer für IDA 9.X
 mouadk/cve-2024-38821
cve-2024-38821
 facebook/mcpguard-dynamic
Kernel-Ebene eBPF-Sandbox zur Absicherung von LLM-Agent-Tool-Aufrufen, die über das Model Context Protocol (MCP) getätigt werden.
 momo1239/cve-2024-35333
Reproduktion und Root-Cause-Analyse von CVE-2024-35333, einem Stack-Pufferüberlauf in html2xhtml 1.3, mit ASan-Crash-Ausgabe und codeebenen…
 ohaswin/pyscan
Python-Abhängigkeits-Schwachstellenscanner, geschrieben in Rust.
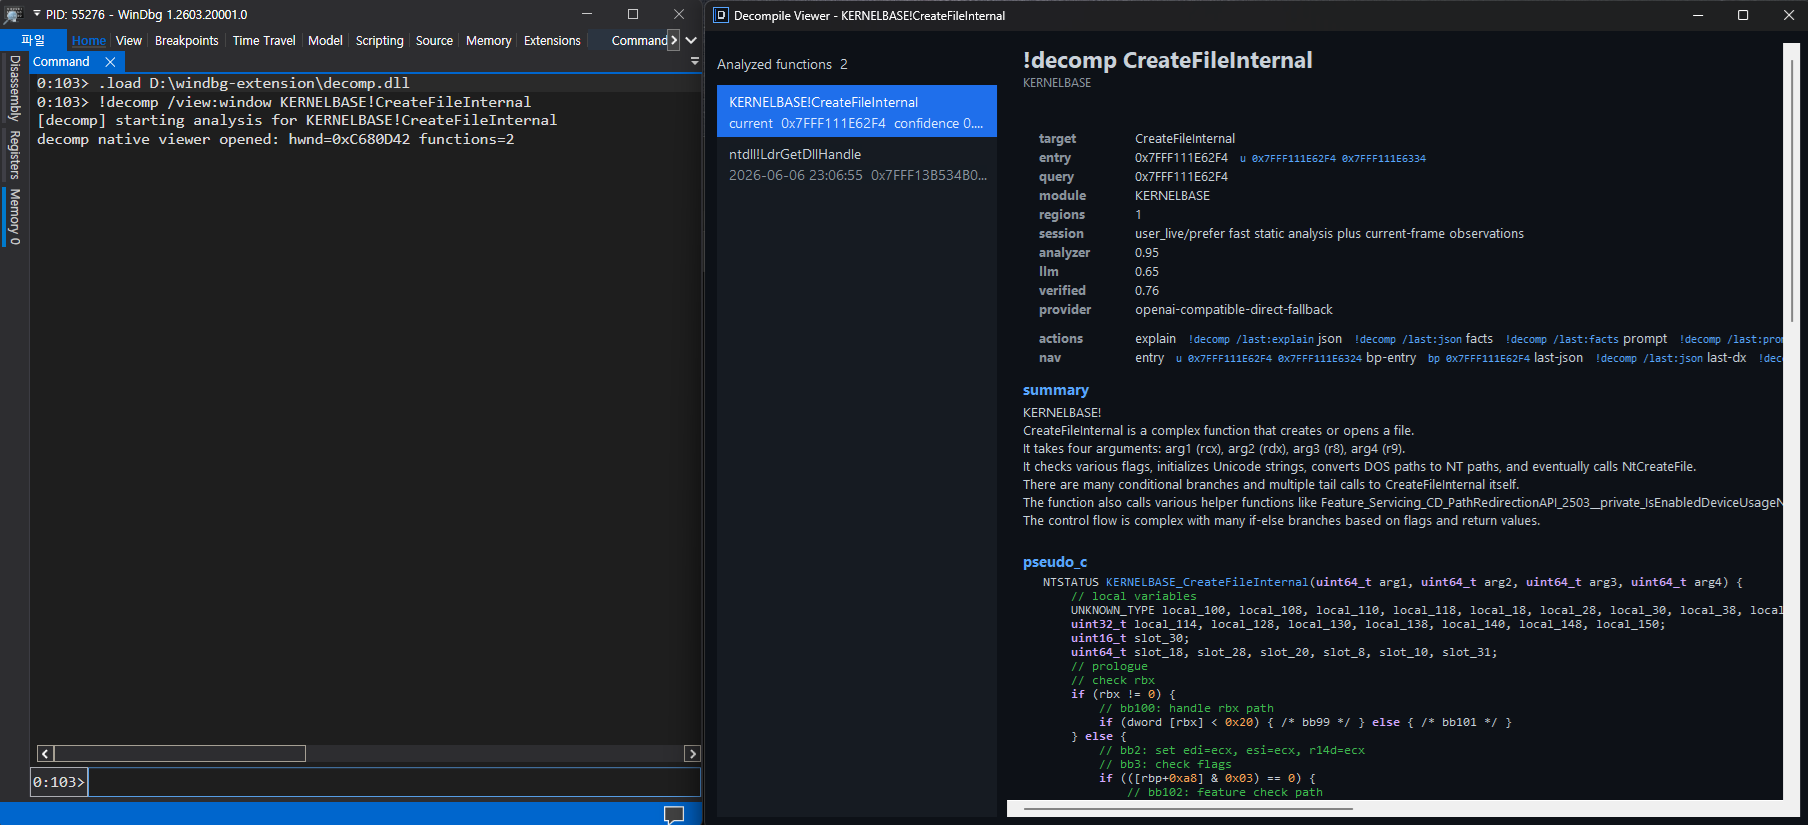 kernullist/windbg-decompile-ext
WinDbg x64-Erweiterung, die Live-Funktionen disassembliert und ein LLM nutzt, um verifizierten Pseudocode zu erzeugen.
 momika233/cve-2024-3400
Proof-of-Concept-Exploit für CVE-2024-3400, der eine Befehlseinschleusung in Palo Alto PAN-OS mit einem Python-basierten Backdoor demonstriert,…
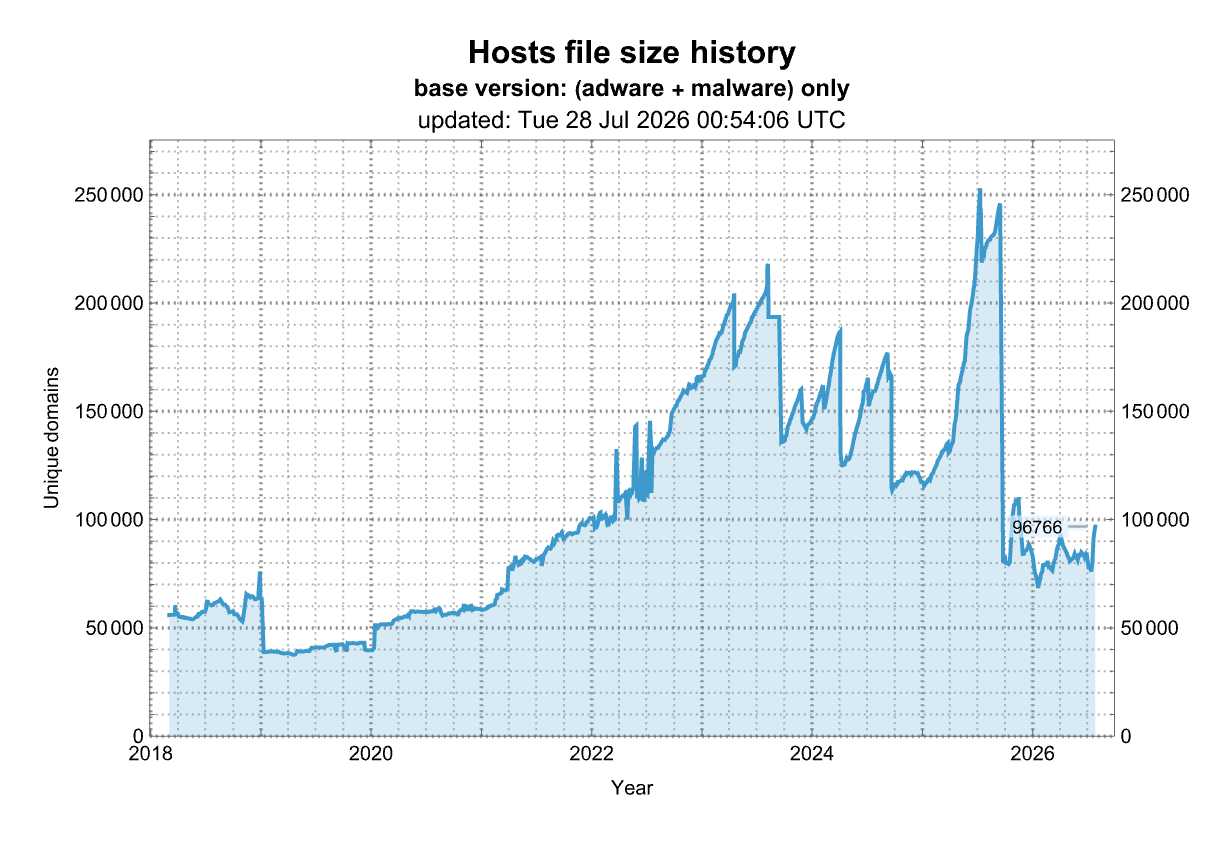 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.








