
 #1
Lehrpläne, Kurse und strukturierte Pfade zum Lernen von Cybersecurity, Defensive Security und autorisiertem Testing.
Kitploit empfohlen
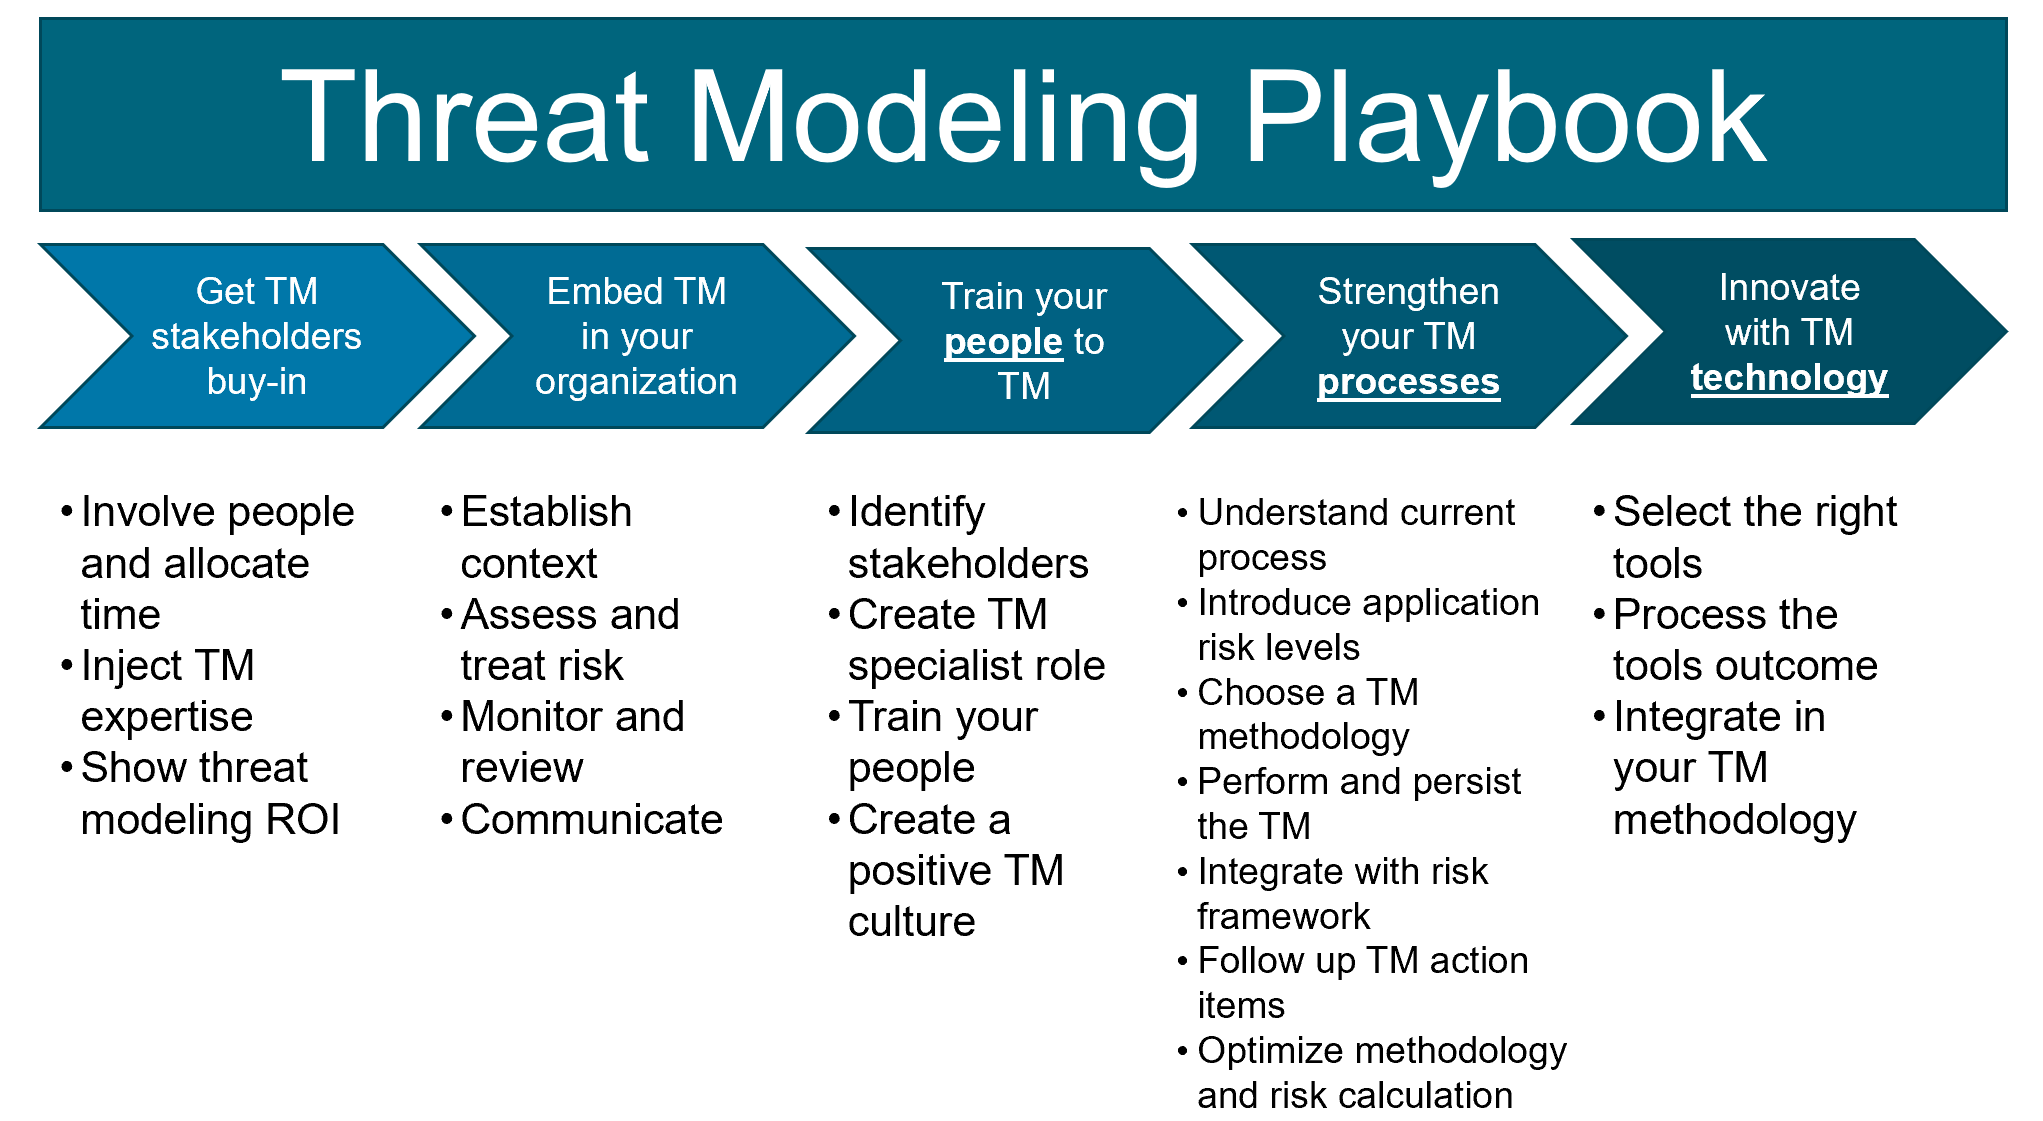
 owasp/threat-modeling-playbook
Strukturiertes Playbook zur Integration von Threat Modeling in die Produktsicherheit, das Stakeholder-Buy-in, organisatorische Einbettung, Schulung,…
 owasp/secure-coding-practices-quick-reference-guide
Der Schnellreferenz-Leitfaden für sichere Codierungspraktiken von OWASP
 doretox/atomicvulns
Atomare Web-Sicherheitslücken-Labore. Eine OWASP-Schwachstelle pro App — minimales Flask + Docker, absichtlich fehlerhaft für praktisches Lernen mit…
 g-les/100daysofyara
100 Tage YARA wird im Laufe des Jahres mit Regeln & Ideen aktualisiert
 owasp/security-champions
OWASP-Leitfaden für Security Champions, der kuratierte Ressourcen und Lernpfade bereitstellt, um Sicherheitskultur und -praktiken innerhalb von…
 owasp/vulnerable-container-hub
VULCONHUB bietet Zugriff auf Dateien, um Ihr eigenes verwundbares Container-Image für praxisnahes Lernen und Üben von Sicherheit zu erstellen.
 mahmoudimus/static_asm
Header-only C++2x Kompilierzeit-Assembler für x86/x86-64 Instruktionscodierung
 sylwia-budzynska/codeql-workshop
Machen Sie erste Schritte in CodeQL für Python, indem Sie eine Abfrage schreiben, um CVE-2024-32022 zu finden
 owasp/fiasse
Ein Framework zur Integration von Anwendungssicherheit in die Softwareentwicklung (FIASSE) unter Verwendung des Securable Software Engineering Model…
 ransomleak/training-application-security
Interaktives Secure-Coding-Training mit praxisnahen SCORM-Übungen zu OWASP-Top-10-Web- und API-Schwachstellen, Git-/Secrets-Offenlegung und…
 100daysofyara/2022
Tägliche YARA-Regel-Herausforderung und Community-Sammlung, in der Malware-Analysten Erkennungsmuster, Tipps und unkonventionelle YARA-Anwendungen…
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
 owasp/owasp-learning-gateway
OWASP Learning Gateway Project
 parasimpaticki/awesome-appsec-interview
Eine kuratierte Liste von Ressourcen, Übungsfragen und Lernmaterialien, die dir bei der Vorbereitung auf Vorstellungsgespräche im Bereich…
 zilbonn/owasp-wstg-rag
OWASP Web Security Testing Guide RAG-System mit ChromaDB, MCP für Claude Code
 b4sith-sec/gu3ssweak
Absichtlich verwundbare Android-App für Mobile-Security-Forschung und Bug-Bounty-Praxis - OWASP Mobile Top 10
 cliffe/breakescape
Mountable Rails-Engine, die 24+ Cybersicherheits-Escape-Room-Szenarien mit randomisierten Passwörtern, JIT-kompilierten NPC-Dialogen und einer…








