
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
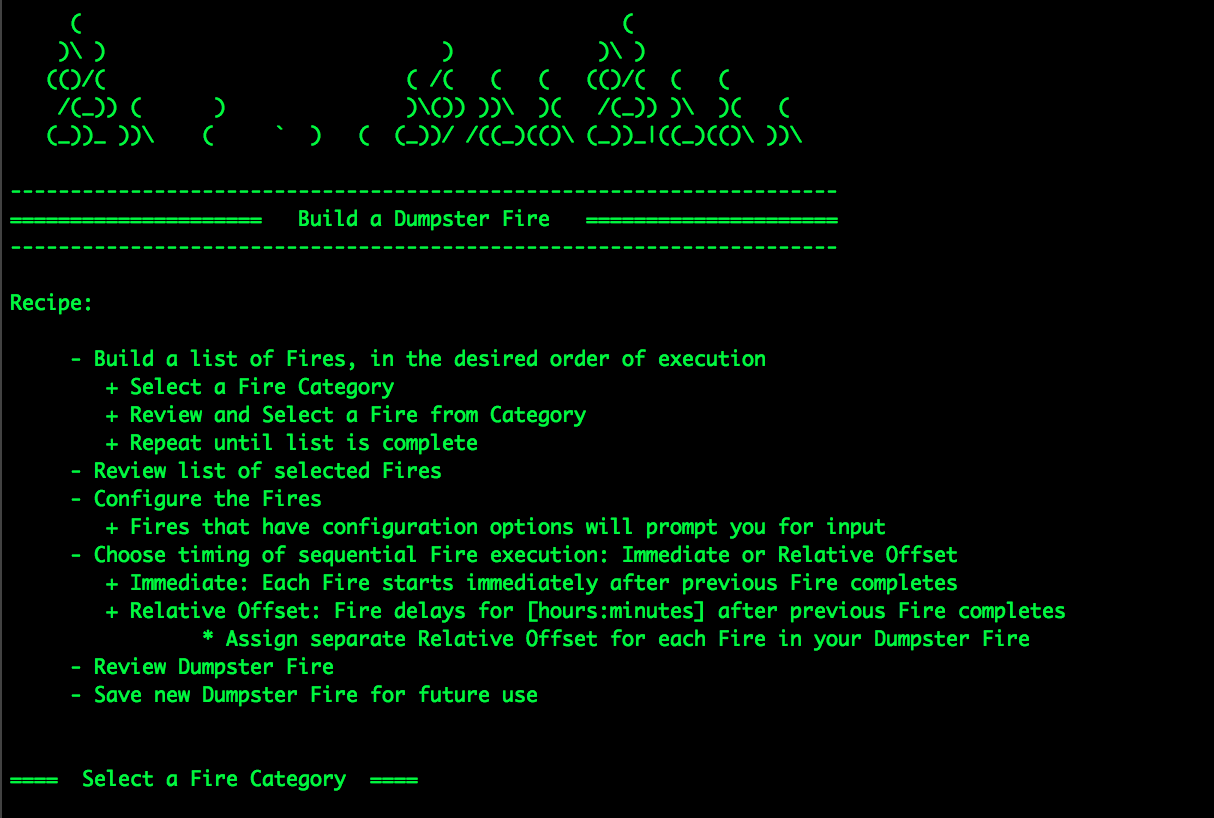
 trycatchhcf/dumpsterfire
"Sicherheitsvorfälle in einer Box!" Ein modulares, menügesteuertes, plattformübergreifendes Werkzeug zum Erstellen maßgeschneiderter,…
 owasp/dvsa
Eine verdammt verwundbare Serverless-Anwendung
 mvelazc0/badzure
BadZure automatisiert die Bereitstellung von absichtlich falsch konfigurierten Entra ID-Mandanten und Azure-Abonnements und füllt diese mit…
 cloudfuzz/android-kernel-exploitation
Hands-on-Workshop zum Erlernen der Analyse und Ausnutzung von Android-Kernel-Schwachstellen, mit Docker-basierter Build-Umgebung und praktischen…
 the-viper-one/pentest-everything
Eine Sammlung von CTF-Write-ups, Pentesting-Themen, Anleitungen und Notizen. Die Notizen wurden aus mehreren Quellen und meiner eigenen Laborarbeit…
 cyberdefenders/detectionlabelk
DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
 virtualalllocex/defcon-31-syscalls-workshop
Enthält das gesamte Material des DEF CON 31 Workshops "(In)direct Syscalls: A Journey from High to Low".
 ashemery/linuxforensics
Alles rund um Linux-Forensik
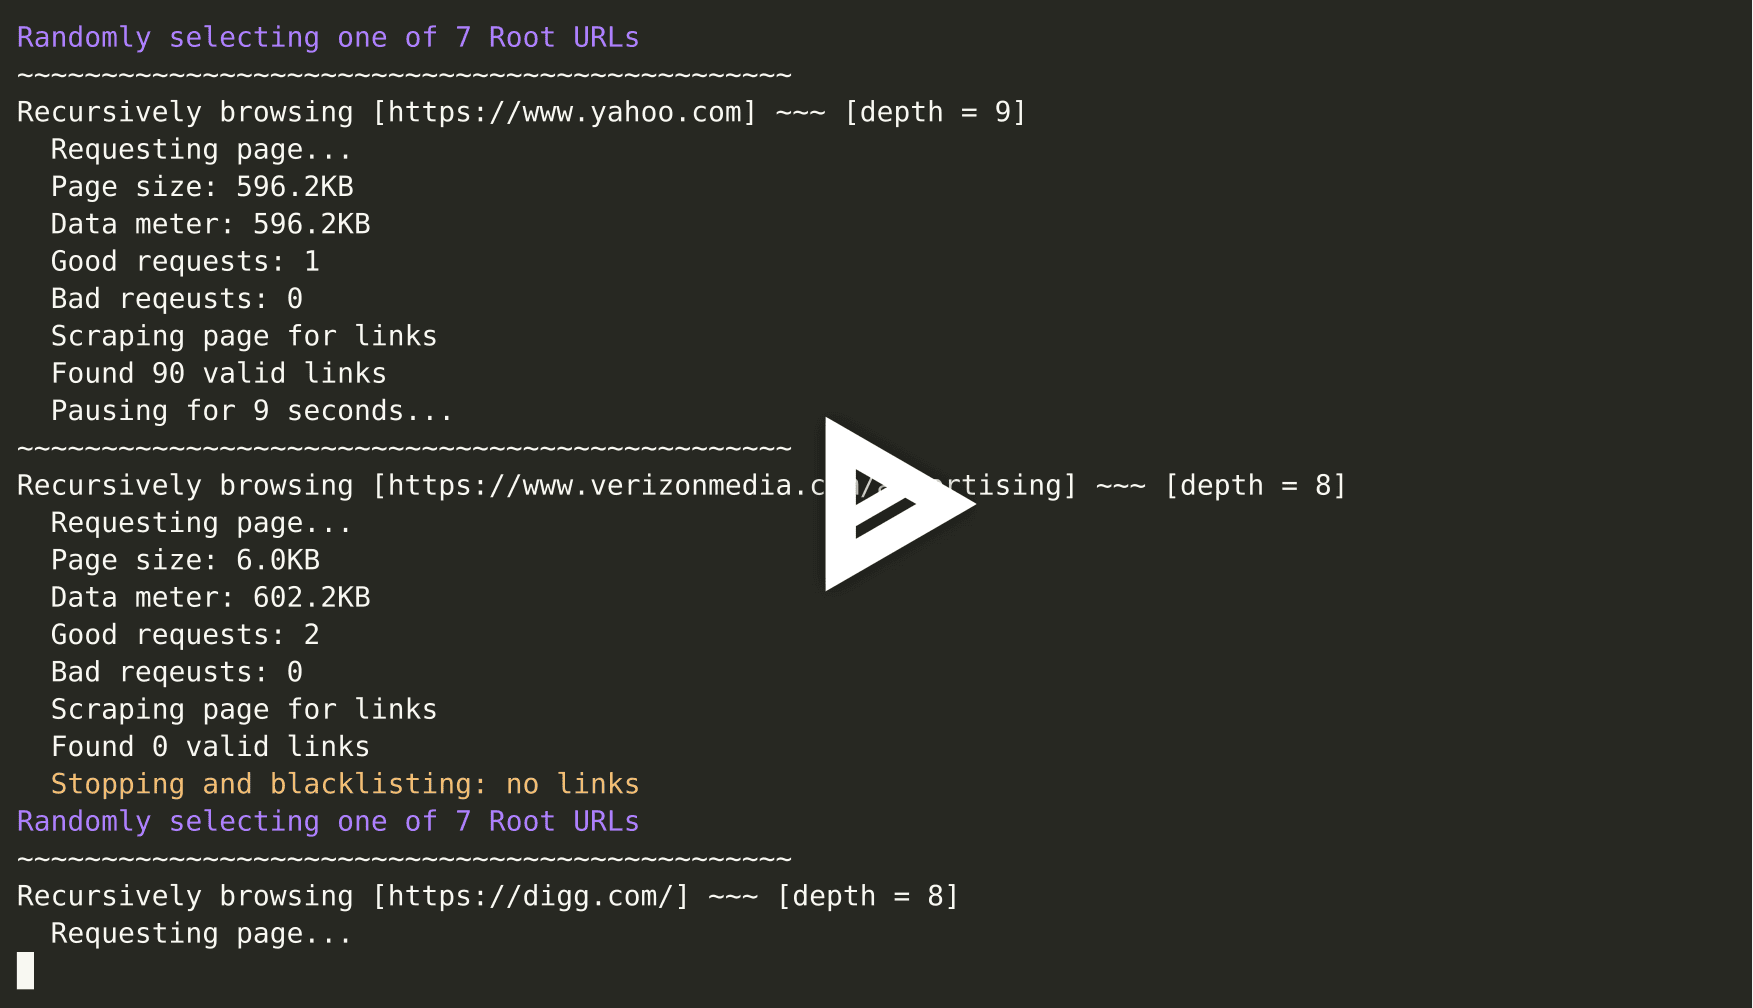 reconinfosec/web-traffic-generator
Ein schneller und schmutziger HTTP/S-„organischer“ Traffic-Generator.
 mfthomps/labtainers
Labtainers: Ein Docker-basiertes Cyber-Lab-Framework
 payatu/tiredful-api
Eine absichtlich fehlerhaft gestaltete Webanwendung basierend auf REST-API.
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 maldev-academy/dumpbrowsersecrets
Extrahiert im Browser gespeicherte Daten wie Aktualisierungstoken, Cookies, gespeicherte Anmeldeinformationen, Kreditkarten, Autofill-Einträge,…
 secdevops-cuse/cyberrange
Die Open-Source AWS Cyber Range
 cy-clon3/awesome-ios-security
Eine kuratierte Liste großartiger Ressourcen zur Sicherheit von iOS-Anwendungen.
 controlplaneio/simulator
Kubernetes Sicherheitsschulungsplattform - mit Fokus auf Sicherheitsabwehr
 owasp/iotgoat
Absichtlich unsichere OpenWrt-basierte Firmware für praxisnahes IoT-Sicherheitstraining. Bietet Schwachstellen-Challenges, die auf die OWASP IoT Top…








