
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen
 adeyosemanputra/pygoat
Absichtlich verwundbare Webanwendungssicherheit in django
 harbor-framework/terminal-bench-2
Benchmark zur Bewertung von KI-Agenten bei realen Aufgaben, einschließlich Schwachstellenbehebung, Code-Debugging und Protein-Assemblierung in…
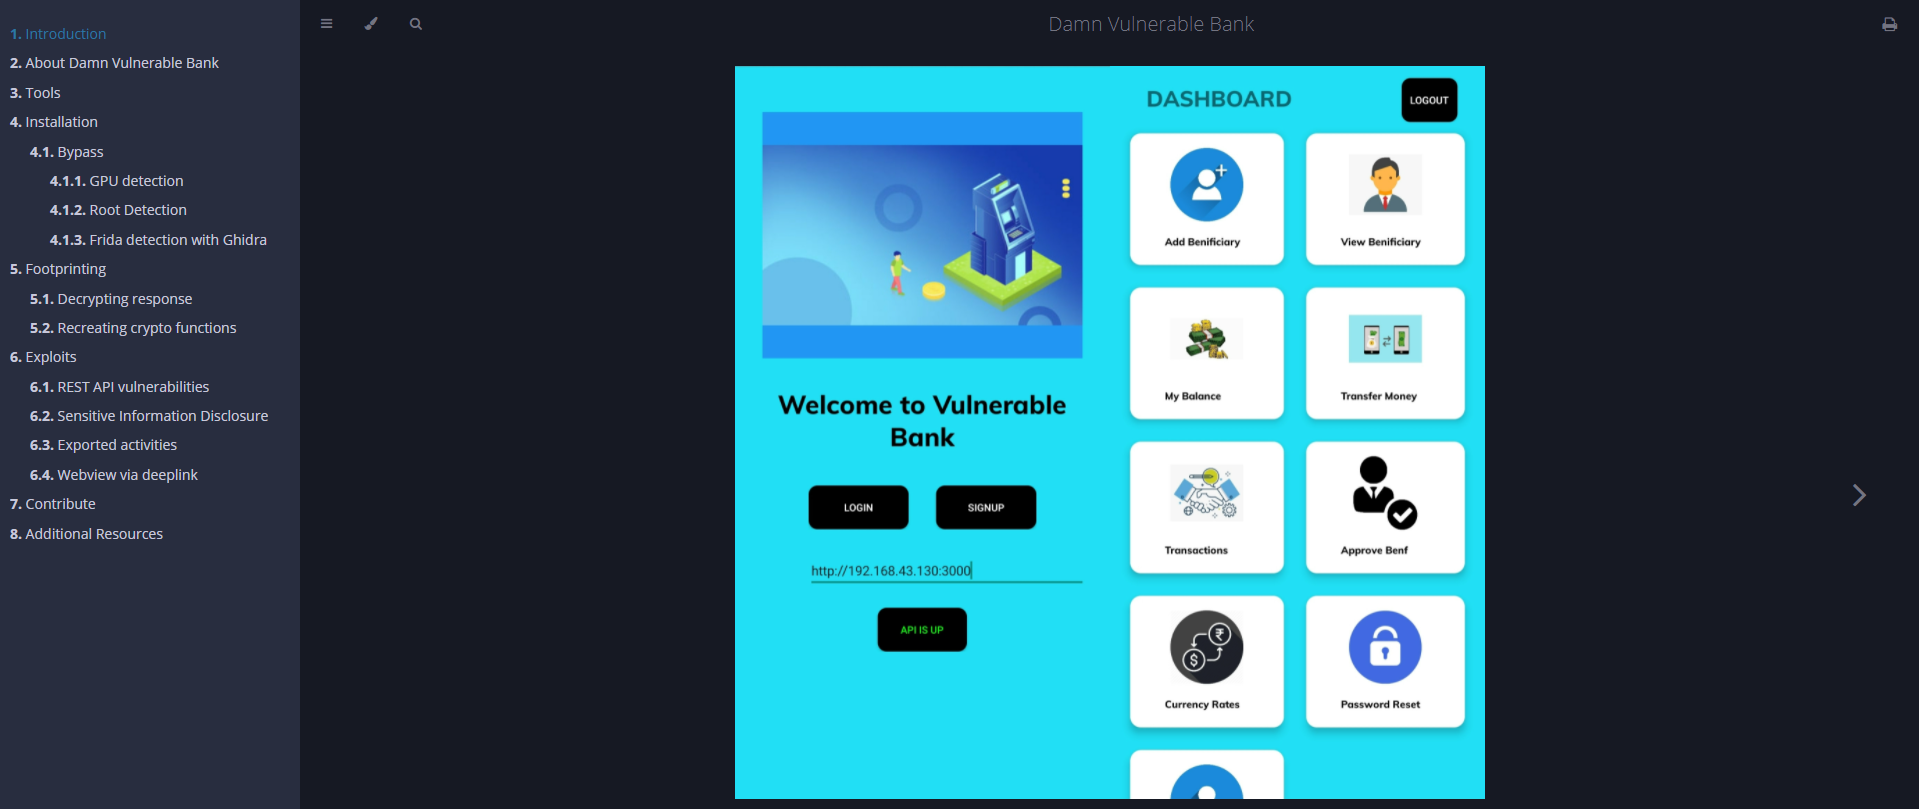 rewanthtammana/damn-vulnerable-bank
Absichtlich anfällige Android-Banking-App zum Üben von mobilen Sicherheitstests, mit Root-Erkennung, Anti-Debugging, SSL-Pinning und gängigen…
 bishopfox/iam-vulnerable
Verwenden Sie Terraform, um Ihren eigenen, bewusst anfälligen AWS-IAM-Privilegienerweiterungs-Übungsplatz zu erstellen.
 owasp/mastg-hacking-playground
Sammlung von bewusst unsicheren iOS- und Android-Apps zum Erlernen von Mobile-Sicherheitstests, Reverse Engineering und Schwachstellenanalyse,…
 ebrandi/fdd-book
FreeBSD Gerätetreiber Buch
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 bishopfox/cloudfoxable
Erstelle deinen eigenen, absichtlich verwundbaren Spielplatz für AWS-Penetrationstests.
 francisck/danderspritz_lab
Ein voll funktionsfähiges DanderSpritz-Labor in 2 Befehlen
 wrongbaud/hackaday-u
Kursmaterialien für das hackaday.io Ghidra-Training
 ine-labs/gcpgoat
GCPGoat : Eine absichtlich verwundbare GCP-Infrastruktur
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Remote-Code-Ausführungs-Exploit und verwundbarer Container
 stealthsploit/oneruletorulethemstill
Eine überarbeitete und aktualisierte Version meiner ursprünglichen OneRuleToRuleThemAll hashcat Regel.
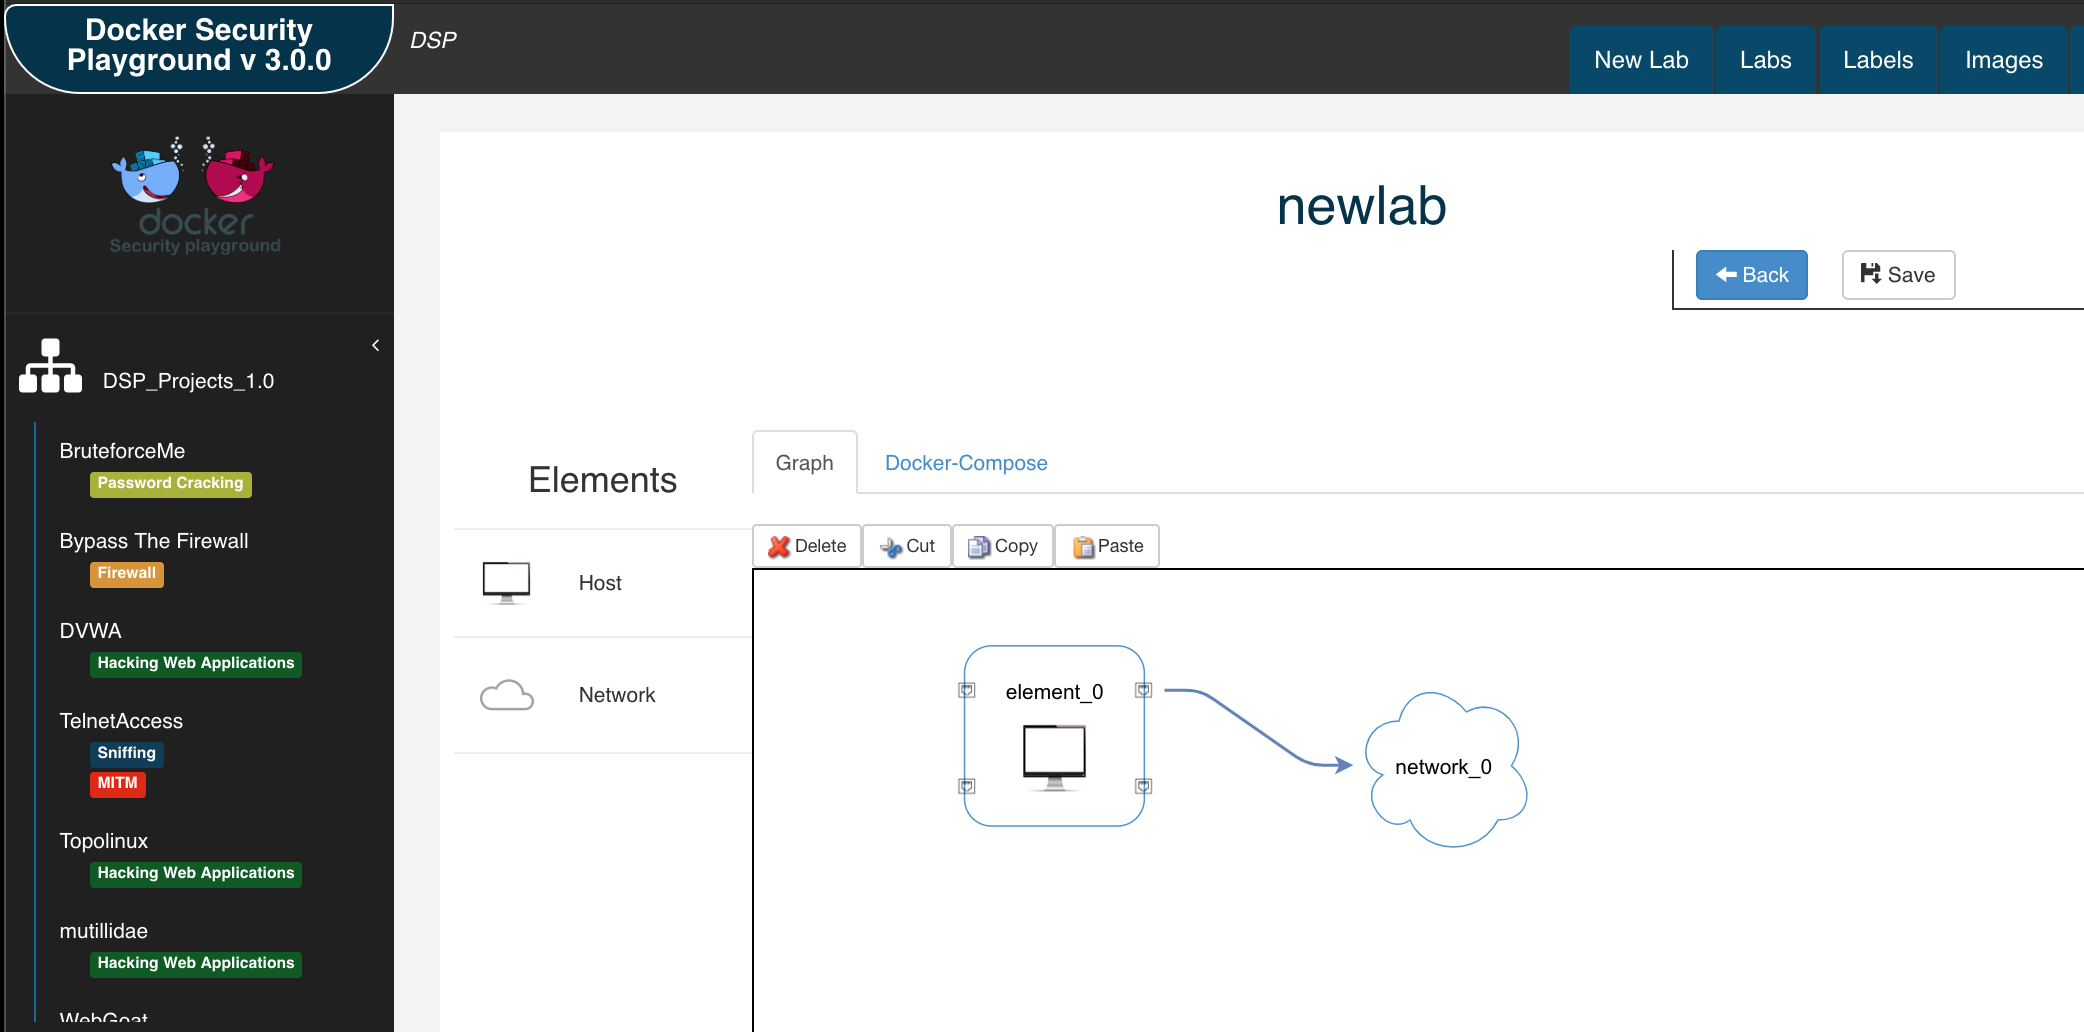 dockersecurityplayground/dsp
Ein auf Microservices basierendes Framework für das Studium von Netzwerksicherheit und Penetrationstest-Techniken.
 markakd/dirtycred
Kernel-Exploitationstechnik
 hugsy/defcon_27_windbg_workshop
DEFCON 27 Workshop - Modernes Debugging mit WinDbg Preview
 sqlmapproject/testenv
Eine Sammlung von Webseiten, die anfällig für SQL-Injection-Schwachstellen sind.
 iknowjason/purplecloud
Ein kleines Tool, um mit Azure Identity zu spielen – Tool zur Erstellung von Azure- und Entra-ID-Laboren. Blog: …








