
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Technische Untersuchung und Eindämmung eines Zero-Click-RCE-Exploits mit kritischem Schweregrad (CVE-2025-21298) mithilfe von EDR-Telemetrie und…
 sangrok-jeon/cve-2025-29927-nextjs-analysis
CVE-2025-29927-Nextjs-Analysebericht
 ra3edaj/lab-dfir-cve-2023-38831
d
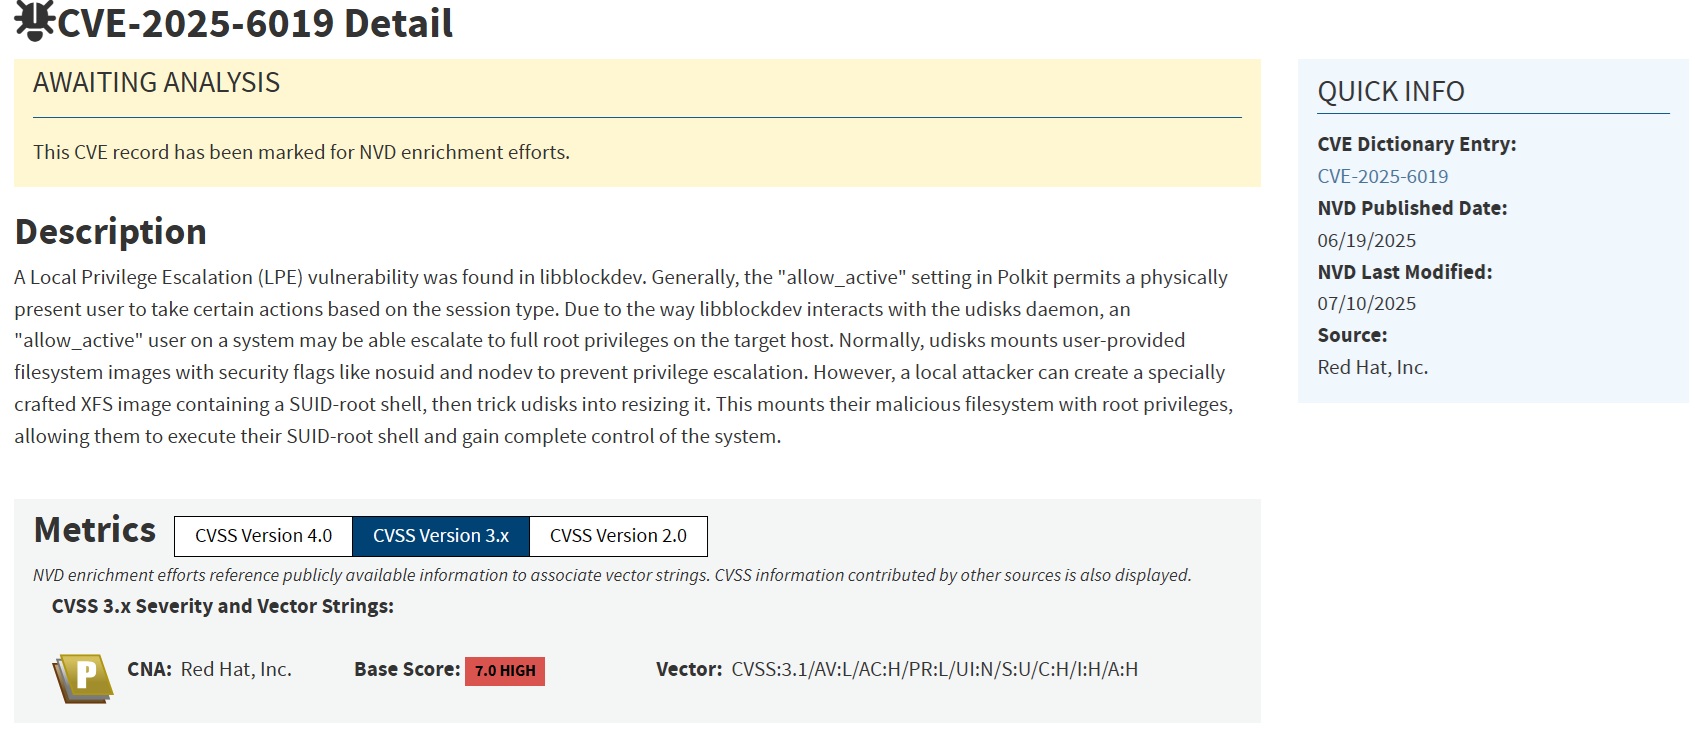 phamdinhquy2512/cve-2025-6019-exploitation
Bildungsreproduktion von CVE-2025-6019, einer lokalen Rechteausweitung in UDisks2 über ein bösartiges Dateisystem-Image mit SUID-root-Binärdatei.…
 matinciel/wordpress_cve-2019-9787
Versuchen Sie, dieses Problem mit Docker zu reproduzieren
 learner202649/cve-2026-47102-poc
Der Code zur persönlichen Reproduktion der entsprechenden Schwachstelle.
 h0ng10/cve-2023-28432_docker
Testumgebungen für CVE-2023-28432, Offenlegung von Informationen in MinIO-Clustern
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Docker-basiertes Labor zur Erkundung und Reproduktion der Next.js CVE-2025-29927 Middleware-Autorisierungsumgehungs-Schwachstelle. Beinhaltet…
 dannyendortest/java-vulnerable
EXPOSURE-Demo-Ziel: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java-Filter-Padding-Abhängigkeiten
 cyberharsh/shellbash-cve-2014-6271
Docker-basierte Laborumgebung zur Ausnutzung von Shellshock (CVE-2014-6271) über CGI-Skripte, die Fernbefehlsinjektion durch manipulierte HTTP-Header…
 bossnick98/-soc342---cve-2025-53770-sharepoint-toolshell-auth-bypass-and-rce
Eine Aktivität zur Schulung von Analysefähigkeiten und Berichterstattung
 benmevic/cve-2025-22457
Altay-Takımı haftalık sunumu için yaptığım cve-2025-22457 zafiyeti demo uygulaması
 acseguin21/trust-boundary-ctf
Browser-basiertes MCP CTF — OAuth-Token-Verwirrung und Sitzungsisolierungsfehler (CVE-2025-49596-Muster). Nur DevTools.
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 mokokash/ejbca-pqc-lab
Reine PQC-Zwei-Ebenen-PKI-Hierarchie unter Verwendung von ML-DSA-65 (NIST FIPS 204) auf EJBCA Community Edition – Root-CA + Sub-CA mit CRL und OCSP

 mbrandner-group/juiceshopgl
Absichtlich anfällige Webanwendung für Sicherheitstraining, CTF-Wettbewerbe und zum Testen von Sicherheitswerkzeugen. Deckt die OWASP Top Ten…
 shambhavim18/cve-2019-15107-lab
Docker-basiertes Lab zur Demonstration von CVE-2019-15107, der nicht authentifizierten RCE in Webmin, inklusive Deployment, Ausnutzung, Erkennung und…
 amulyakaushik/cve-2023-27163-lab
Docker-basiertes Lab zur Reproduktion von CVE-2023-27163 SSRF in Request-Baskets, mit Exploit-Verifikation, Erkennungsskript und…








