
 #1
Trainingslabs, praktische Umgebungen und reproduzierbare Challenges für autorisierte, sichere Cybersecurity-Übung.
Kitploit empfohlen

 zhengxr930/apex_official
Defender-Framework für die Sicherheit von LLM-Agenten, das Aufgabenverträge kompiliert, Fähigkeitsmanifeste validiert und Effekte über…
 carterperez-dev/cybersecurity-projects
Ich baue 70 Projekte, von Anfänger- bis Fortgeschrittenenniveau, damit jeder daraus lernen, darauf aufbauen, sie als Referenz nutzen oder sogar…
 kaill-jlq/mmskillrisk
Benchmark- und Evaluierungs-Harness, der testet, ob LLM-Agenten bösartigen Anweisungen widerstehen, die in multimodalen Skill-Bildern verborgen sind,…
 devzero-security/redstackpro
Stelle Red-Team-Infrastruktur und Active-Directory-Umgebungen auf einer Canvas zusammen und kompiliere sie anschließend zu einem vollständigen…
 gmh5225/awesome-ai-security
Eine kuratierte Liste von KI-Sicherheitsmaterialien und -ressourcen für Pentester, Bug Hunter und Sicherheitsforscher.
 renode/renode
Open-Source-Simulationsframework zum Entwickeln, Testen und Debuggen unveränderter Software für Multi-Node-Eingebettete- und IoT-Systeme, mit…
 ko0ler/homelab
GNS3-Heimlabor, das ein segmentiertes Netzwerk mit Cisco ASAv Firewall, L3-Core, DMZ und einer Active-Directory-Domäne dokumentiert, um Netzwerk-,…
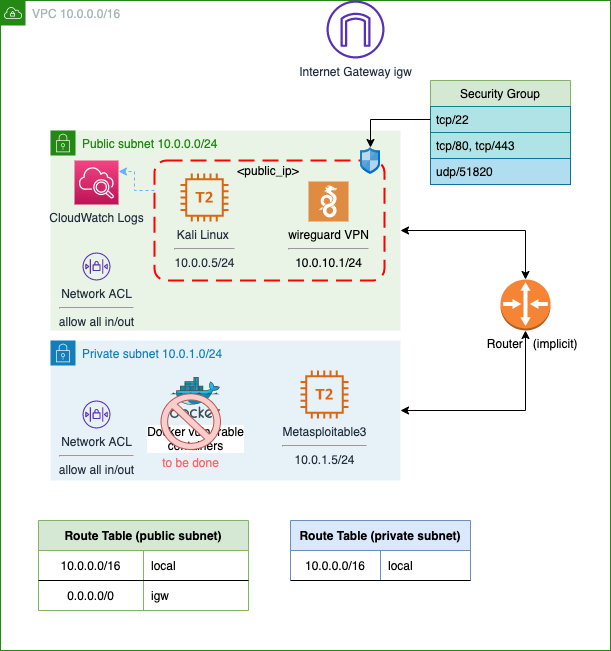 juanjosanz/aws-pentesting-lab
Pentesting-Labor mit einer Kali-Linux-Instanz, zugänglich über SSH und WireGuard-VPN, und mit verwundbaren Instanzen in einem privaten Subnetz.
 horkimhab/cve-2026-wordpress
Lehrreiche CVE-Proof-of-Concept-Sammlung, die auf WordPress-Schwachstellen abzielt, mit Setup-Skripten und Laboranleitungen für autorisierte…
 euph00/zoneclaw-code
Benchmark- und Verteidigungscode für persistente Speicherangriffe auf Computer-Use-Agenten im OpenClaw-Stil, mit Memory-Zoning-Mitigation,…
 xairy/linux-kernel-exploitation
A collection of links related to Linux kernel security and exploitation
 mfthomps/labtainers
Labtainers: Ein Docker-basiertes Cyber-Lab-Framework
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible-Rolle, die ein realistisches CrushFTP CVE-2025-31161 Ausnutzungsszenario mit rotierenden sensiblen Datendateien und automatischer Bereinigung…
 pinksawtooth/how_to_become_a_malware_analyst
Kuratierter Leitfaden zum Werden eines Malware-Analysten, der essenzielles Wissen, Reverse Engineering, Analysewerkzeuge und LLM-unterstütztes Lernen…
 cr0nx/awesome-linux-attack-forensics-purplelabs
Diese Seite ist ein Ergebnis der laufenden praxisorientierten Forschung zu fortgeschrittenen Linux-Angriffen, Erkennungs- und Forensiktechniken sowie…
 cyberharsh/apache-couchdb-cve-2017-12635
# Docker-basierte Reproduktionsumgebung für Apache CouchDB CVE-2017-12635 – vertikale Privilegienerweiterung über JSON-Parser-Inkonsistenz, die die…







