#1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 tateydq/cve-2018-9995-modifiedbygwolfs
Exploit für CVE-2018-9995 zum Abrufen von DVR-Anmeldeinformationen über Directory Traversal, mit zwei Methoden für Bildungszwecke.
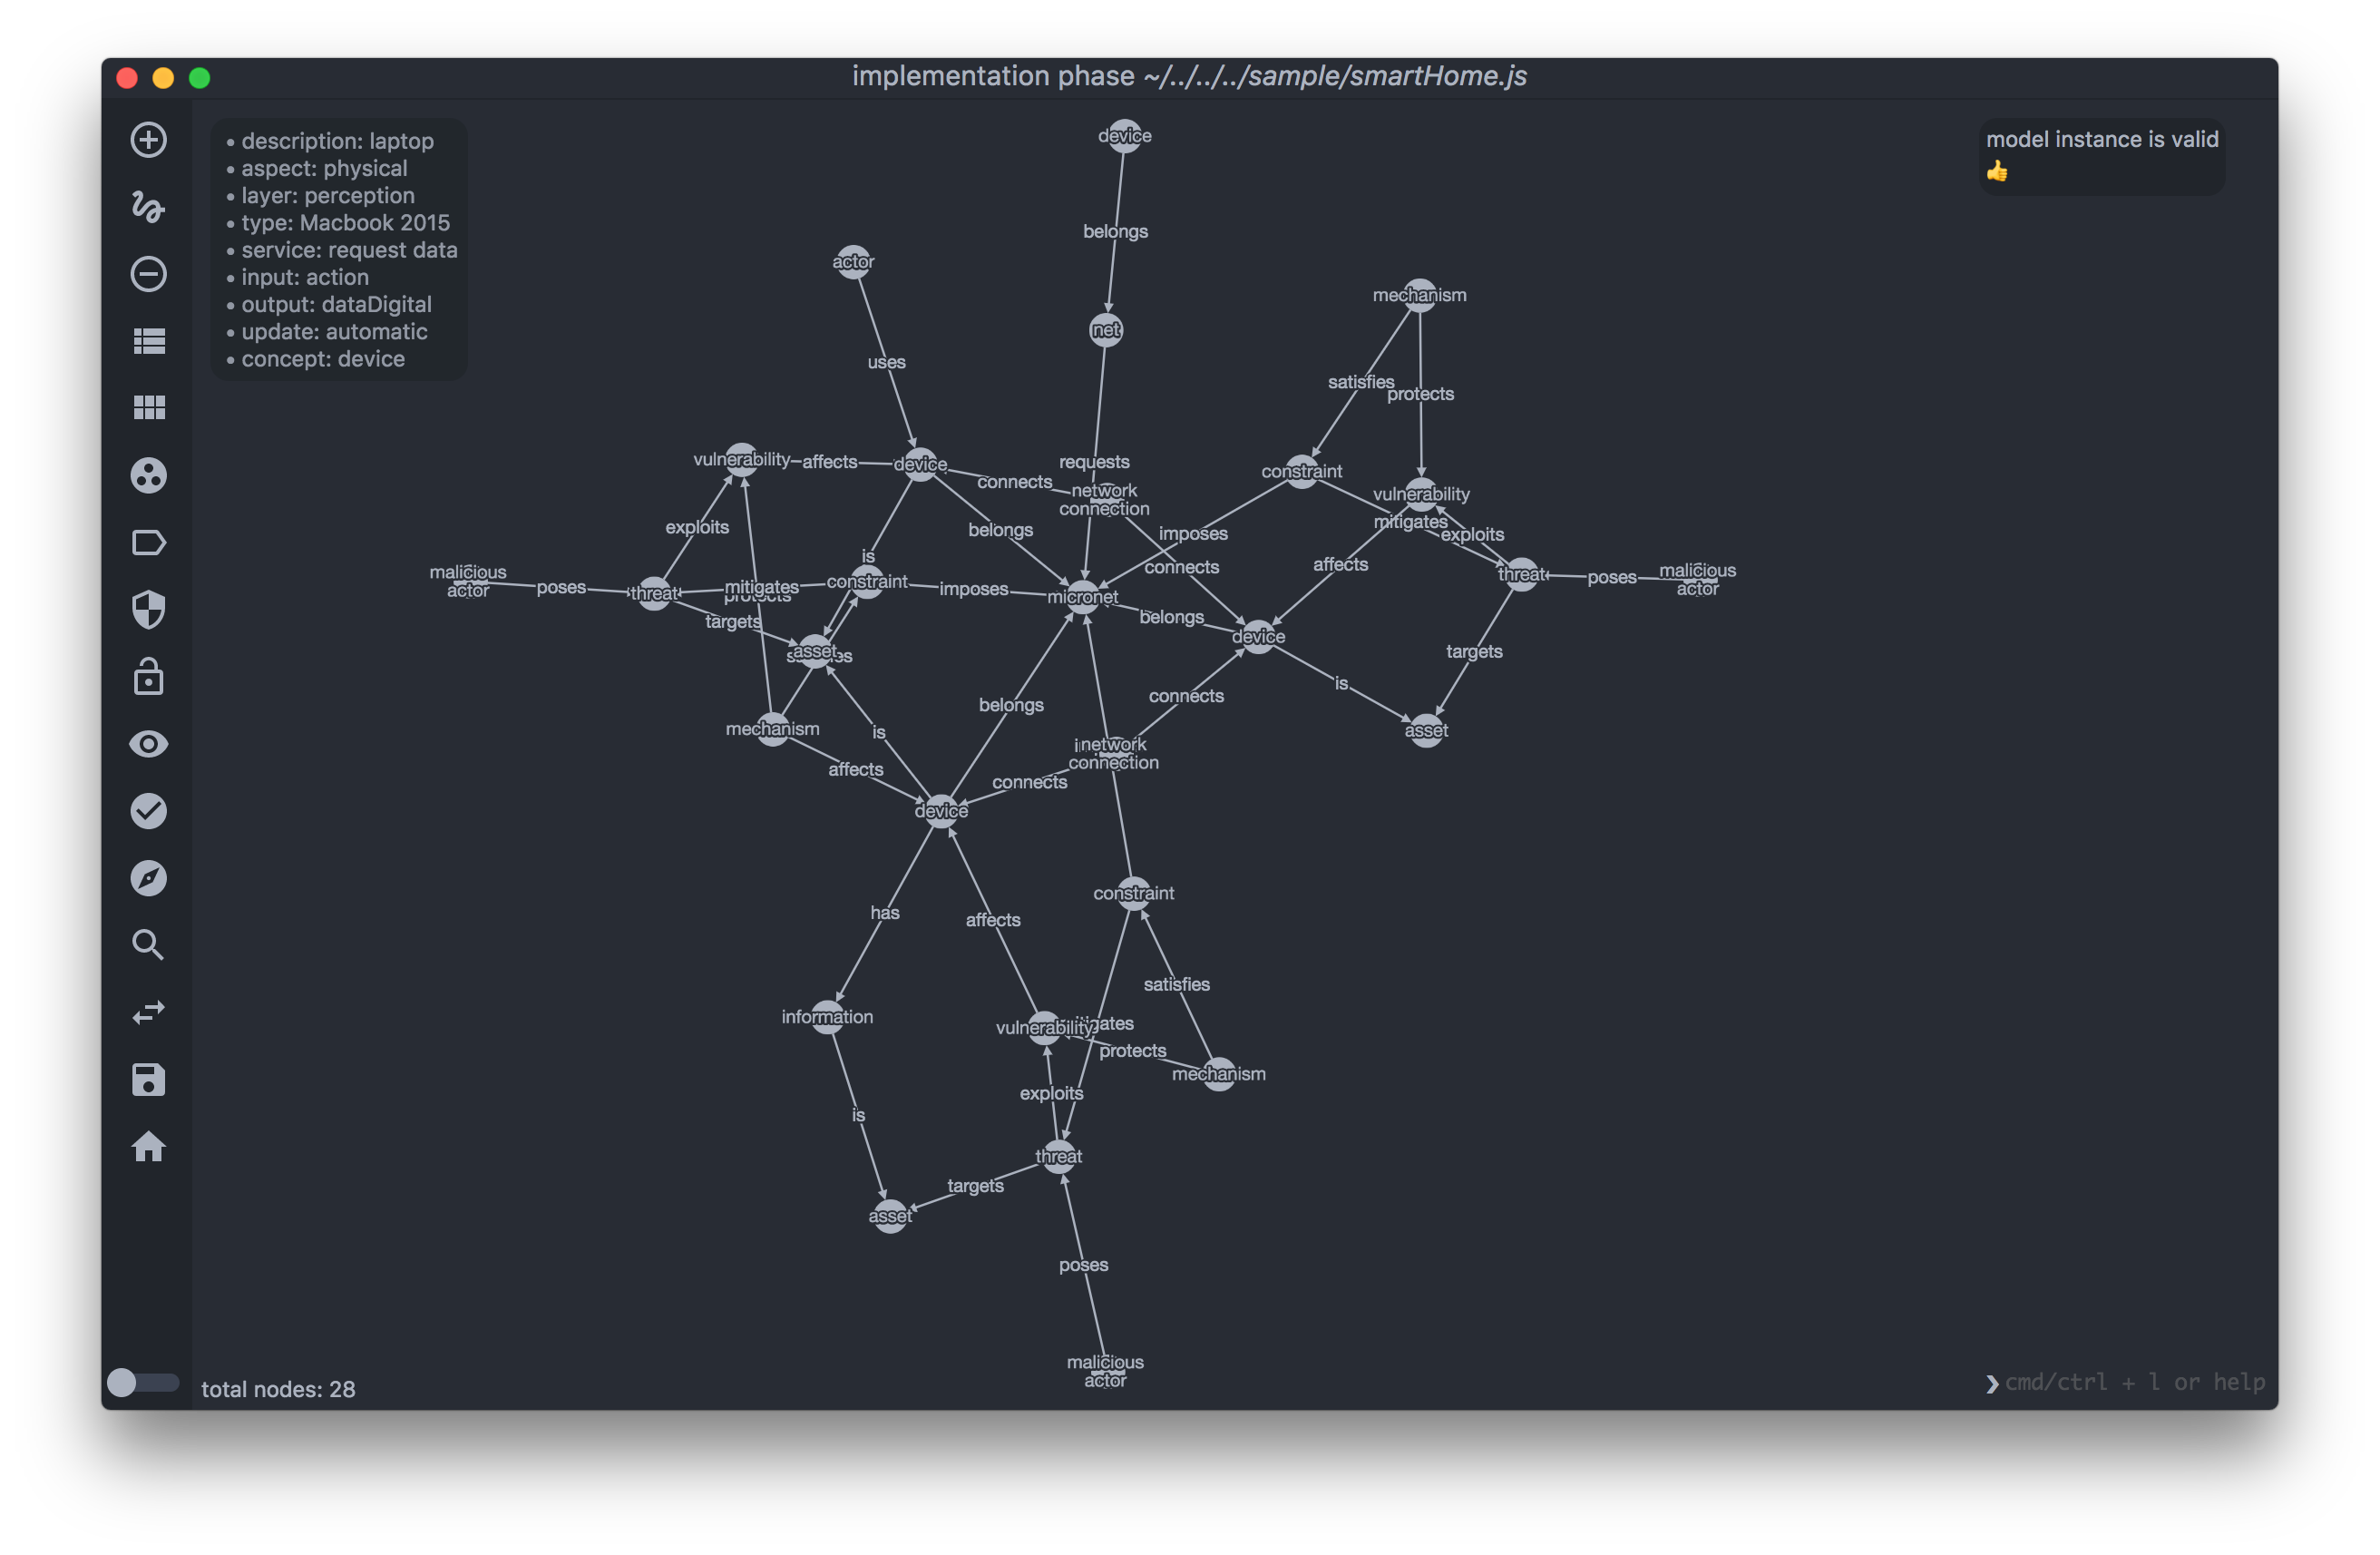
or3stis/apparatusEin grafisches Sicherheitsanalyse-Tool für IoT-Netzwerke
 nurdilin/cve-2018-16706
Oder wie ich meinen TV per Cronjob ausschalte
 grayoneday/cve-2019-9653
Proof-of-concept-Exploit für CVE-2019-9653, der eine nicht authentifizierte Remote-Codeausführung als root auf NUUO NVR-Geräten über anfällige…
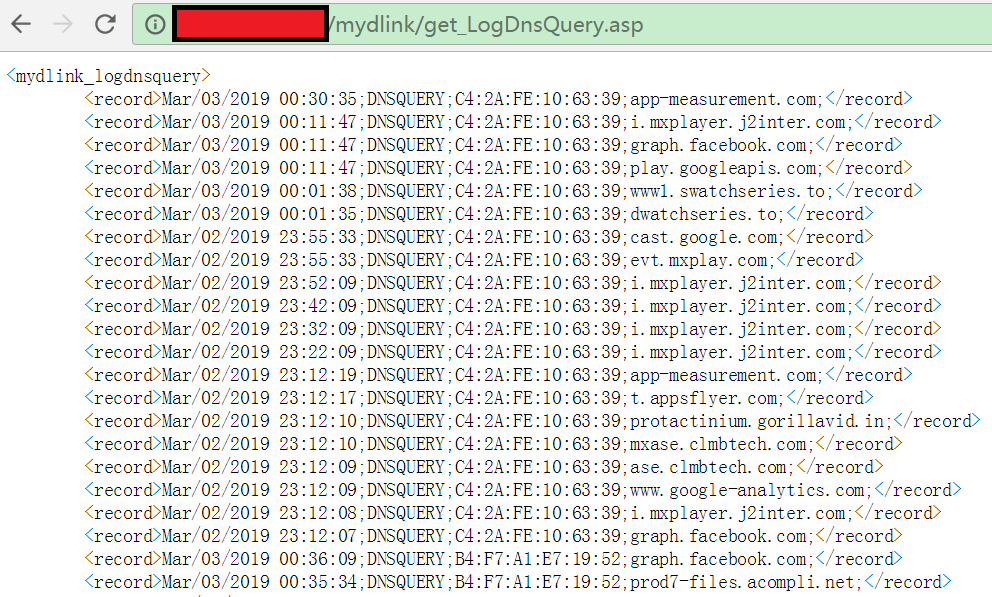 xw77cve/cve-2019-7642
Proof-of-Concept-Exploit für CVE-2019-7642, der nicht authentifizierten Zugriff auf DNS-Abfrageprotokolle und Anmeldeverlauf auf anfälligen…
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Proof-of-concept-Exploit für CVE-2018-20162: Sandbox-Escape in Digi TransPort LR54 LTE-Router durch SIGINT-Handling-Fehler, der Root-Shell-Zugriff…
 b1ack0wl/miniupnpd_poc
Out-of-Bounds-Read-PoC für miniupnpd <= v2.1
 codeholic2k18/cve-2018-9995
DVR-Benutzername-Passwort-Wiederherstellung.
 hook-s3c/cve-2018-18852
Authentifizierter Remote-Codeausführungs-Exploit für CERIO-Router (DT300N, DT100G, AMR-3204, WMR-200N) unter Verwendung der Standard-Anmeldedaten des…
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS-Exploit-PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Eine Befehlseinschleusung-Schwachstelle in TP-Link WDR5620 Series bis Version 3.
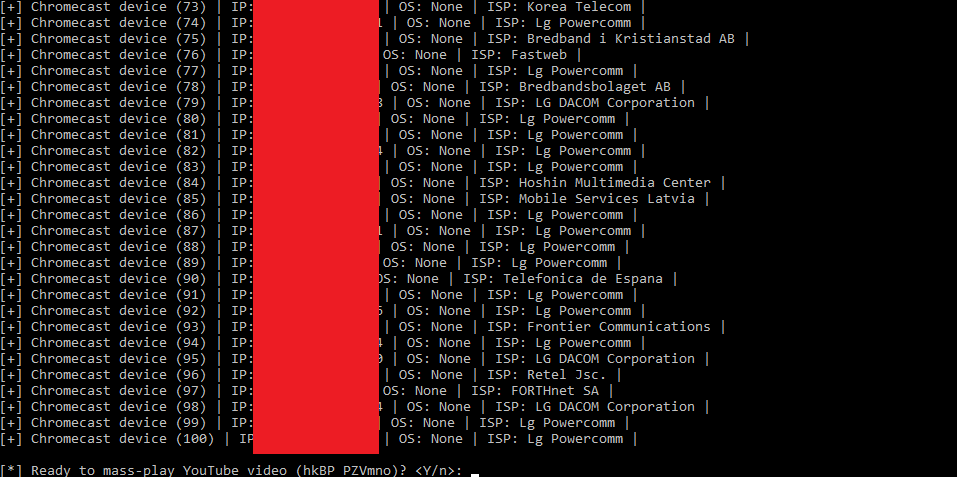 649/crashcast-exploit
Dieses Tool ermöglicht es Ihnen, beliebige YouTube-Videos massenhaft abzuspielen, Apps zu beenden und Chromecast-Geräte umzubenennen, die von…
 ide0x90/cve-2016-1555
# Metasploit-Modul zur Ausnutzung einer nicht authentifizierten Befehlsinjektion in mehreren Netgear-Router-Modellen, um Remote-Code-Ausführung mit…
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
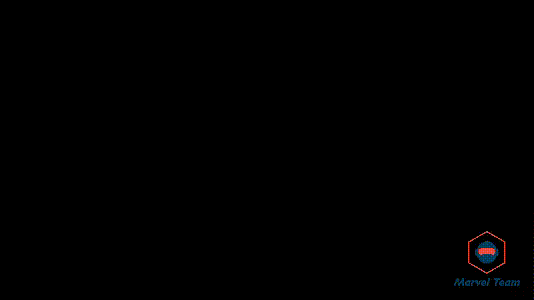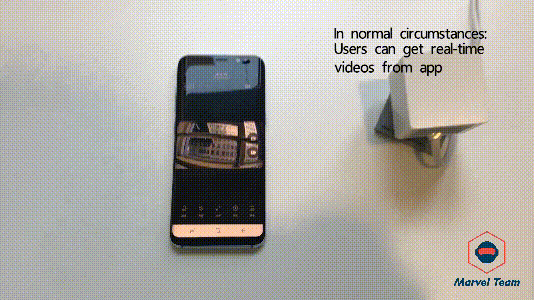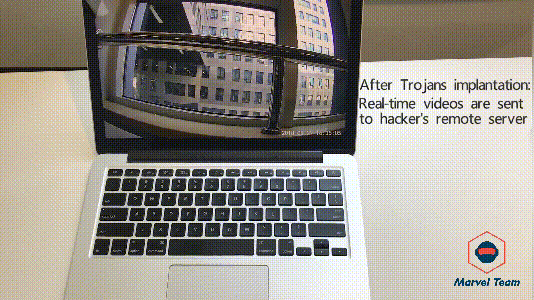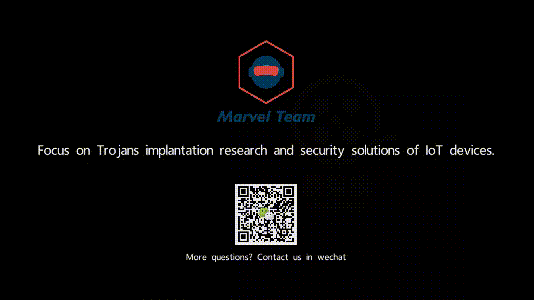 arthastang/iot-home-guard
Ein Werkzeug zur Erkennung von bösartigem Verhalten in IoT-Geräten
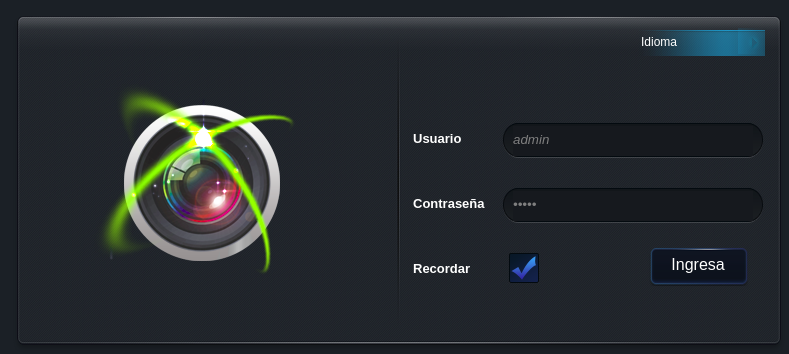 cyb0r9/dvr-exploiter
Bash-Skript, das CVE-2018-9995 ausnutzt, um Anmeldedaten von anfälligen DVRs über die Weboberfläche zu extrahieren, mit Unterstützung für mehrere…