
 #1
Tools zum Testen und Sichern von Internet-of-Things (IoT)-Geräten, -Protokollen und -Plattformen.
Kitploit empfohlen
 kh4sh3i/cve-2025-34152
Go-basierter PoC-Exploit für nicht authentifizierte Remote-Code-Ausführung auf Shenzhen Aitemi M300 Wi-Fi-Repeatern. Enthält einen Scanner und…
 joelczk/cve-2025-52688
Proof-of-Concept-Exploits für CVE-2025-52688: nicht authentifizierte Befehlseinschleusung und beliebiges Dateilesen in den…
 gigachadusers/cve-2026-20169
Windows-nativer IoT-Schwachstellenscanner, der exponierte Verwaltungsschnittstellen entdeckt, Standardanmeldeinformationen testet und die…
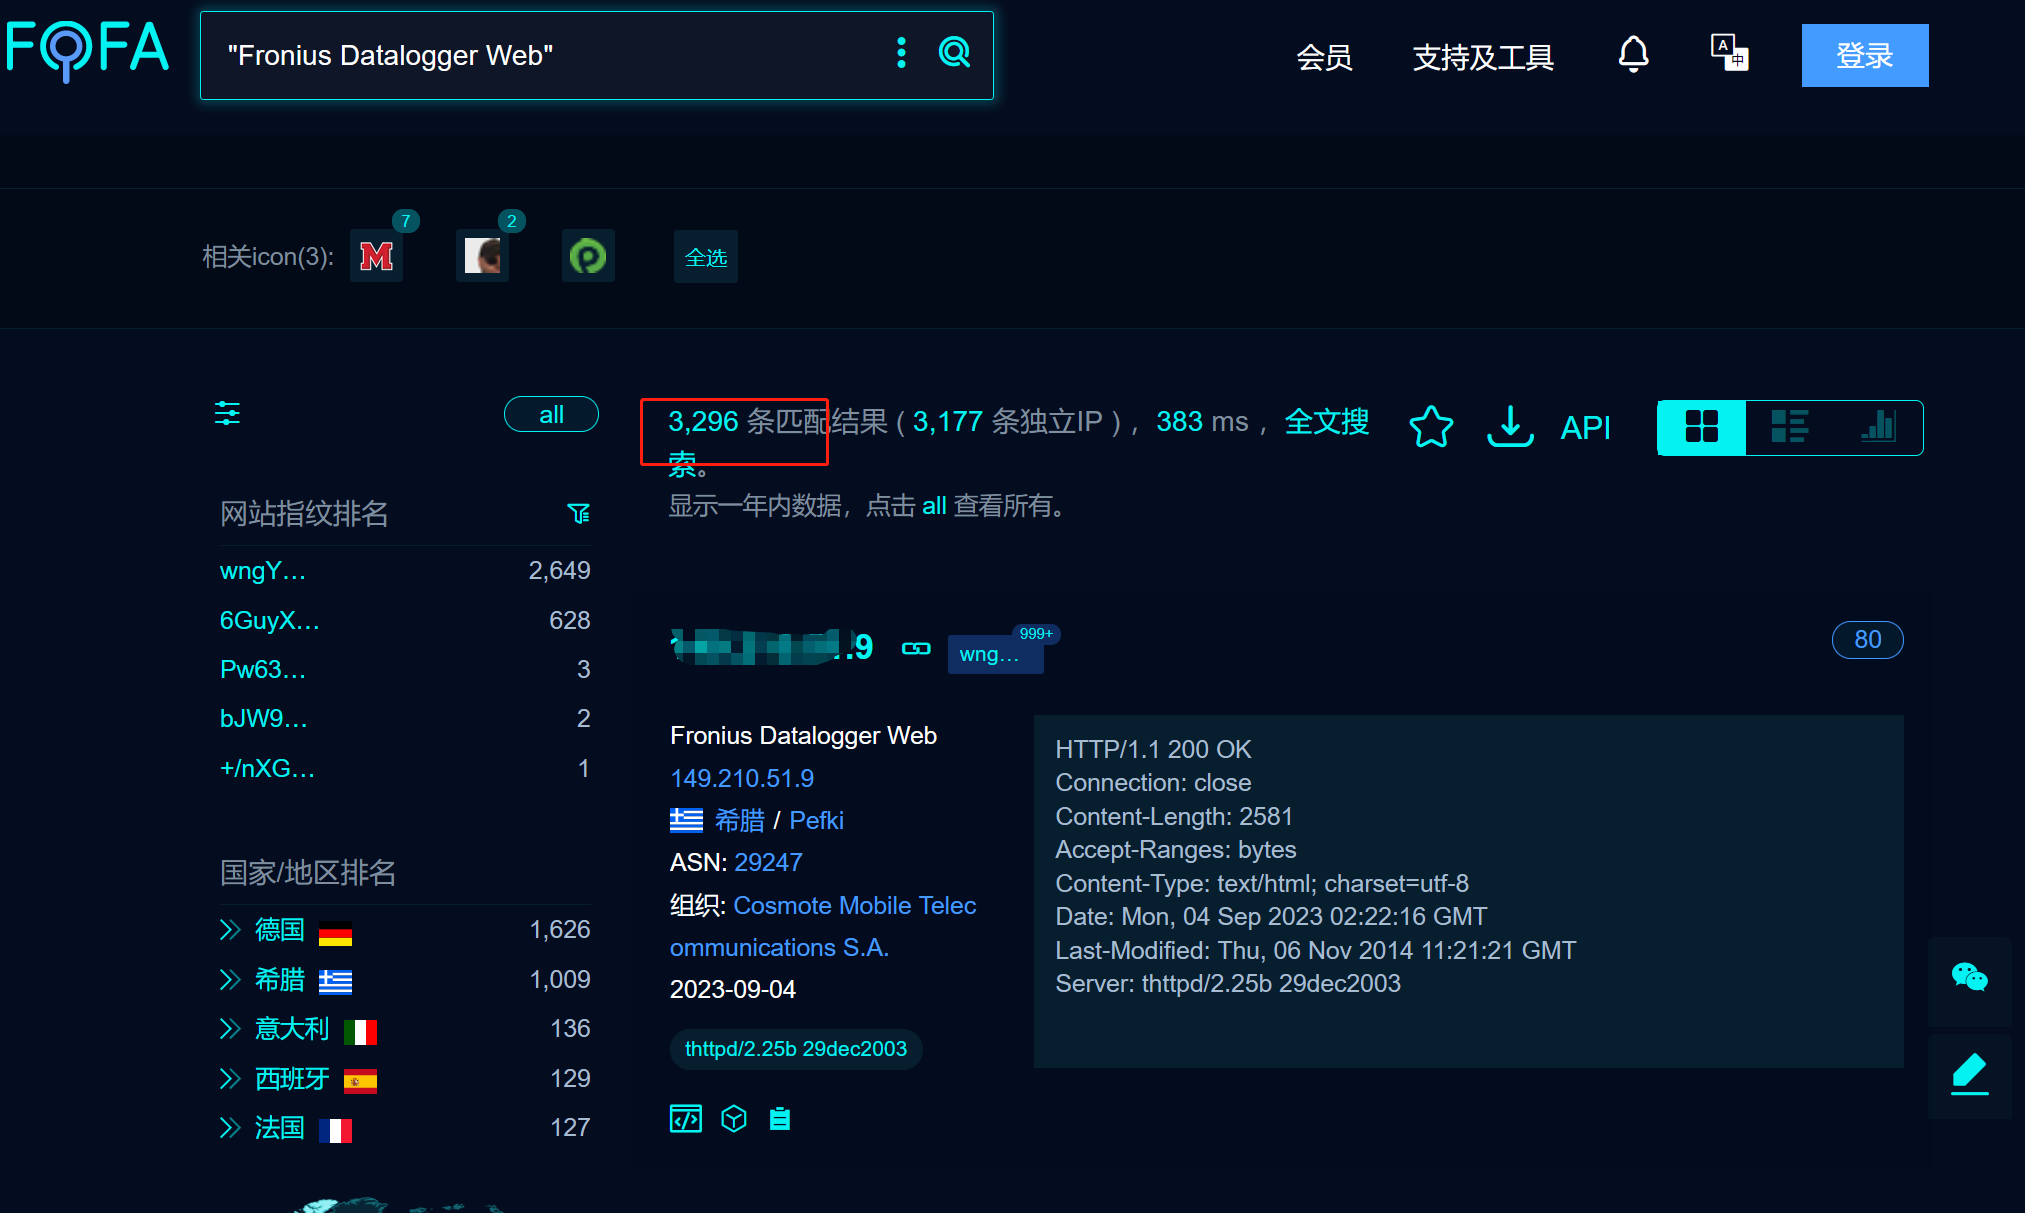 my0723/cnvd-2022-27366__cve-2023-37621
Exploit für CVE-2023-37621, der auf unbefugten Zugriff im Fronius Datalogger Web 2.0.5-4 abzielt und es Angreifern ermöglicht, sensible…
 wanlichangchengwanlichang/cve-2024-29972
Exploit-Skript für CVE-2024-29972 Zyxel NAS-Backdoor-Konto, kombiniert mit CVE-2024-29973 für unbefugten Root-Zugriff über NsaRescueAngel.
 0xkol/ripple20-digi-connect-exploit
RCE Exploit für CVE-2020-11896 (Ripple20 IP-in-IP Heap Overflow Vulnerability) für Digi Connect ME 9210
 nyameeeain/cve-2022-28171-poc
Python-Exploit für CVE-2022-28171, der auf Hikvision Hybrid SAN-Geräte abzielt, blinde SQL-Einschleusung und Befehlseinschleusung automatisiert, um…
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
Technische Analyse und Proof-of-Concept-Exploit-Code für CVE-2019-18370, eine Schwachstelle zur Remotecodeausführung in Xiaomi Mi WiFi-Routern.…
 varangamin/cve-2017-6206
Bei der Firmware der DGS-1510 Websmart-Switch-Serie wurden Sicherheitsschwachstellen festgestellt. Zu den Schwachstellen gehören ein nicht…
 krypton612/hikivision
Exploit für CVE-2017-7921, der auf Hikvision-IP-Kameras abzielt und die Remote-Extraktion von Anmeldedaten sowie die Übernahme des Geräts über nicht…
 kienquoc102/cve-2017-8225
Exploit-Tool für CVE-2017-8225, das auf IP-Kameras abzielt. Scannt nach anfälligen Geräten und führt Brute-Force-Angriffe auf Anmeldeinformationen…
 choudai/gpon-loader
Exploit-Lader für Remote Code Execution mit Payload auf GPON Home Gateway-Geräten (CVE-2018-10562) geschrieben in Python.
 0xblackash/cve-2026-11499
CVE-2026-11499
 ajaymt6/ultramangaia
Ein Login-Bypass (CVE-2019-18371) und eine Command Injection-Sicherheitslücke (CVE-2019-18370) im Xiaomi Router R3G bis zur Versi…
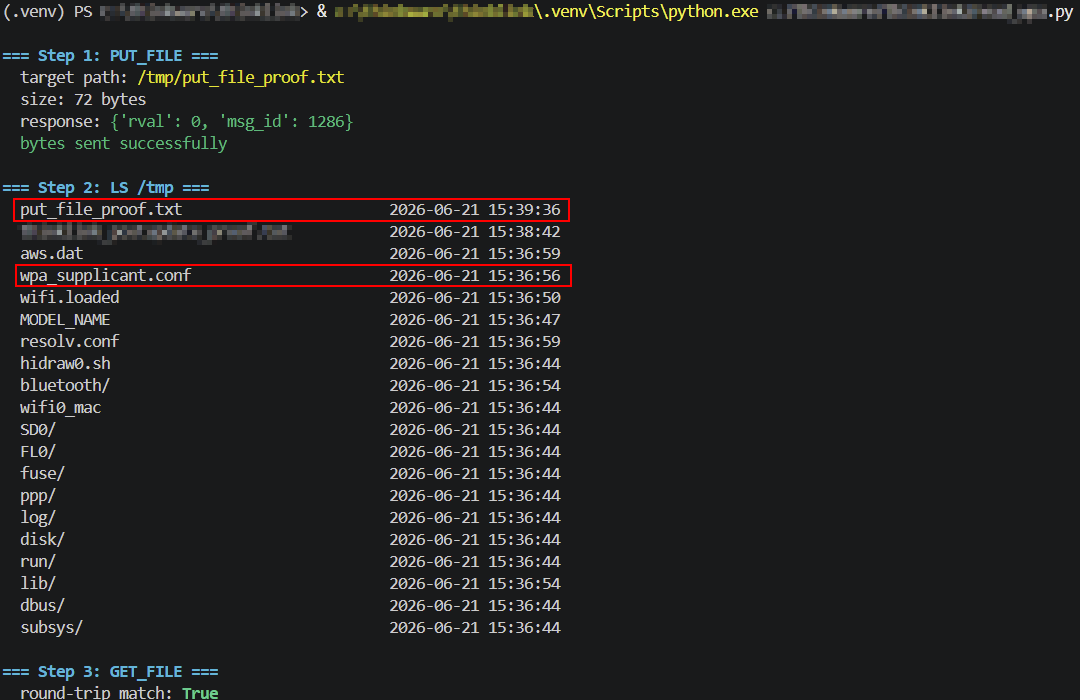 turretsec/disclosure-thinkware-u3000
Drei nicht authentifizierte Schwachstellen im lokalen WiFi-Steuerungsprotokoll der Thinkware U3000 Dashcam: beliebiges Schreiben von Dateien,…
 thewhiteh4t/cve-2020-9375
Bei TP-Link Archer C50 V3 Geräten vor Build 200318 Rel. 62209 können entfernte Angreifer durch einen manipulierten HTTP-Header mit einem unerwarteten…
 nullze/cve-2020-10558
Tesla-Hack: DoS-Infotainment-Touchscreen-Schnittstelle für alle Fahrzeuge CVE-2020-10558
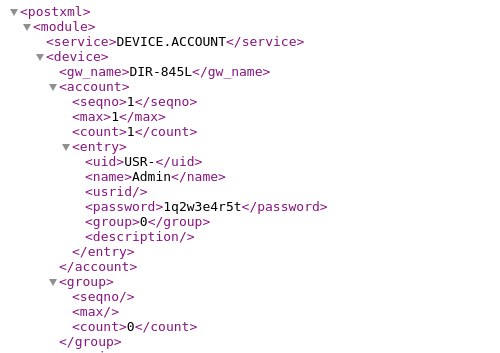 fallenskill1/cve-2024-33113
D-LINK DIR-845L ist anfällig für Informationspreisgabe über die Datei bsc_sms_inbox.php.








