
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen
 abhinavbom/threat-intelligence-hunter
TIH ist ein Intelligenz-Tool, das Ihnen hilft, nach IOCs in mehreren öffentlich zugänglichen Sicherheitsfeeds und einigen bekannten APIs zu suchen.…
 pr0xylife/qakbot
Threat-Intelligence- und Malware-Analyse-Repository mit Fokus auf einen Banking-Trojaner und ein Botnetz, mit IOCs, C2-Indikatoren und…
 wiz-sec-public/wiz-research-iocs
Kuratierte öffentliche Datenbank mit Kompromissindikatoren, aggregiert von Wiz Research für Bedrohungserkennungs-, Hunting- und…
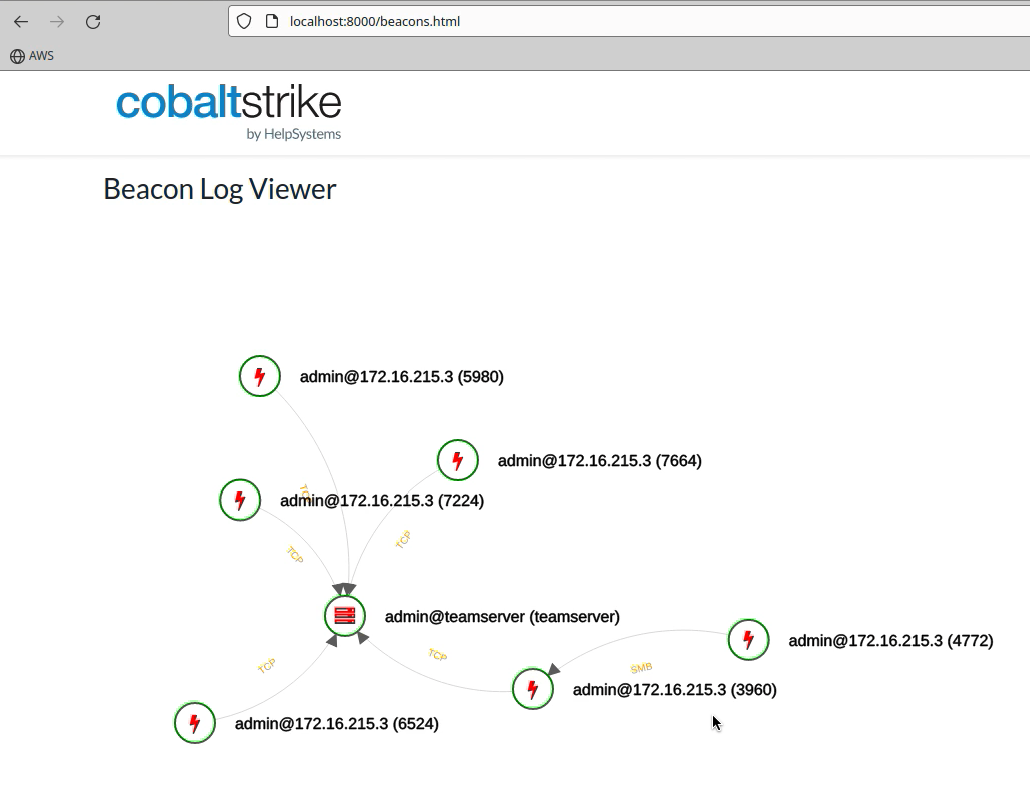 cobalt-strike/sleep_python_bridge
Dieses Projekt ist eine „Brücke“ zwischen der Sleep- und der Python-Sprache. Es ermöglicht die Steuerung eines Cobalt-Strike-Teamservers über Python,…
 mubix/cve-2021-44228-log4shell-hashes
Hashes für verwundbare LOG4J-Versionen
 inquest/threatkb
Wissensdatenbank-Workflow-Management für YARA-Regeln und C2-Artefakte (IP, DNS, SSL) (DERZEIT IM ALPHA-STATUS)
 silascutler/malpipe
Malware/IOC-Erfassungs- und Verarbeitungs-Engine
 cred-club/artif
Ein fortschrittliches Echtzeit-Bedrohungsintelligenz-Framework zur Identifizierung von Bedrohungen und bösartigem Webverkehr auf der Grundlage von…
 spyre-project/spyre
einfacher YARA-basierter IOC-Scanner
 huntresslabs/threat-intel
Dieses Repository enthält ergänzende Elemente, einschließlich IOCs und Signaturen, die in Huntress-Blogbeiträgen und anderen Medien besprochen werden.
 assafmo/xioc
Extrahiere Indikatoren für Kompromittierung aus Text, einschließlich 'escaped'.
 cado-security/dfir_resources_revil_kaseya
Ressourcen für DFIR-Fachleute, die auf den REvil-Ransomware-Kaseya-Supply-Chain-Angriff reagieren
 elastic/labs-releases
Elastic Security Labs Releases
 cronup/malware-iocs
Sammelt und organisiert Kompromittierungsindikatoren (IOCs) von Malware für schnelle Bedrohungserkennung, Incident Response und den Austausch…
 adulau/the-art-of-pivoting
Die Kunst des Pivotierens - Techniken für Geheimdienstanalysten, um neue Beziehungen in einer komplexen Welt zu entdecken
 google/threat-team
Wird nicht mehr gewartet. Bitte nutzen Sie die Sammlungen von Google Threat Intelligence / Virus Total.
 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
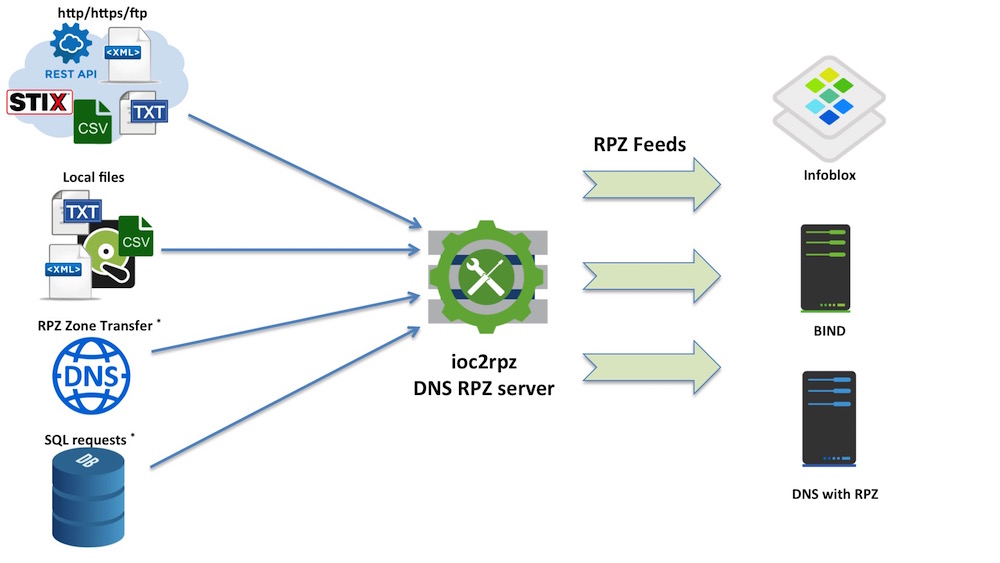 homas/ioc2rpz
ioc2rpz ist ein Ort, an dem Threat Intelligence auf DNS trifft.








