
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
 elastic/protections-artifacts
Elastic Security Erkennungsinhalte für Endpoint
 kismetwireless/kismet
Github-Mirror des offiziellen Kismet-Repositorys
 rabobank-cdc/dettect
Taktiken, Techniken erkennen & Bedrohungen bekämpfen
 yeti-platform/yeti
Ihre tägliche Bedrohungsintelligenz
 snort3/snort3
Mehrthreadfähiges Netzwerk-Intrusion-Detection- und -Prevention-System mit regelbasierter Erkennung, protokollbewusster Inspektion und pcap-Analyse…
 inverse-inc/packetfence
PacketFence ist eine vollständig unterstützte, vertrauenswürdige, freie und Open-Source-Lösung für Netzwerkzugriffskontrolle (NAC). Mit einer…
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 cisagov/malcolm
Containerisierte Netzwerk-Traffic-Analyse-Suite, die PCAP-, Zeek-Logs und Suricata-Warnungen für automatisierte Normalisierung, Anreicherung und…
 hslatman/awesome-industrial-control-system-security
Eine kuratierte Liste von Ressourcen zur Sicherheit von Industrial Control Systems (ICS).
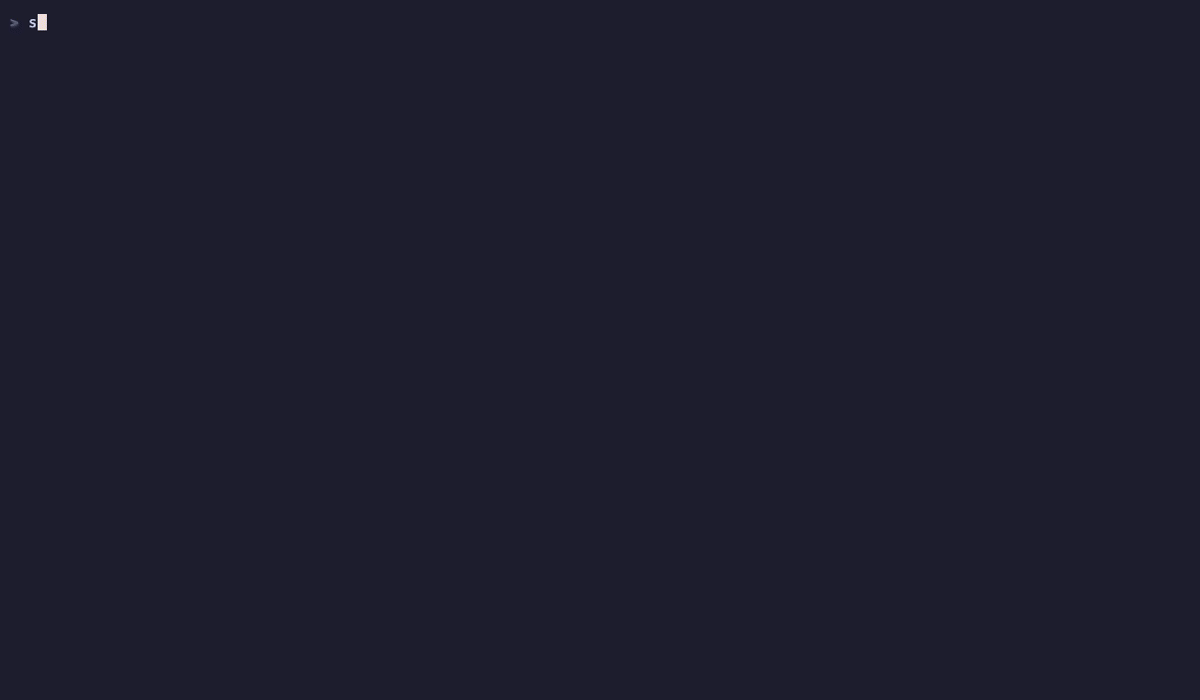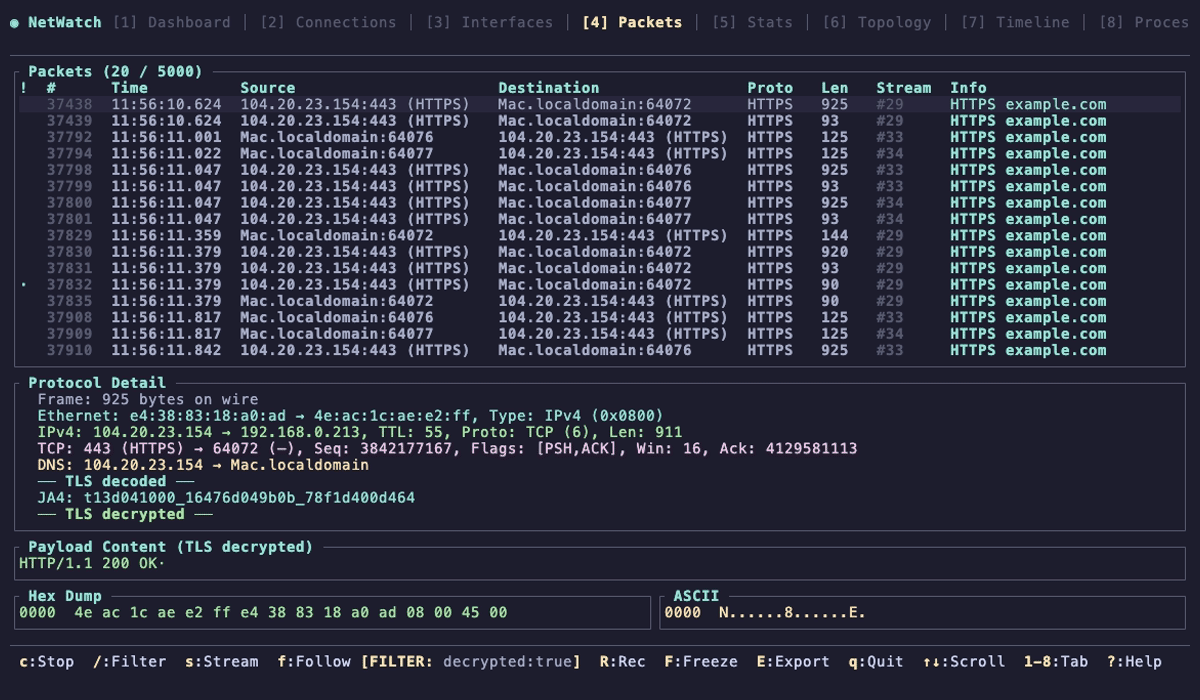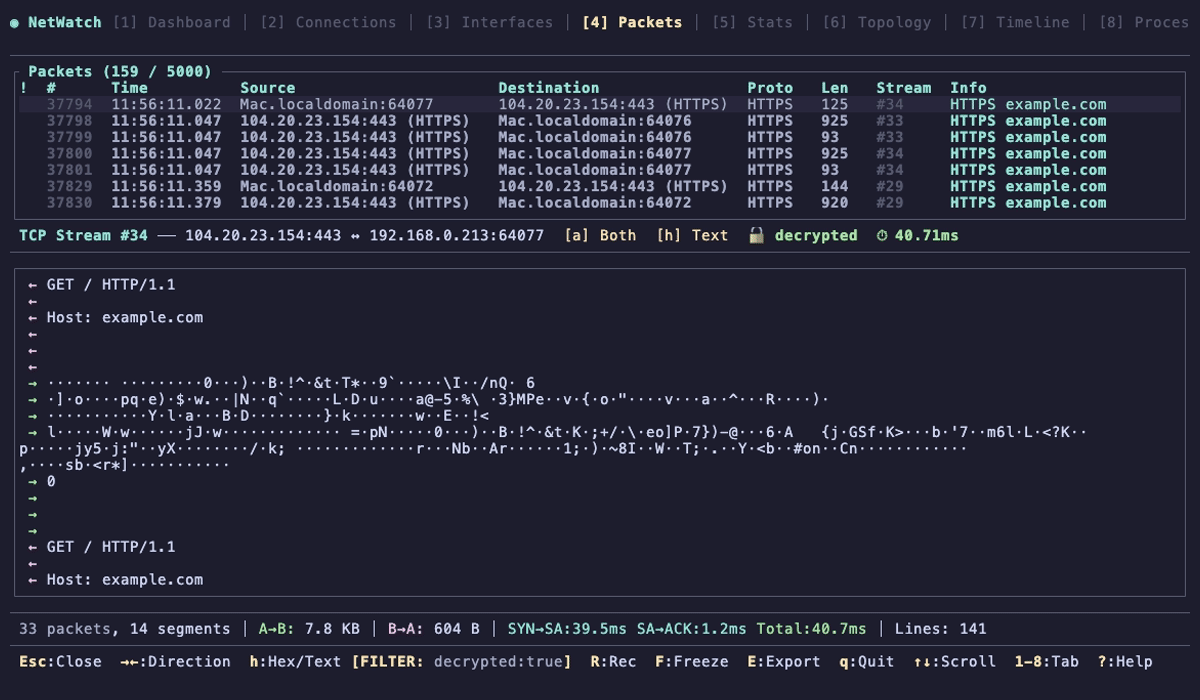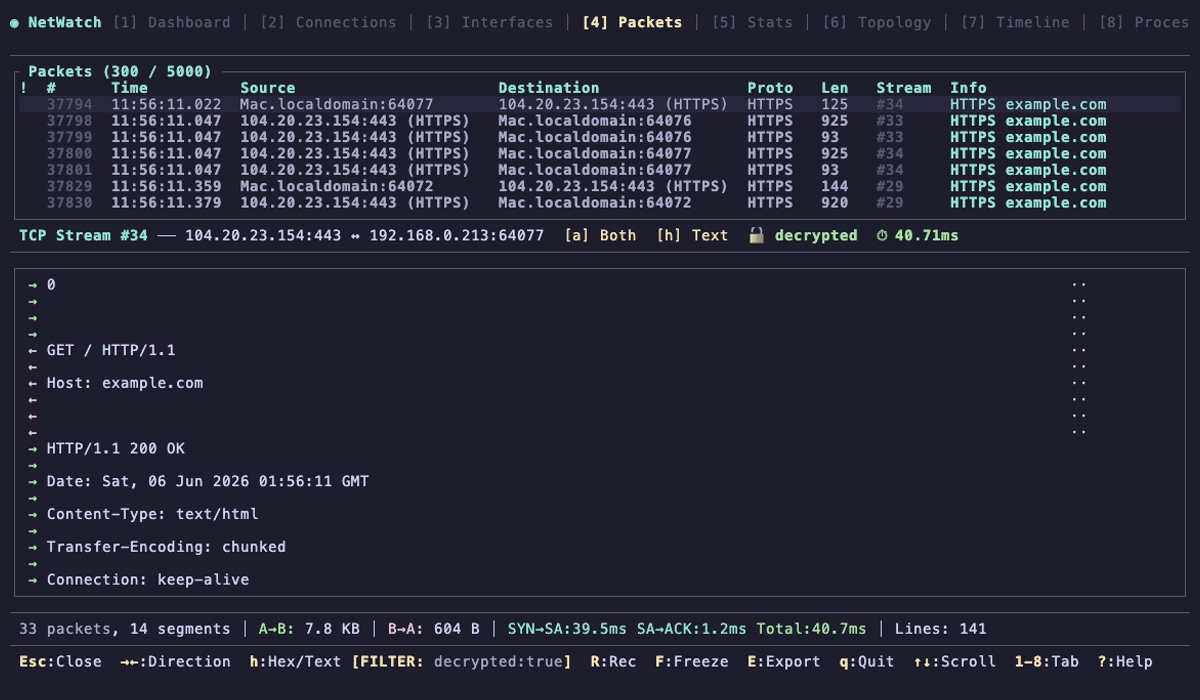 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 sans-blue-team/deepbluecli
PowerShell-basiertes Bedrohungsjagd-Tool, das Windows-Ereignisprotokolle analysiert, um schädliche Aktivitäten zu erkennen, einschließlich Angriffen…
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 foxio-llc/ja4
JA4+ ist eine Suite von Netzwerk-Fingerprinting-Standards
 altramayor/gatekeeper
Das erste Open-Source-DDoS-Schutzsystem
 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 baidu/openrasp
Runtime Application Self-Protection-Engine, die in Anwendungsserver eingreift, um bösartige Datenbankabfragen, Dateioperationen und Netzwerkanfragen…
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen…
 digitalruby/ipban
Automatisierter IP-Bann-Dienst, der fehlgeschlagene Anmeldeversuche aus Ereignisprotokollen und Dateien erkennt und Angreifer auf Windows und Linux…







