
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen

 ntop/ntopng
Webbasiertes Netzwerkverkehrs- und Cybersicherheitsmonitoring
 zoneminder/zoneminder
ZoneMinder ist eine kostenlose Open-Source-Softwareanwendung für Videoüberwachung (Closed-circuit television), die für Linux entwickelt wurde und…
 ossec/ossec-hids
OSSEC ist ein quelloffenes, hostbasiertes Intrusion-Detection-System, das Loganalyse, Dateiintegritätsprüfung, Policy-Überwachung, Rootkit-Erkennung,…
 ntop/ndpi
Open-Source-Software-Toolkit zur Deep Packet Inspection
 efforg/rayhunter
Rust-Werkzeug zur Erkennung von Zellstandort-Simulatoren auf einem Orbic-Mobilfunk-Hotspot
 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
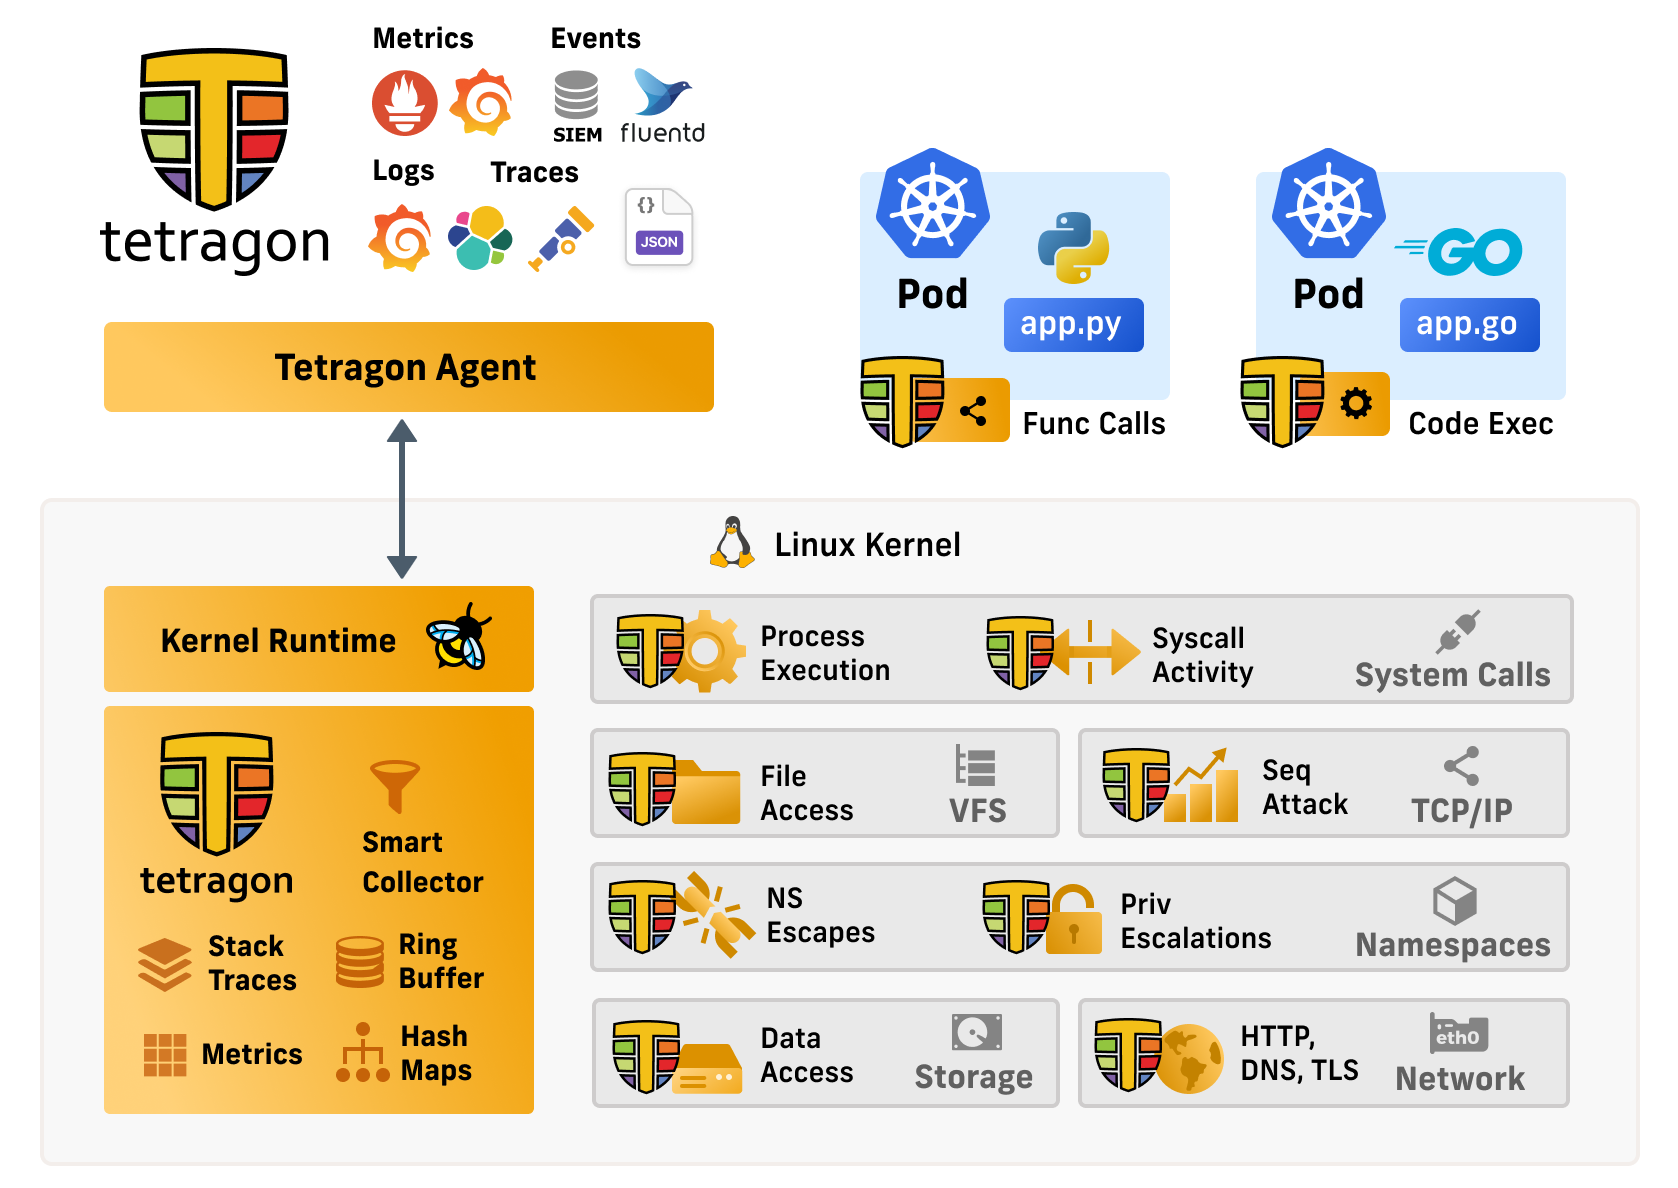 cilium/tetragon
eBPF-basierte Sicherheitsbeobachtbarkeit und Laufzeitdurchsetzung
 clong/detectionlab
Automatisieren Sie die Erstellung einer Laborumgebung mit Sicherheitstools und Best Practices für das Logging.
 0x4d31/awesome-threat-detection
Kuratierte Liste von Ressourcen zur Bedrohungserkennung und -jagd: Erkennungsregeln, SIEM- und Loganalyse-Tools, Endpunkt-/Netzwerküberwachung,…
 the-tcpdump-group/libpcap
Systemunabhängige Bibliothek für Paketerfassung und -filterung auf Benutzerebene. Bietet ein portables Framework für Netzwerküberwachung auf…
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 hacklcx/hfish
Unternehmensreifes Honeypot-System zur Erkennung interner Netzwerkeinbrüche, externer Bedrohungen und zur Erstellung von Bedrohungsinformationen mit…
 neo23x0/signature-base
YARA-Signatur- und IOC-Datenbank für meine Scanner und Werkzeuge
 thinkst/canarytokens
Canarytokens hilft dabei, Aktivitäten und Aktionen in Ihrem Netzwerk zu verfolgen.
 elastic/detection-rules
Entwickeln, validieren und veröffentlichen Sie SIEM-Erkennungsregeln für Elastic Security, mit Python-CLI-Tooling, KQL-Parsing, Kibana-Integration…
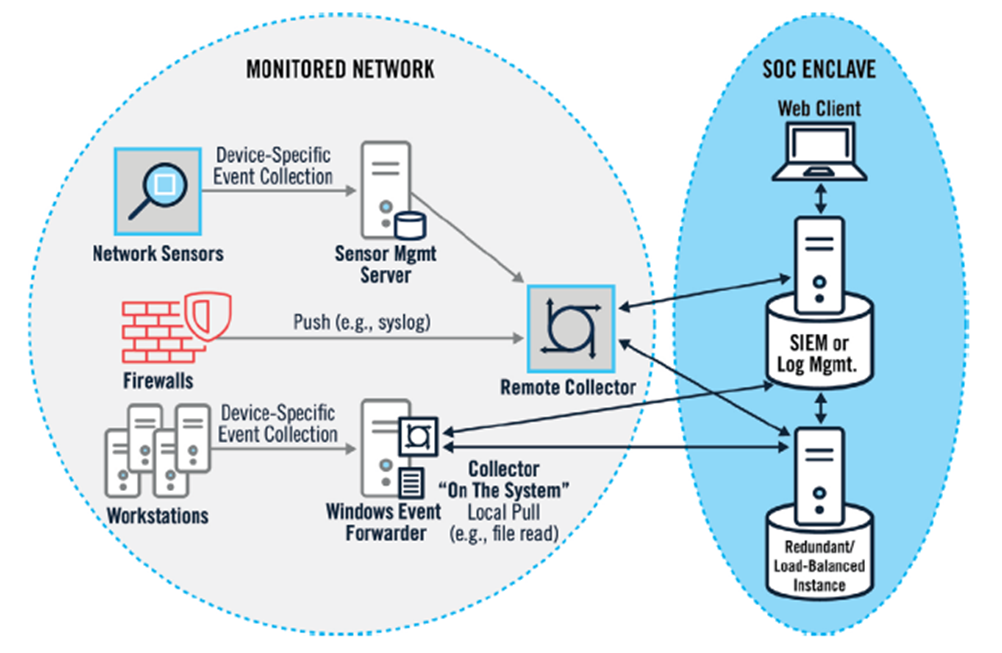 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 thinkst/opencanary
Ressourcenschonender Honeypot, der gängige Netzwerkdienste emuliert, um Angreiferaktivitäten nach einem Einbruch zu erkennen, mit erweiterbaren…







