
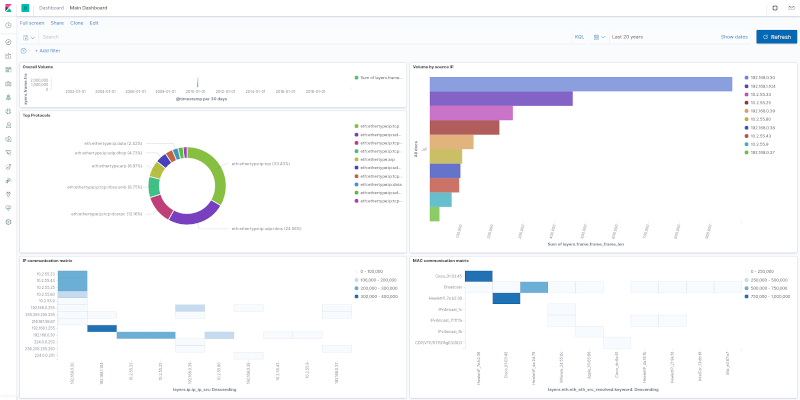
tsharkVM
 h21lab/tsharkvm
tshark + ELK Analyse virtuelle Maschine
packet-sniffing-analysisvulnerability-analysisnetwork-security+3
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
h21lab/tsharkvmtshark + ELK Analyse virtuelle Maschine
 stintel/vallumd
IPset-Blacklists zentralisieren oder verteilen
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 sleuthco/clawshield-public
Sicherheits-Proxy für KI-Agenten. Scannt jede Nachricht auf Prompt-Injection, PII und Secrets. Defense-in-Depth: Go-Proxy + iptables-Firewall +…
 7h3ram/flowinspect
Ein Netzwerk-Inspektionswerkzeug
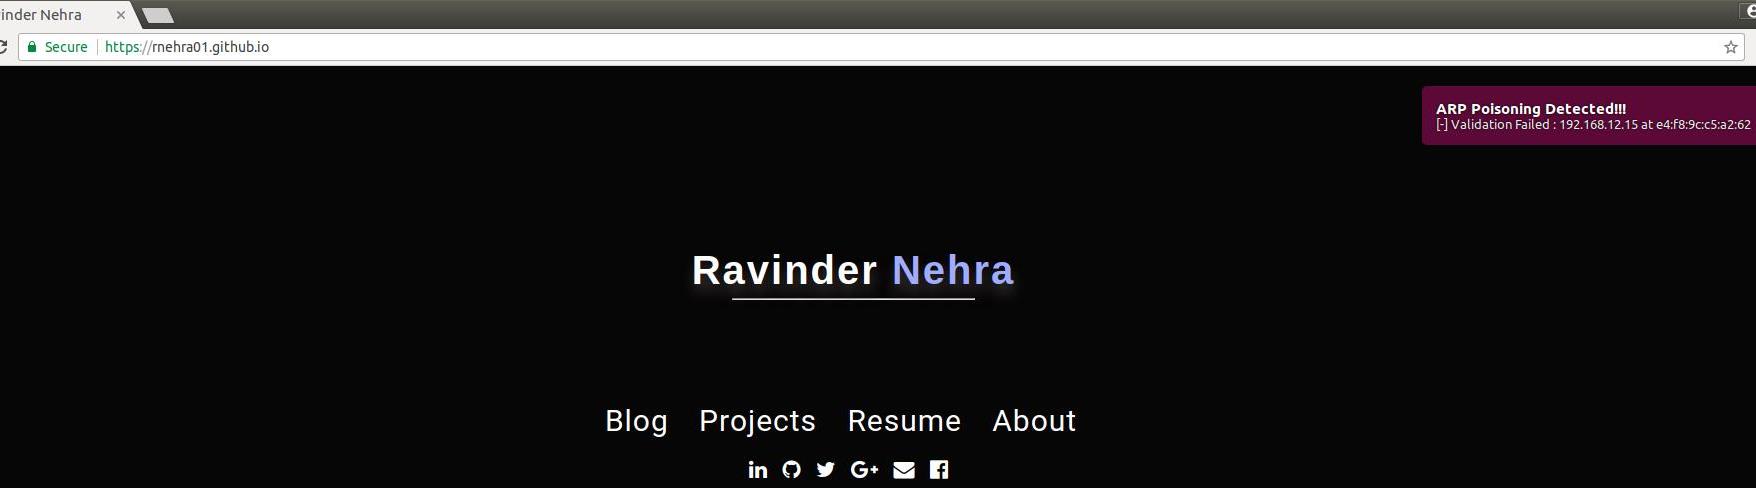 rnehra01/arp-validator
Sicherheitstool zur Erkennung von arp poisoning Angriffen
 nicholasadamou/minipwner
Ein Skript, um einen TP-Link MR3040 mit OpenWRT in eine einfache, aber leistungsstarke Penetrationstest-"Dropbox" zu konfigurieren.
 malwaretech/log4jtools
Werkzeuge zur Untersuchung von Log4j CVE-2021-44228
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 thelightscope/thelightscope
TheLightScope
 keyboardcrunch/sentinelone-attack-queries
MITRE ATT&CK zugeordnete Abfragen für SentinelOne Deep Visiblity
 embee-research/yara-detection-rules
Yara-Regeln für moderne Malware
 connectedlucy/plague
Standarderkennungen für EDR
 halildeniz/networkassessment
NetworkAssessment: Netzwerk-Kompromittierungsbewertungstool
 cymmetria/ciscoasa_honeypot
Ein Low-Interaction-Honeypot für die Cisco-ASA-Komponente, der CVE-2018-0101 erkennen kann, eine DoS- und Remotecodeausführung-Sicherheitslücke.
 adibirzu/openclaw-security-monitor
Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…
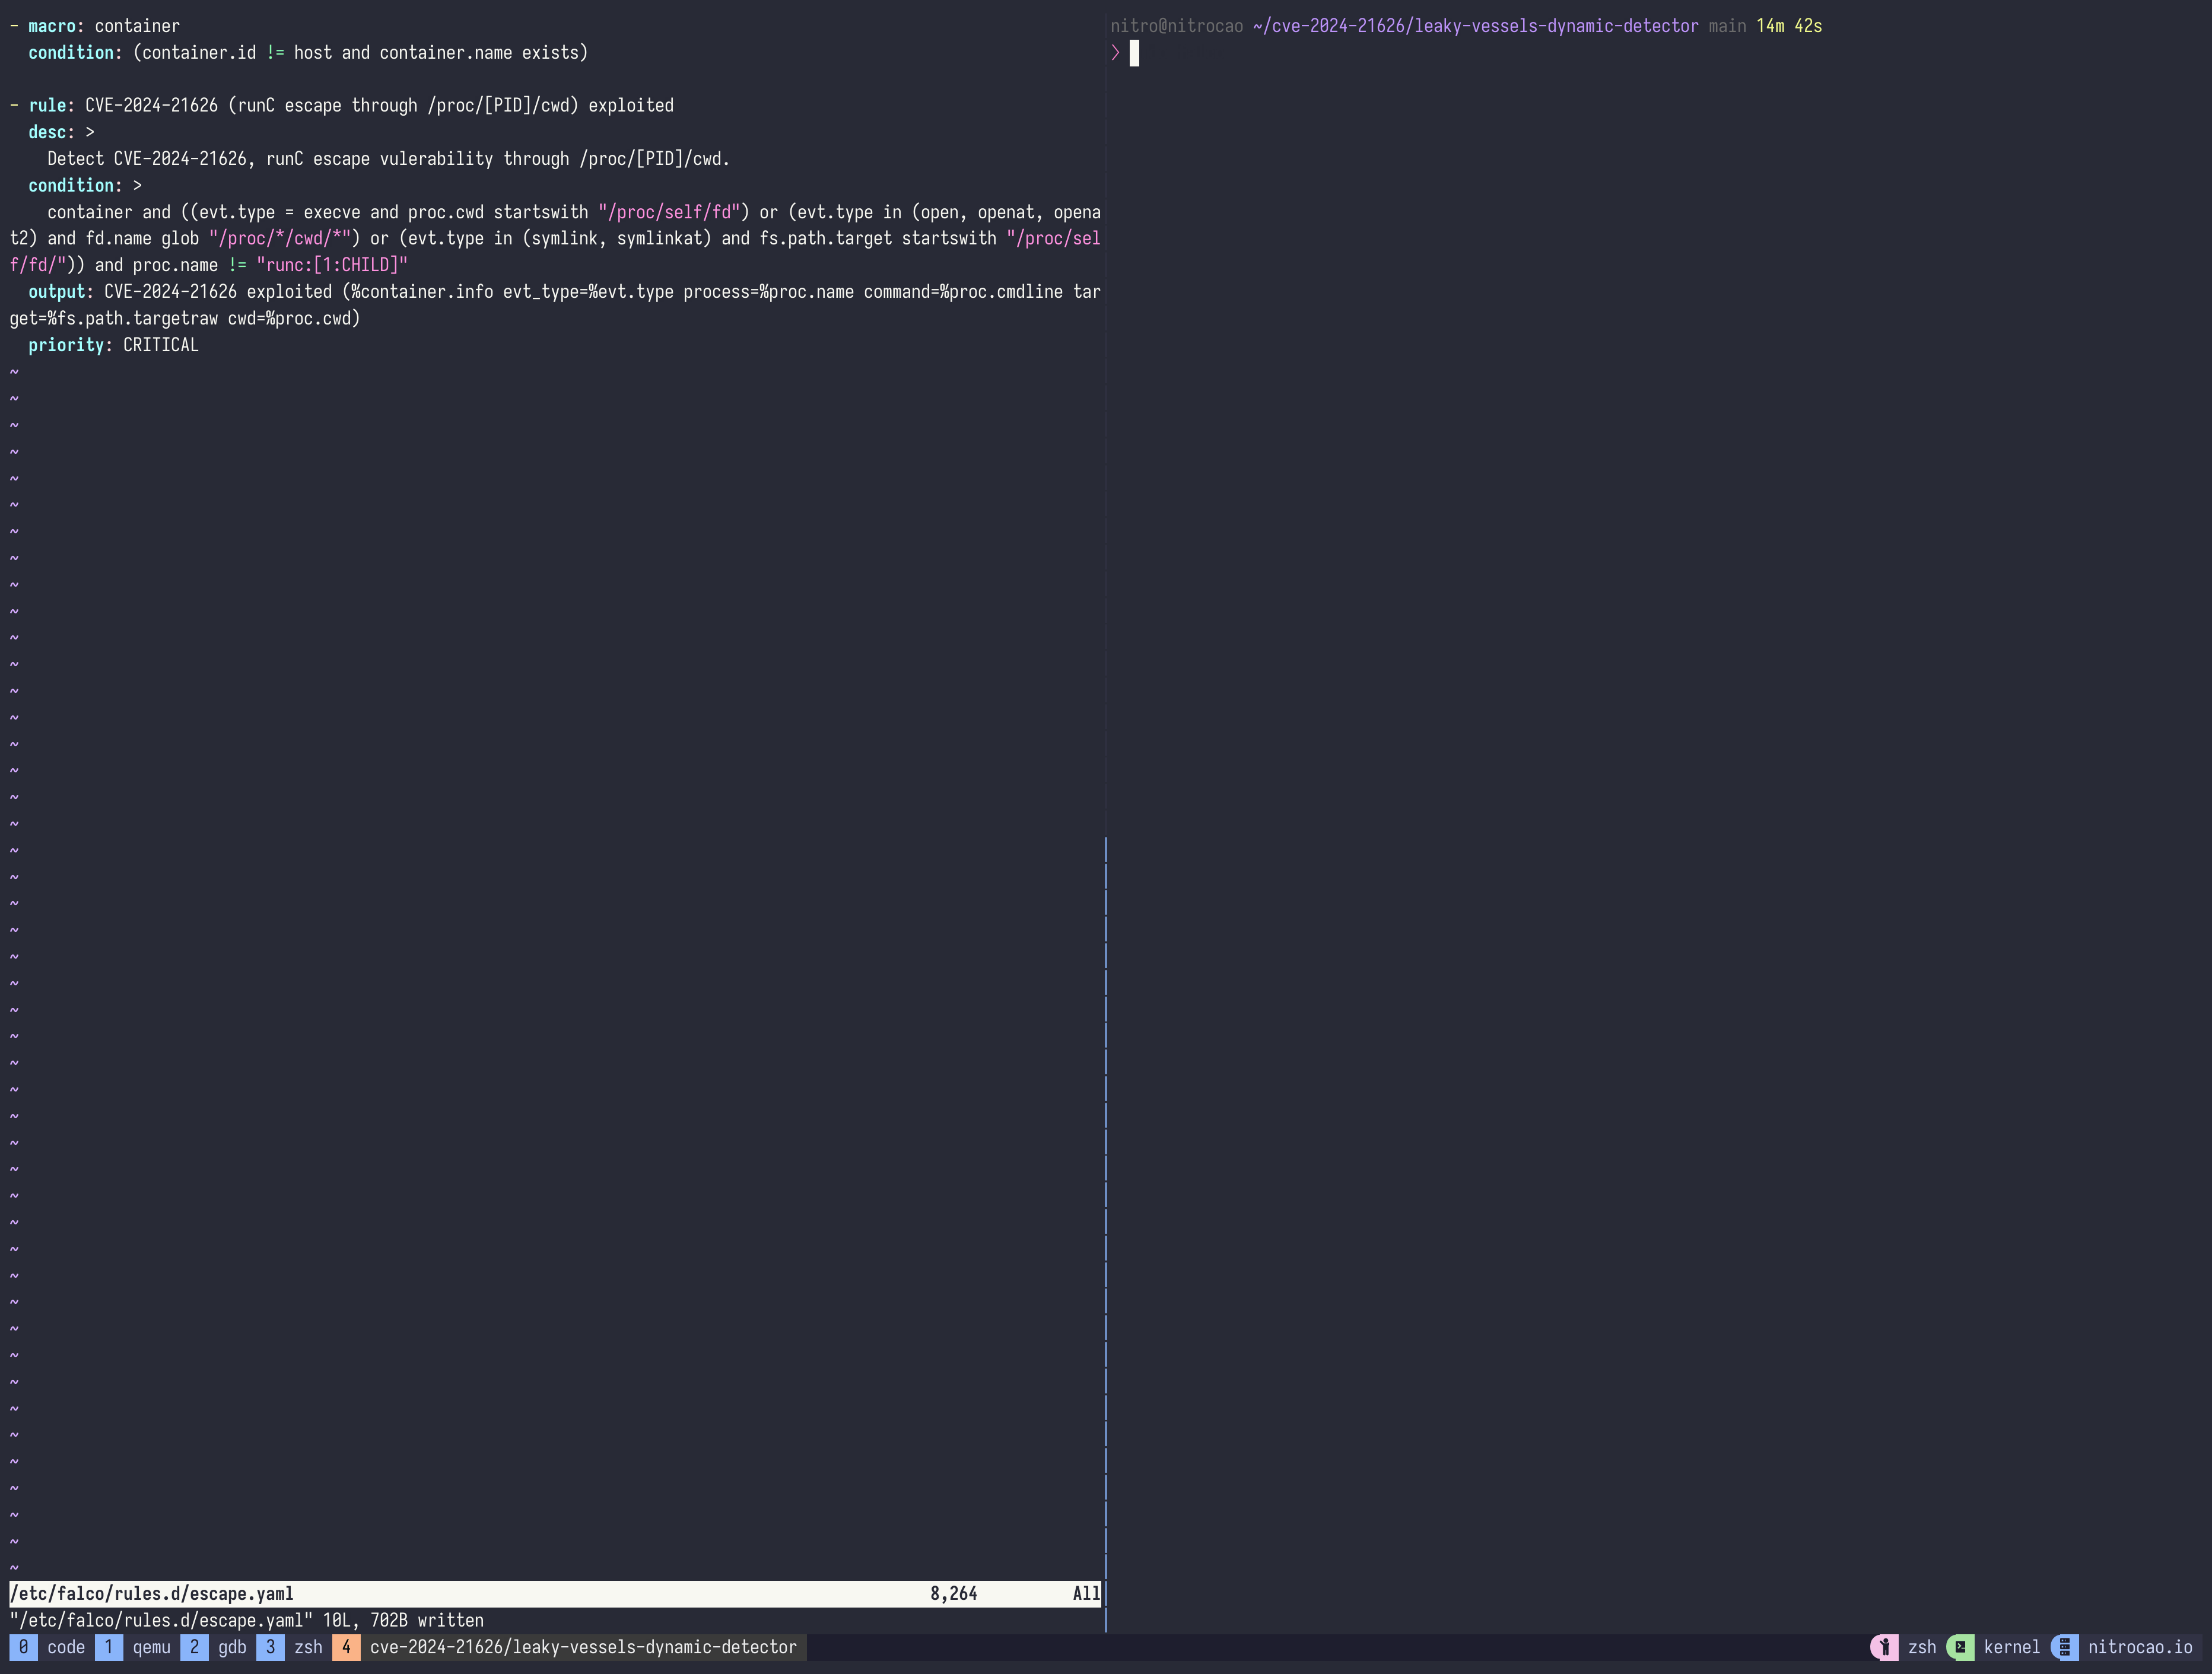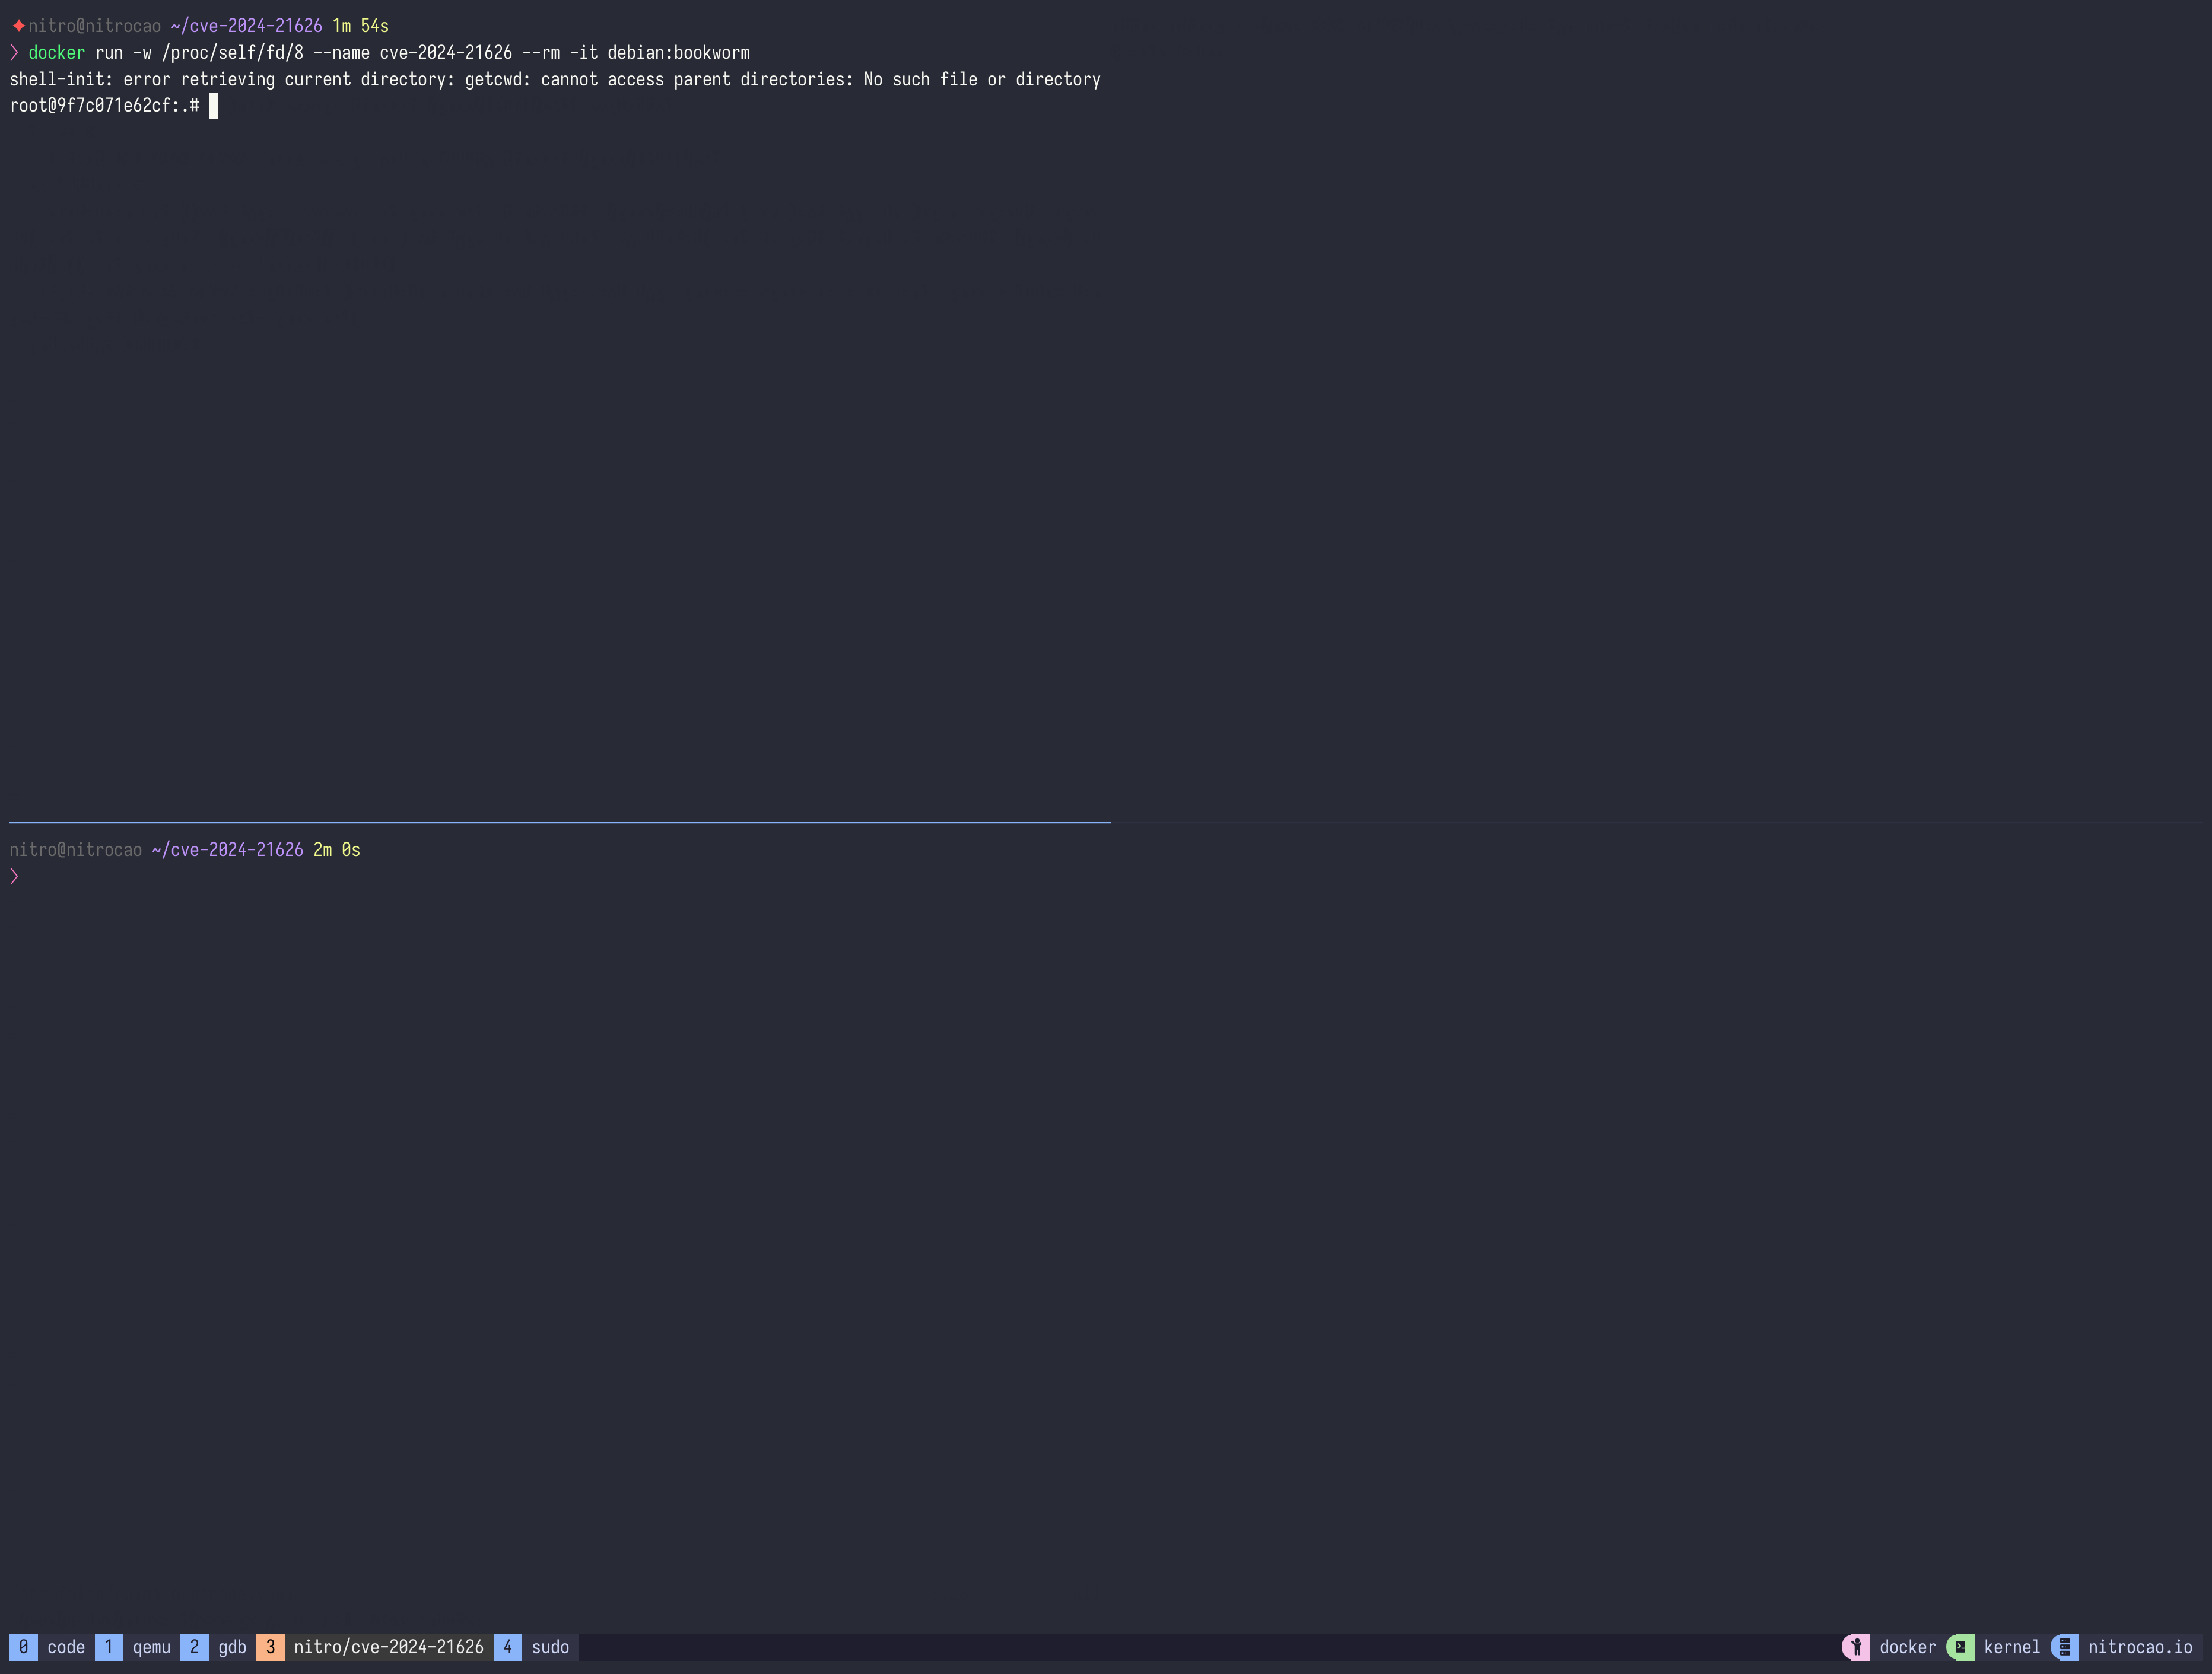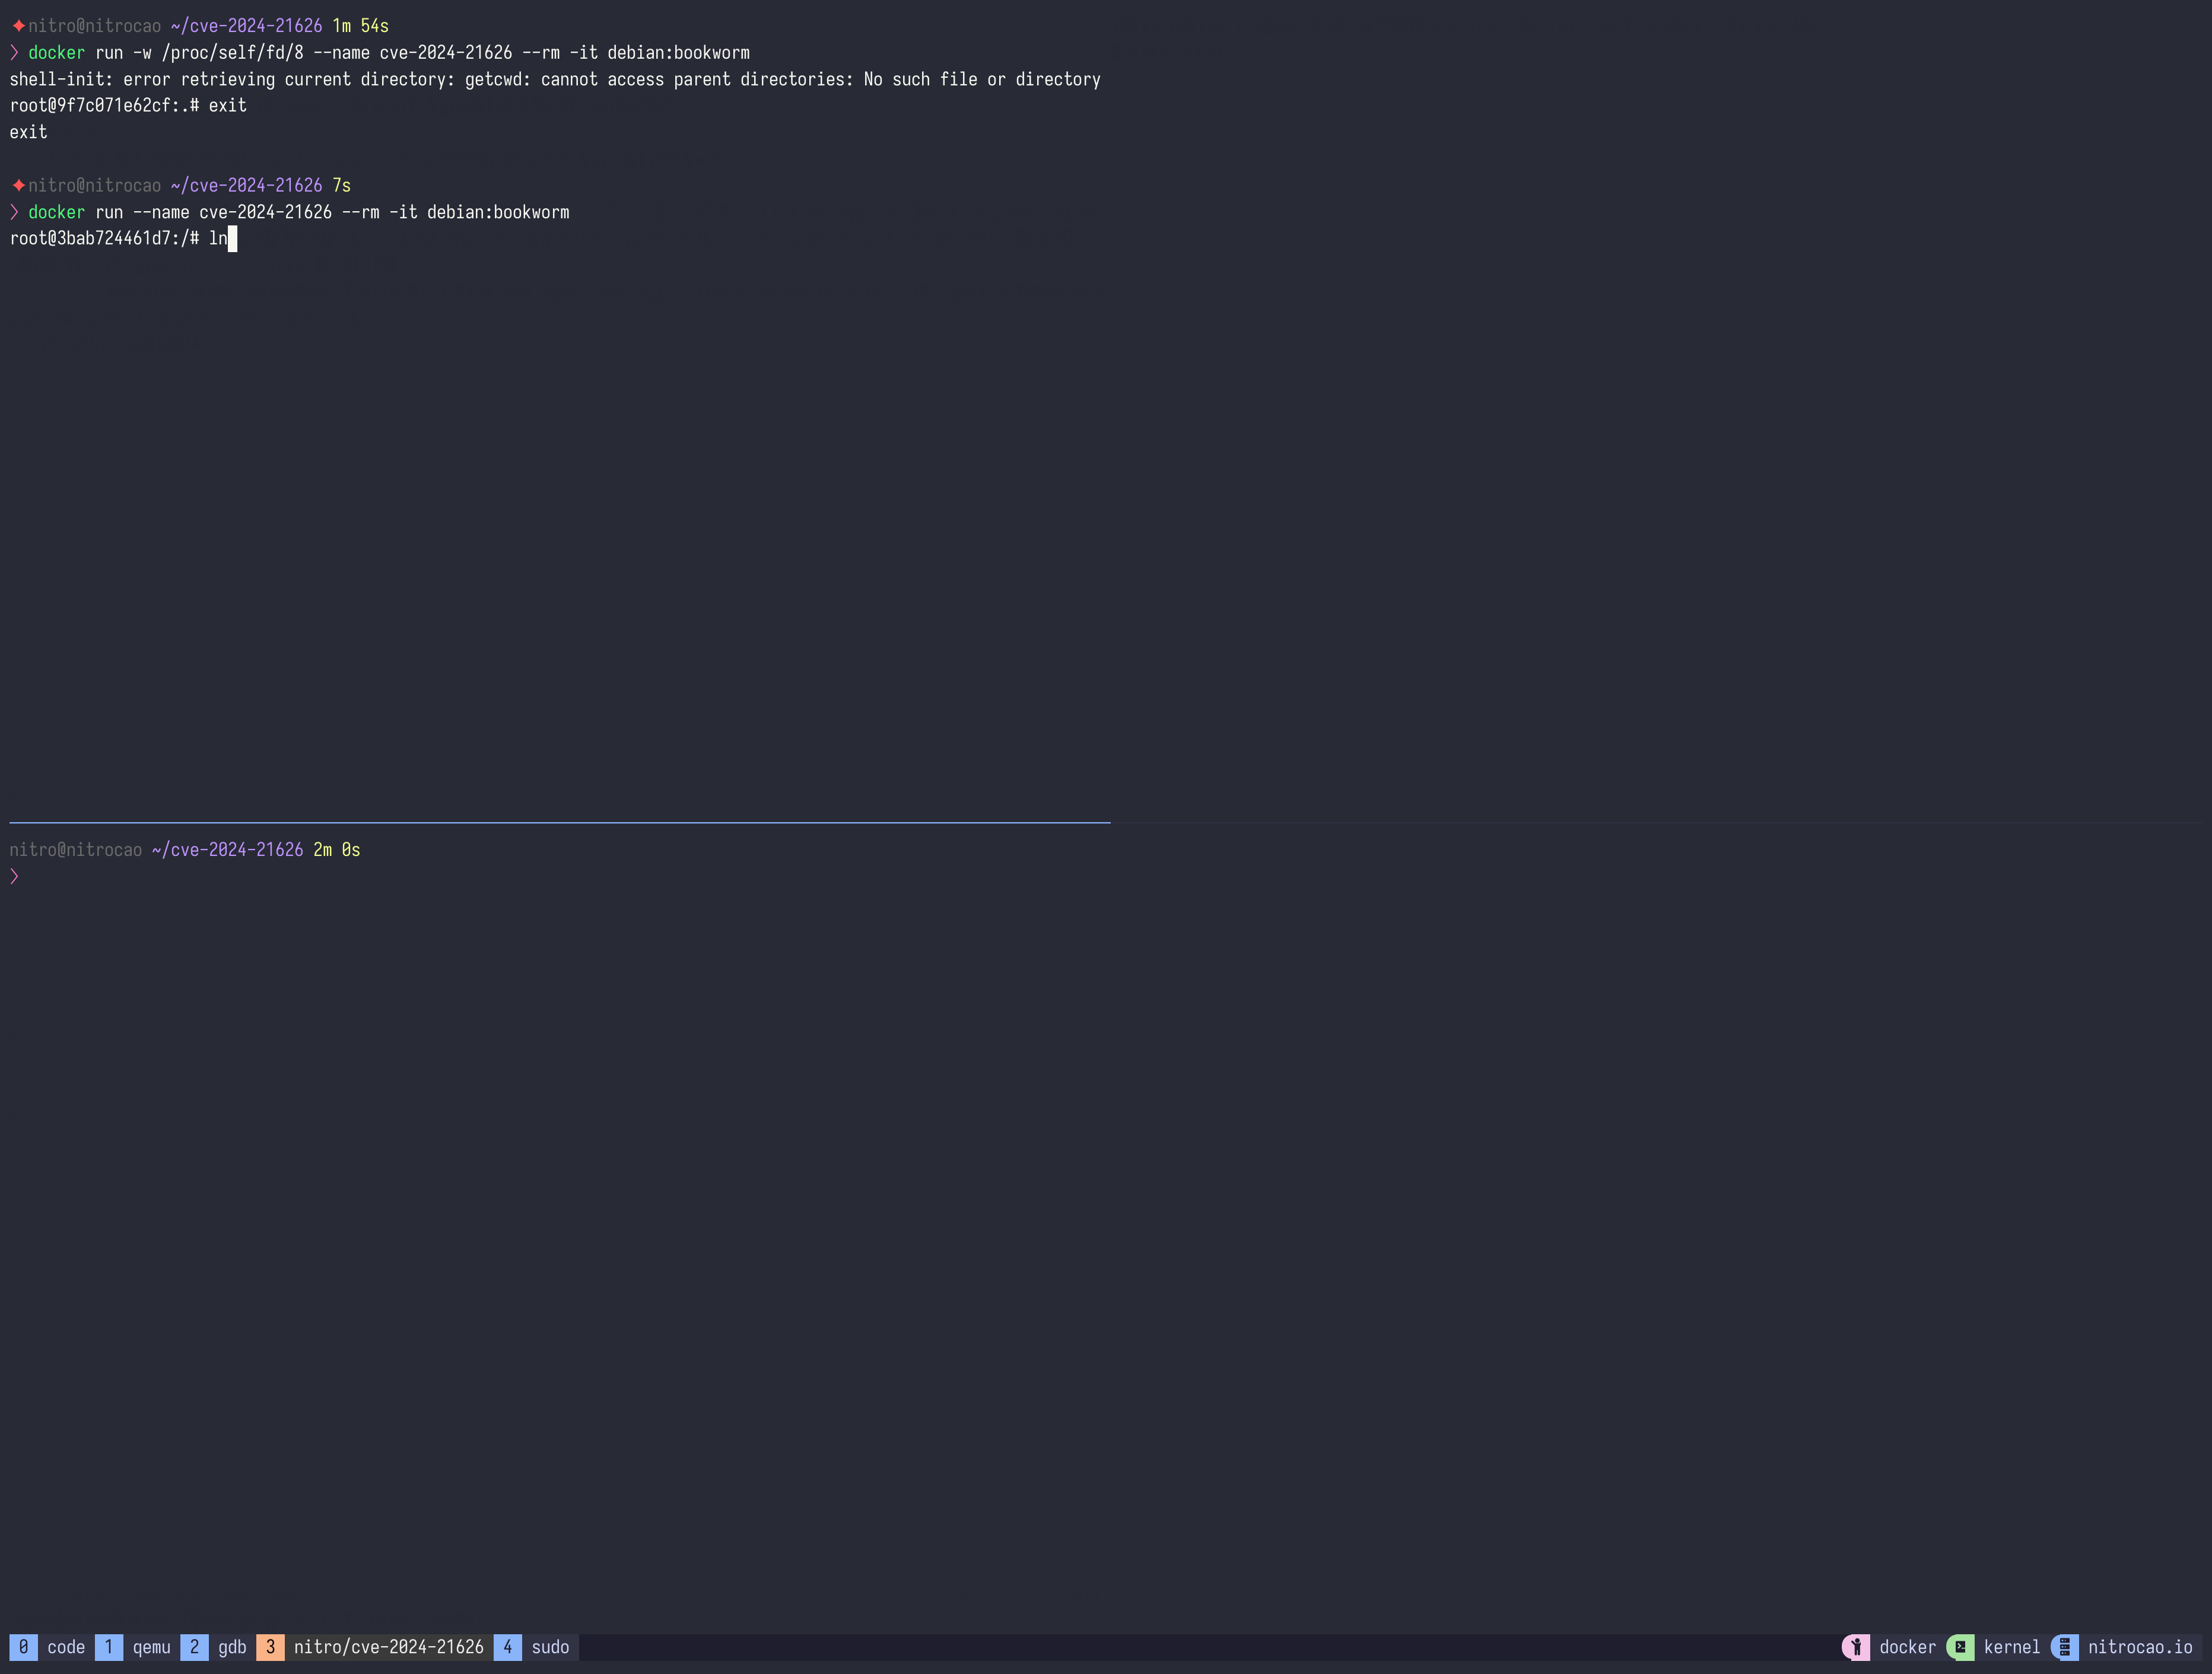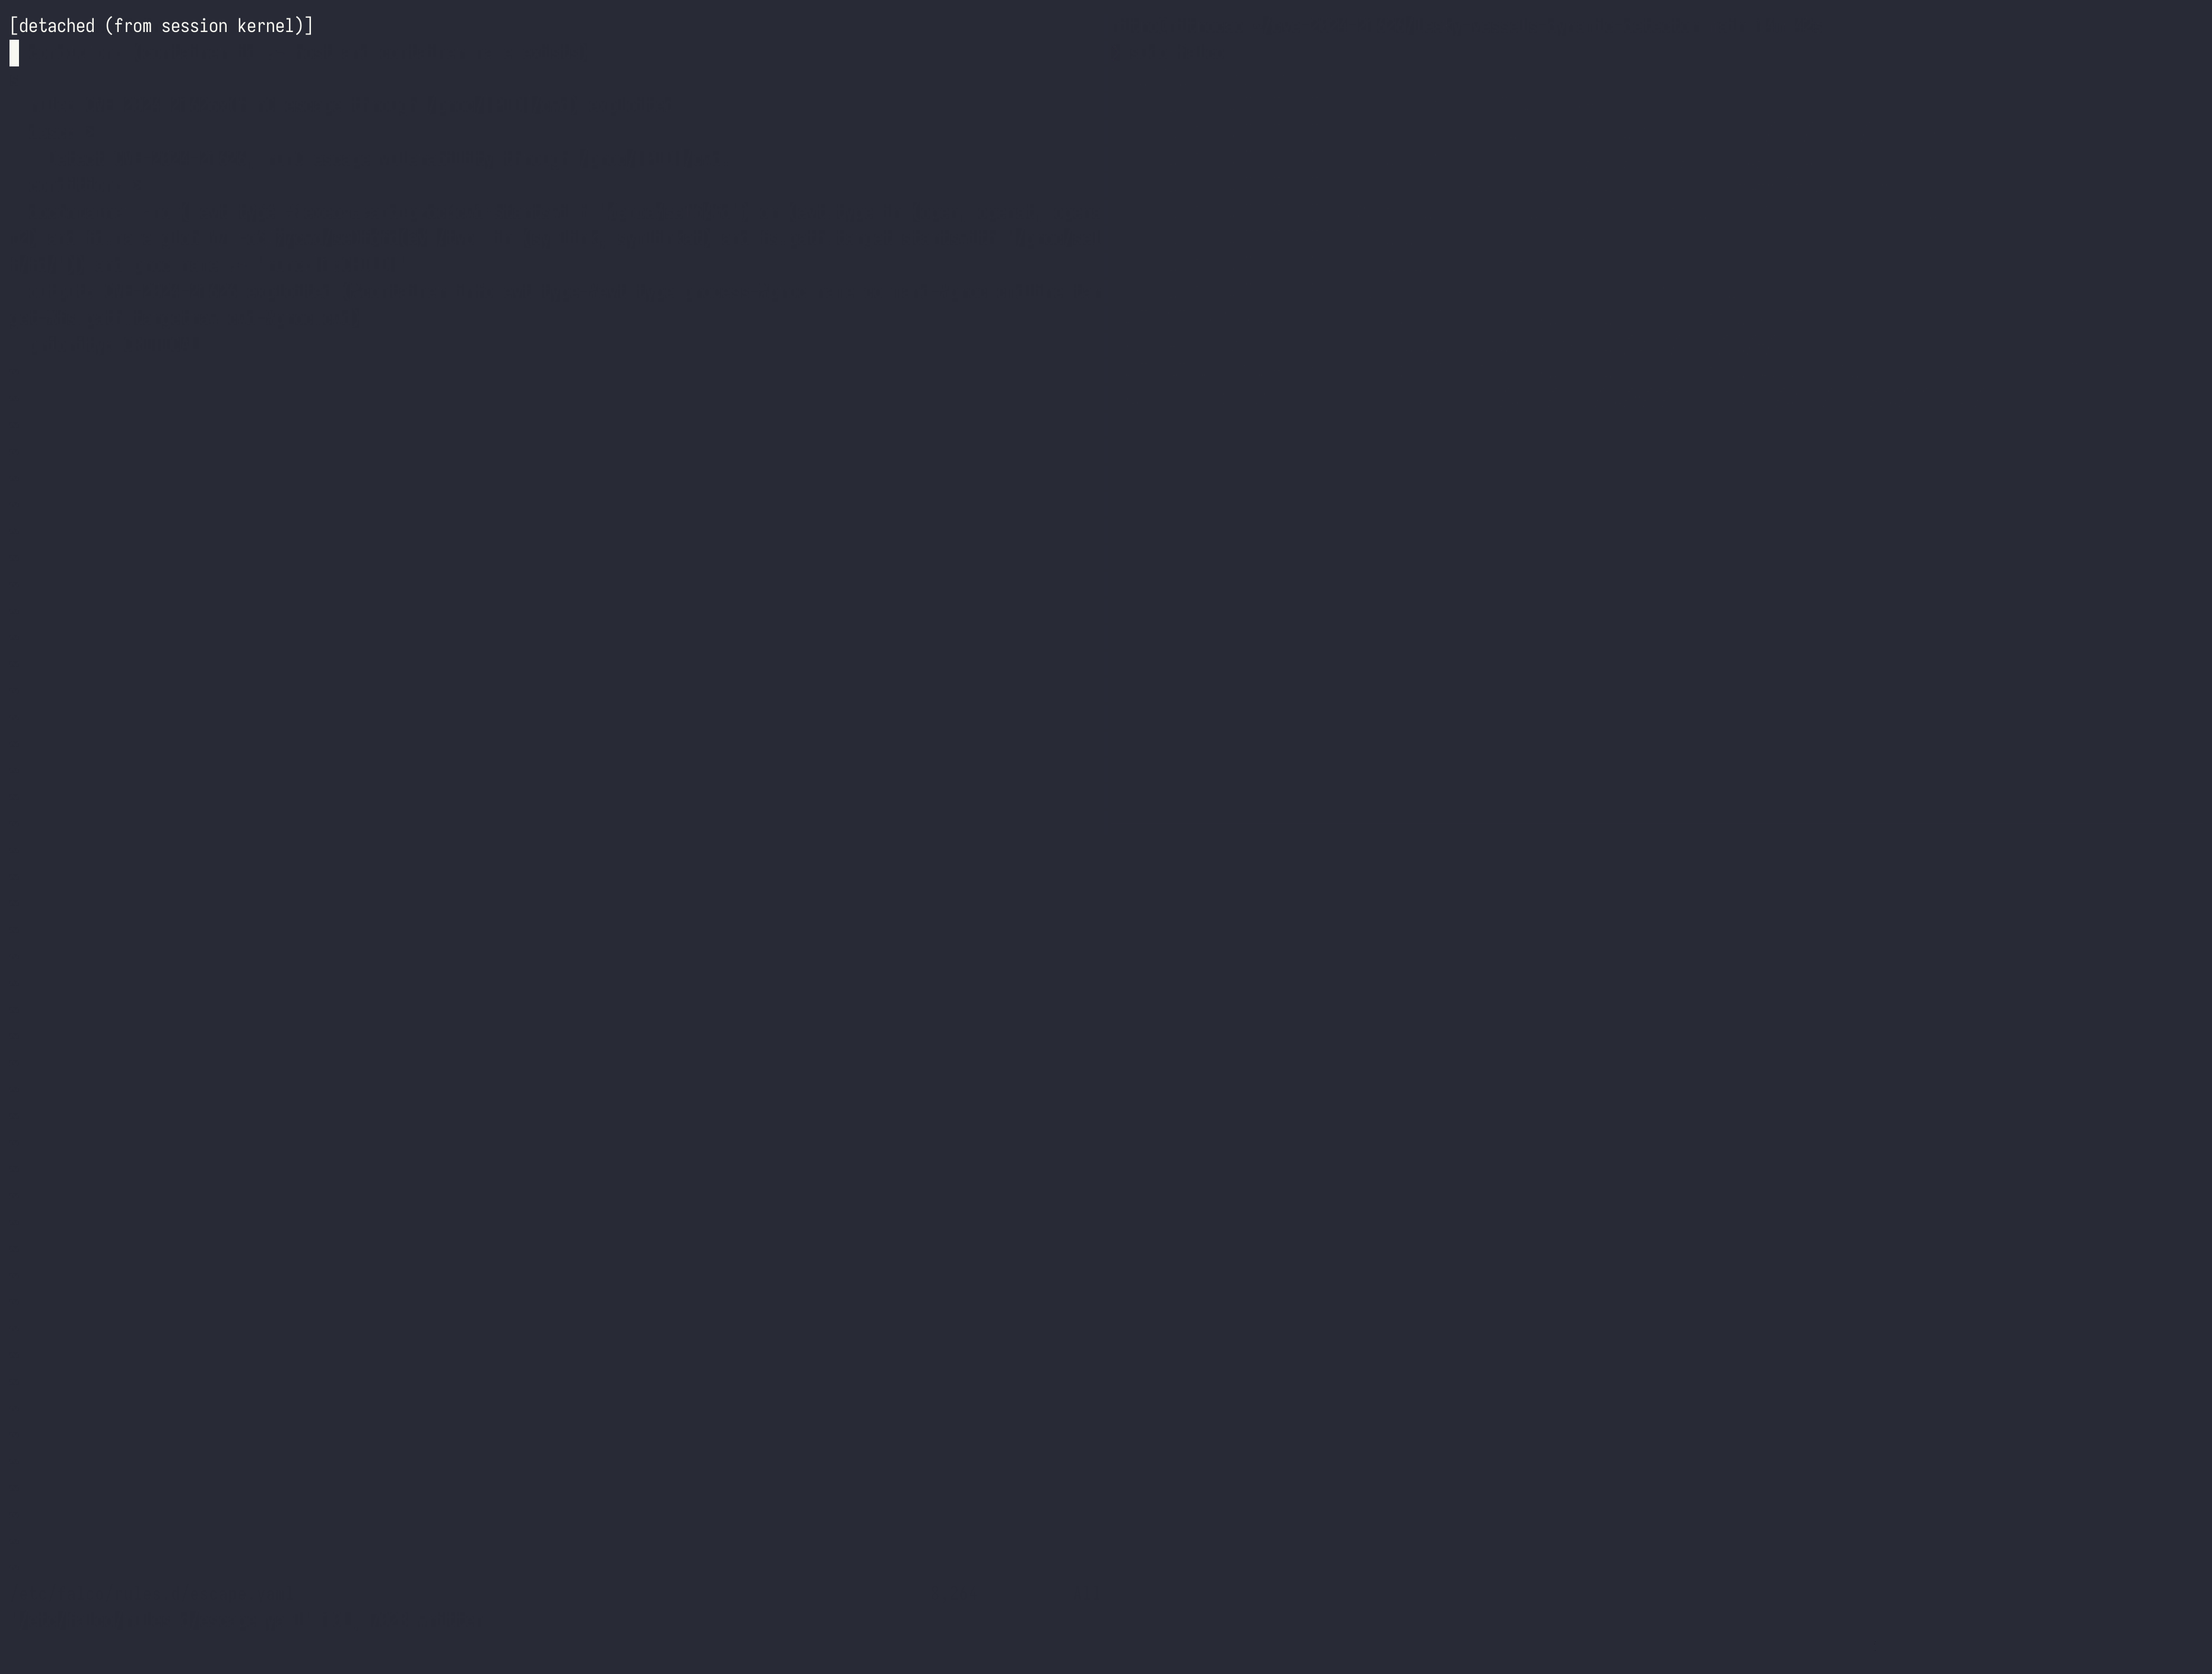 nitrocao/cve-2024-21626
PoC und Erkennung für CVE-2024-21626
 stratosphereips/aip
Generiert effiziente IPv4-Blocklisten aus Zeek-Netzwerkflüssen mithilfe mehrerer Priorisierungsmodelle (neu, konsistent, Random Forest), um…