
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen

 bombinisecurity/bombini
eBPF-Sicherheitsüberwachung und Sandboxing-Agent basierend auf Aya
 ait-aecid/logdata-anomaly-miner
Dieses Tool analysiert Logdaten und ermöglicht die Definition von Analyse-Pipelines für die Anomalieerkennung. Es wurde entwickelt, um die Analyse…
 malwaretech/citrixhoneypot
Erkennen und protokollieren Sie Scan- und Ausnutzungsversuche für CVE-2019-19781.
 mthcht/purpleteam
Purpleteam-Skriptsimulation & -Erkennung – Ereignisse für SOC-Erkennungen auslösen
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 huntresslabs/threat-intel
Dieses Repository enthält ergänzende Elemente, einschließlich IOCs und Signaturen, die in Huntress-Blogbeiträgen und anderen Medien besprochen werden.
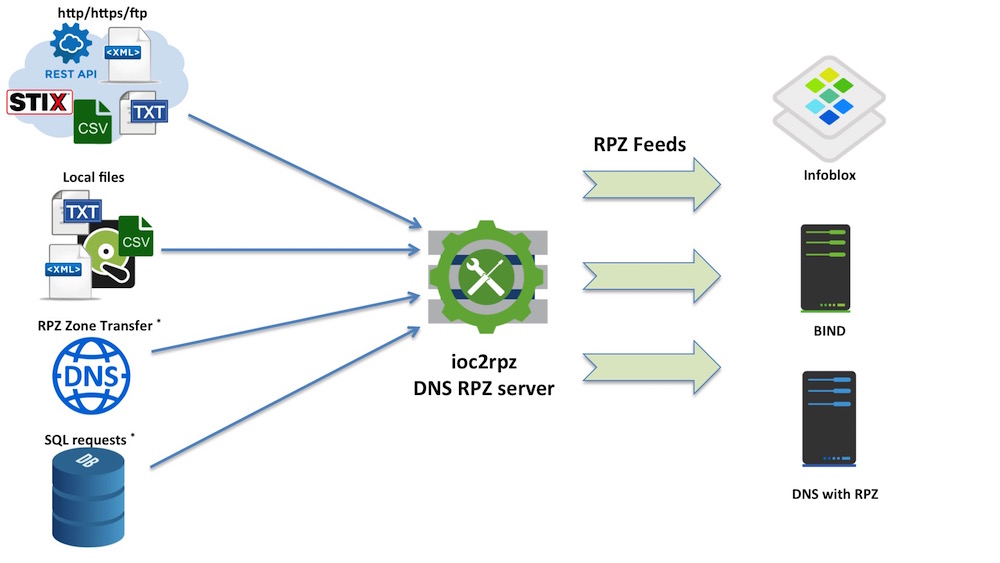 homas/ioc2rpz
ioc2rpz ist ein Ort, an dem Threat Intelligence auf DNS trifft.
 t3l3m3try/threat_hunting
Einige Threat-Hunting-Abfragen, die für Blue Teamers nützlich sind
 randomuserid/tylium
Primäre Datenpipelines für die Erkennung von Eindringlingen, Sicherheitsanalysen und Bedrohungsjagd
 whitebeamsec/whitebeam
Rust-basierter Endpoint-Sicherheitsagent mit Anwendungs-Whitelisting, Angriffserkennung und -prävention. Unterstützt mehrere Plattformen mit…
 csalab-id/csaf
Rahmenwerk für Cybersicherheitsbewusstsein (CSAF)
 tsale/sigma_rules
Sigma-Regeln zur Weitergabe an die Community
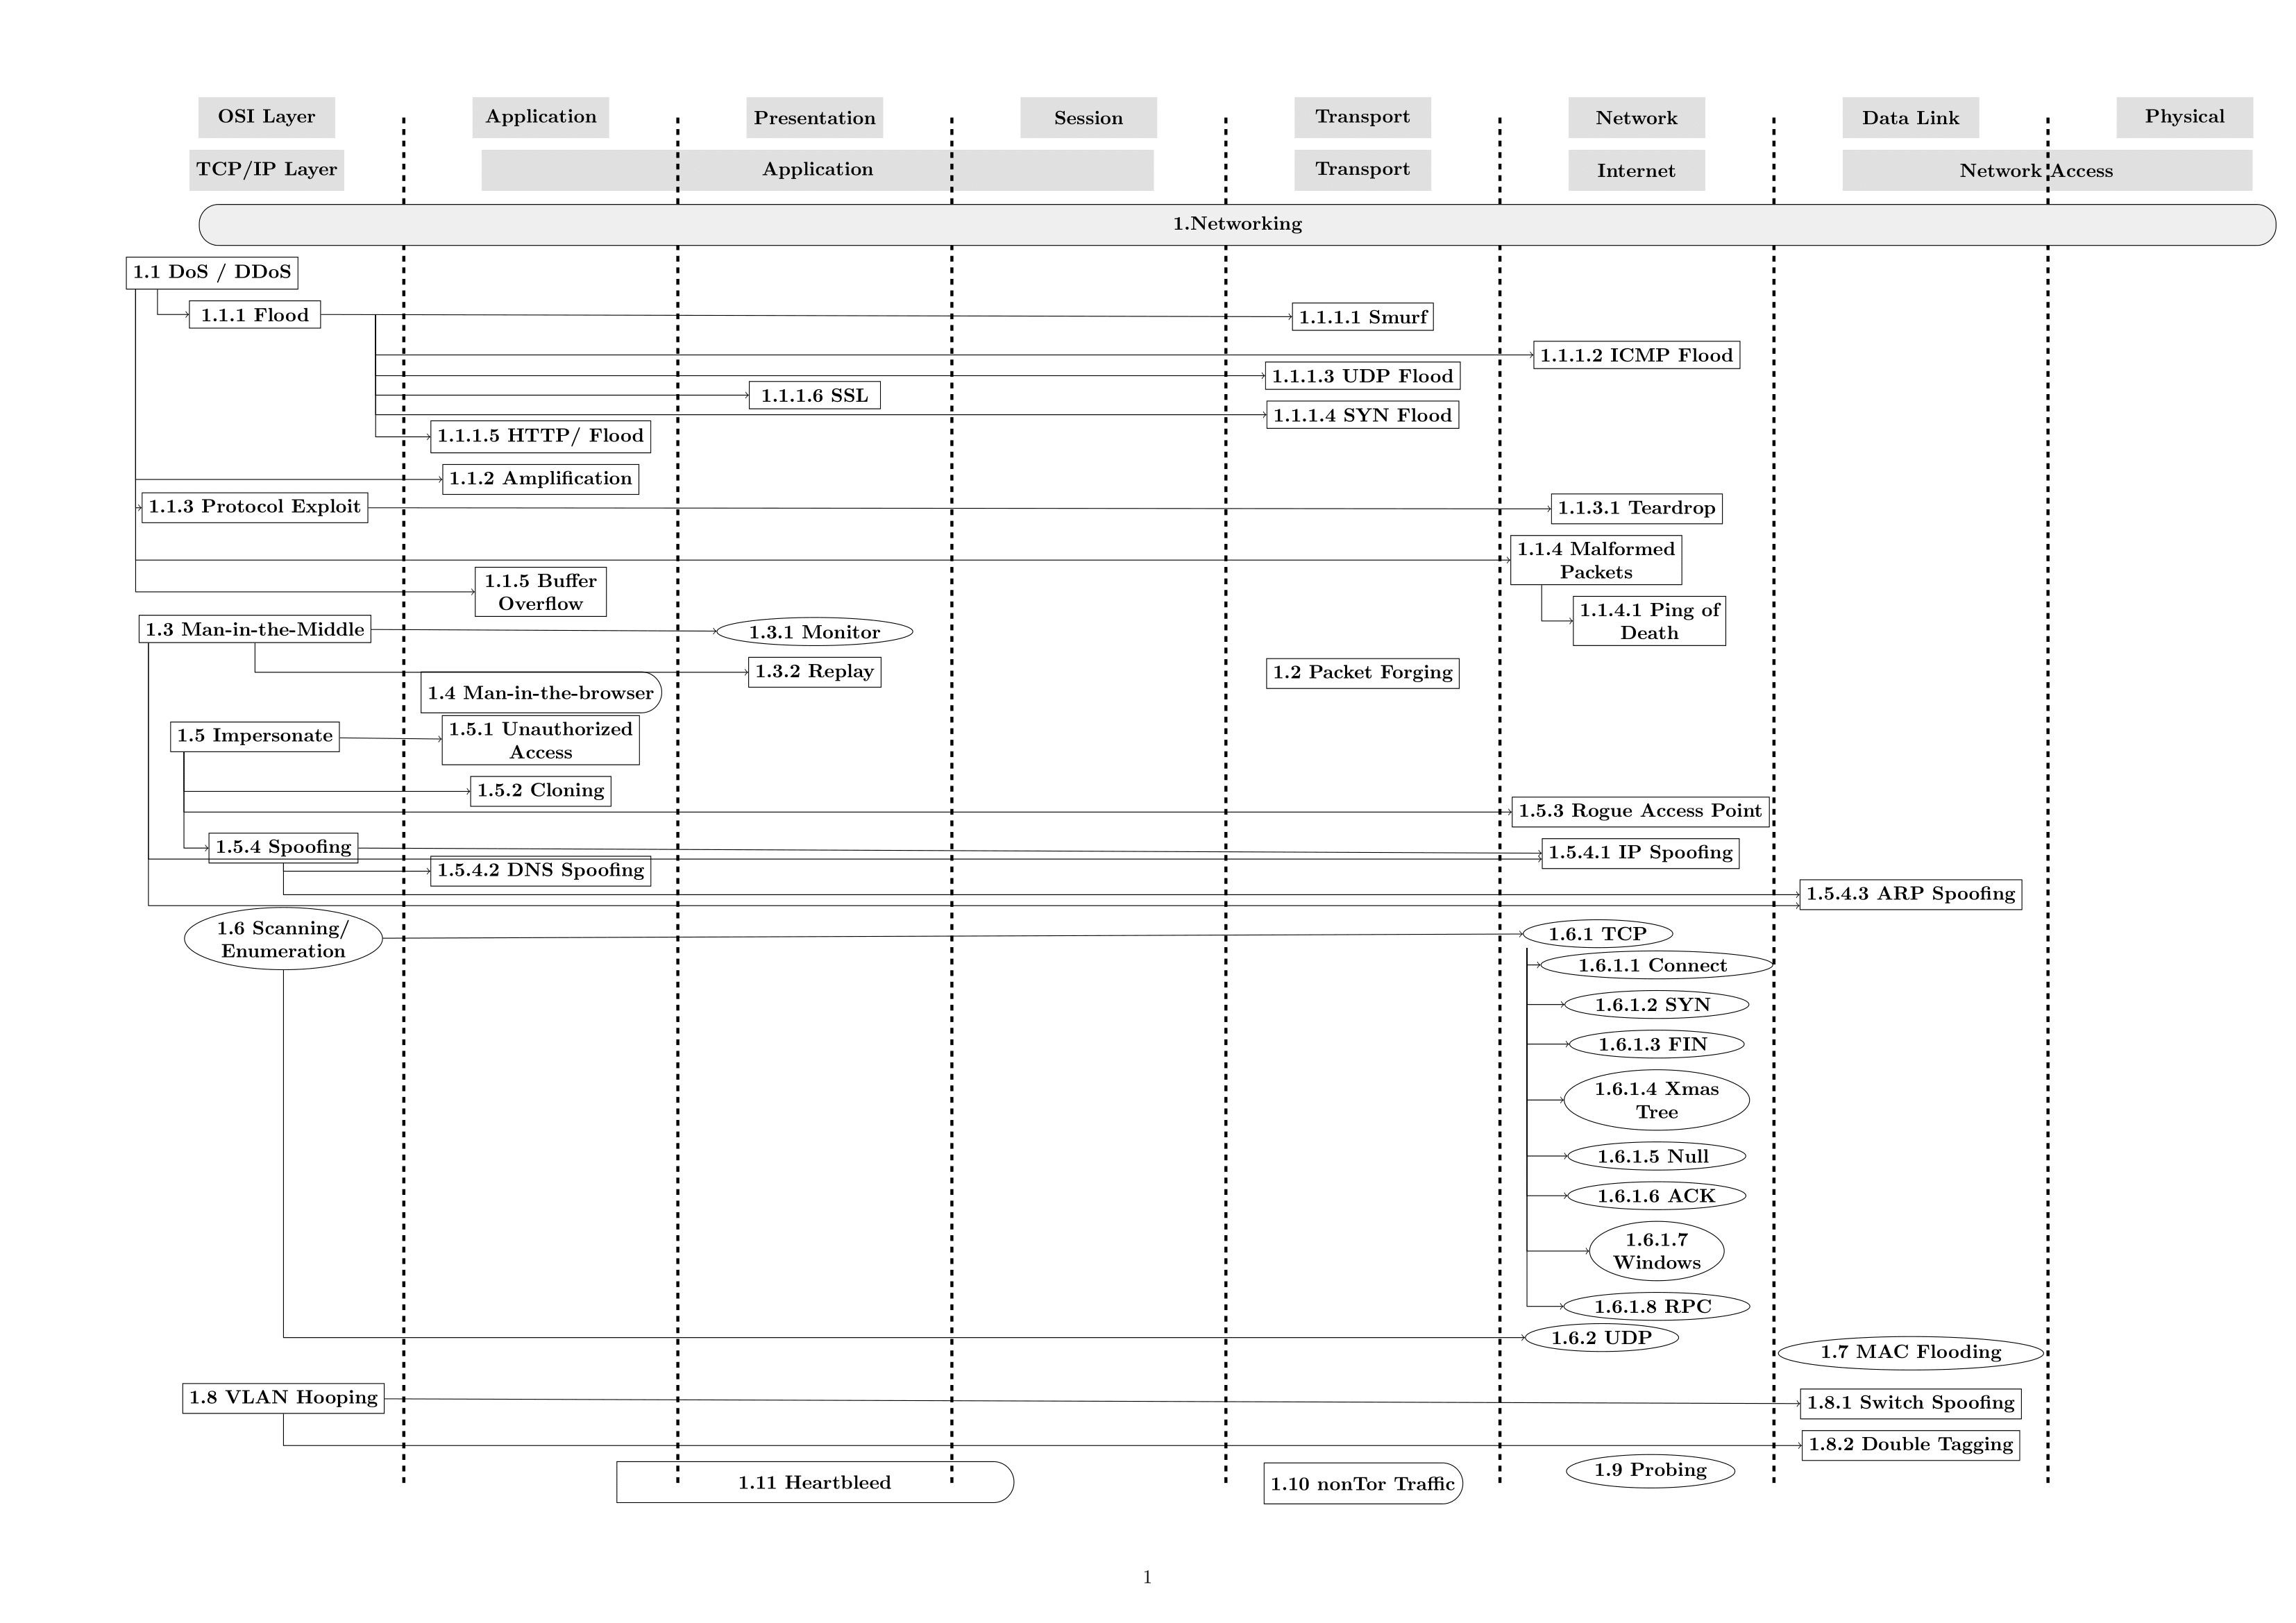 abertaymachinelearninggroup/network-threats-taxonomy
Maschinelles Lernen basierte Intrusion Detection Systeme sind aufgrund eines Mangels an Datensätzen, die Netzwerkverkehr und ihre zugehörigen…
 kevin-robertson/conveigh
Conveigh ist ein Windows-PowerShell-LLMNR/NBNS-Spoofer-Erkennungstool
 thomaspatzke/log4pot
Ein Honeypot für die Log4Shell-Sicherheitslücke (CVE-2021-44228).
 andreicscs/honeywire
Open-Source-Täuschungsplattform, die jede Linux-Maschine in eine hochsignalisierende Kanarienvogel-Falle verwandelt. Setzen Sie Tripwire-Sensoren auf…
 ethan-andrews/exploitarium-detections
KQL-Erkennungsregeln für Microsoft Sentinel und Defender XDR, die die bikini/exploitarium anonyme Offenlegung abdecken — ein persönliches…
 raxe-ai/raxe-ce
Laufzeitschutz für KI-Agenten








