
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen

 1n3/brutex
Führe automatisch Brute-Force-Angriffe auf alle Dienste eines Ziels durch.
 0xdea/exploits
Öffentliches Exploit-Repository, das lokale Privilegienerweiterungen, Buffer-Overflows und Datenbank-Exploits für Linux, Solaris, AIX, OpenBSD,…
 aboutcode-org/vulnerablecode
Open-Source-Schwachstellendatenbank, die CVE-Daten aus mehreren Quellen mit einer Web-Benutzeroberfläche und API zusammenführt. Ordnet Schwachstellen…
 s3cur3th1ssh1t/powersharppack
PowerShell-Wrapper, der über 50 offensive C#-Sicherheitswerkzeuge für Post-Exploitation, Privilegieneskalation, Credential-Dumping, laterale Bewegung…
 nsonaniya2010/subdomainizer
Ein Tool zum Auffinden von Subdomains und interessanten Dingen, die in externen Javascript-Dateien von Seite, Ordner und Github versteckt sind.
 dirtyfilthy/freshonions-torscraper
Fresh Onions ist ein quelloffener TOR-Spider / Hidden-Service-Onion-Crawler, gehostet auf zlal32teyptf4tvi.onion
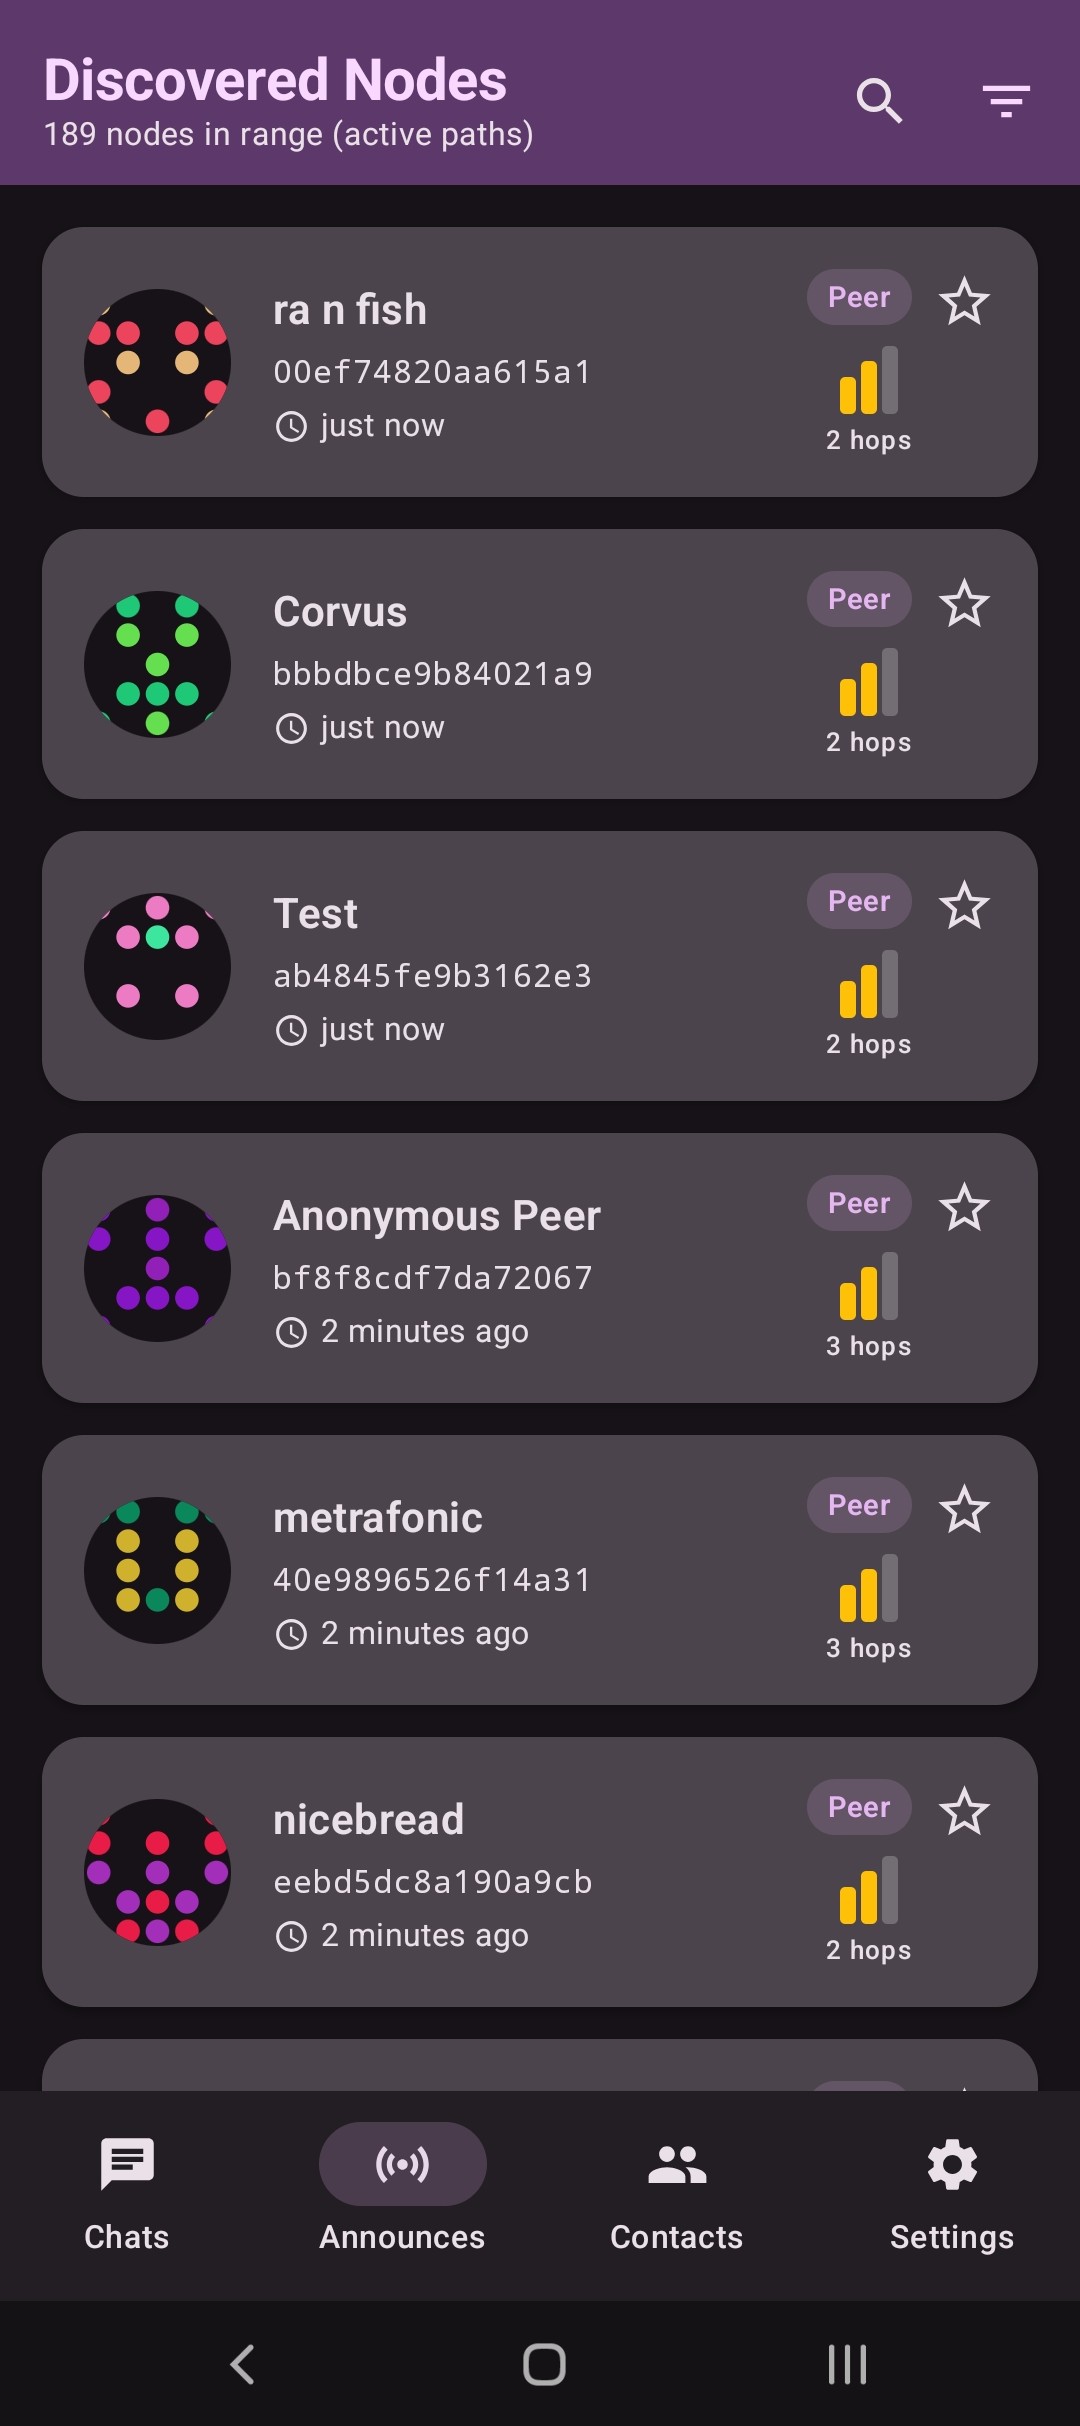 torlando-tech/columba
Native Android-Messaging-App mit Bluetooth LE, TCP oder RNode (LoRa) über LXMF und Reticulum
 salesforce/jarm
Aktives TLS-Server-Fingerprinting-Tool, das maßgeschneiderte Client-Hello-Pakete sendet, um eindeutige JARM-Hashes zur Identifizierung von…
 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
 theresafewconors/sooty
Das All-in-One-CLI-Tool für SOC-Analysten zur Automatisierung und Beschleunigung des Arbeitsablaufs.
 danielmiessler/robotsdisallowed
Eine kuratierte Liste der häufigsten und interessantesten in robots.txt nicht erlaubten Verzeichnisse.
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…

 taksec/google-dorks-bug-bounty
Eine Liste von Google Dorks für Bug Bounty, Webanwendungssicherheit und Pentesting
 matterpreter/offensivecsharp
Sammlung von Offensive-C#-Tooling
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.








