
 #1
Allgemeine Tools zur Sammlung verschiedener Arten von Informationen über Ziele.
Kitploit empfohlen
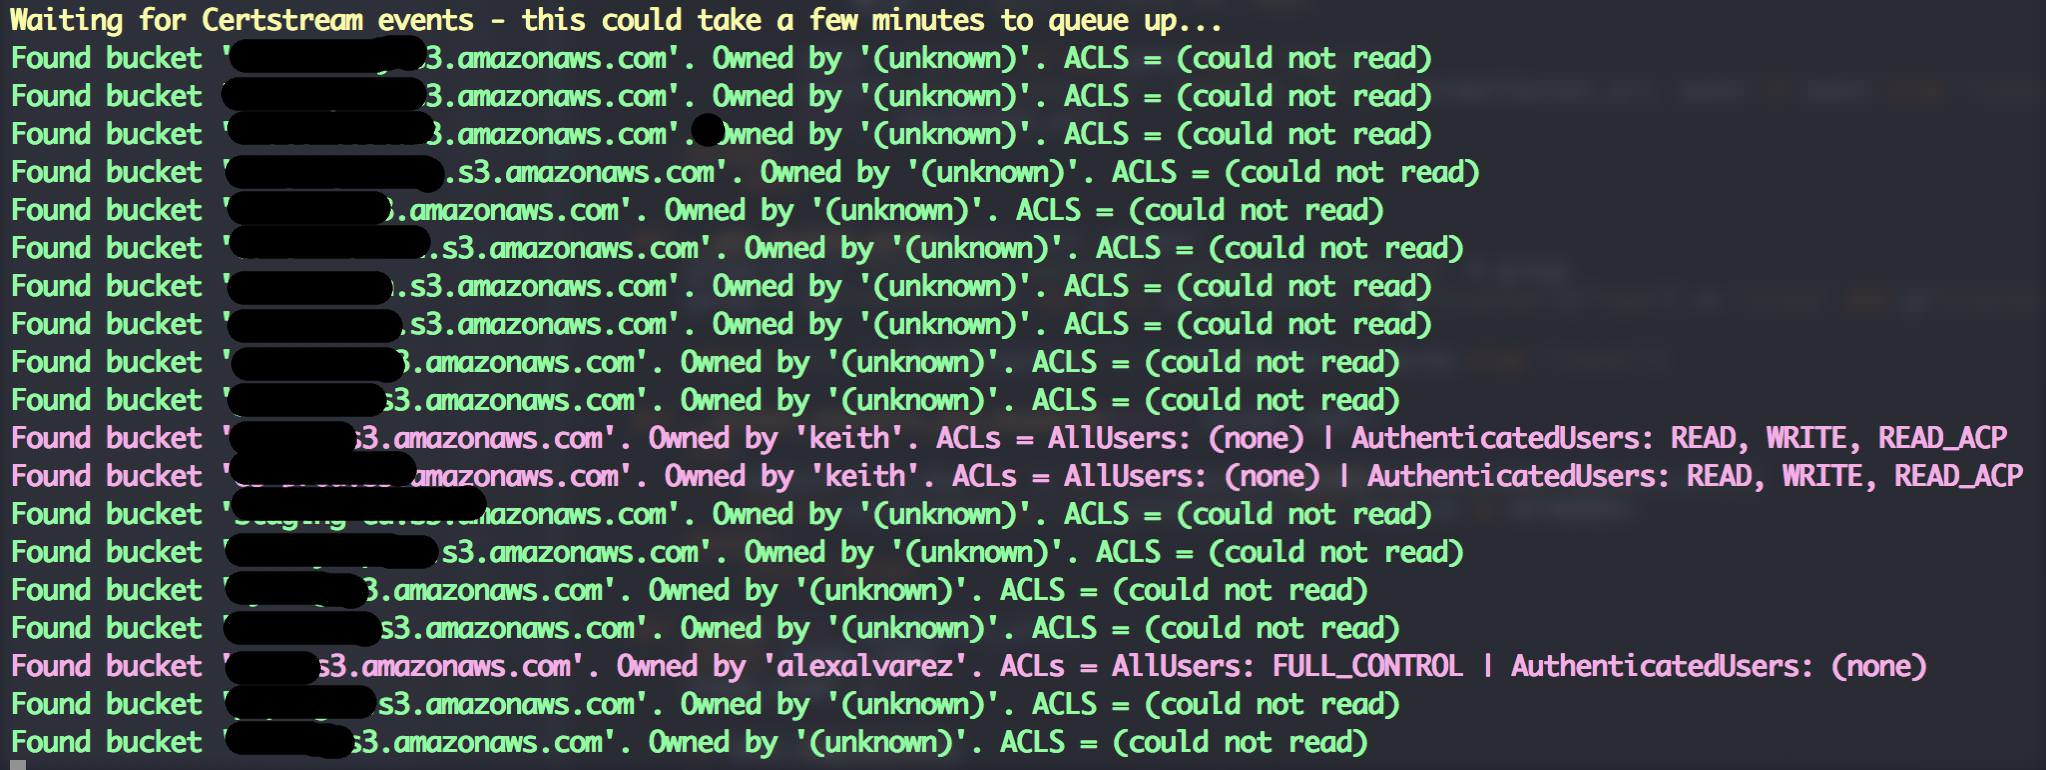
 eth0izzle/bucket-stream
Finde interessante Amazon S3 Buckets durch Überwachung von Certificate Transparency Logs.
 amnestytech/investigations
Indikatoren für Kompromittierung aus den Cyber-Ermittlungen von Amnesty International
 ssl/ezxss
Blind-XSS-Erkennungs- und Exploit-Plattform mit persistenten Sitzungen, Reverse Proxy und automatisierter Informationssammlung für Penetrationstester…
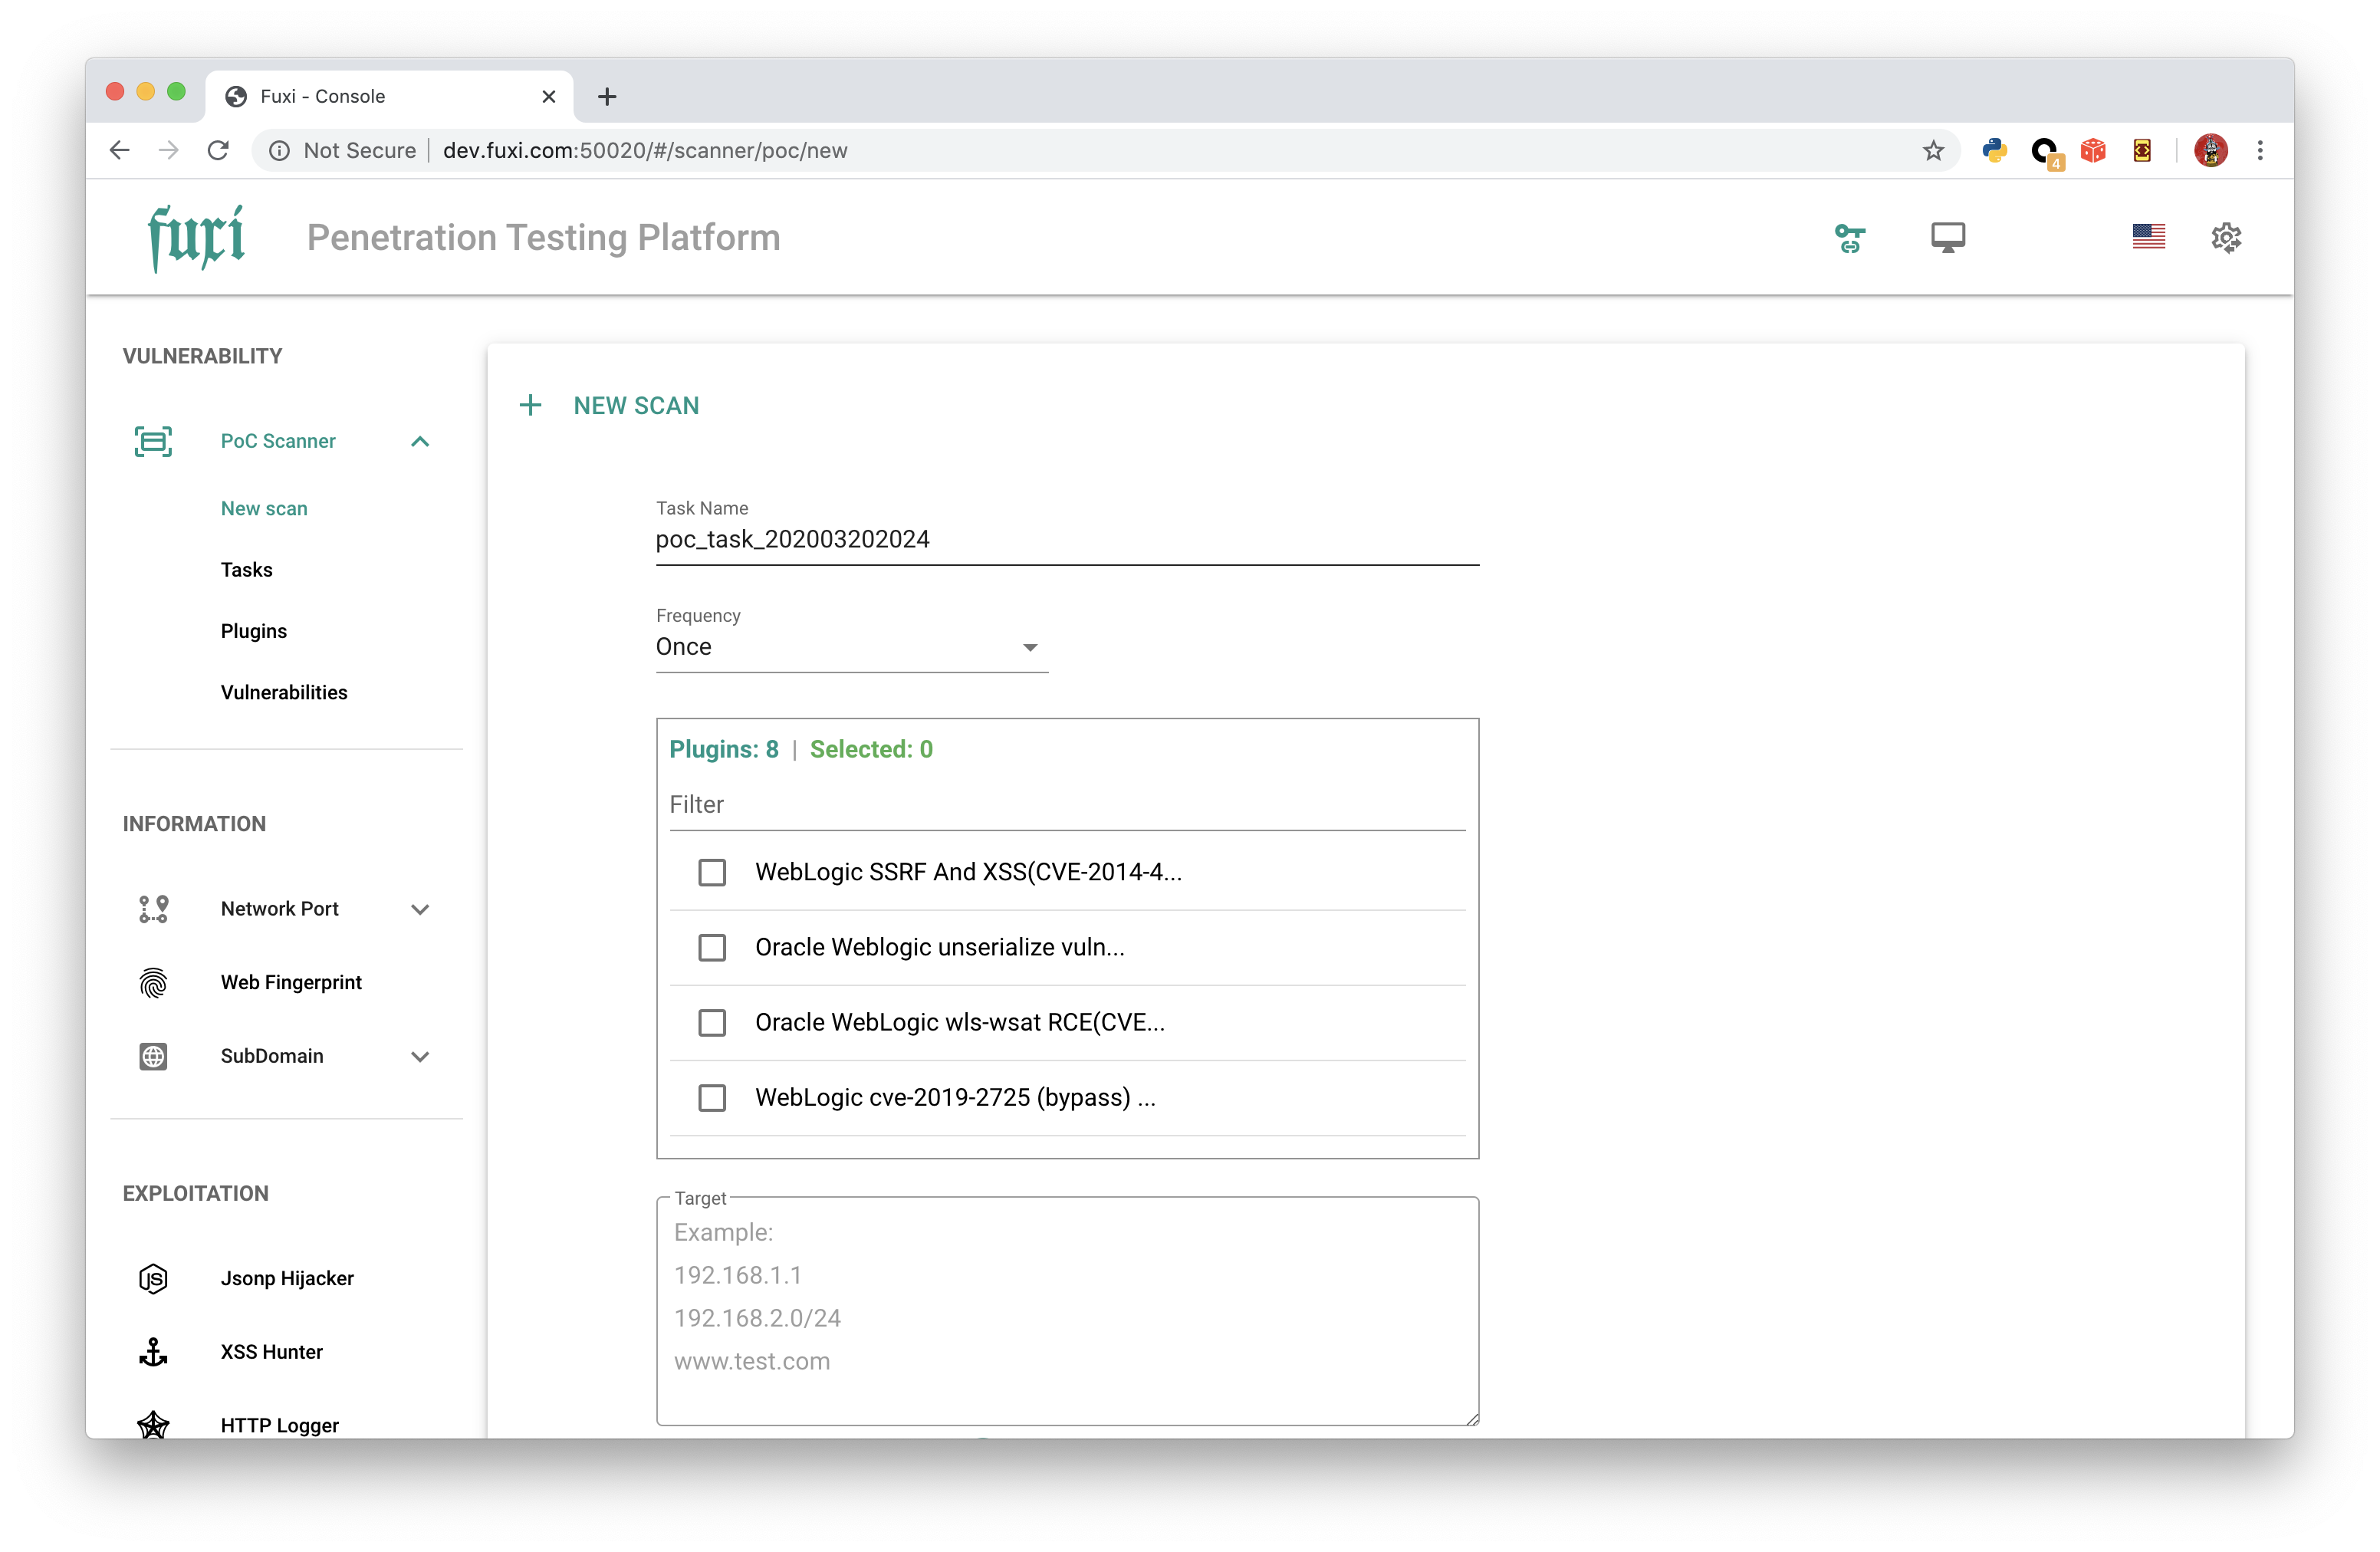 jeffzh3ng/fuxi
Plattformübergreifende Penetrationstest-Plattform mit Docker-Unterstützung, webbasierter Oberfläche und API für automatisiertes…
 dnsviz/dnsviz
Analysiert DNS-Delegation und DNSSEC-Sicherheit, indem Resolver und autoritative Server abgefragt werden, und validiert, diagnostiziert und…
 harleyqu1nn/aggressorscripts
Sammlung von Aggressor-Skripten für Cobalt Strike 3.0+, aus mehreren Quellen zusammengetragen
 jaeles-project/gospider
Gospider - Schneller Web-Spider, geschrieben in Go
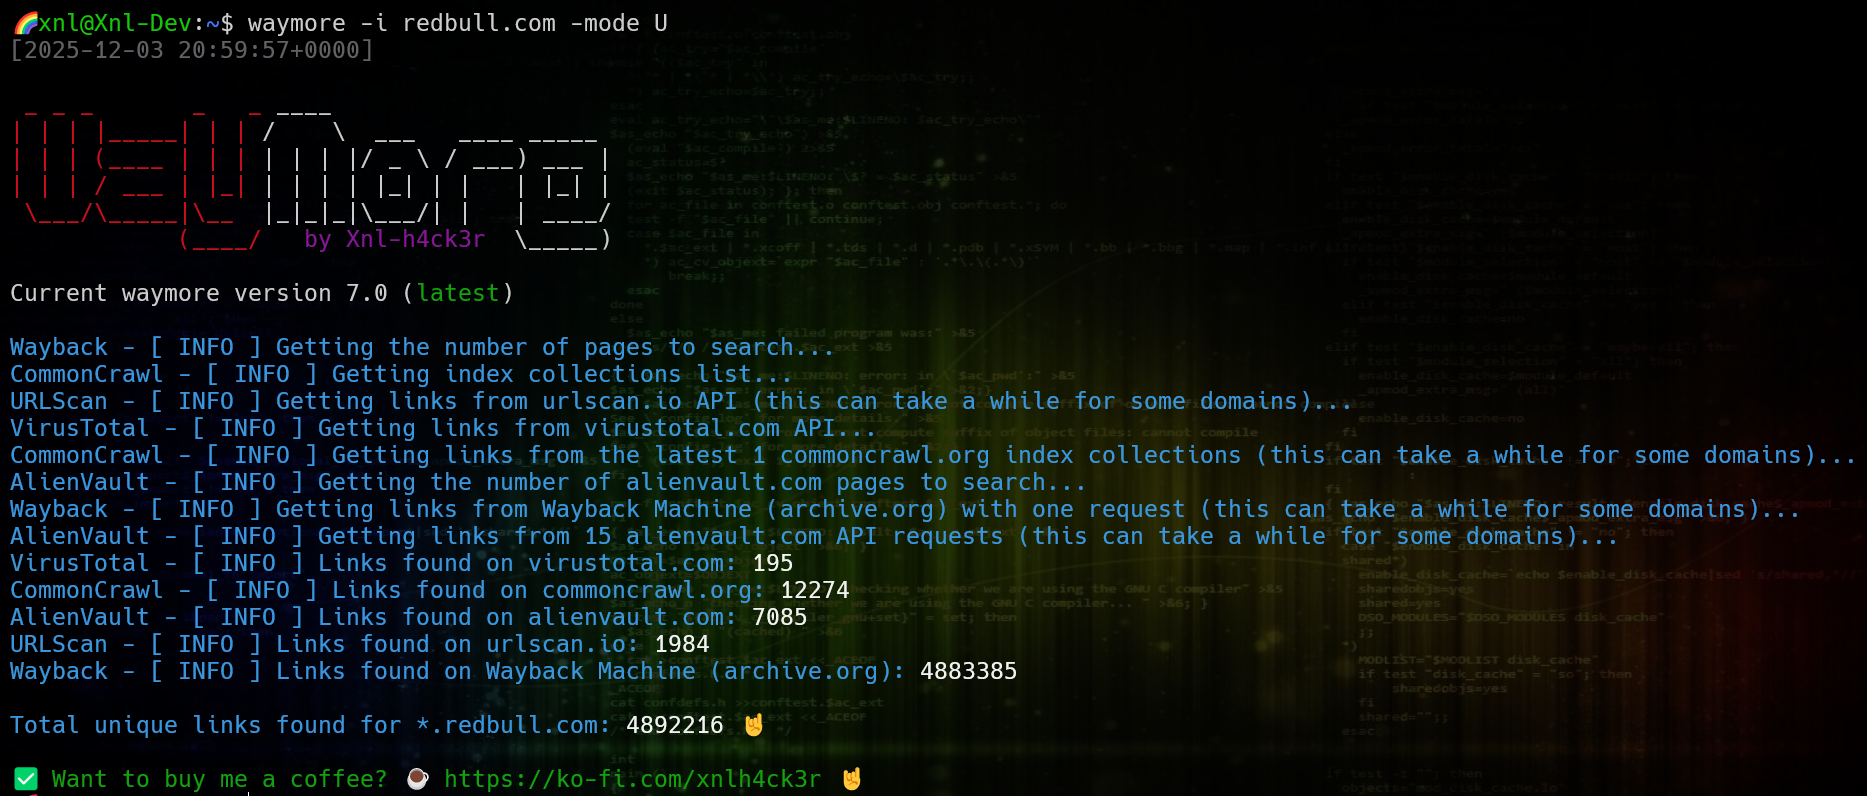 xnl-h4ck3r/waymore
Finde viel mehr von der Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive & Intelligence X!
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 batchdrake/sigdigger
Qt-basierter digitaler Signalanalysator, basierend auf dem Suscan-Kern und der Sigutils-DSP-Bibliothek
 snaffcon/snaffler
Ein Werkzeug für Pentester, um köstliche Süßigkeiten zu finden, von @l0ss und @Sh3r4 ( Twitter: @/mikeloss und @/sh3r4_hax )
 irsdl/iis-shortname-scanner
Neueste Version von Scannern für die IIS-Short-Filename-(8.3)-Offenlegungsschwachstelle
 nccgroup/singularity
Ein DNS-Rebinding-Angriffsframework.
 simsong/bulk_extractor
Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
 wiglenet/wigle-wifi-wardriving
Nethugging Client für Android, von wigle.net
 lgandx/pcredz
Dieses Tool extrahiert Kreditkartennummern, NTLM (DCE-RPC, HTTP, SQL, LDAP, usw.), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP, SMTP,…
 paulpierre/informer
Ein Telegramm-Massenüberwachungs-Bot in Python
 pybluez/pybluez
Python-Erweiterungsmodul für den Bluetooth-Zugriff: Geräteabfrage, SDP-Dienstbrowsing, RFCOMM/L2CAP-Sockets sowie experimentelles BLE-Scanning und…








