
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen

 kubeshark/kubeshark
eBPF-gestützte Netzwerkbeobachtbarkeit für Kubernetes. Indiziert L4/L7-Verkehr mit vollständigem K8s-Kontext, entschlüsselt TLS ohne Schlüssel.…
 fleetdm/fleet
Open-Source-Plattform zur Absicherung und Verwaltung von Endpunkten per MDM, Patch-Management, Software-Bereitstellung und osquery-basierter…
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 swiftonsecurity/sysmon-config
Kommentierte Sysmon-Konfigurationsvorlage für eine hochwertige Windows-Ereignisverfolgung, Bedrohungsjagd und Incident Response. Konzipiert als…
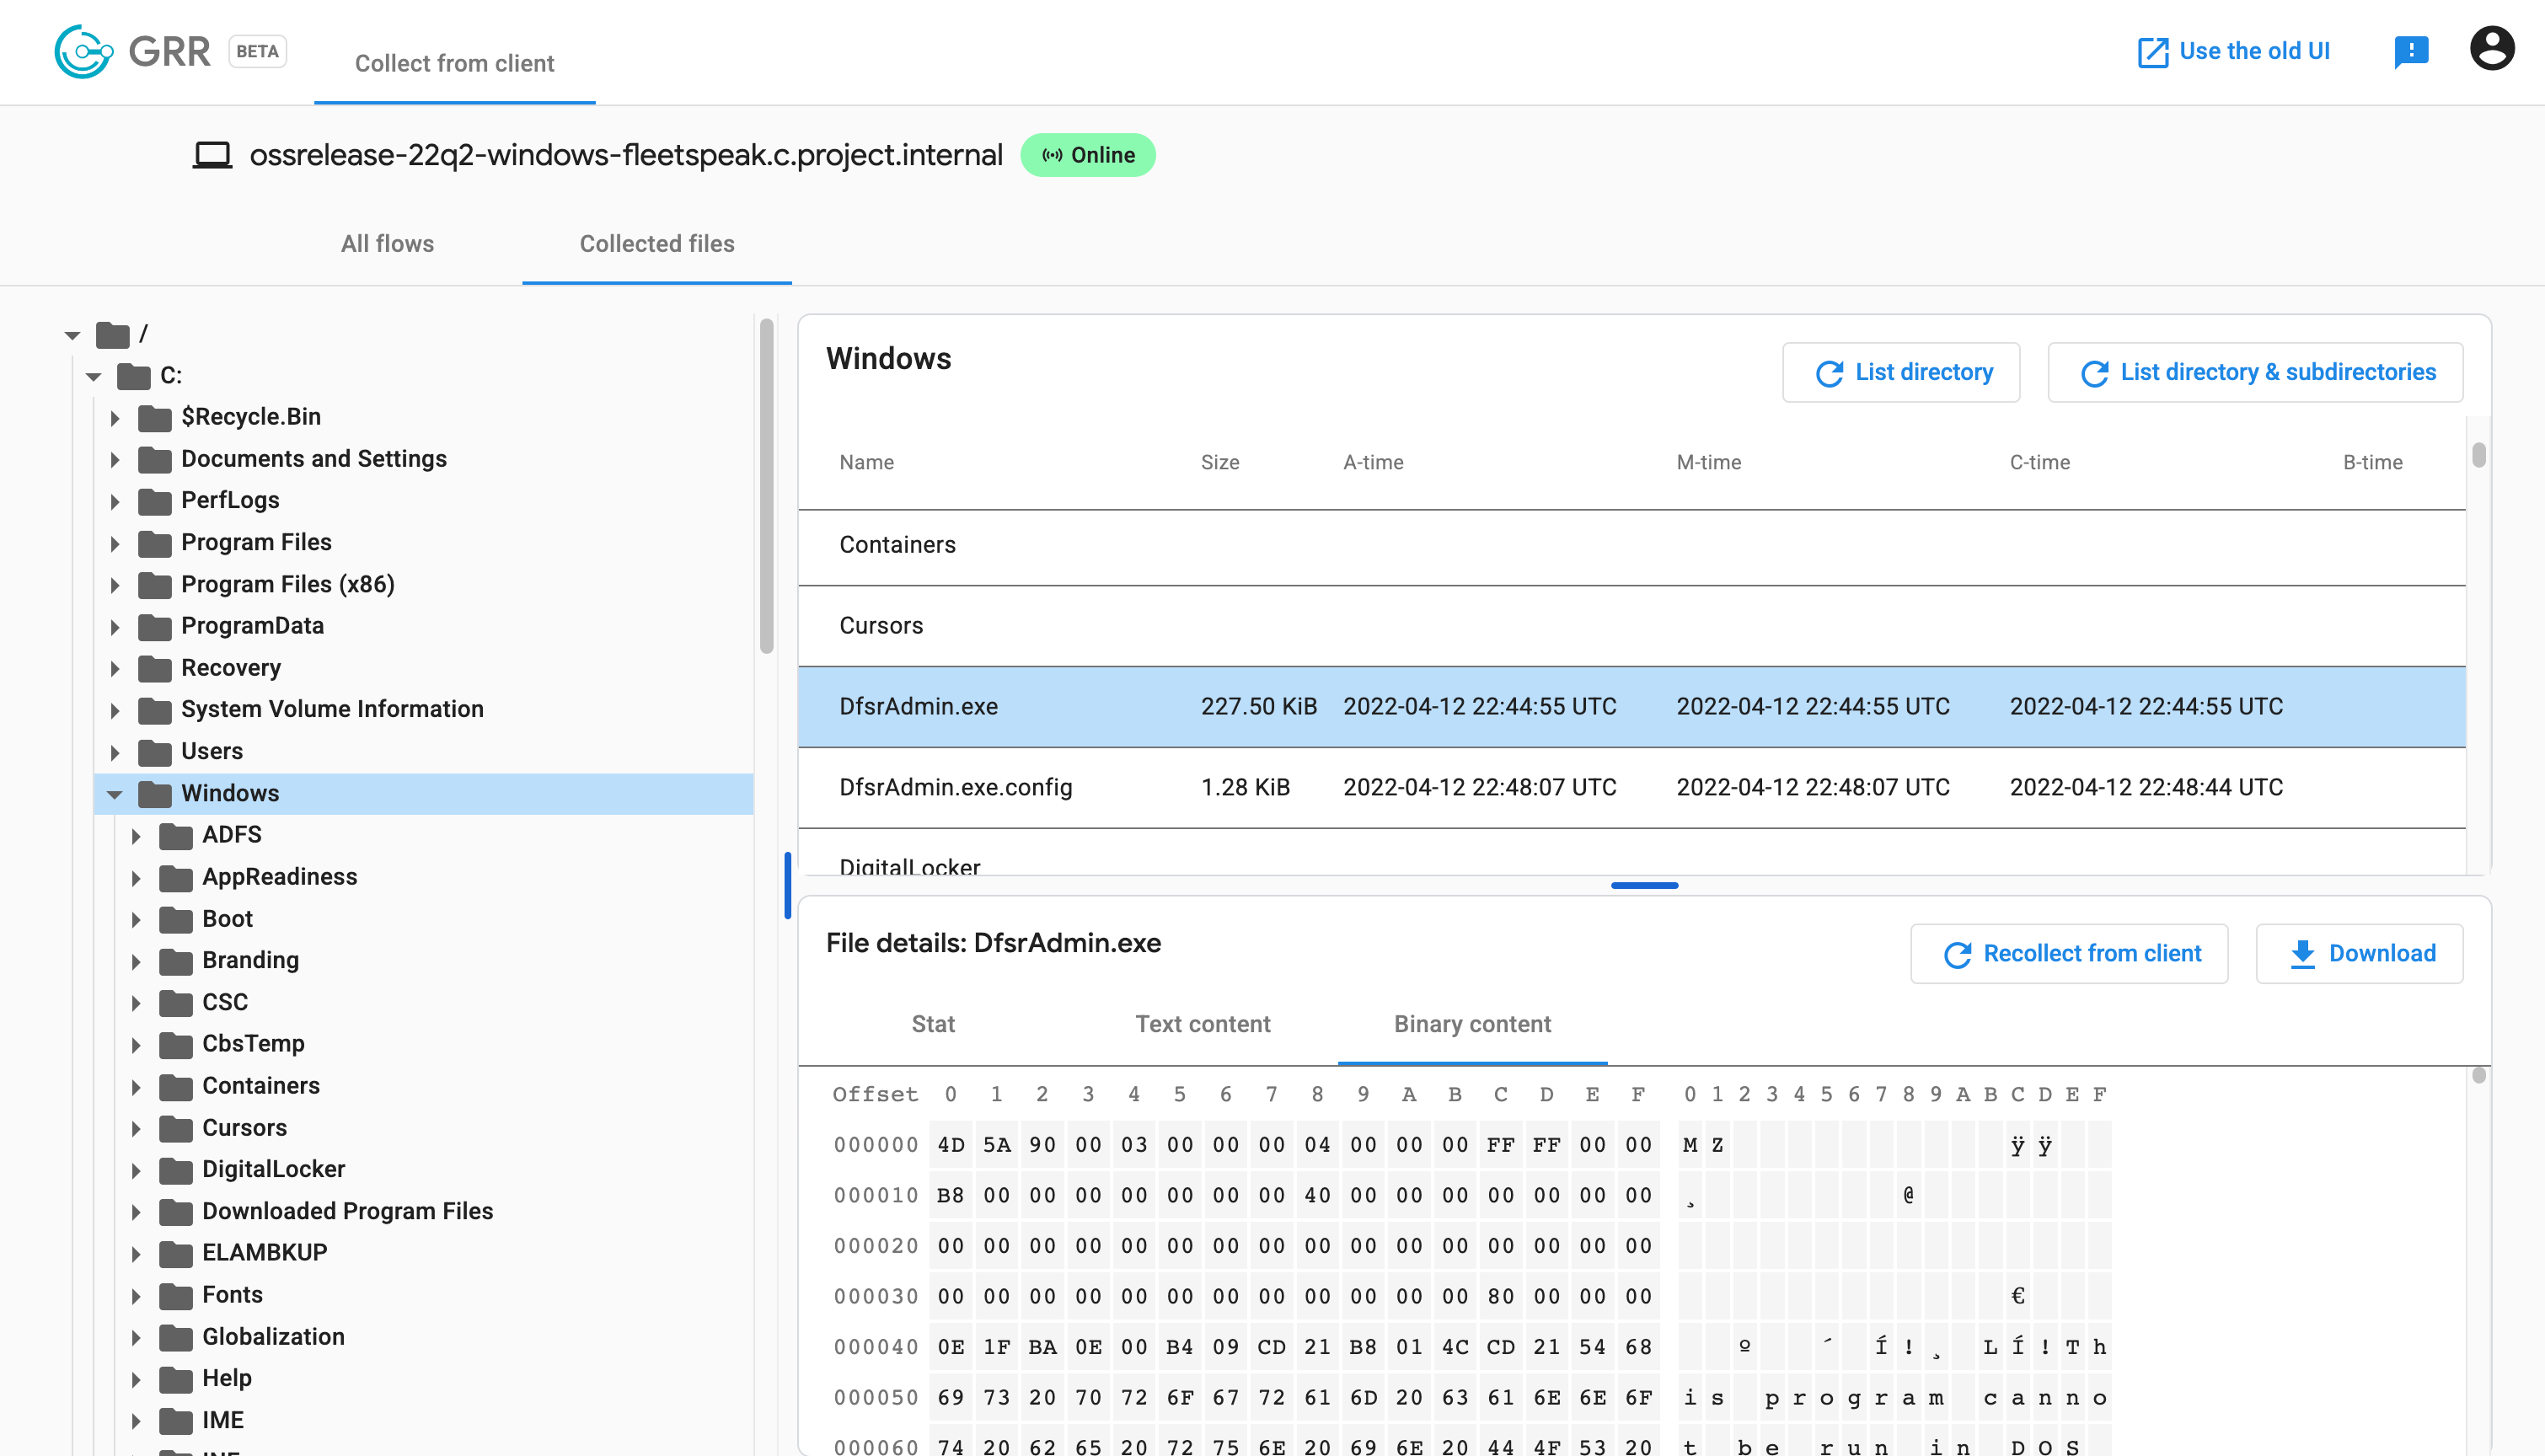 google/grr
Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…
 apache/caldera
Automatisierte Plattform zur Angreiferemulation
 a-poc/blueteam-tools
Werkzeuge und Techniken für Blue Team / Incident Response
 anthropic-experimental/sandbox-runtime
Ein leichtgewichtiges Sandboxing-Tool zur Durchsetzung von Dateisystem- und Netzwerkbeschränkungen für beliebige Prozesse auf Betriebssystemebene,…
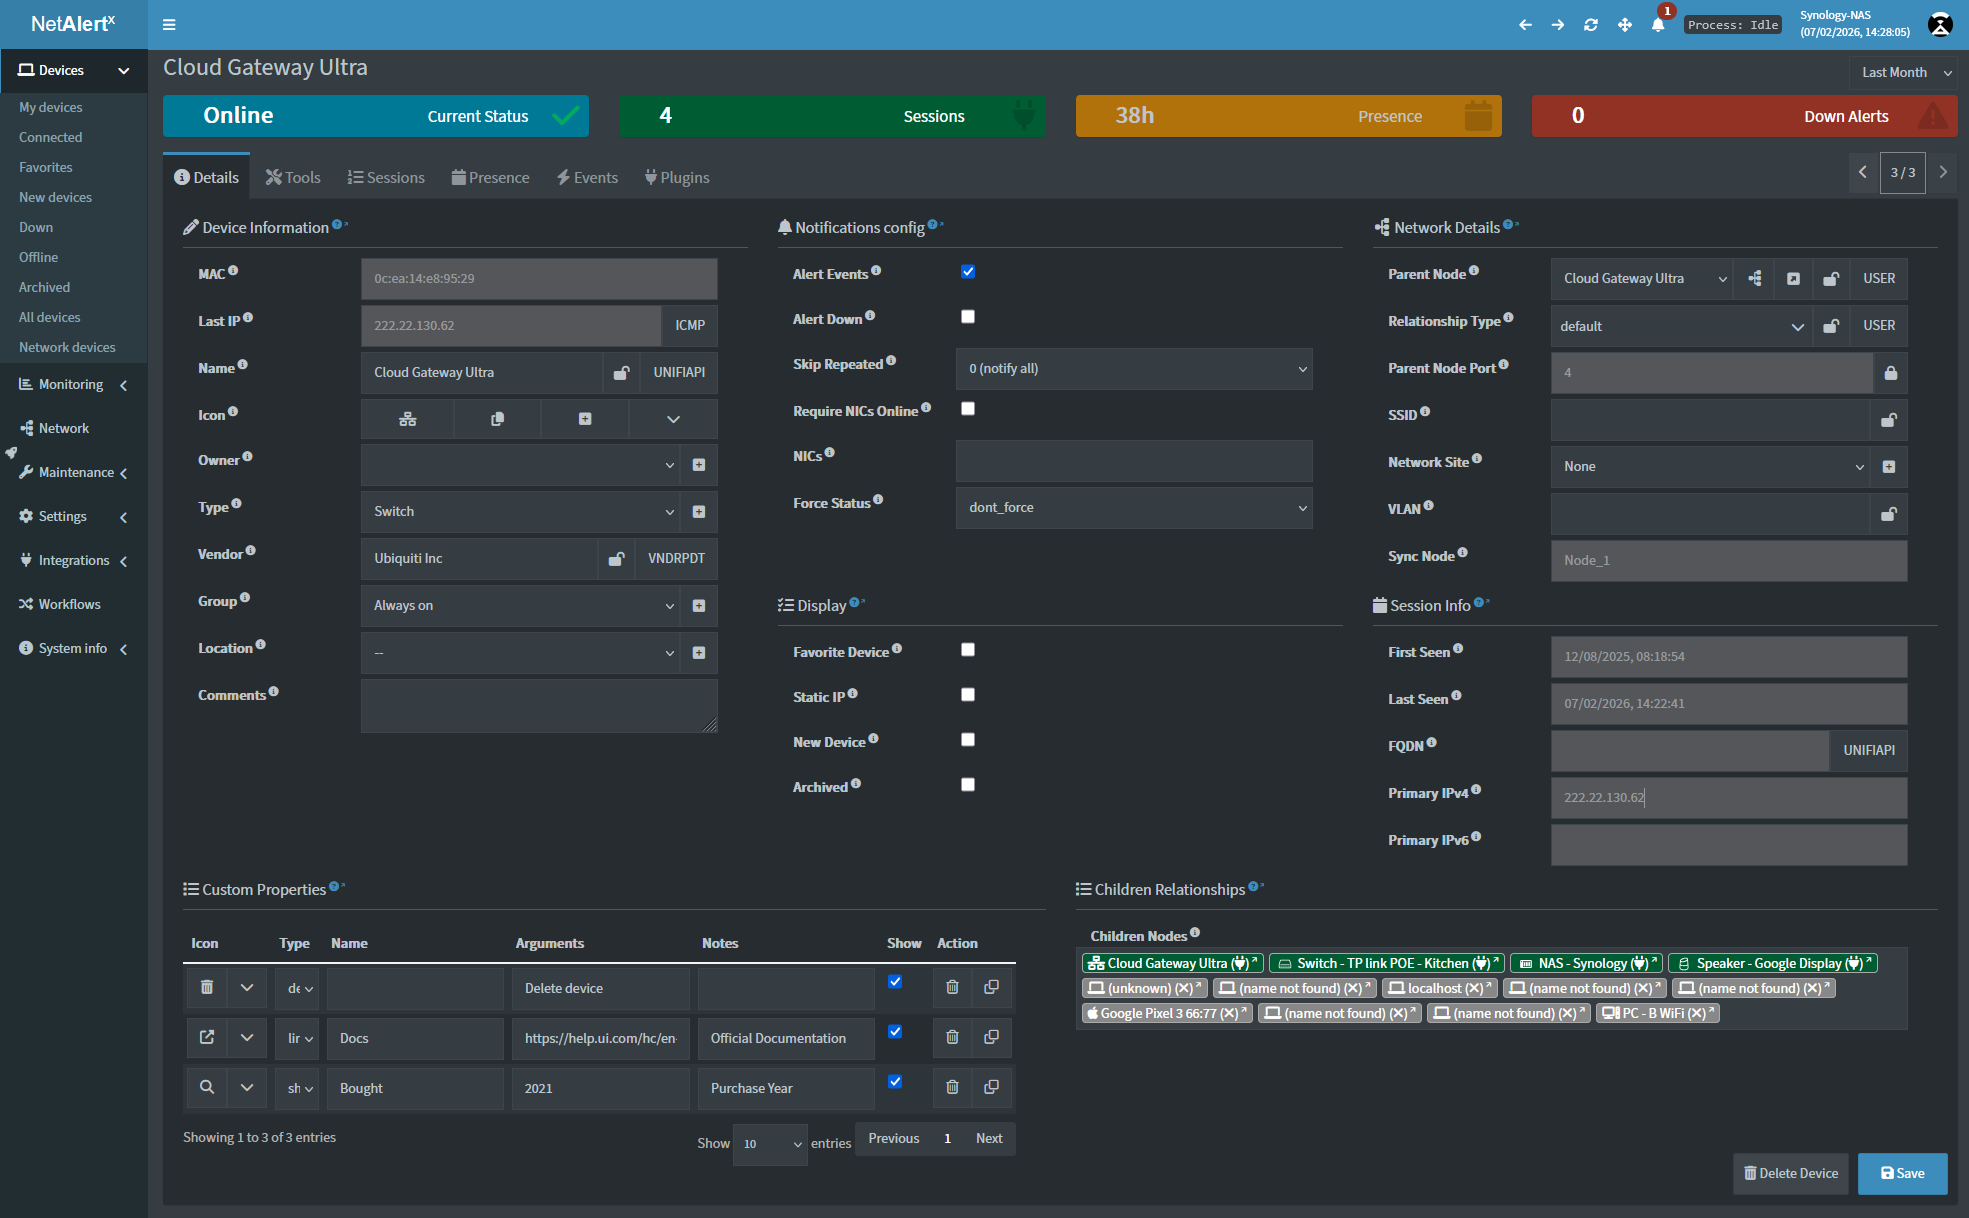 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Eine kuratierte Sammlung großartiger Ressourcen, Tools und anderer glänzender Dinge für Blue Teams in der Cybersicherheit.
 volatilityfoundation/volatility3
Erweitertes Framework zur Extraktion digitaler Artefakte aus flüchtigen Arbeitsspeicher-Proben (RAM), das eine tiefgehende forensische Analyse des…
 intuitem/ciso-assistant-community
GRC-Plattform für Risikomanagement, Compliance und Audit mit über 200 Frameworks, automatischer Kontrollzuordnung, Schwachstellenmanagement und…
 ffffffff0x/1earn
Ein Sicherheits-Wissensframework, das vom Team ffffffff0x gepflegt wird. Der Inhalt umfasst unter anderem: Websicherheit, industrielle Sicherheit,…
 0x4d31/awesome-threat-detection
Kuratierte Liste von Ressourcen zur Bedrohungserkennung und -jagd: Erkennungsregeln, SIEM- und Loganalyse-Tools, Endpunkt-/Netzwerküberwachung,…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…






