
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 NetScaler-Honeypot-Logs
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes-DaemonSet, das JVMs hot-patcht, um Log4j2-Schwachstellen (CVE-2021-44228, CVE-2021-45046) zu entschärfen, indem JNDI-Lookups deaktiviert…
 adamrpostjr/cve-2021-27065
Schnelle Einzeiler-PowerShell-Skripte zur Erkennung von Webshells, möglichen ZIPs und Logs.
 sucuri-labs/cve-2025-57819-ioc-check
Dieses Repository enthält ein Skript, um aktuelle IOCs zu überprüfen, die im freepbx-Forumsthema zu CVE-2025-57819 aufgeführt sind.
 certcc/cve-2021-44228_scanner
Scanner für Jar-Dateien, die möglicherweise anfällig für CVE-2021-44228 sind
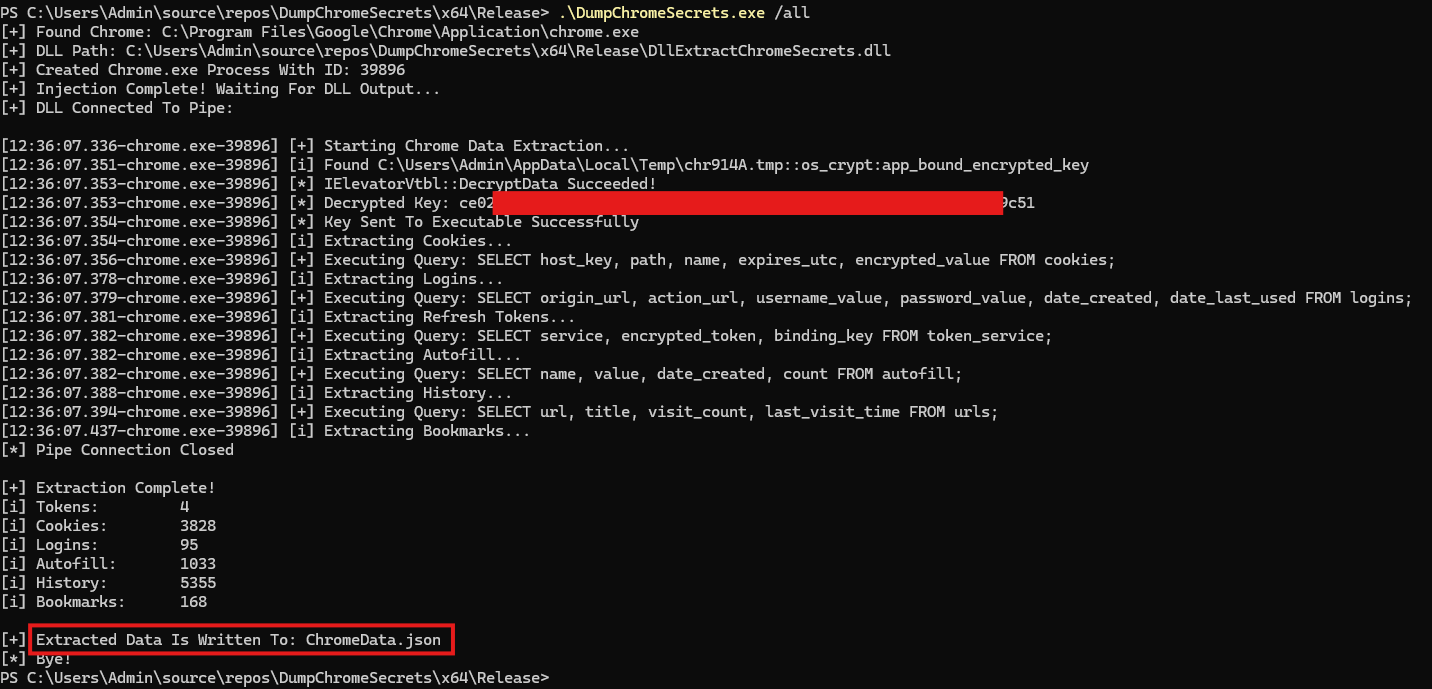 maldev-academy/dumpchromesecrets
Daten aus modernen Chrome-Versionen extrahieren, einschließlich Refresh-Tokens, Cookies, gespeicherter Anmeldedaten, Autofill-Daten, Browserverlauf…
 0x0v1/audix
Audix ist ein PowerShell-Tool zur schnellen Konfiguration der Windows-Ereignisüberwachungsrichtlinien für die Sicherheitsüberwachung.
 grapl-security/grapl
Graph-Plattform für Erkennung und Reaktion
 yelparchive/osxcollector
Ein forensisches Toolkit zur Sammlung und Analyse von Beweisen für OS X
 mandiant/silketw
C#-Wrapper für ETW, der Kernel- und Benutzermodus-Ereignisdaten in JSON serialisiert für Bedrohungsjagd, Malware-Analyse und Incident Response, mit…
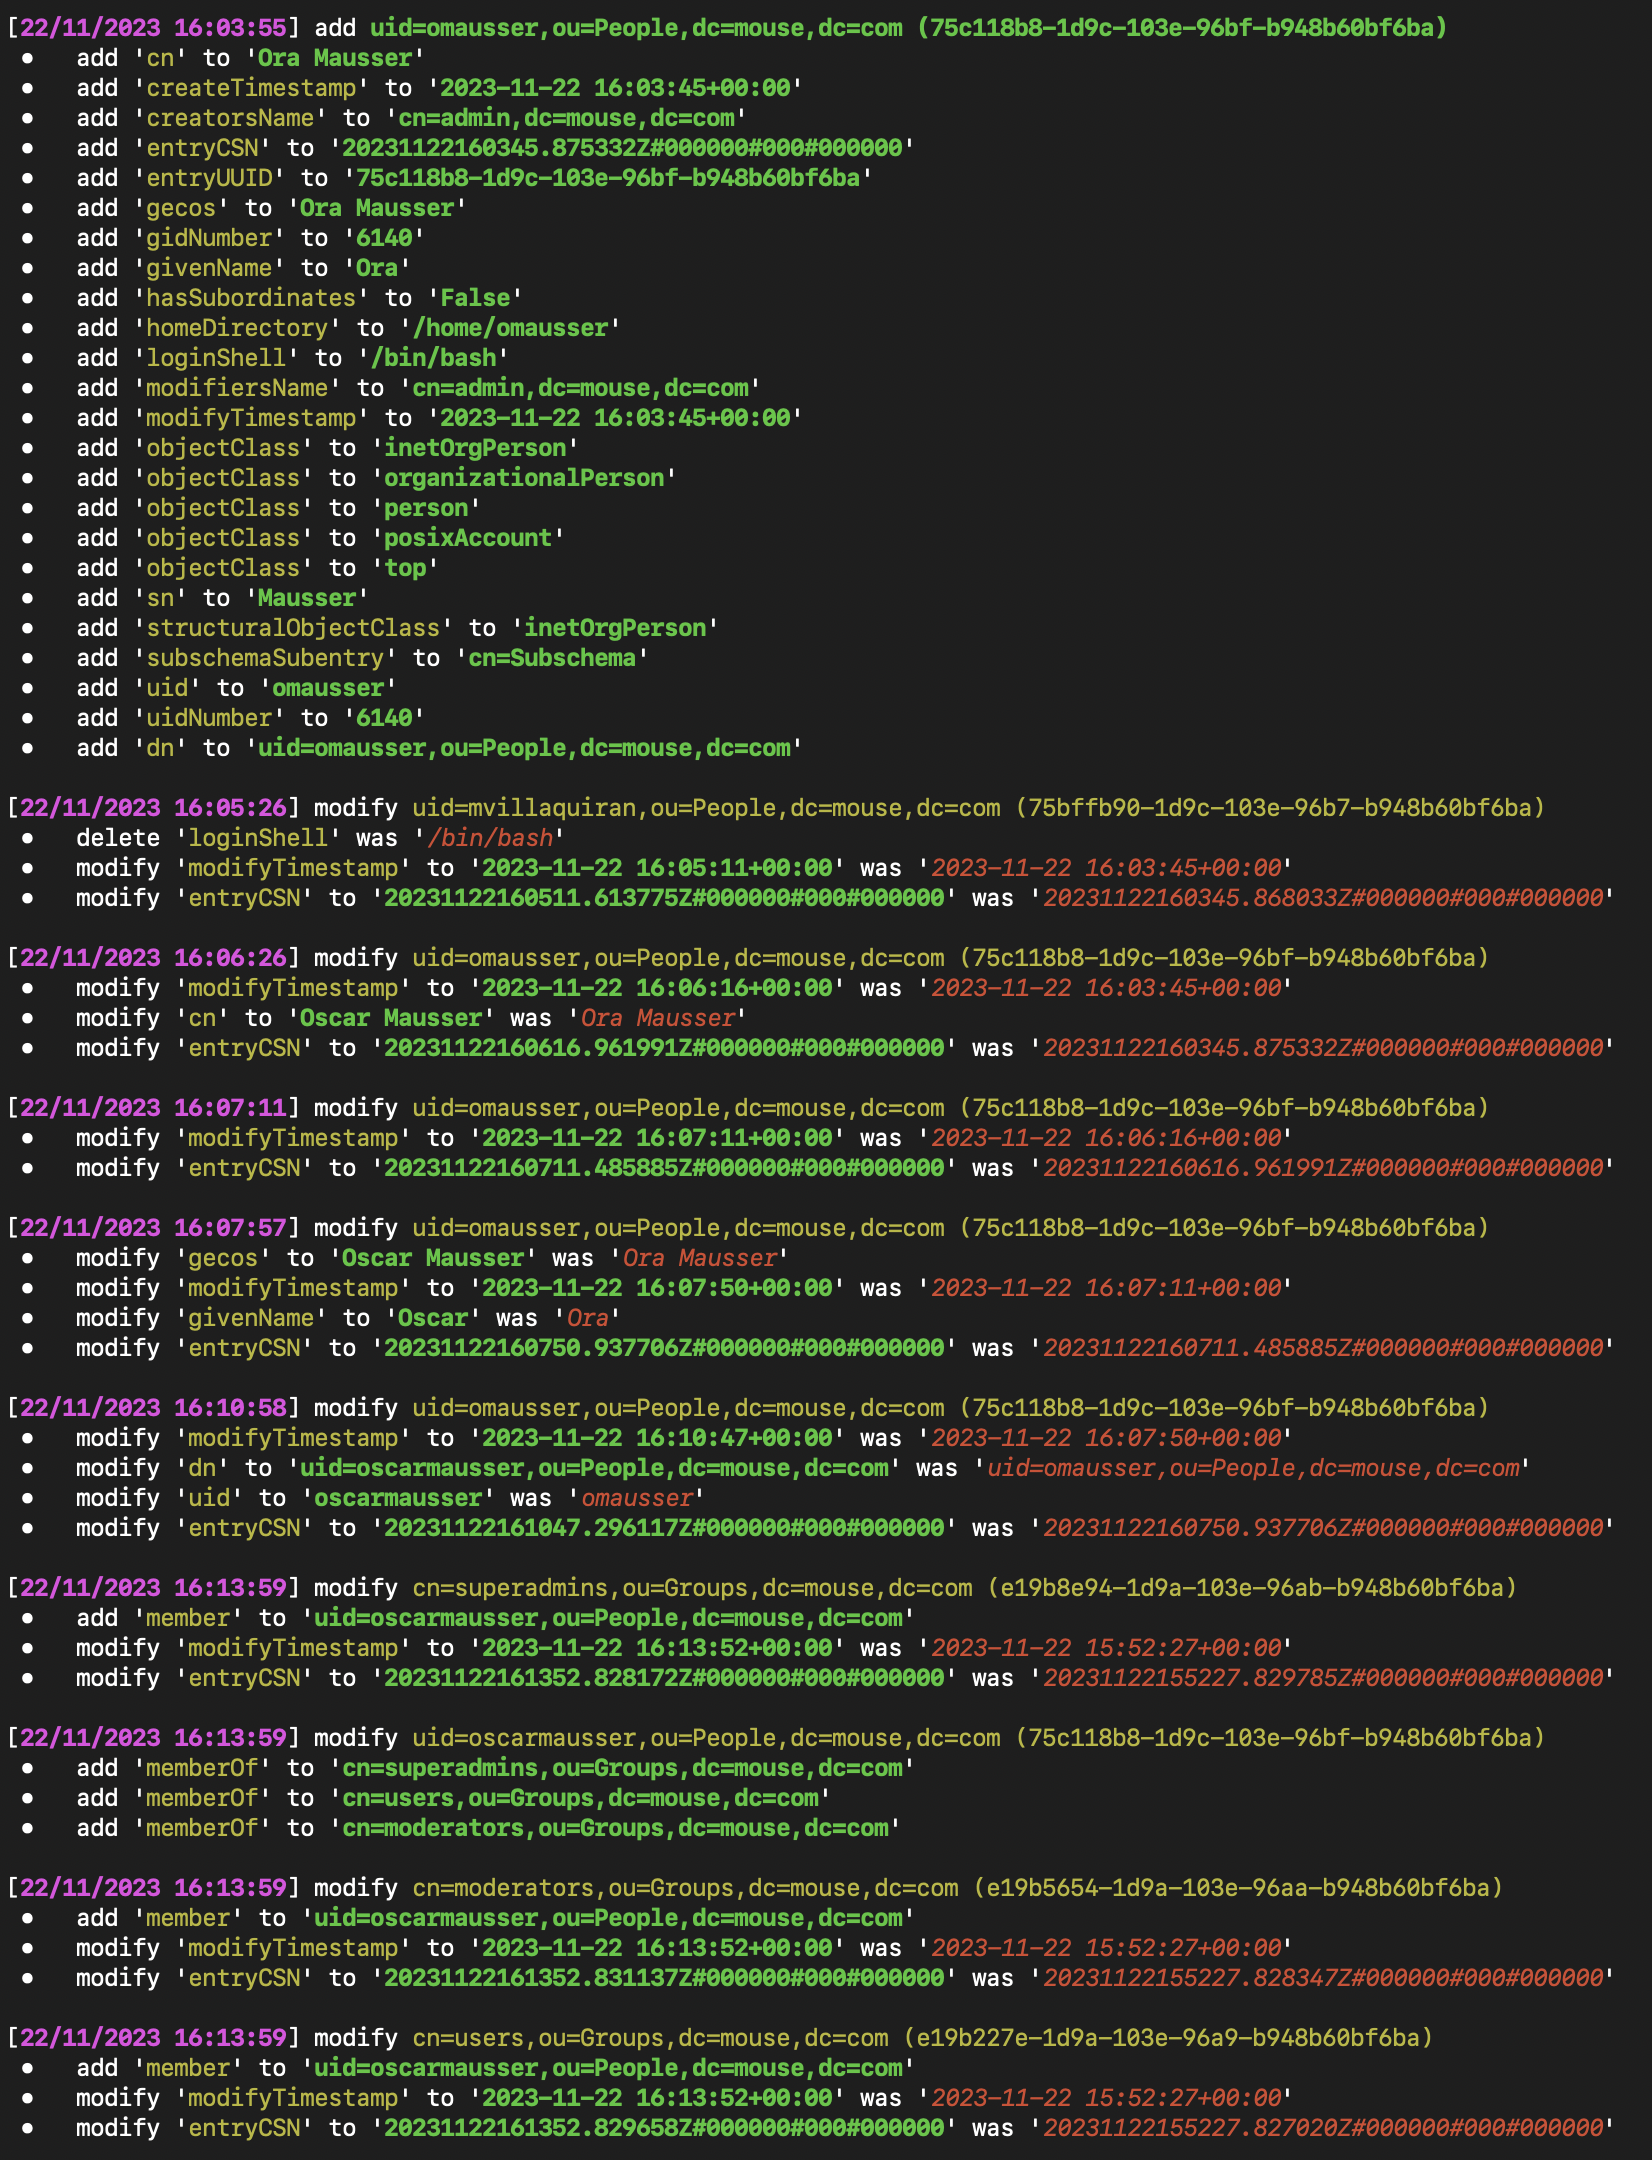 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: Ein Echtzeit-Linux-kompatibles LDAP-Überwachungstool zum Erkennen von Verzeichnisänderungen, das Administratoren und…
 cado-security/varc
Volatile Artifact Collector sammelt eine Momentaufnahme flüchtiger Daten von einem System. Es zeigt Ihnen, was auf einem System passiert, und ist…
 playtikaoss/leaktopus
Automatisierter Scanner zur Erkennung von Geheimnissen und Lecks für GitHub und Paste-Sites, mit heuristischem Filtern, IOL-Anreicherung über…
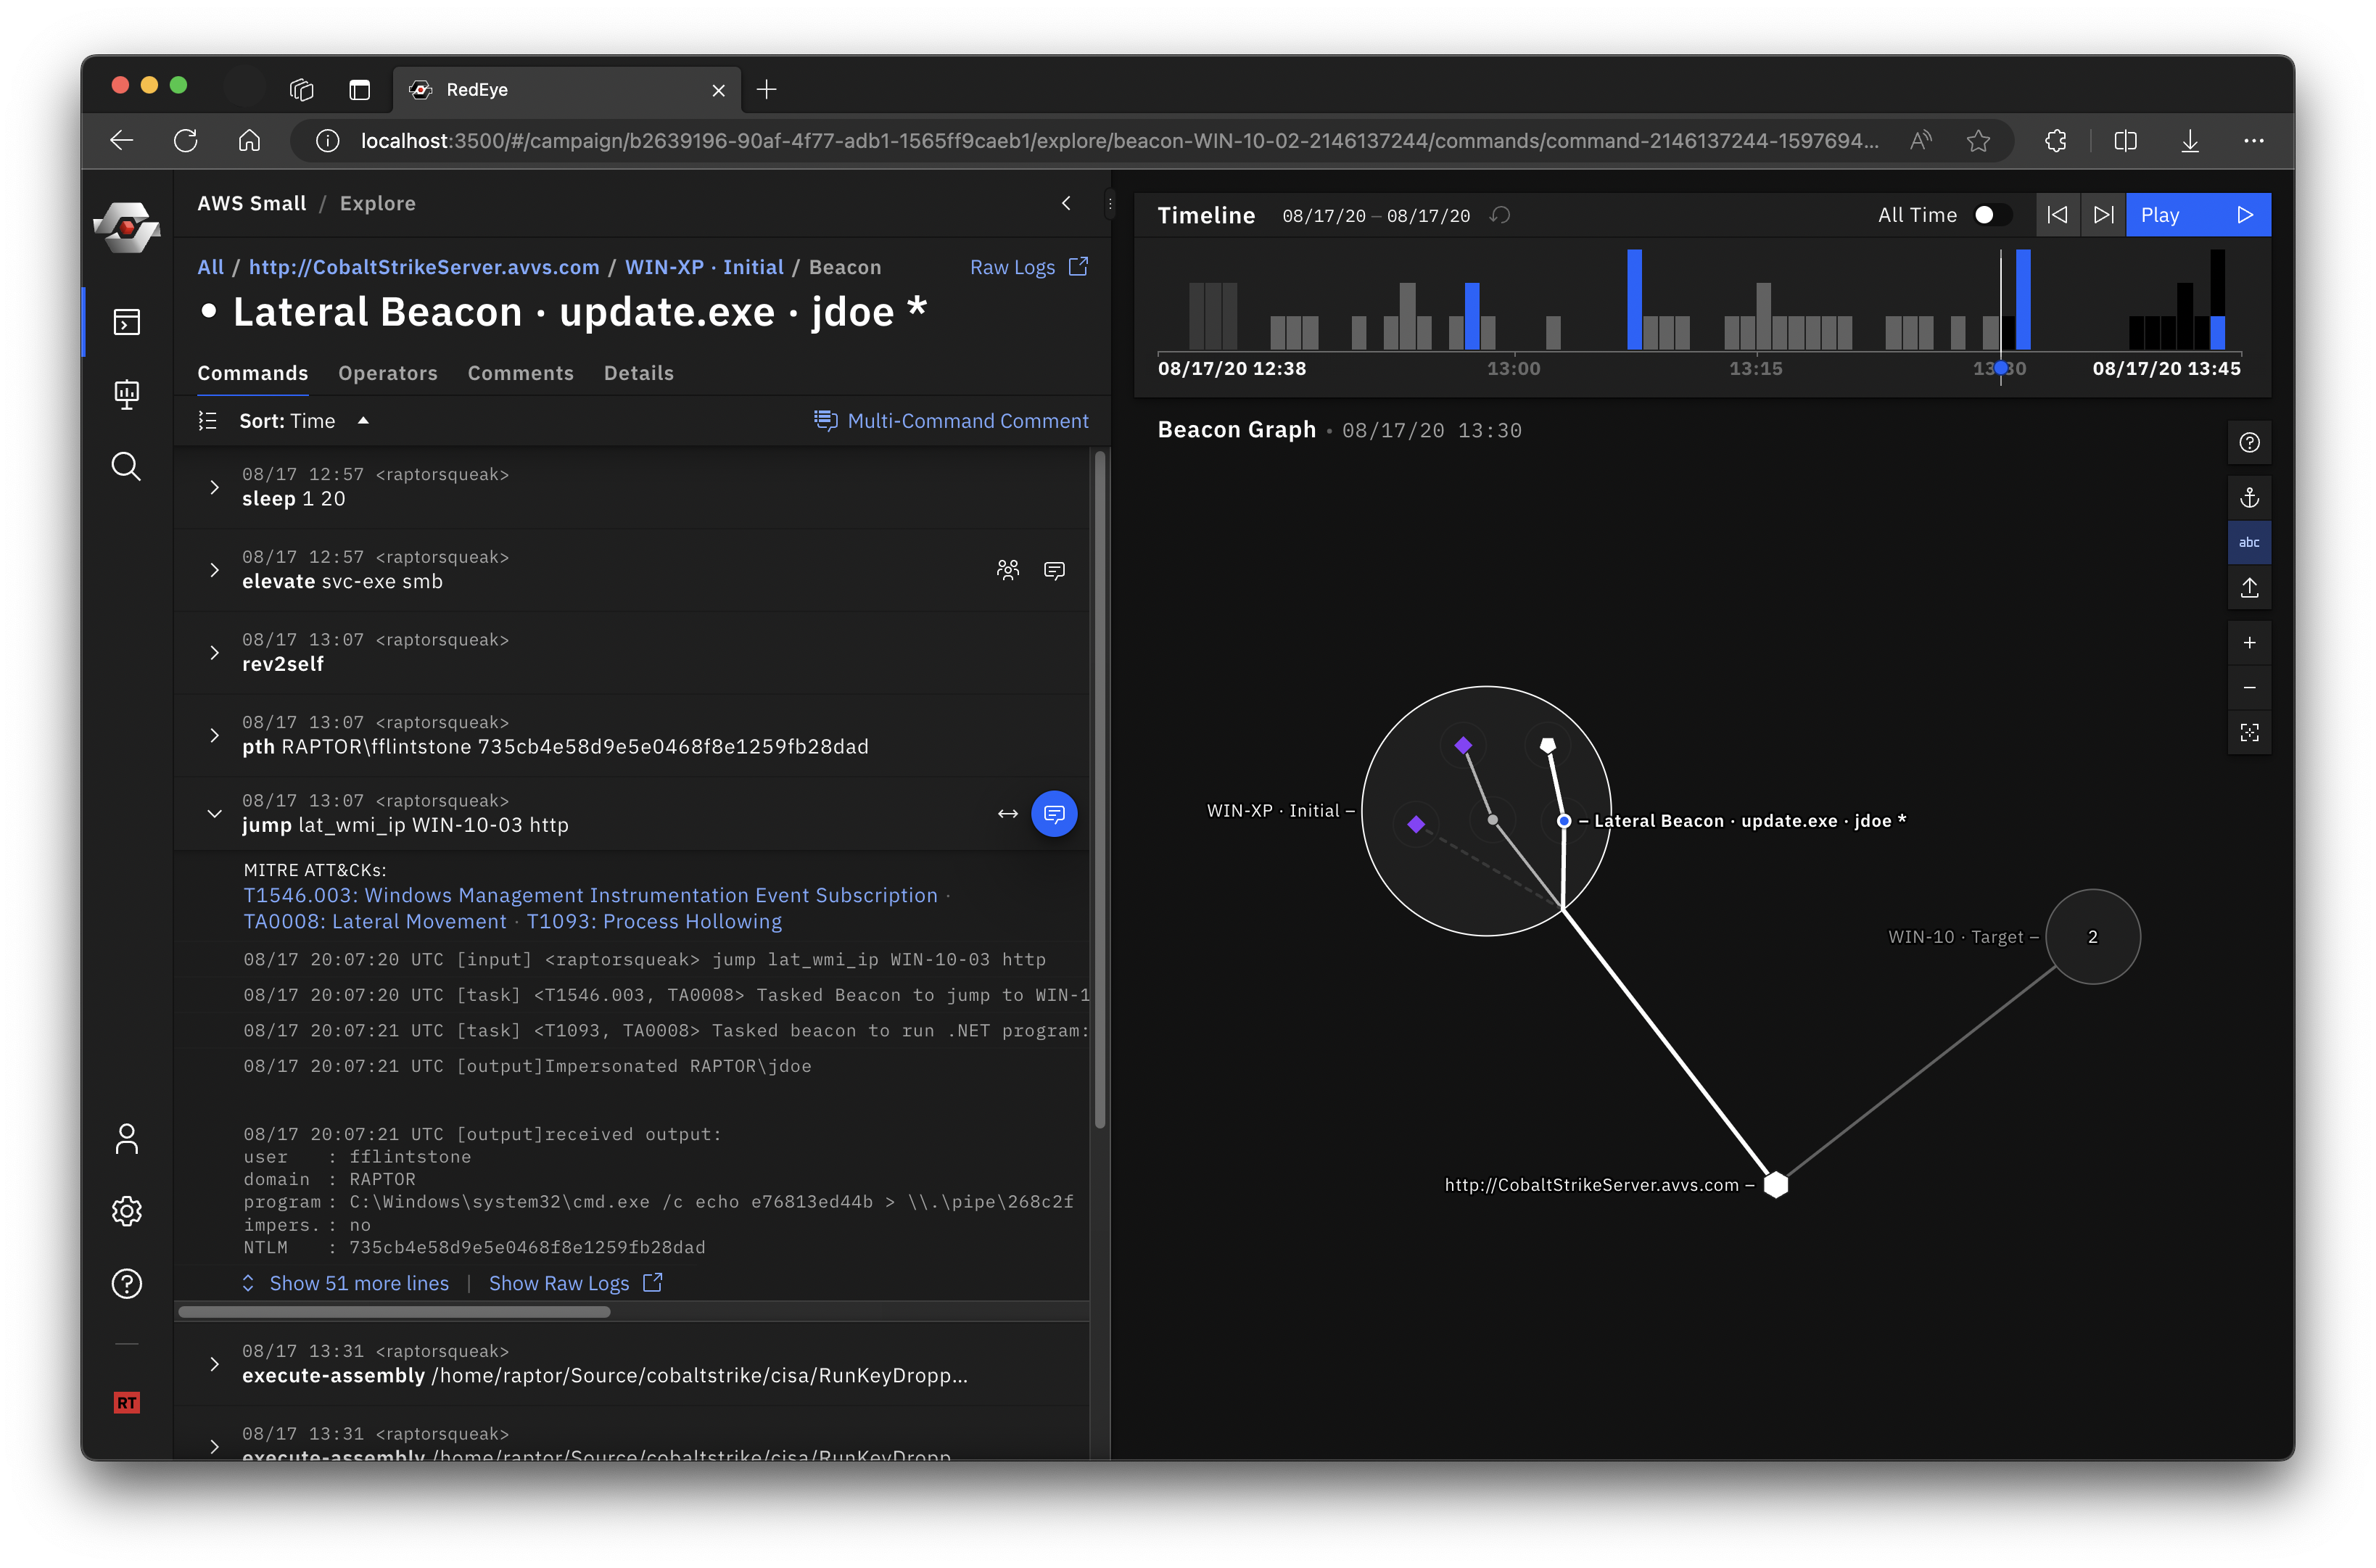 cisagov/redeye
RedEye ist ein visuelles Analysetool zur Unterstützung von Red- und Blue-Team-Operationen.
 daddycocoaman/dumpscan
Geheimnisse im Kernel- und Benutzerspeicher finden
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 captaingeech42/ransomwatch
Überwachung von Ransomware-Leak-Sites








