Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ransomwatch — Überwachung von Ransomware-Leak-Sites | Kitploit
Tools/GitHubGitHub/captaingeech42/ransomwatch
OSINT (Open-Source-Intelligence)SchwachstellenanalyseInformationsbeschaffungBedrohungsanalyseIncident ResponseCrawlerArchived
GitHubcaptaingeech42/ransomwatch

ransomwatch

Überwachung von Ransomware-Leak-Sites

Repository anzeigen
3126053vor 4 JahrenVon Kitploit geprüft
Teilen

RansomWatch

Build Image Docker Hub Publish Docker Hub Image

RansomWatch ist ein Überwachungstool für Ransomware-Leak-Seiten. Es durchsucht alle Einträge auf verschiedenen Ransomware-Leak-Seiten, speichert die Daten in einer SQLite-Datenbank und sendet Benachrichtigungen über Slack oder Discord, wenn ein neues Opfer auftaucht oder ein Opfer entfernt wird.

Hinweis: RansomWatch wird nicht aktiv für die neuesten Seiten aktualisiert und ist hauptsächlich auf Beiträge Dritter angewiesen. Bitte erstellen Sie einen Pull-Request und/oder senden Sie mir eine DM auf Twitter.

Konfiguration

Kopieren Sie in config_vol/ bitte config.sample.yaml in config.yaml und fügen Sie Folgendes hinzu:

  • URLs der Leak-Seiten. Ich habe mich entschieden, diese Liste nicht öffentlich zu machen, um zu verhindern, dass sie noch mehr Bekanntheit erlangen. Wenn Sie sie haben, fügen Sie sie hinzu. Wenn nicht, ist dieses Tool nicht für Sie.
    • Um die Hive-API-Onion zu erhalten, laden Sie deren Hauptseite und drücken Sie F12, um die Entwicklertools zu verwenden. Suchen Sie nach XHR-Anfragen, Sie sollten einige zu einer hiveapi...-Onion-Domain sehen.
  • Benachrichtigungsziele. RansomWatch unterstützt derzeit Benachrichtigungen über die folgenden Dienste:
    • Slack: Befolgen Sie diese Anweisungen, um eine neue App zu Ihrem Slack-Workspace hinzuzufügen, und fügen Sie die Webhook-URL in die Konfiguration ein.
    • Discord: Befolgen Sie diese Anweisungen, um eine neue App zu Ihrem Discord-Server hinzuzufügen, und fügen Sie die Webhook-URL in die Konfiguration ein.
    • Teams: Befolgen Sie diese Anweisungen, um eine neue App zu Ihrem Teams-Kanal hinzuzufügen, und fügen Sie die Webhook-URL in die Konfiguration ein.

Zusätzlich gibt es einige Umgebungsvariablen, die Sie möglicherweise setzen müssen:

  • RW_DB_PATH: Pfad für die zu verwendende SQLite-Datenbank
  • RW_CONFIG_PATH: Pfad zur config.yaml-Datei

Beide sind in der bereitgestellten docker-compose.yml gesetzt.

Verwendung

Dies soll in Docker über einen Cronjob in dem von Ihnen gewählten Intervall ausgeführt werden.

Erstellen Sie zuerst den Container: docker-compose build app

Fügen Sie es dann Ihrer Crontab hinzu. Beispiel-Crontab-Eintrag (alle 8 Stunden ausführen):

0 */8 * * * cd /path/to/ransomwatch && docker-compose up --abort-on-container-exit

Wenn Sie bevorzugen, können Sie stattdessen das auf Docker Hub veröffentlichte Image (captaingeech/ransomwatch) verwenden, mit einer docker-compose.yml wie dieser:

version: "3"

services:
  app:
    image: captaingeech/ransomwatch:latest
    depends_on:
      - proxy
    volumes:
      - ./db_vol:/db
      - ./config_vol:/config
    environment:
      PYTHONUNBUFFERED: 1
      RW_DB_PATH: /db/ransomwatch.db
      RW_CONFIG_PATH: /config/config.yaml

  proxy:
    image: captaingeech/tor-proxy:latest

Dies kann auch über die Befehlszeile ausgeführt werden, erfordert jedoch einen eigenen laufenden Tor-Proxy (mit dem Kontrolldienst). Beispielausführung:

$ RW_DB_PATH=./db_vol/ransomwatch.db RW_CONFIG_PATH=./config_vol/config.yaml python3 src/ransomwatch.py
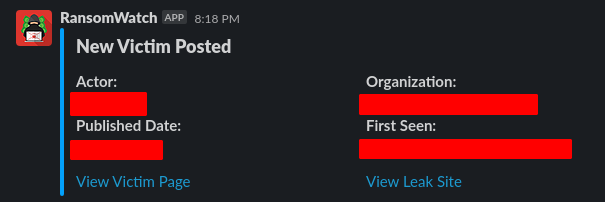
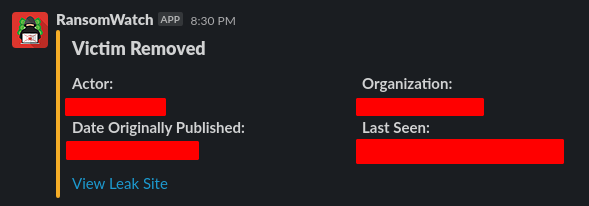
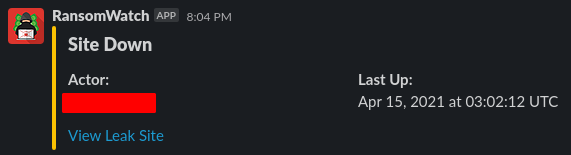
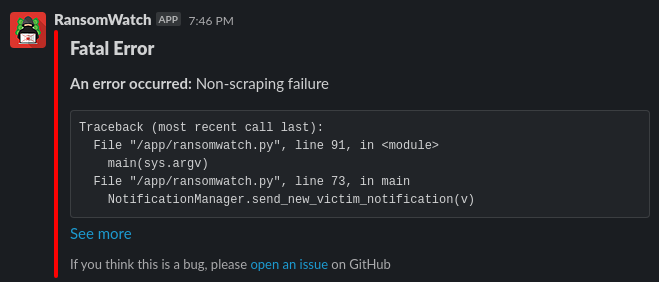
Beispiel-Slack-Nachrichten

Slack-Benachrichtigung für neues Opfer

Slack-Benachrichtigung für entferntes Opfer

Slack-Benachrichtigung für ausgefallene Seite

Slack-Benachrichtigung für einen Fehler

Die an Discord und Teams gesendeten Nachrichten sind im Stil sehr ähnlich und im Inhalt identisch.

Implementierte Leak-Seiten

Die folgenden Leak-Seiten werden unterstützt:

  • Conti
  • Sodinokibi/REvil
  • Pysa
  • Avaddon
  • DarkSide
  • CL0P
  • Nefilim
  • Mount Locker
  • Suncrypt
  • Everest
  • Ragnarok
  • Ragnar_Locker
  • BABUK LOCKER
  • Pay2Key
  • Cuba
  • RansomEXX
  • Pay2Key
  • Ranzy Locker
  • Astro Team
  • BlackMatter
  • Arvin
  • El_Cometa
  • Lorenz
  • Xing
  • Lockbit
  • AvosLocker
  • LV
  • Marketo
  • Lockdata
  • Rook

Falls Sie andere Leak-Seiten implementiert haben möchten, können Sie gerne einen PR erstellen oder mir auf Twitter eine DM senden, @captainGeech42.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →