#1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen
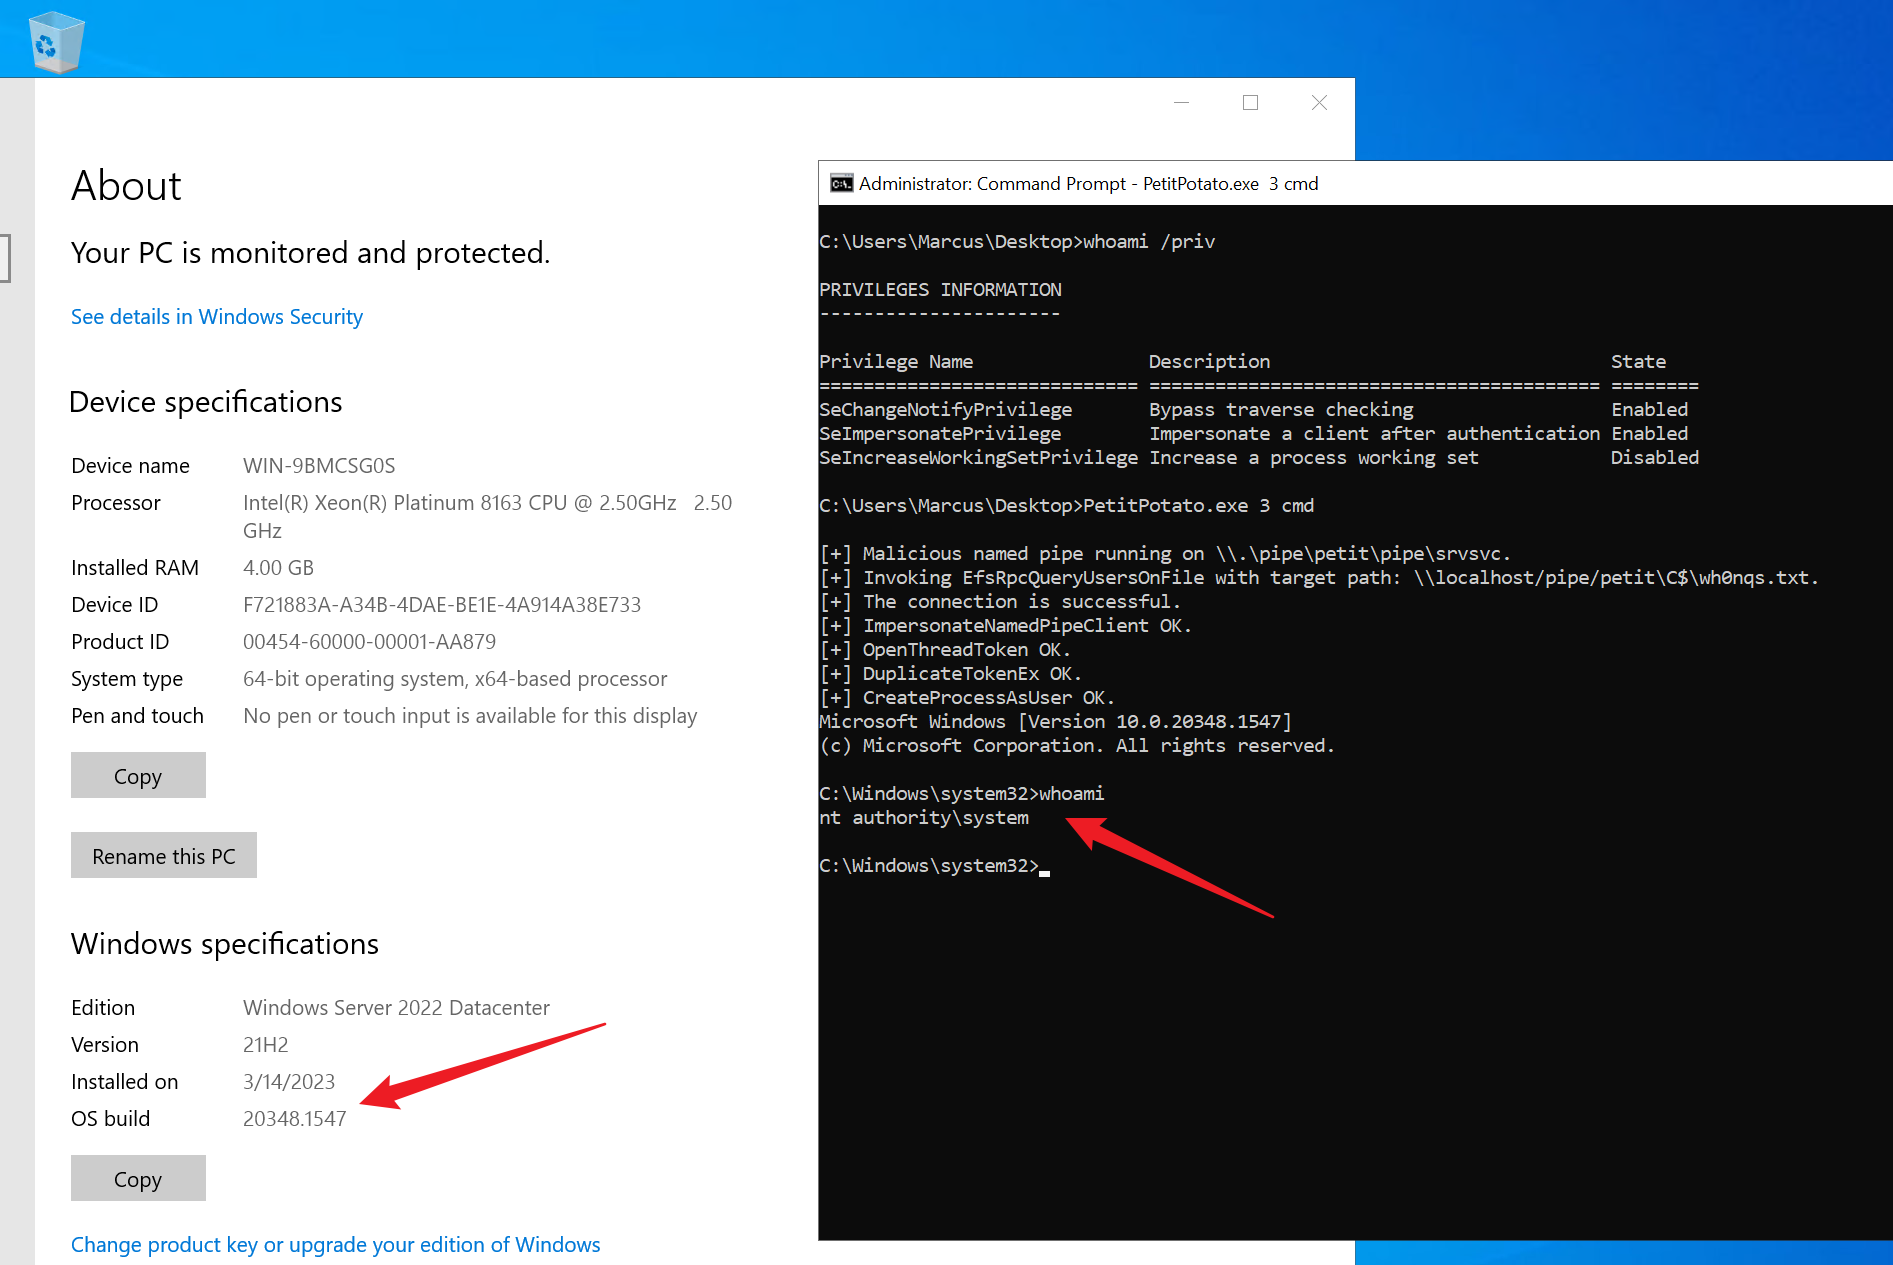
 wh0amitz/petitpotato
Lokale Rechteausweitung über PetitPotam (Missbrauch von Impersonate-Rechten).
virtualabs/btlejuiceBLE-Man-in-the-Middle-Framework, das GATT-Datenverkehr zwischen Bluetooth-Smart-Geräten und mobilen Apps über einen webbasierten Abfang-Proxy…
 paulpierre/informer
Ein Telegramm-Massenüberwachungs-Bot in Python
 trustedsec/reel
Framework für Phishing-Simulation und Sensibilisierung für knotenbasierte Kampagnen, Credential-Erfassung, SMTP-Zustellung, CAPTCHA und optionales…
 mandatoryprogrammer/thermoptic
Ein HTTP-Stealth-Proxy der nächsten Generation, der Anfragen auf allen Ebenen des Stacks perfekt als Chrome-Browser tarnt.
 byt3bl33d3r/spamchannel
E-Mails von beliebigen der +2 Millionen Domains mithilfe von MailChannels spoofen (DEFCON 31 Talk)
 dec0ne/krbrelayup
KrbRelayUp – eine universelle, ohne Fix auskommende lokale Privilegienausweitung in Windows-Domänenumgebungen, in denen LDAP-Signierung nicht…
 johnhammond/recaptcha-phish
Phishing mit einem gefälschten reCAPTCHA
 synacktiv/prox-ez
HTTP/HTTPS-Interception-Proxy zum Testen von Windows-Authentifizierungsmechanismen, mit Unterstützung für NTLM, Kerberos, Pass-the-Hash,…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 breakfix/sharpscom
Ein C#-Dienstprogramm für die Interaktion mit SCOM
 antoniococo/runascs
RunasCs – Csharp- und offene Version des in Windows integrierten runas.exe
 mharjac/bad_ducky
Rubber Ducky-kompatibler Klon basierend auf CJMCU BadUSB HW.
 quinnbast/malicious-mcp
Ein Proof-of-Concept-Repository, das zeigt, wie ein nicht vertrauenswürdiger MCP-Server buchstäblich alles stehlen kann ...
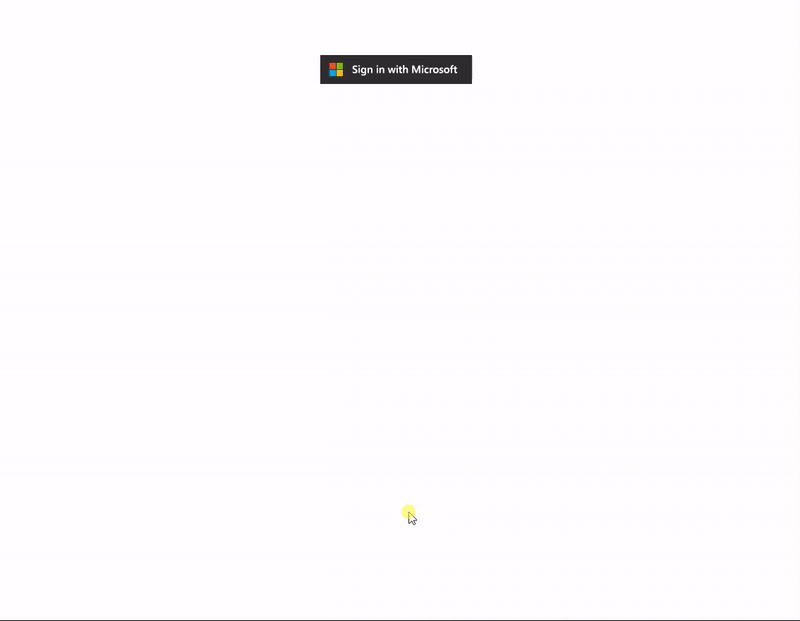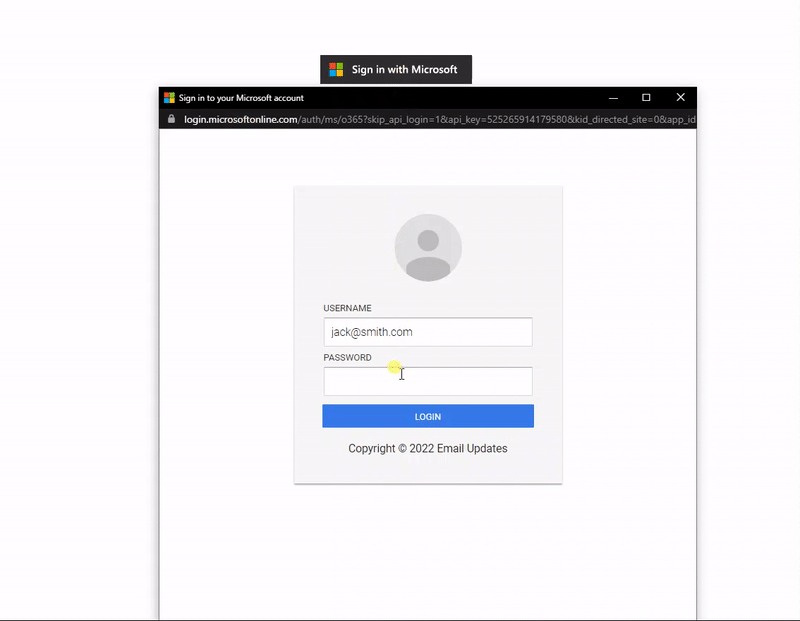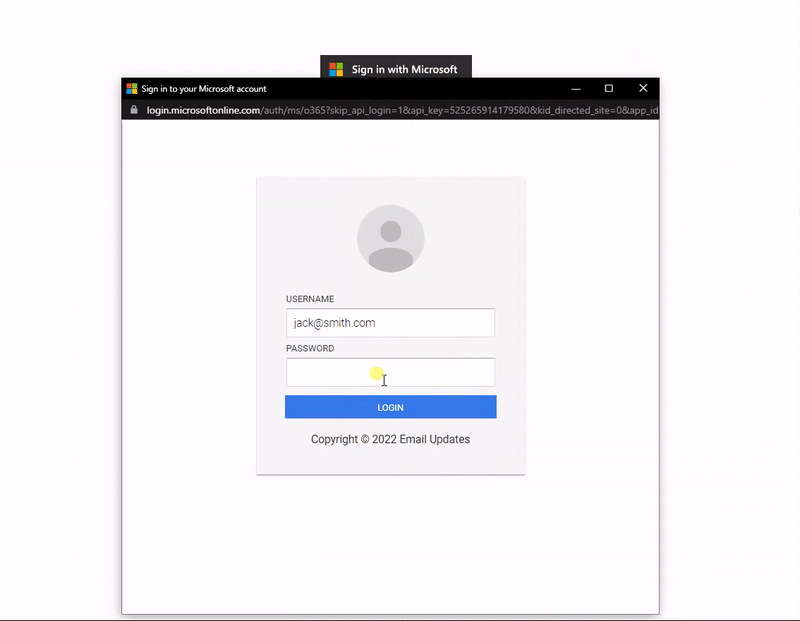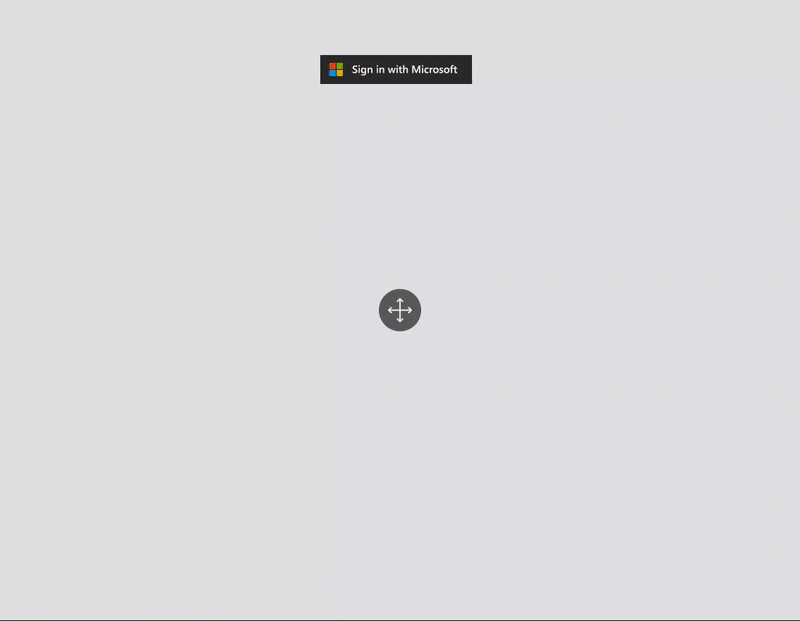 mrd0x/bitb
HTML/CSS/JS Vorlagen für Browser-In-The-Browser Phishing-Angriffe, die gefälschte Login-Fenster mit anpassbaren Titeln, Domains und Phishing-Links…
 dtrecherel/dnsspoof
Ein DNS-Spoofer-Tool, geschrieben in Python3.
 kevin-robertson/inveighzero
.NET IPv4/IPv6 Man-in-the-Middle-Tool für Penetrationstester
 r00t-3xp10it/backdoorppt
Verwandeln Sie Ihre payload.exe in ein gefälschtes Word-Dokument (.ppt)