
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen
 manhnho/chamemask
Fake-Identitätsgenerator. 102 Länder, eine HTML-Datei, keine Einrichtung.
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 hackinglz/ip-obfuscation
Erzeugt obfuskierte IP-Adressen und URLs unter Verwendung von DWORD-, Oktal-, Hex-, IPv6-gemappten und Fake-Domain-@-Tricks für Penetrationstests,…
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
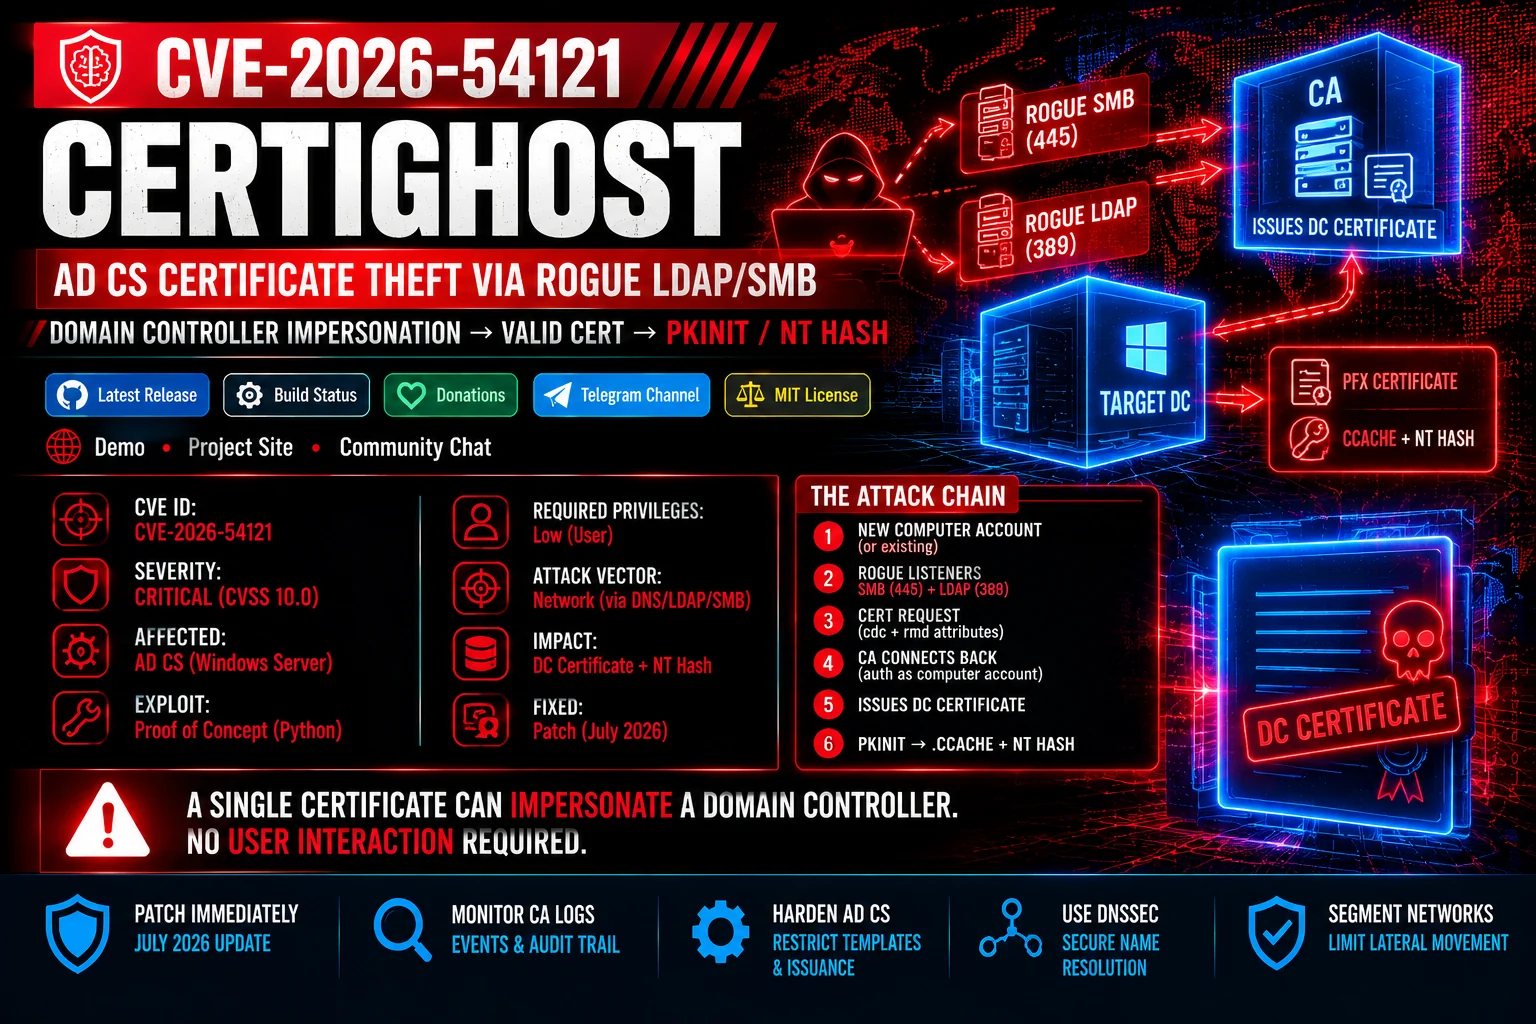 zerodayevil/cve-2026-54121-certighost
Proof-of-Concept-Modul für CVE-2026-54121 (Certighost), das die Validierung der AD CS-Registrierung über rogue LDAP/SMB-Listener ausnutzt, um einen…
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 venomous/cloudscraper
Ein Python-Modul zur Umgehung der Anti-Bot-Seite von Cloudflare.
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…
 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Keine iframes, keine Frame‑Busting‑Probleme. Eine Single‑Script-Shadow-DOM-/MutationObserver-Bibliothek für…
 ytkoka/impersonate-proxy
Ein lokaler MITM-Proxy, mit dem du TLS-Fingerprints (JA3/JA4), HTTP/2-Fingerprints, die HTTP-Header-Reihenfolge und den User-Agent steuern kannst —…
 sfewer-r7/cve-2026-55040
Proof-of-concept-Exploit für Microsoft SharePoint CVE-2026-55040, der JWT-Tokens fälscht, die Authentifizierung umgeht, Metadaten automatisch erkennt…
 sam00/poc-cve-2026-54121-certighost
Exploit-Toolkit für AD CS CVE-2026-54121: Niedrig privilegierte Domänenbenutzer können sich als Domain Controller ausgeben, Zertifikate fälschen und…
 dec0ne/krbrelayup
KrbRelayUp – eine universelle, ohne Fix auskommende lokale Privilegienausweitung in Windows-Domänenumgebungen, in denen LDAP-Signierung nicht…
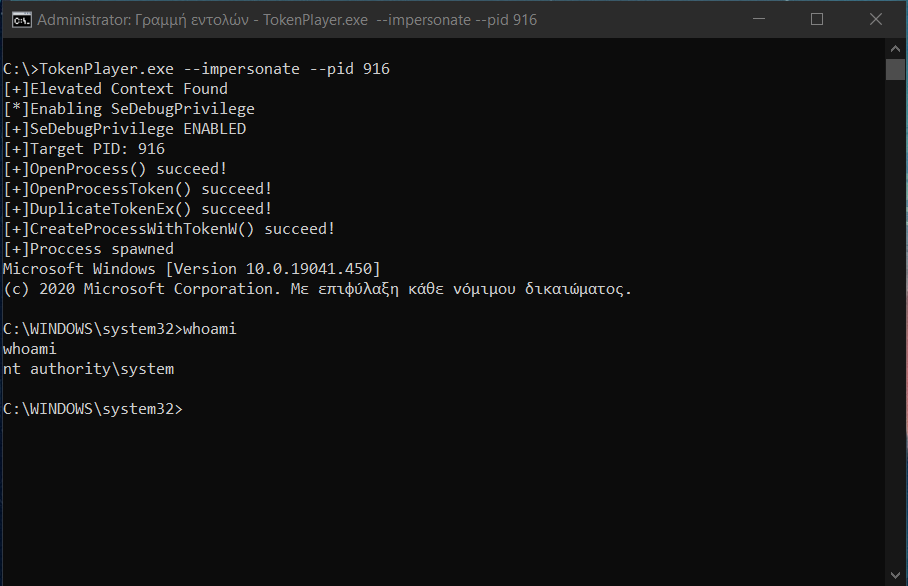 s1ckb0y1337/tokenplayer
Manipulieren und Missbrauchen von Windows-Zugriffstoken.
 morrubin/negoexrelay
Leitet NegoEx/PKU2U-Kerberos-Authentifizierung an beliebige Ziele weiter und ermöglicht so Authentifizierung ohne Anmeldedaten, Befehlsausführung,…
 antoniococo/runascs
RunasCs – Csharp- und offene Version des in Windows integrierten runas.exe







