
 #1
Tools zum Erstellen gefälschter Identitäten, zum Spoofing von Kommunikationen und zum Imitieren von Zielen für Social Engineering.
Kitploit empfohlen

 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
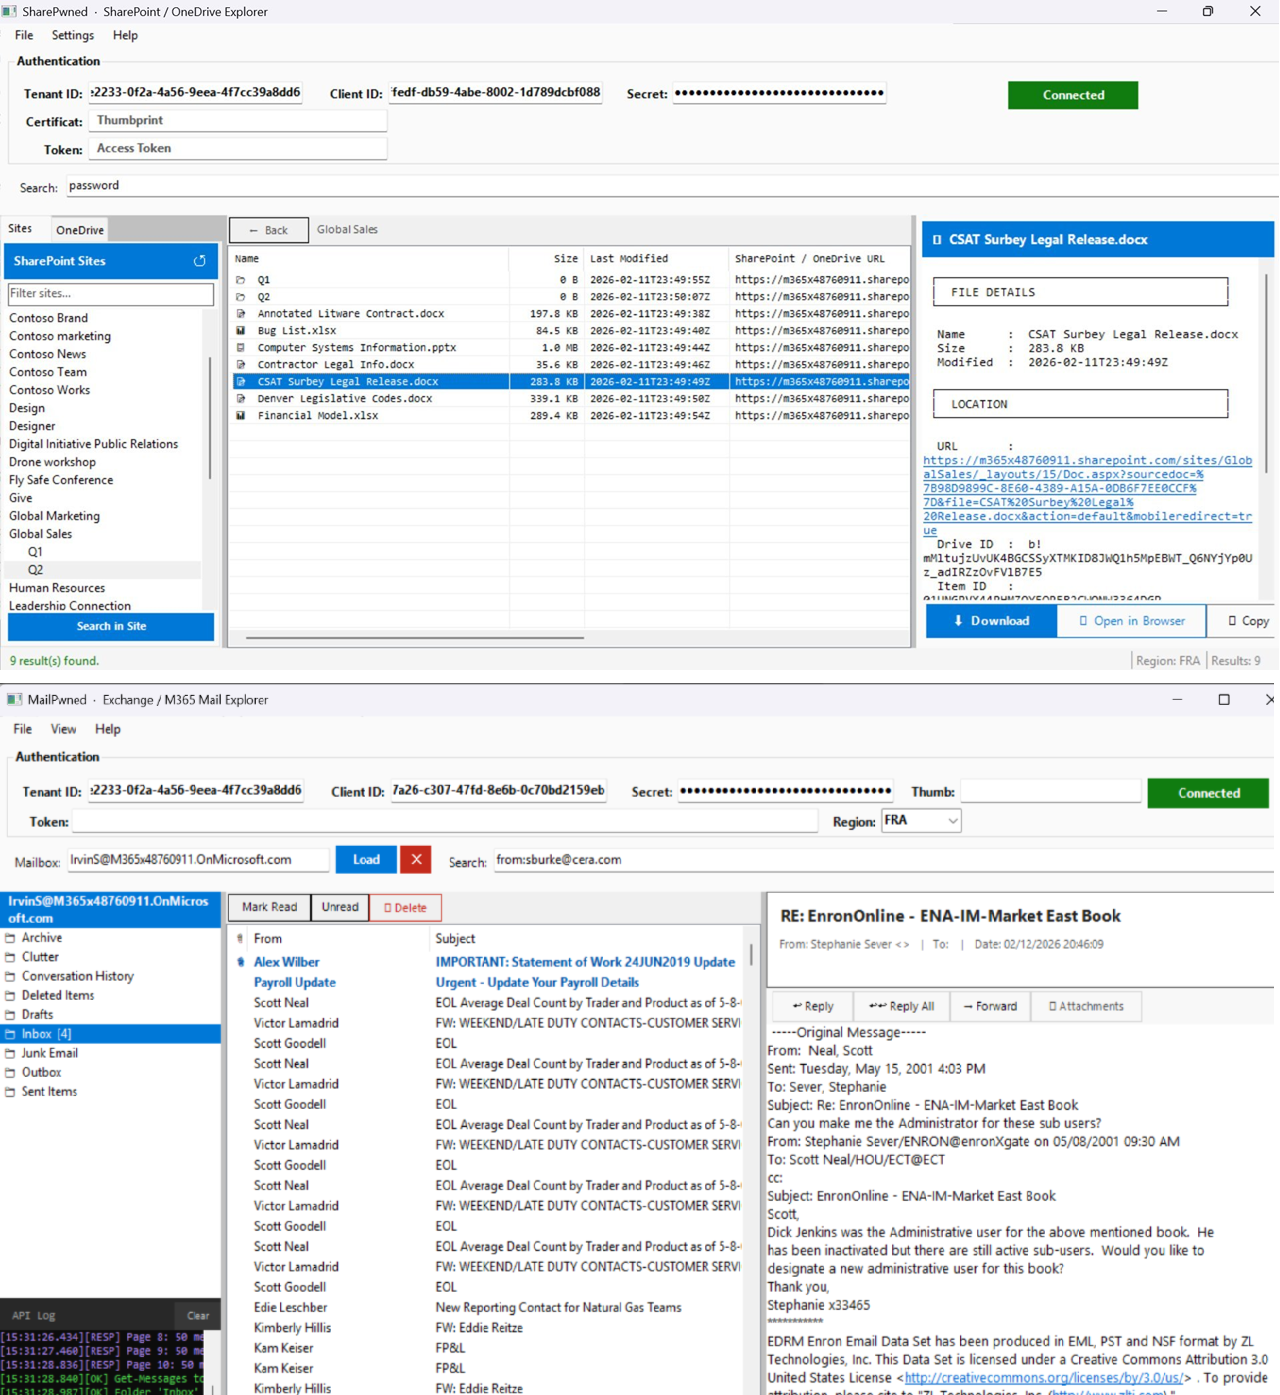 otterhacker/m365pwned
Zwei WinForms-GUI-Tools zum Enumerieren, Durchsuchen und Exfiltrieren von Daten aus M365-Umgebungen mithilfe von OAuth-Tokens auf Anwendungsebene
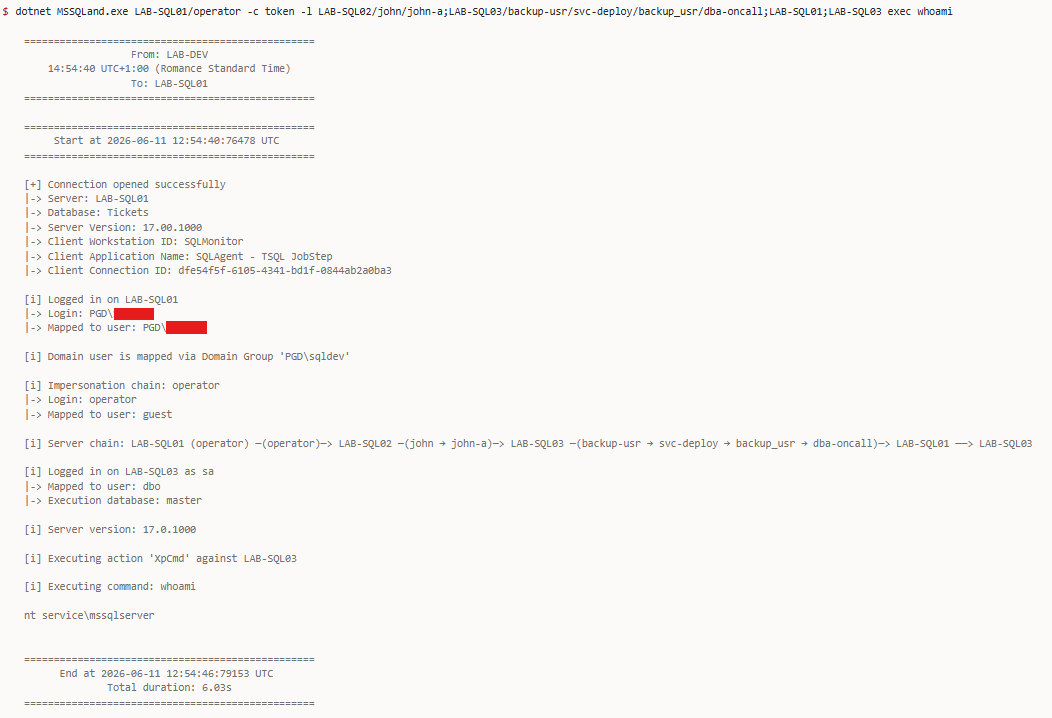 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…
 ghost-otpbot/smsotpbot
OTP BOT Umgeht SMS-Verifizierungen von Paypal, Instagram, Snapchat, Google, 3D Secure und vielen anderen...
 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Keine iframes, keine Frame‑Busting‑Probleme. Eine Single‑Script-Shadow-DOM-/MutationObserver-Bibliothek für…
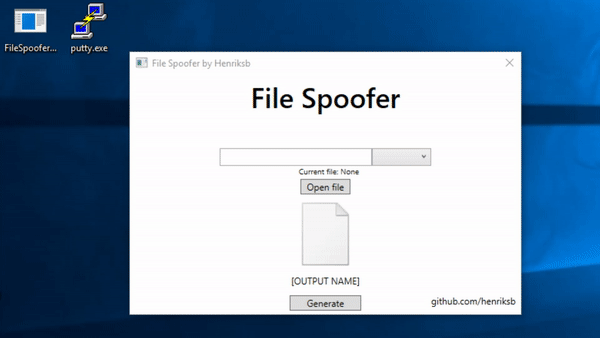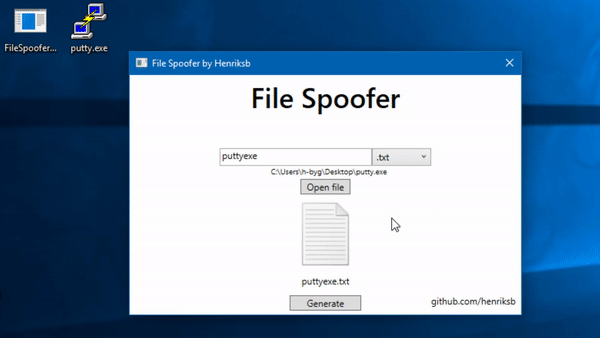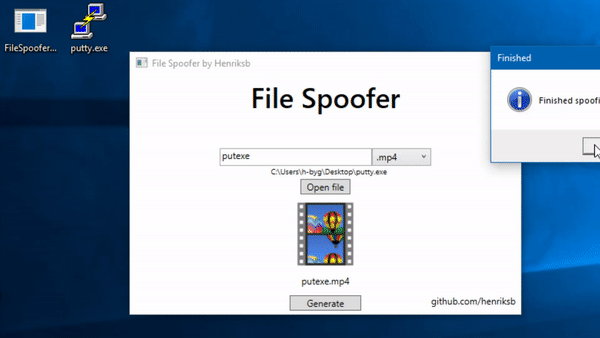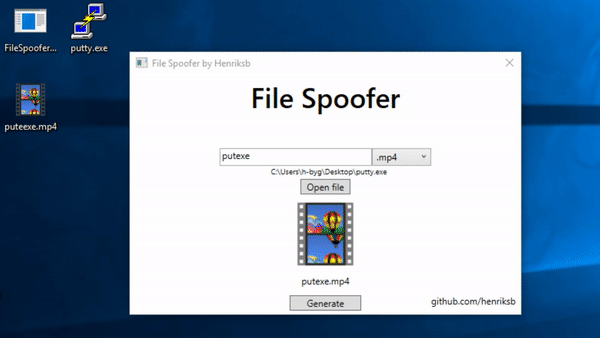 henriksb/extensionspoofer
Täuschen Sie Dateisymbole und -erweiterungen in Windows vor
 muraenateam/muraena
Automatisiert Phishing- und Post-Phishing-Aktivitäten mit einem nahezu transparenten Reverse-Proxy, der Ziel-Webanwendungen dynamisch spiegelt und…

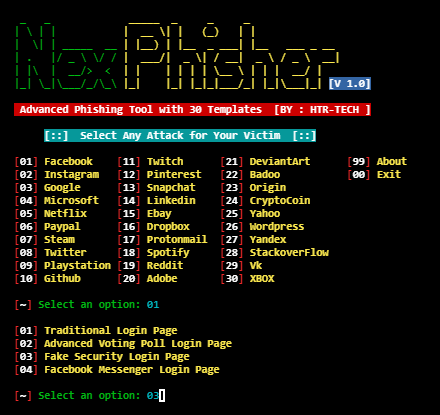 htr-tech/nexphisher
Fortschrittliches Phishing-Tool
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 priyankvadaliya/hack-captive-portal
Dieses Skript hilft dabei, die Captive Portale in öffentlichen WLAN-Netzwerken zu umgehen. Es kapert IP und MAC von jemandem, der bereits verbunden…
 thekingofduck/burpfakeip
Burp-Suite-Erweiterung zum Spoofing von IP-Adressen in HTTP-Anfragen, die das Testen serverseitiger IP-Beschränkungen und die Umgehung IP-basierter…
 venomous/cloudscraper
Ein Python-Modul zur Umgehung der Anti-Bot-Seite von Cloudflare.
 s4vitar/eviltrust
Ideales Werkzeug für die automatisierte Bereitstellung eines Rogue AP mit Vorlagenauswahlfähigkeit + 2FA. Es ist keine kabelgebundene Verbindung…
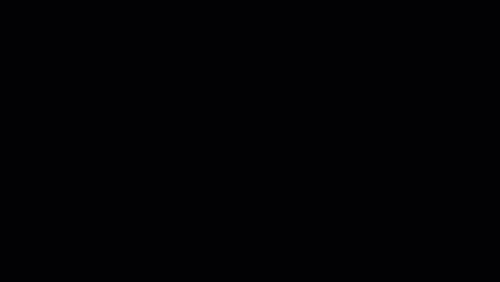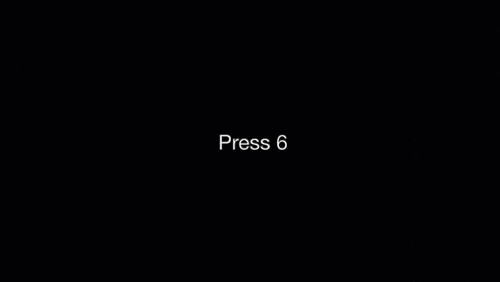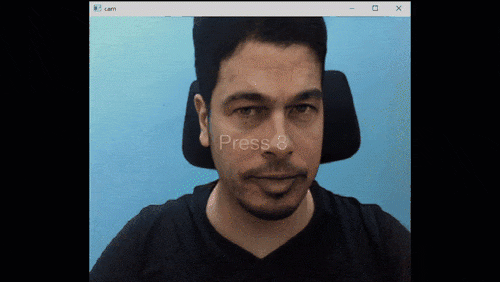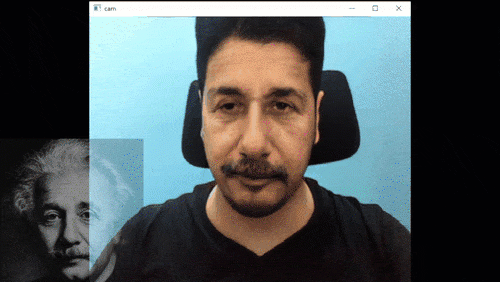 sensity-ai/dot
Echtzeit-Deepfake-Toolkit für Penetrationstests von Identitätsüberprüfungs- und Videokonferenzsystemen. Unterstützt Gesichtstausch, Bildanimation und…
 thespeedx/tbomb
Dies ist ein SMS- und Anruf-Bomber für Linux und Termux
 kernelfl00d/incriminator
Incriminator ist ein OpenSource-Projekt zu Bildungszwecken, das es Ihnen ermöglicht, während einer Cyberstraftat andere Geräte zu inkriminieren.
 ytkoka/impersonate-proxy
Ein lokaler MITM-Proxy, mit dem du TLS-Fingerprints (JA3/JA4), HTTP/2-Fingerprints, die HTTP-Header-Reihenfolge und den User-Agent steuern kannst —…






