
 #1
Tools zur Umgehung von Intrusion Detection und Prevention Systems (IDS/IPS) und Netzwerk-Sicherheitskontrollen.
Kitploit empfohlen

 antisurveillanceagency/shadownet
ShadowNet ist ein anonymes Routing-Protokoll, das alle Verbindungen (systemweit) zwingt, über Tor zu laufen, während es Mixnet-ähnliche…
 nicocha30/ligolo-ng
Ein fortschrittliches, aber dennoch einfaches Tunnel-/Pivotierungstool, das eine TUN-Schnittstelle verwendet.
 weedhashpeddler/rc4decryption
Missbraucht die von Microsoft signierte tlscsp.dll LOLBin, um RC4-Verschlüsselung/-Entschlüsselung über LsCsp_EncryptHwid auszuführen und den…
 ymsniper/kto
Automatisiertes Wi-Fi-Entauthentifizierungstool, das kontinuierlich nach Clients auf einer Ziel-SSID scannt und nicht in der Whitelist befindliche…
 danthegoodman1/netfence
Wie Envoy xDS, aber für eBPF-Filter
 shadowy-pycoder/go-http-proxy-to-socks
CLI-MITM-Proxy, der SOCKS4/SOCKS5 in HTTP/HTTPS/HTTP2/HTTP3-Proxy mit transparenter TCP/UDP-Umleitung, ARP/NDP/DNS-Spoofing, Traffic-Sniffing und…
 4n4s4zi/tfo-connect-bypass
Verwendung von TCP Fast Open zur Umgehung syscall-basierter Netzwerkregeln (CVE-2026-63828/CVE-2026-72243 PoC)
 davidsonrafaelk/evillimiter
Tool, das die Bandbreite von Geräten im lokalen Netzwerk ohne Administratorzugriff überwacht, analysiert und begrenzt
 cifertech/esp32-div
ESP32DIV ist ein multifunktionales drahtloses Offensiv- und Defensiv-Toolkit, das auf einem ESP32 basiert.
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 drk1wi/portspoof
Emuliert offene Ports und Dienstsignaturen über alle 65535 TCP-Ports, um Aufklärung zu verlangsamen, Scanner zu verwirren und Angreiferressourcen mit…
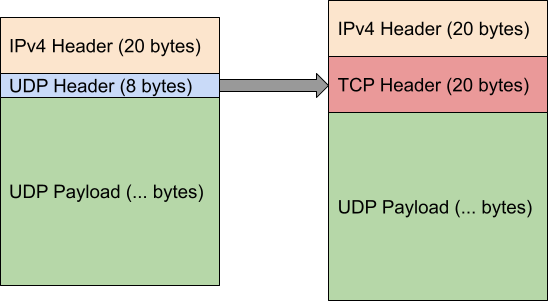 dndx/phantun
Wandelt UDP-Streams in (gefälschte) TCP-Streams um, die durch Layer 3 & Layer 4 (NAPT) Firewalls/NATs hindurchgehen können.

 jvoisin/snuffleupagus
Sicherheitsmodul für php7 und php8 - killt Bugklassen und patcht den Rest virtuell! https://snuffleupagus.rtfd.io
 whispergate/lldp
C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…
 blacksnufkin/byovd
BYOVD-Forschungsanwendungsfälle mit Fokus auf der Erkennung verwundbarer Treiber und Reverse-Engineering-Methodik. (CVE-2025-52915, CVE-2025-1055,…
 1neptune/shieldbreak
Windows-Defender-0day-Proof-of-Concept, das einen Patch-Bypass für CVE-2026-69414 demonstriert und auf Windows 11 25H2 sowie Server 2025 abzielt, um…
 cenobyte-vincit/dyen
Mach-O-dylib-Loader im Speicher für unmodifiziertes macOS-Python; entschlüsselt, mappt und führt Payloads aus, ohne dlopen zu verwenden oder auf die…
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…







