
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 fumioryoto/cve-2026-127016
Proof-of-Concept für CVE-2026-127016, eine Schwachstelle in der Autorisierung bei den Endpunkten zur Verwaltung externer Tools von MISP Modules, die…
 peach-research-lab/authorizationbench
[🎖️ Lobende Erwähnung bei HAIPS @COLM'26] Der erste Benchmark zur Bewertung, wie gut LLM-Agenten im Einklang mit ihrem zugewiesenen…
 lariinz/cve-2026-117025
Sicherheitshinweis und Proof-of-Concept-Bericht zu CVE-2026-117025, einer IDOR-Schwachstelle (CWE-639) in MagnusBilling 7.8.5.9, die es…
 abraxas/webmin-postfix-opts-acl
Webmin 2.670 Hohe 8.1 Remote-ACL-Bypass. Ein Postfix-Benutzer mit general=0/startstop=0 schreibt dennoch main.cf über save_opts_misc.cgi. Ein…
 foxboron/ssh-tpm-agent
SSH-Agent, der TPM-gesiegelte Schlüssel für hardwaregebundene Authentifizierung erstellt und verwaltet, und dabei Schlüsselerzeugung, -import,…
 pingidentity/ldapsdk
UnboundID LDAP SDK for Java
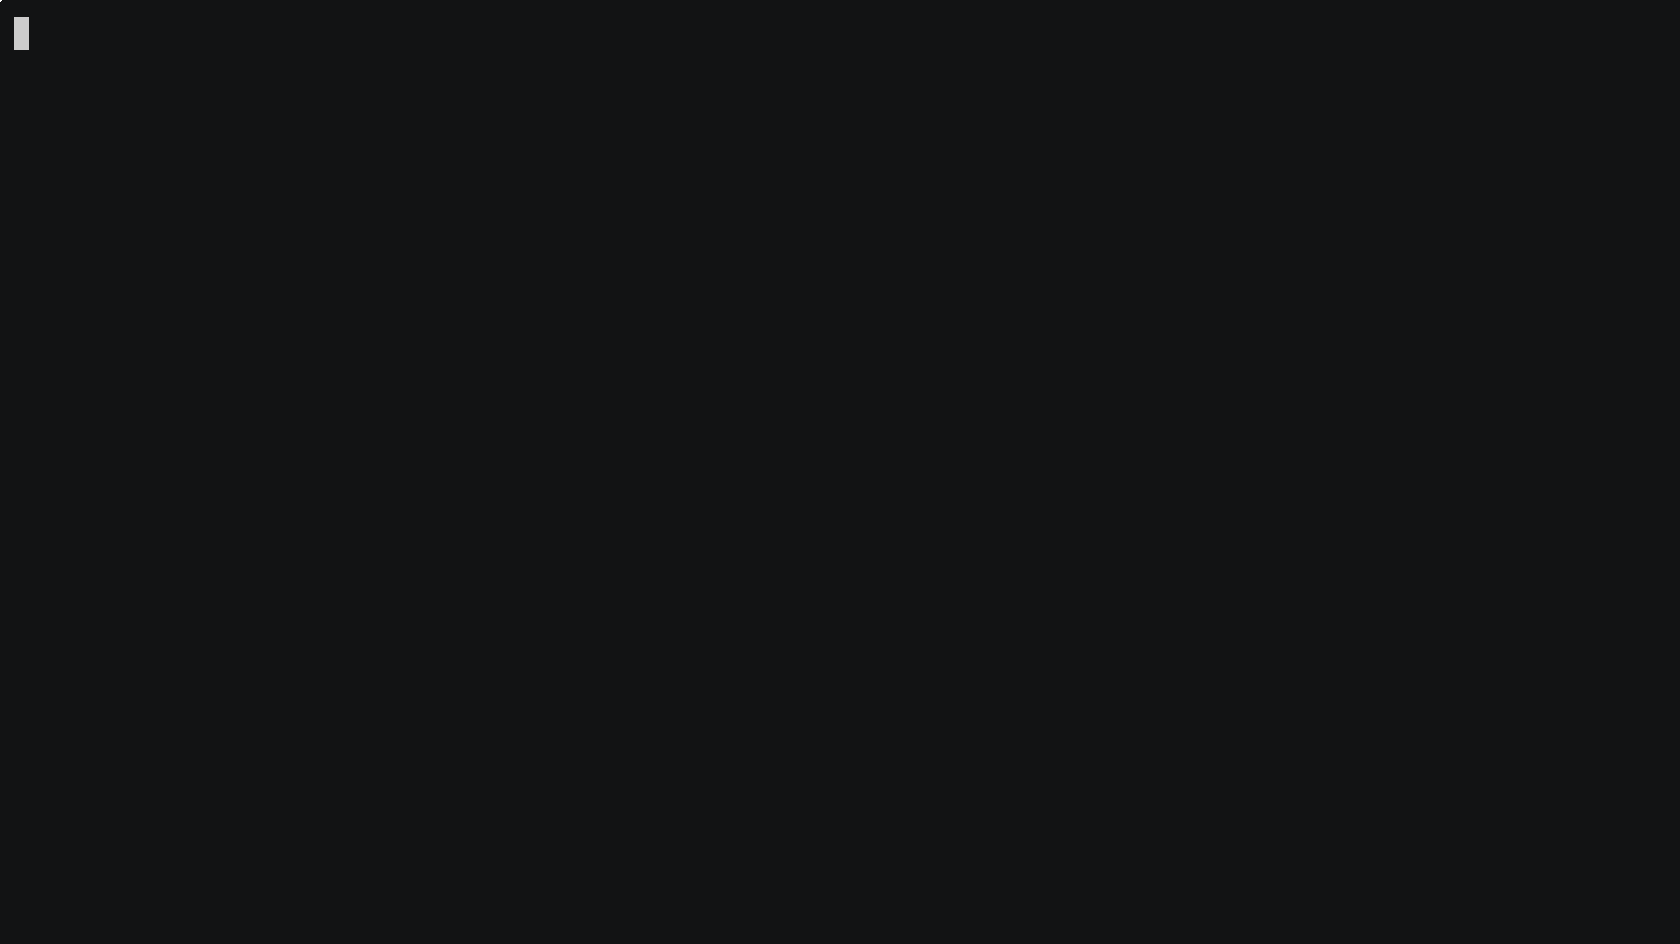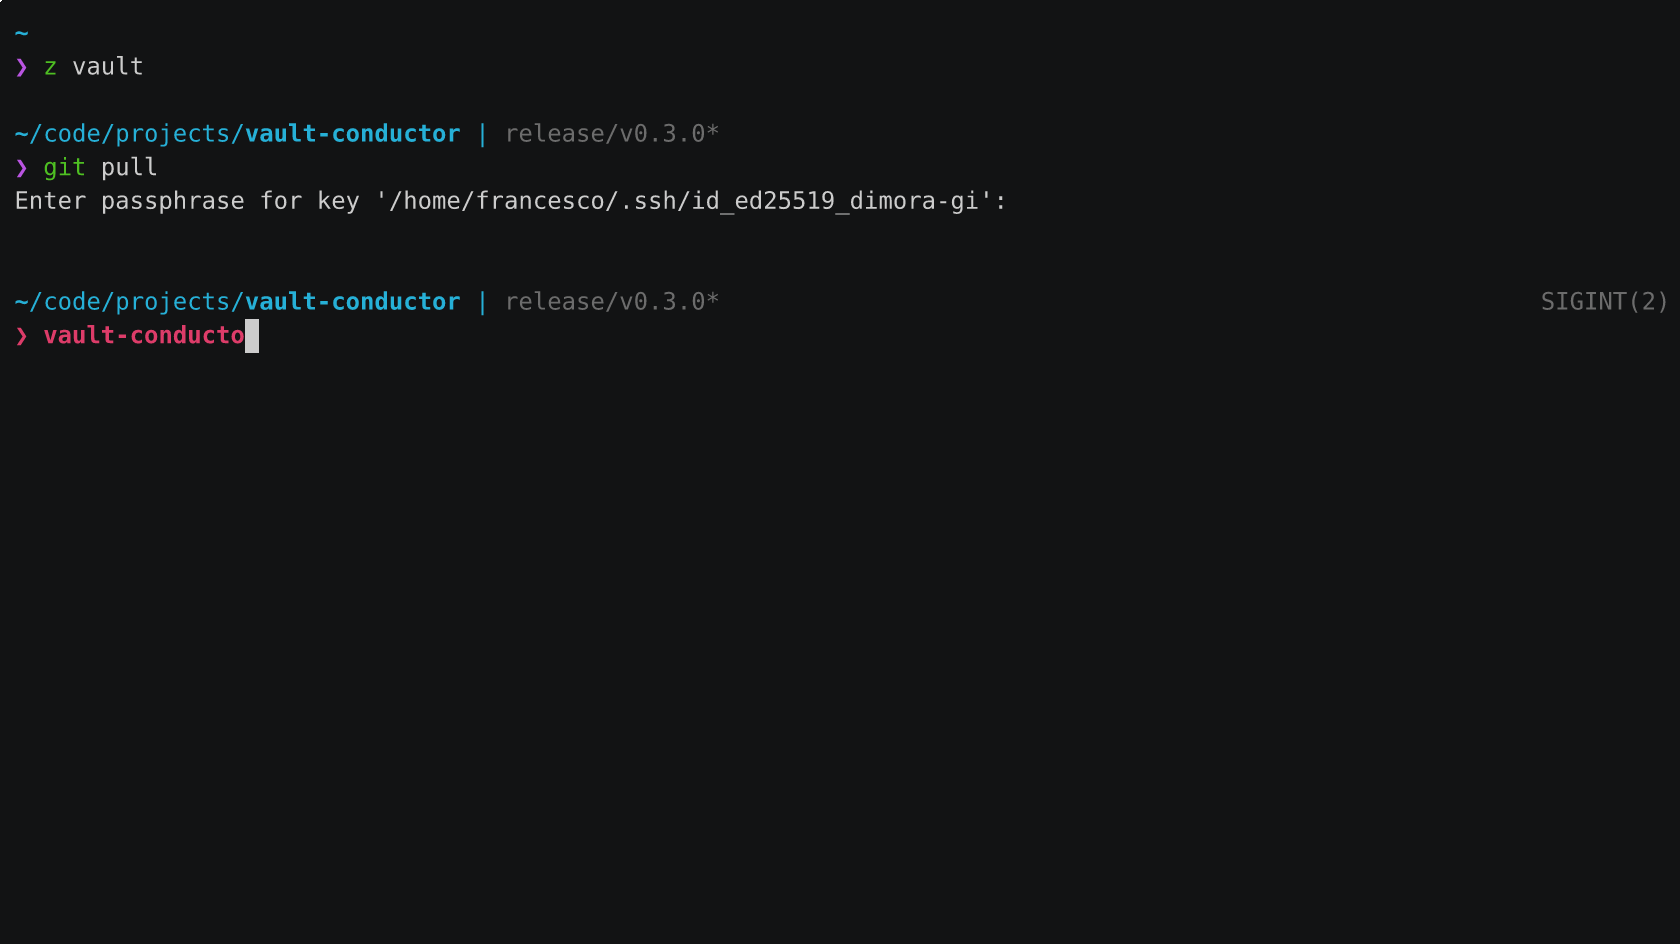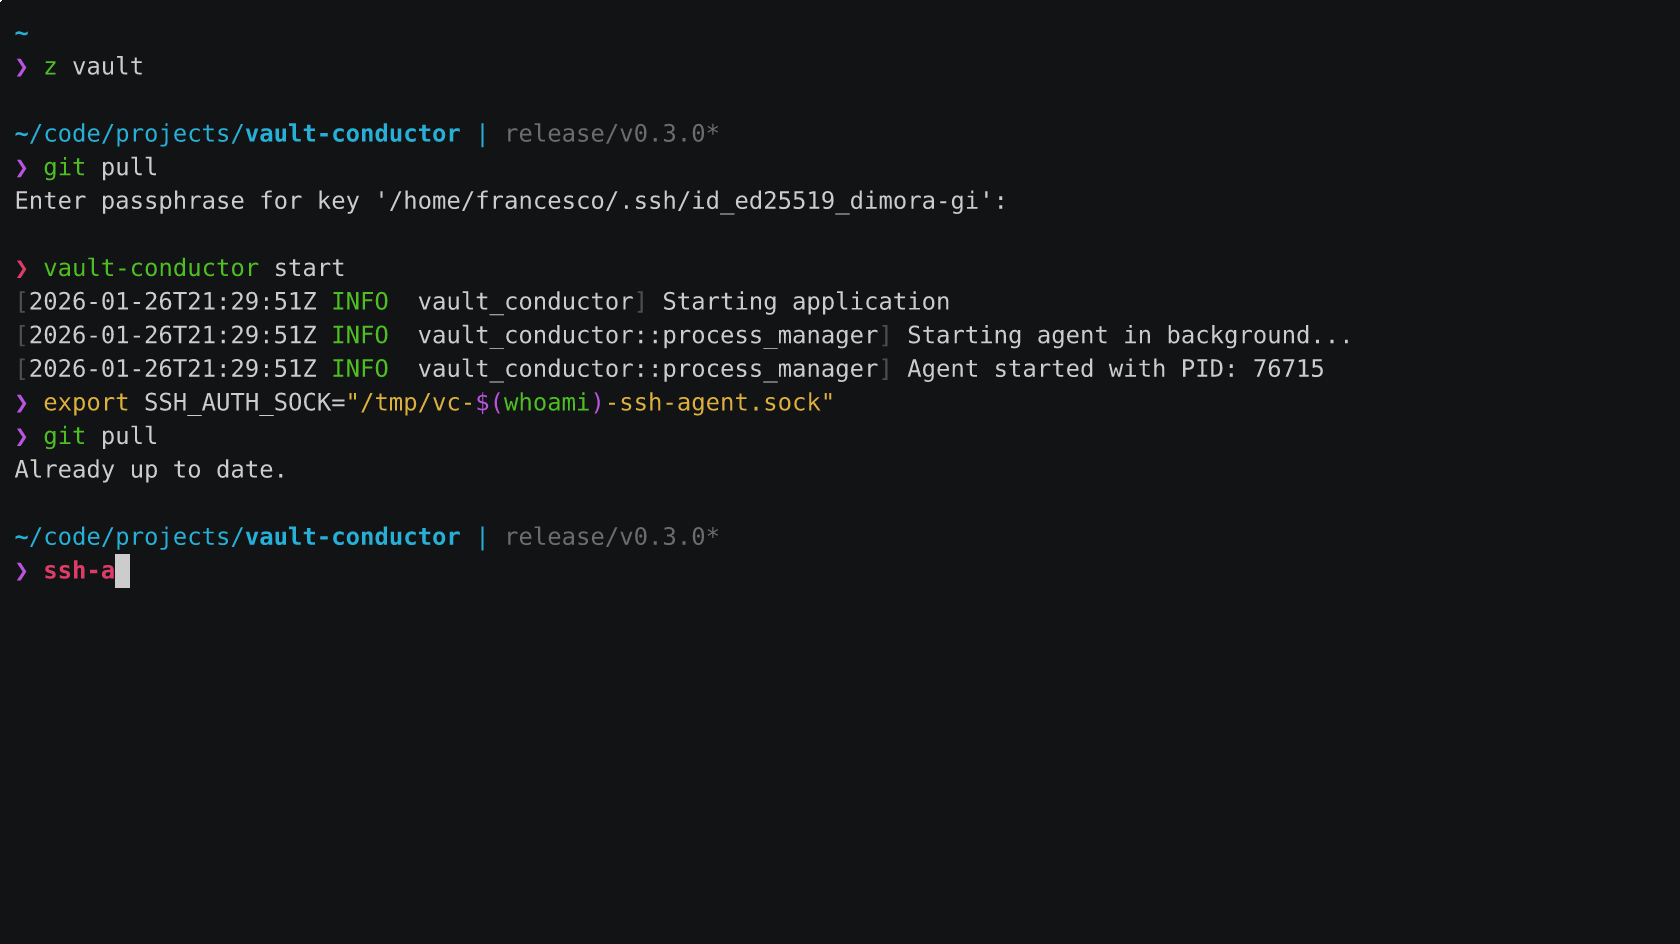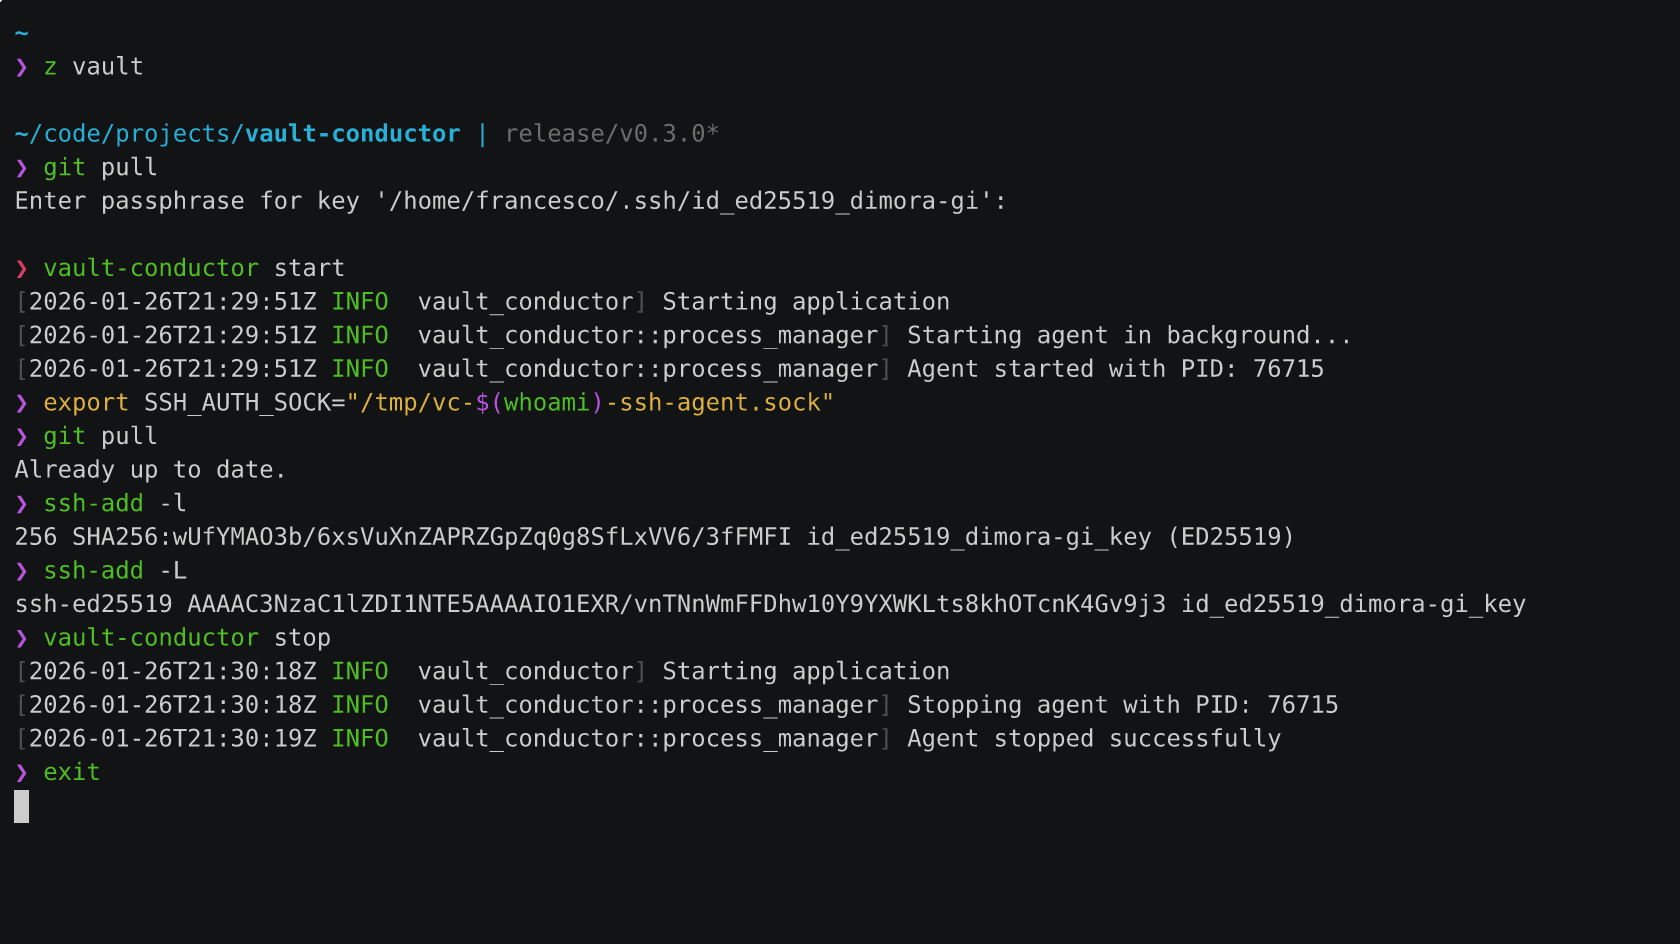 pirafrank/vault-conductor
Ein SSH-Agent, der im Bitwarden Secrets Manager gespeicherte SSH-Schlüssel bereitstellt.
 aurva-io/aiostack
KI-Laufzeitinventar: Schatten-KI entdecken, LLM-Aufrufe verfolgen
 yuwkaaa/cve-2026-123618
Proof-of-Concept und Write-up für CVE-2026-123618: Der Pfad des externen Login-Providers von ABP Framework im OpenIddict-Passwort-Grant umgeht 2FA,…
 omarkurt/cve-2026-117635
Proof-of-Concept-Lab und Nuclei-Template für CVE-2026-117635, eine Umgehung des auf öffentliche Ressourcen beschränkten Token-Scopes von Gitea an der…
 googlecloudplatform/professional-services
Sammlung von Google-Cloud-Lösungsbeispielen und Betriebsprogrammen für Audit-Log-Überwachung, DLP-Deidentifizierung, Verwaltung von…
 excession-labs/web-security-fixtures
Lauffähige lokale Fixtures für gängige Web- und API-Sicherheitslücken: anfälliger Modus, behobener Modus, Verifier, aufgezeichneter Lauf.
 salesforce/policy_sentry
Erstellt AWS-IAM-Richtlinien mit minimalen Berechtigungen basierend auf Ressourcen-ARNs und Zugriffsebenen und automatisiert so die sichere…
 horizon3ai/vcenter_saml_login
Ein Tool, um das IdP-Zertifikat aus vCenter-Backups zu extrahieren und sich als Administrator anzumelden
 owasp/owasp-subtractive-hardening-top-10
Das OWASP Subtractive Security Top 10 Project ist eine Initiative zur Identifizierung, Dokumentation und Förderung der wirkungsvollsten Möglichkeiten…
 fixedbyreboot/cve-2026-11800-poc
Proof-of-concept for CVE-2026-11800: forges HS256 JWT assertions using Keycloak's IdP RSA public key DER bytes to mint tokens for federated users,…
 sickwell/cve-2026-11800
Python-PoC für CVE-2026-11800: fälscht HS256-JWT-Assertions, die mit einem öffentlichen Schlüssel eines Keycloak-IdP signiert sind, um die…
 hikari-systems/slater
Speicherschonende graphdb mit Bolt+tls-Unterstützung, Verschlüsselung im Ruhezustand und Vektoren, entwickelt für lokale…








