
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 keycloak/keycloak
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
Flowiseai Flowise Auth-Bypass-Schwachstelle Proof of Concept
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Apache ShenYu Admin JWT-Authentifizierungs-Bypass-Schwachstelle (CVE-2021-37580)
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - Authentifizierungsumgehung
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - Authentifizierungsumgehung zum Administrator
 randomrobbiebf/cve-2022-0952
Sitemap von click5 < 1.0.36 - Nicht authentifiziertes beliebiges Options-Update
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - Umgehung der Authentifizierung
 raghvendra1207/cve-2022-22978
Proof-of-concept, das die Autorisierungsumgehung in Spring Securitys RegexRequestMatcher (CVE-2022-22978) mittels CRLF-Injection demonstriert, mit…
 circuitsoul/poc-cve-2016-10555
Ändere den Algorithmus RS256(asymmetrisch) zu HS256(symmetrisch) - POC (CVE-2016-10555)
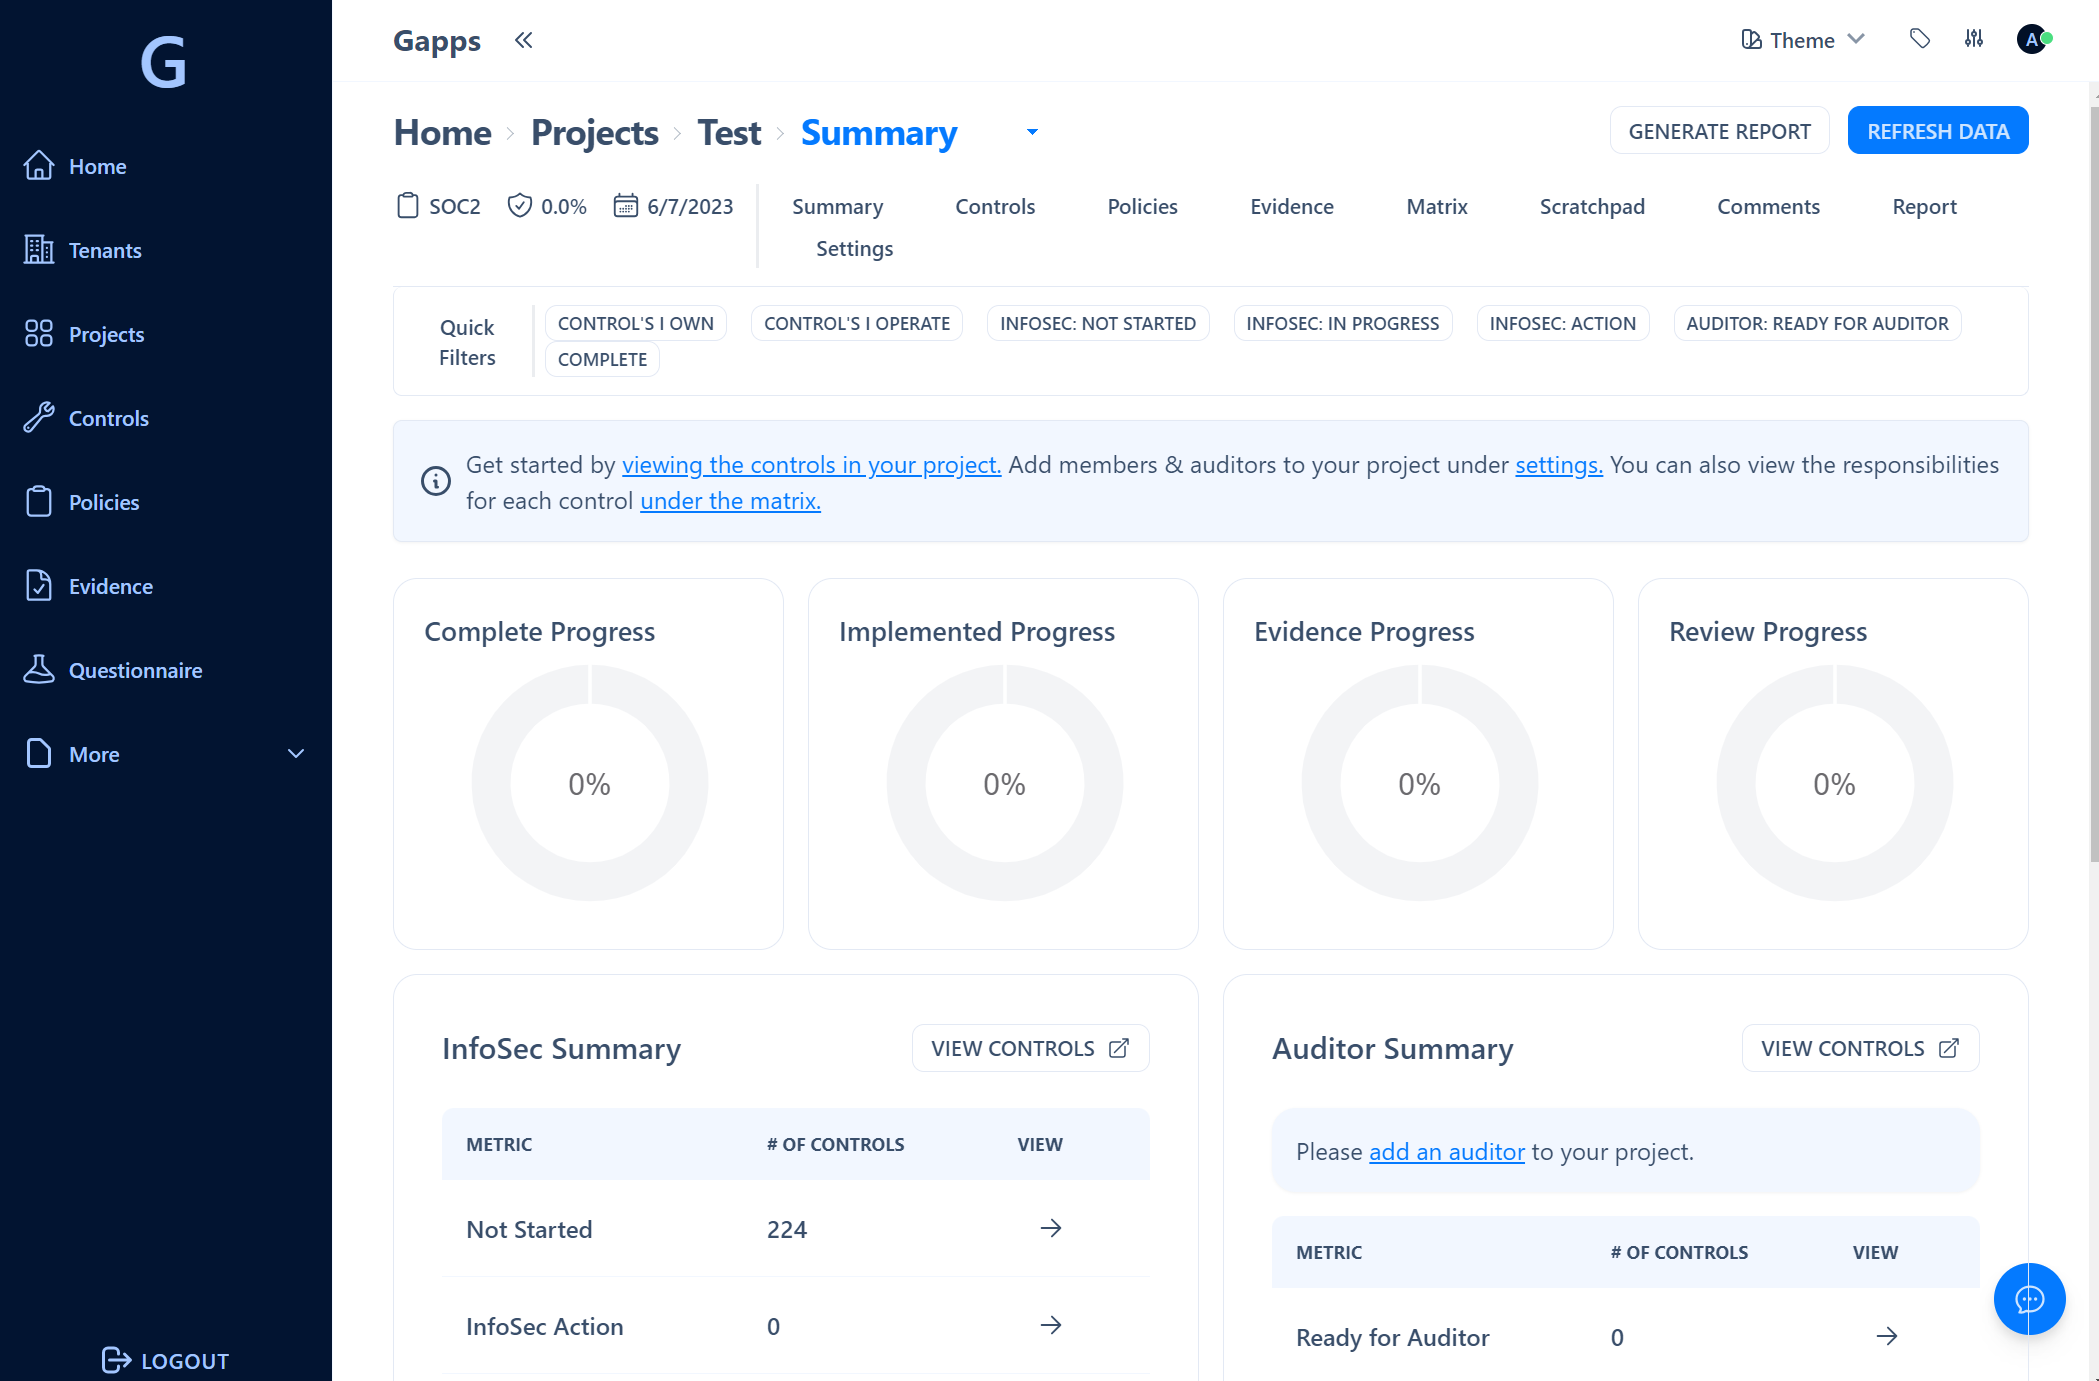 bmarsh9/gapps
Sicherheits-Compliance-Plattform - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF Tracking
 bishopfox/cirro
Erstellen von Angriffspfaden über Management- und Datenebenen hinweg
 infisical/agent-vault
Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr.
 microsoft/windowsprotocoltestsuites
> ⭐⭐ Besuchen Sie uns bei der SNIA SDC im SMB3 IO Lab (28. September – 1. Oktober 2026) und sehen Sie sich die kommenden Interoperability-Events an.
 pilot-protocol/pilotprotocol
Overlay-Netzwerkprotokoll, das KI-Agenten permanente Adressen, authentifizierte verschlüsselte Tunnel und ein Vertrauensmodell über UDP bietet.…
 nolabs-ai/nono
Agent-Runtime-Sicherheit – Zero-Trust-Agent-Sandboxing ohne Einrichtung und ohne Latenz
 tomjwxf/scopeblind-gateway
Sicherheits-Gateway für MCP-Server mit richtlinienbasierter Durchsetzung pro Tool, Ed25519-signierten Audit-Belegen und…
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 h4wkst3r/dop2mop
OpenGraph-Sammler für BloodHound, der Angriffspfade von DevOps- zu MLOps-Infrastrukturen abbildet und CI/CD-Pipeline-, Dienstprinzipal- und…
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Offizielle englische Spezifikation. Kryptographisch überprüfbare Autorisierungsarchitektur für autonome KI-Agenten.








