
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 zeropathai/proftpd-cve-2026-42167-poc
POCs zur Demonstration von CVE-2026-42167 in ProFTPD
 joshuavanderpoll/cve-2026-2991
PoC-Exploit für CVE-2026-2991 — Authentifizierungsumgehung im KiviCare-WordPress-Plugin (≤4.1.2), die es nicht authentifizierten Angreifern…
 0xblackash/cve-2026-21962
CVE-2026-21962
 0xblackash/cve-2026-35616
CVE-2026-35616
 0xblackash/cve-2026-41940
CVE-2026-41940
 theronielanddaronpodcastshow/svja
Die Super Vulnerable Java Application (SVJA), wie sie in der Roniel-und-DaRon-Podcast-Show demonstriert wird, ist eine Apache-Struts-Anwendung, die…
 strongswan/strongswan
strongSwan - IPsec-basiertes VPN
 zf-tm/cve-2026-29000
PoC für CVE-2026-29000
 aetherai3/aether-protocol-p
Funktionierende Implementierung: kryptografisch verifizierte kurzlebige Identitäten zur Authentifizierung von KI-Entscheidungen — CVE-2025-59536…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc Schwachstelle oracle scanner Sicherheit
 zhzyker/cve-2020-11444
Nexus 3 Exploit-Skript für unbefugten Zugriff
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security Bypass-Demo
 exp-docs/cve-2020-13933
CVE-2020-13933 靶场: shiro 认证绕过漏洞
 kazaf6s/cve-2022-23131
CVE-2022-23131 Exploit-Tool einsatzbereit.
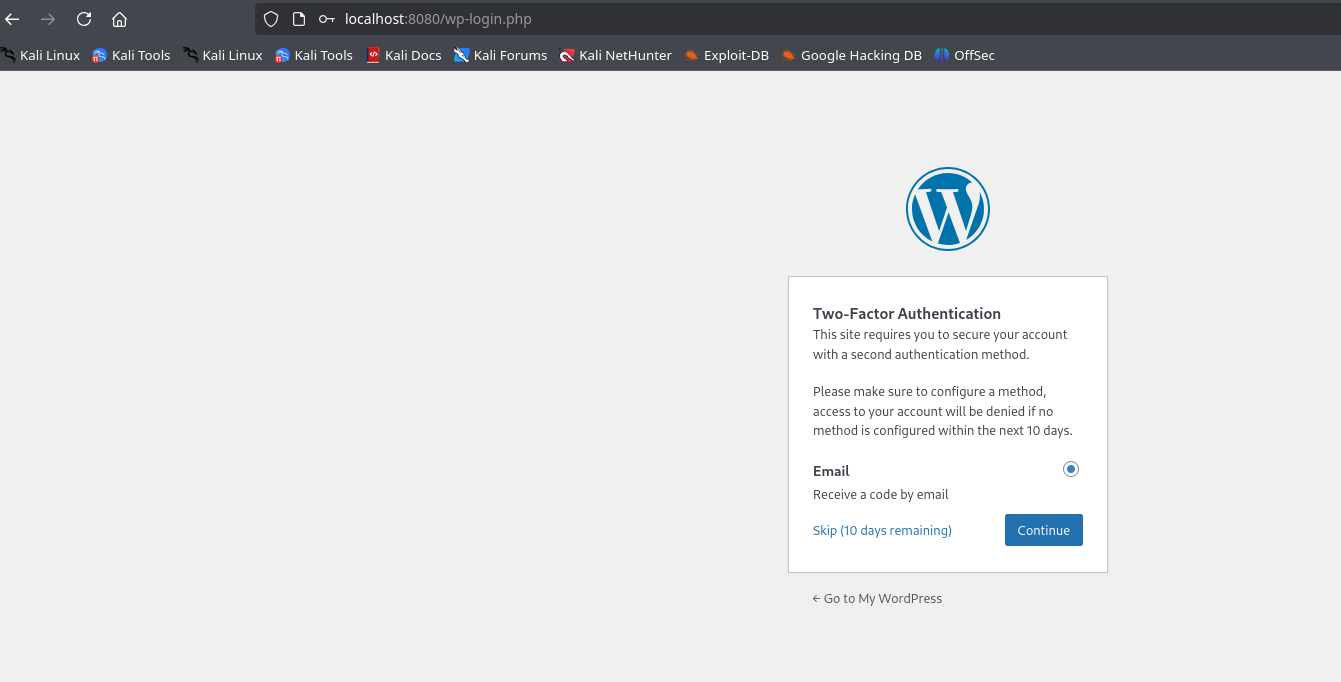 maalfer/cve-2024-10924-poc
MFA-Bypass in WordPress mit dem Plugin Really Simple Security, installiert zwischen den Versionen 9.0.0 – 9.1.1.1.
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 sdrtba/cve-2025-29927
Proof-of-Concept- und Massenscan-Toolkit für CVE-2025-29927, eine Next.js-Middleware-Autorisierungsbypass über gefälschten…








