
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 0xblackash/cve-2025-64446
CVE-2025-64446

 kit-lang/packages/kit-policy
Ein flexibles, zusammensetzbares Autorisierungs-Framework für Kit (inspiriert von Action Policy)
 saml-toolkits/ruby-saml
Ruby-Bibliothek, die die SAML-Service-Provider-Seite von SSO implementiert und Authn-Anfragen, Antwortvalidierung, XML-Signaturprüfungen und…
 itsismarcos/cve-2026-41940
Automatisierter Exploit für CVE-2026-41940, eine Authentifizierungsumgehung in cPanel/WHM, die unbefugten administrativen Zugriff auf verwundbare…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Authentifizierungs-Bypass --> RCE in JetBrains TeamCity vor 2023.11.4
 miko550/cve-2023-32315
Openfire Console Authentifizierungsumgehungs-Schwachstelle mit RCE-Plugin
 hakivvi/cve-2021-3560
C-Exploit für CVE-2021-3560, eine Authentifizierungsumgehung in polkit, die es unprivilegierten Benutzern ermöglicht, über DBus ein privilegiertes…
 l0ading-x/cve-2022-23131
cve-2022-23131
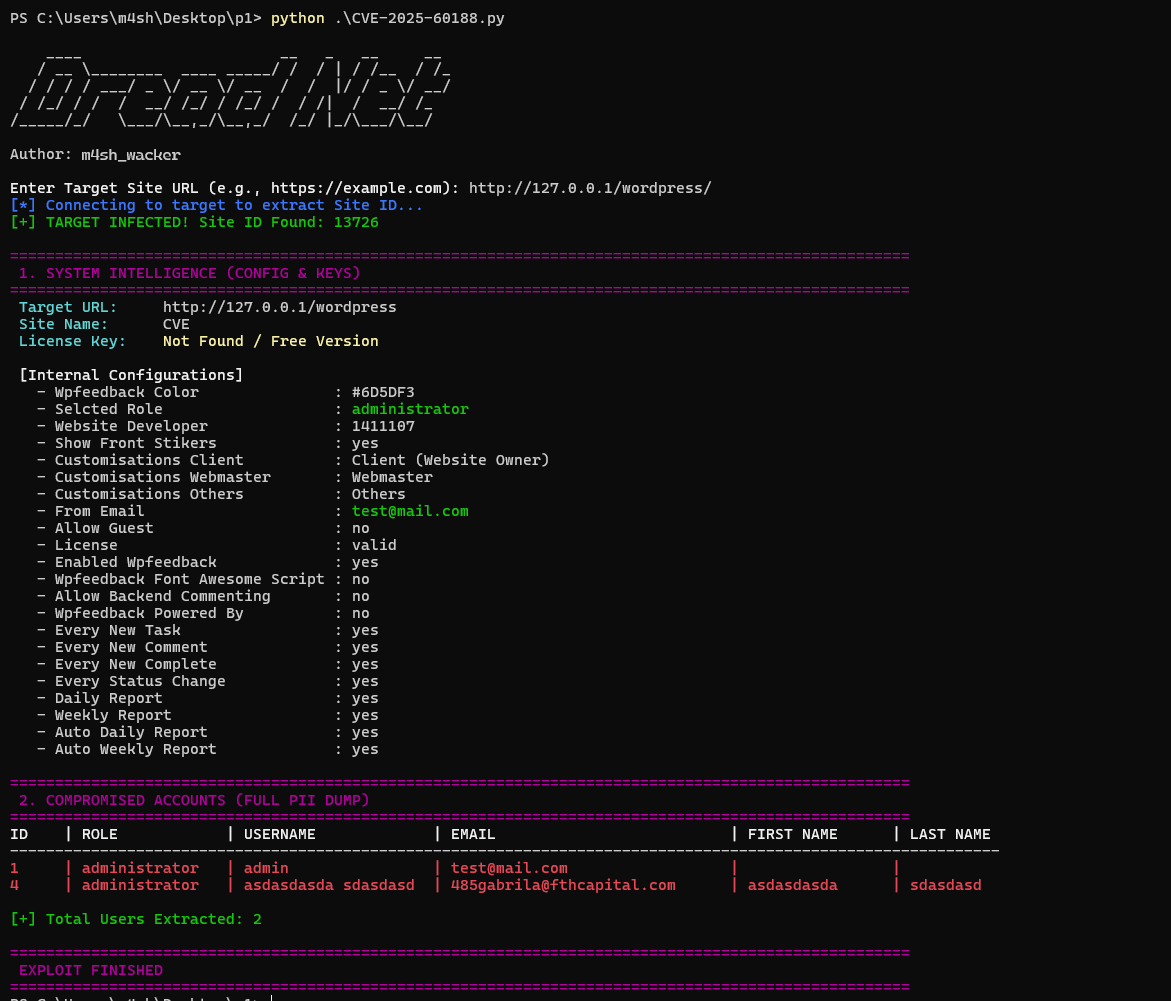 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim-Plugin-Exploit
 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security Bypass-Demo
 kazaf6s/cve-2022-23131
CVE-2022-23131 Exploit-Tool einsatzbereit.
 virgula0/poc-cve-2018-10933
LibSSH-Exploit zur Umgehung der Authentifizierung mittels RCE
 henry4e36/cve-2022-1388
F5 BIG-IP iControl REST-Authentifizierungs-Bypass-Schwachstelle
 b1anda0/cve-2020-14883
Batch-Erkennungsskript für Weblogic-Authentifizierungs-Bypass-Schwachstellen
 ayantaker/cve-2023-2986
Proof of Concept für die Schwachstelle CVE-2023-2986 im Plugin 'Abandoned Cart Lite for WooCommerce' für WordPress
 zz-socmap/cve-2023-27524
Apache Superset Auth-Bypass-Schwachstelle CVE-2023-27524.
 m-cetin/cve-2024-0204
Dieses Skript nutzt die Schwachstelle CVE-2024-0204 in Fortra GoAnywhere MFT aus und ermöglicht die Erstellung unbefugter administrativer Benutzer,…
 chaitanyagarware/cve-2026-54519
Öffentliche Advisory-Landingpage für CVE-2026-54519: Fehlende Besitzprüfungen in ai-agent-automation-Speicher-APIs ermöglichen das Lesen und Löschen…








