
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen
 dagowda/zabbix-cve-2022-23131-sso-bypass
Exploit-Skript für CVE-2022-23131, das die Zabbix SSO-Authentifizierung durch Fälschung von JWT-Tokens umgeht und damit unbefugten Admin-Zugriff auf…
 cve-2024/cve-2024-5326-poc
Proof-of-Concept-Exploit für CVE-2024-5326, eine fehlende Autorisierungsschwachstelle im PostX-WordPress-Plugin, die es authentifizierten Angreifern…
 amr9k8/jwt-spoof-tool
Automatisieren Sie JWT Exploit (CVE-2018-0114)
 amalpvatayam67/day10-nextjs-middleware-lab
Next.js Middleware auth-bypass Labor (CVE-2025-29927 Simulation)
 theway-hue/cve-2017-5689-checker
Automatisierter Checker-Exploit für CVE-2017-5689, der Intel-AMT-Panels auf Authentifizierungsumgehung scannt und verwundbare IPs meldet.
 0xmrma/cve-2026-34048
Nur für Administratoren vorgesehene Terminal-Bootstrap-Routen, die nur den Anmeldestatus prüfen, ermöglichen es einem normalen Teammitglied, das…
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Hoch - Remote - Verbleibende Berechtigungen / Dateischreiben - SFTP copy-file überspringt Ziel-WRITE
 bombobombone/cve-2026-102973
Bereinigter Bericht und lokales Proof-of-Concept-Skript, das die Umgehung des MediaWiki action=emailuser API EmailUserAuthorizeSend Hooks…
 hakaioffsec/cve-2026-16764
Python-Exploit für CVE-2026-16764, eine Rechteausweitung in OWASP DefectDojo, bei der eine is_staff-REST-API-Umgehung es einem Benutzer mit geringen…
 logangoins/cable
.NET-Post-Exploitation-Toolkit für Active-Directory-Aufklärung und -Exploitation
 7hepr0fess0r/adcsdevilcom
Ein C#-Tool zum Anfordern von Zertifikaten von ADCS mithilfe von DCOM über SMB. Dieses Tool ermöglicht die Remote-Anforderung von X.509-Zertifikaten…
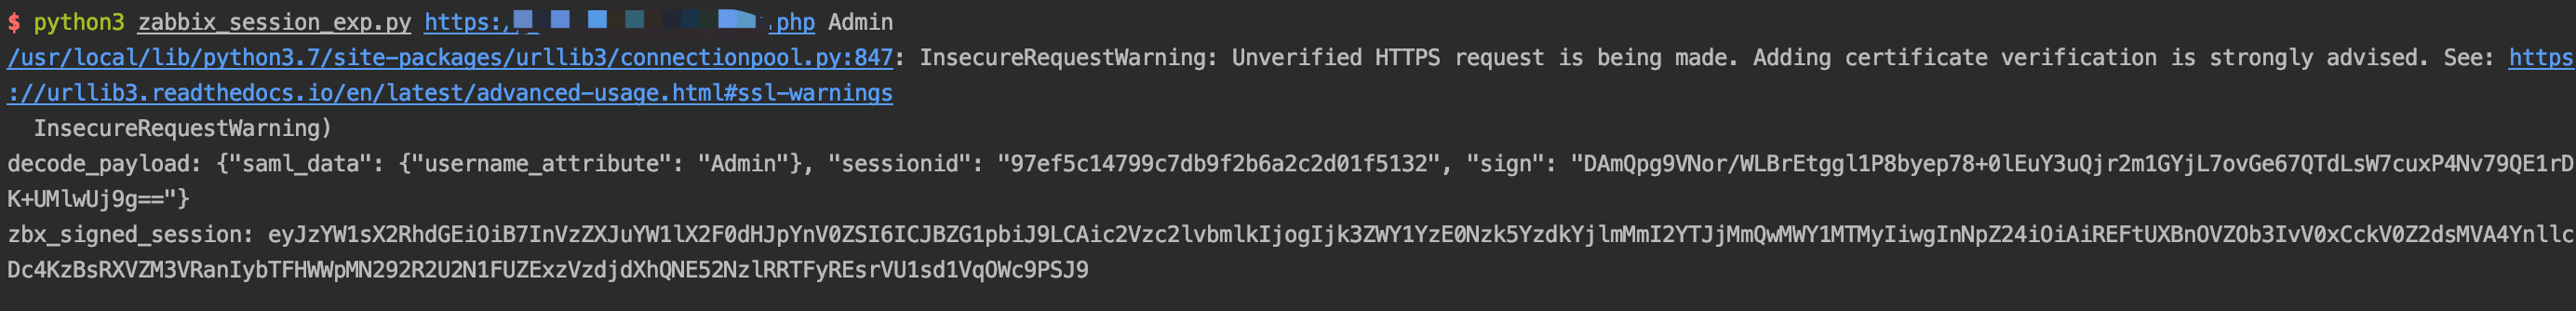 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 soledad208/cve-2018-10933
CVE-2018-10933 sehr einfacher POC
 sourceincite/hekate
Exploit für VMWare Workspace ONE Access, der fünf CVEs verkettet, um eine nicht authentifizierte Remote-Codeausführung per JDBC-Injection und…
 hakivvi/cve-2025-23369
Exploit für CVE-2025-23369: SAML-Authentifizierungsumgehung in GitHub Enterprise Server über libxml2-Eigenheiten, die unbefugten Zugriff ermöglicht.
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, Erstellung von Admin-Konten, Benutzer-Enumeration, Serverinformationen
 exp-docs/cve-2020-13933
CVE-2020-13933 靶场: shiro 认证绕过漏洞
 synacktiv/mobileiron-exploit
Python-Skript zur Ausnutzung der OWASSRF + TabShell-Kette auf verwundbaren Microsoft Exchange-Servern, das die Kerberos-Authentifizierung für die…








