
 #1
Tools für Hardware-Sicherheitsmodule, TPM, Secure Enclave und Hardware-Vertrauen.
Kitploit empfohlen
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 jiegec/loongbleed
Proof-of-Concept, das ein mikroarchitektonisches Datenleck in Loongson LA464/LA664-Prozessoren über undefinierte obere Bits von LASX-Vektorregistern…
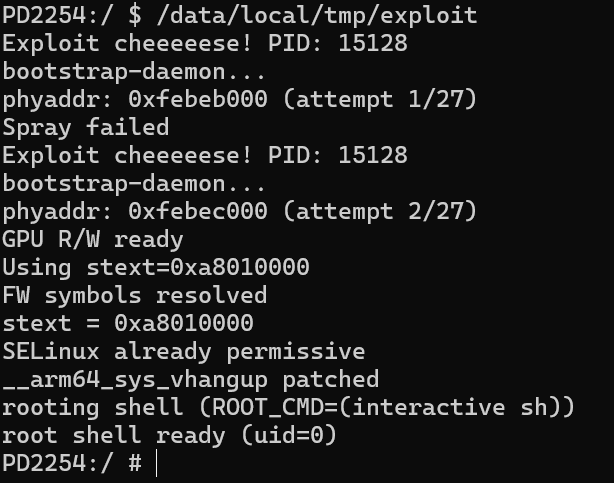 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) Reproduktionsnotizen für vivo iQOO 11 Pro (PD2254) – autorisierte Forschung
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 Hacking-Challenge: Extrahieren eines 128-Bit-OTP-Geheimnisses, das durch Secure Boot und OTP-Sperre geschützt ist, mit…
 ramenfast/zenfone9-root
Temporärer Root (uid 0) auf einem bootloader-gesperrten ASUS Zenfone 9 über CVE-2025-21479 + ein perf-basiertes Physical-Address-Leak. GPLv3.
 wqsv/throttlestoppoc
CVE-2025-7771: Beliebiges Lesen/Schreiben von physischem Speicher und I/O-Ports über den ThrottleStop-Treiber
 bmax121/kernelpatch
Patching und Hooking des Linux-Kernels mit nur einem gestrippten Linux-Kernel-Image.
 eiln/ane
Reverse-engineered Linux-Kernel-Treiber und Userspace-Bibliothek für die Apple Neural Engine (ANE), die Hardwarezugriff und Analyse auf…
 themalwareguardian/cve-2022-34301
Demonstriert die Umgehung von Secure Boot über CVE-2022-34301 mittels der von Eurosoft signierten UEFI-Shell (esdiags.efi), wobei der Befehl mm…
 themalwareguardian/cve-2022-34302
Demonstriert CVE-2022-34302, eine Secure-Boot-Umgehung über den von New Horizon Datasys signierten Bootloader, dessen integrierter…
 themalwareguardian/cve-2022-34303
Demonstriert die Umgehung von Secure Boot über CVE-2022-34303 mittels einer von CryptoPro signierten UEFI-Shell, wobei der Befehl mm verwendet wird,…
 gmh5225/disk-spoofer
Kernel-Treiber-basiertes Programm zur Vortäuschung von Festplattengröße und Sektorabfragen, kann Windows-WMIC-Abfragen umgehen.
 gmh5225/dma-processdumper
Einfacher Prozess-Dumper unter Verwendung von DMA über ein PCIe-FPGA-Gerät
 gmh5225/driver-hwid-btbd-modified
Modifizierter btbd HWID-Spoofer-Kernel-Treiber, der manuell gemappt werden kann, um die Anti-Cheat-Erkennung unter Windows 1909 zu umgehen.
 abdul-kalam2000/retbleed-speculative-execution-poc
Reproduktion des Retbleed (CVE-2022-29900/29901) Micro-Architectural-Angriffs in gem5. RSB-Underflow, Flush+Reload-Seitenkanal-Leak und eine…
 themalwareguardian/cve-2026-79298
Forschungs-Repository, das CVE-2026-79298 dokumentiert, eine unvollständige Behebung der UEFI-Secure-Boot-Umgehung im IA-32-Boot-Pfad von Howyar…
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
Post-CVE-2024-7344-Analyse von Howyar SysReturn NetCopy - Reverse-Engineering-Notizen, verwundbare Binärdateien, Herstellerkorrespondenz und…
 doctormord/philips-pm-5139-5138a-5136-firmware-project
Firmware-Reverse-Engineering der Philips PM5139 / PM5138A / PM5136 Funktionsgeneratoren: 8051-Emulatoren als Messinstrumente, 35 Abschnitte…








