
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 thorat-shubham/jxl_infotainment_cve-2025-63895
Proof-of-Concept für CVE-2025-63895: Ausnutzung eines Bluetooth Classic LMP Buffer-Overflows in JXL 9-Zoll Android-Auto-Infotainmentsystemen, die…
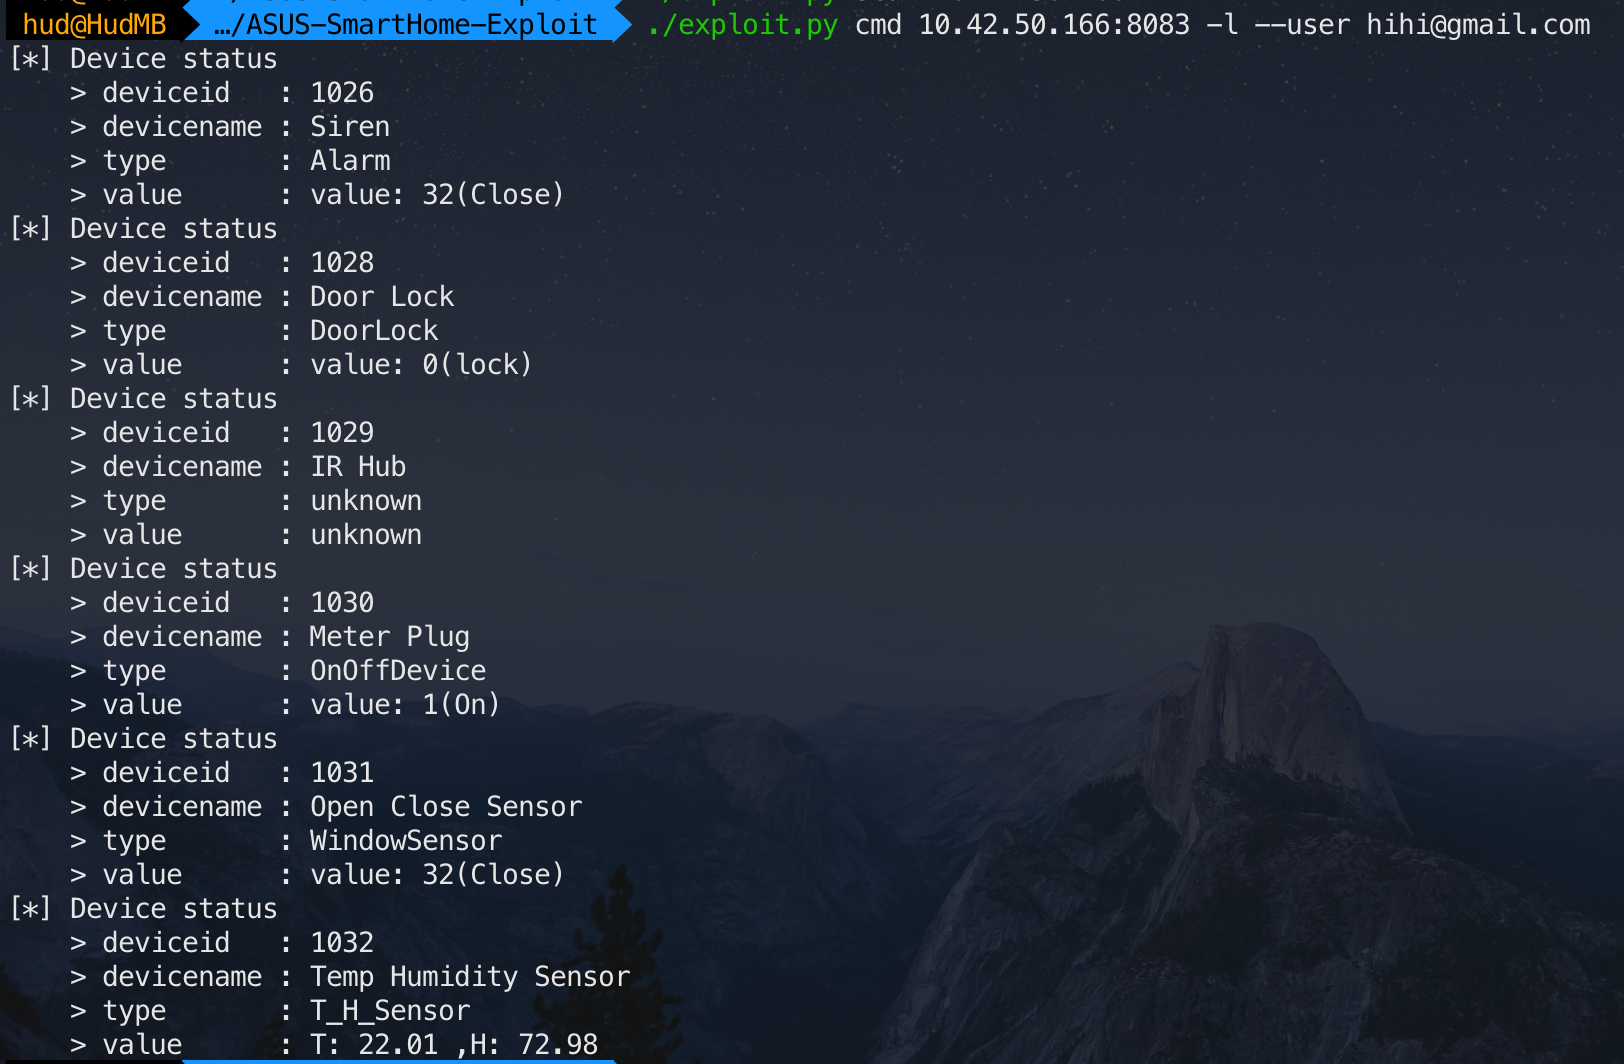 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit für CVE-2019-11061 und CVE-2019-11063
 tin-z/cve-2023-35086-poc
PoC von CVE-2023-35086, nur DoS
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Leichte Implementierung von Protocol Buffers in ANSI C für Mikrocontroller und speicherbeschränkte eingebettete Systeme, die eine effiziente…
 verylazytech/cve-2024-10914
PoC - CVE-2024–10914- Befehlsinjizierungsschwachstelle im Parameter `name` für D-Link NAS
 voidsshadows/hikvision-city-hunter
Dieses Tool ist eine moderne Weiterentwicklung älterer PoCs wie jener für CVE-2017-7921 und ICSA-17-124-01, aktualisiert für 2025 mit…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Eine technische Fallstudie und Exploit-Analyse der Authentication-Bypass-Schwachstelle in der TP-Link-TL-WR840N-Firmware (CVE-2018-12633).
 win3zz/cve-2023-43261
CVE-2023-43261 - Offenlegung von Anmeldedaten durch ungeschützte Systemprotokolle und schwache Passwortverschlüsselung
 wuxx/cve-2020-8004
Exploit-Tool für CVE-2020-8004 für STM32F1 Mikrocontroller, ermöglicht die Firmware-Extraktion über OpenOCD und Python-Skripte, um den Ausleseschutz…
 xw77cve/cve-2019-7642
Proof-of-Concept-Exploit für CVE-2019-7642, der nicht authentifizierten Zugriff auf DNS-Abfrageprotokolle und Anmeldeverlauf auf anfälligen…
 yenyangmjaze/cve-2024-10914
Proof-of-Concept-Exploit für CVE-2024-10914, eine Befehlsinjektions-Schwachstelle in D-Link-NAS-Geräten über das Skript account_mgr.cgi. Enthält…
 yezeting/cve-2021-41730
Proof-of-concept-Exploit für CVE-2021-41730, der eine Remote-Befehlsausführung in TENDA AC15/AC6-Routern über unvalidierte formSetIptv()-Parameter…
 yilin1203/cve-2022-40881
Proof-of-Concept-Exploit für CVE-2022-40881, das auf SolarView-Compact-Geräte abzielt. Verwendet eine Fofa-Abfrage zur Aufklärung und…

 yoshida-git-ai/spacex-starlink-router-gen-2-xss
CVE-2023-49965 | SpaceX / Starlink Router Gen 2 XSS
 zgsnj123/cve-2025-45466
Es handelt sich um die Details zu CVE-2025-45466.
 zhuowei/cheese
CVE-2025-21479 Proof-of-Concept, denke ich
 zt20xx/cve-2023-48194
Proof-of-Concept-Exploit für eine Pufferüberlauf-Sicherheitslücke in der Tenda AC8v4-Router-Firmware (V16.03.34.09) über den…








