
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 webraybtl/cve-2022-1068
Analyse und Reproduktion der Modbus-Slave-Pufferüberlauf-Schwachstelle CVE-2022-1068
 hev0x/cve-2021-31630-openplc_rce
Exploit für authentifizierte Remote-Codeausführung auf dem OpenPLC v3 Webserver
 dumitory-dev/cve-2020-35391-poc
Tenda N300 Authentifizierungs-Bypass via fehlerhaften HTTP-Request-Header
 codeholic2k18/cve-2018-9995
DVR-Benutzername-Passwort-Wiederherstellung.
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Gepatchter Bluetooth-Stack für Android 10 (AOSP r33) zur Behebung der Pufferüberlauf-Schwachstelle CVE-2021-0316.
 miapatsune/cve-2026-43499
Kernel-Exploit für Redmi Pad Pro (dizi) / POCO Pad 5G mit browserbasierter Upload- und Ausführungsschnittstelle, Admin-Panel für Protokollverwaltung…
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub, bei dem die Offenlegung eines Shared Access Keys auf Besitzerebene eine nicht authentifizierte Remotecodeausführung (RCE) gegen…
 piffd0s/cve-2021-3310
Western Digital MyCloud PR4100 Sicherheitslücke zur Informationsoffenlegung bei der Linkauflösung
 ap425q/whisper-pair
Scannt Bluetooth-Low-Energy-Geräte auf Fast-Pair-Schwachstellen (CVE-2025-36911) und testet, ob Zubehör unverschlüsselte Key-Based-Pairing-Anfragen…
 rizzziom/cve-2024-30167
Proof-of-Concept-Exploit für authentifizierte Befehlsinjektion in Atlona AT-OME-RX21, die Root-Level-Befehlsausführung über die…

 spiralbl0ck/microc-u-os2-vuln-code-extracted-from-
Pufferüberlauf-Angriff und -Prävention für ein FPGA-basiertes Soft-Prozessor-System - 7. Internationale Konferenz für Innovation in der Elektronik-…
 vanlam2001/netis-n5vn-ac1200-dos
Proof-of-concept-Exploit für eine Pufferüberlauf-Sicherheitslücke (CVE-2024-44596) in Netis N5VN AC1200-Routern, der einen Denial-of-Service durch…
 michaeladamgroberman/cve-2026-55726
CVE-2026-55726: Öffentlich auflistbarer Azure Blob Storage Container (Geräteprotokolle) - Gardyn (ICSA-26-183-03)
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: Privilegierte iothubowner IoT Hub-Anmeldeinformationen – Flottenaufzählung, Geräte-RCE, Heimnetzwerk-Pivot – Gardyn (ICSA-26-183-03)
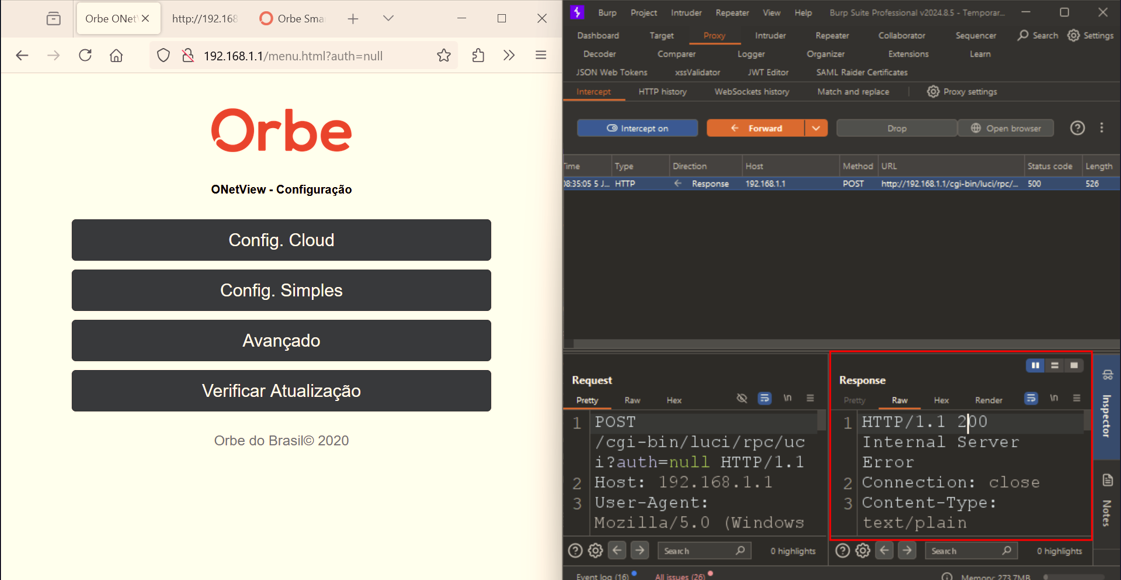 kuk3n4n/cve-2024-57778
Ein Problem in Orbe ONetView Roteador Onet-1200 Orbe 1680210096 ermöglicht es einem entfernten Angreifer, Privilegien zu eskalieren, indem die…
 flojboj/cve-2021-31630
POC-Exploit für CVE-2021-31630, geschrieben in Python3 und mit C-Reverse-Shell im nicht-blockierenden Modus.
 yarienkiva/honeypot-dlink-cve-2024-3273
Schneller und schmutziger Honeypot für CVE-2024-3273








