#1
Tools für Hardware-Hacking, Modding, JTAG, UART, SPI und Exploitation eingebetteter Geräte.
Kitploit empfohlen
 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
 teutekeune/ibssloader
Forschungswerkzeuge zum Booten von Linux auf dem iPad mini 1 über checkm8, gepatchte iBSS/iBEC und benutzerdefinierte Bare-Metal-Payloads,…
 greatscottgadgets/greatfet
GreatFET-Firmware und Host-Software
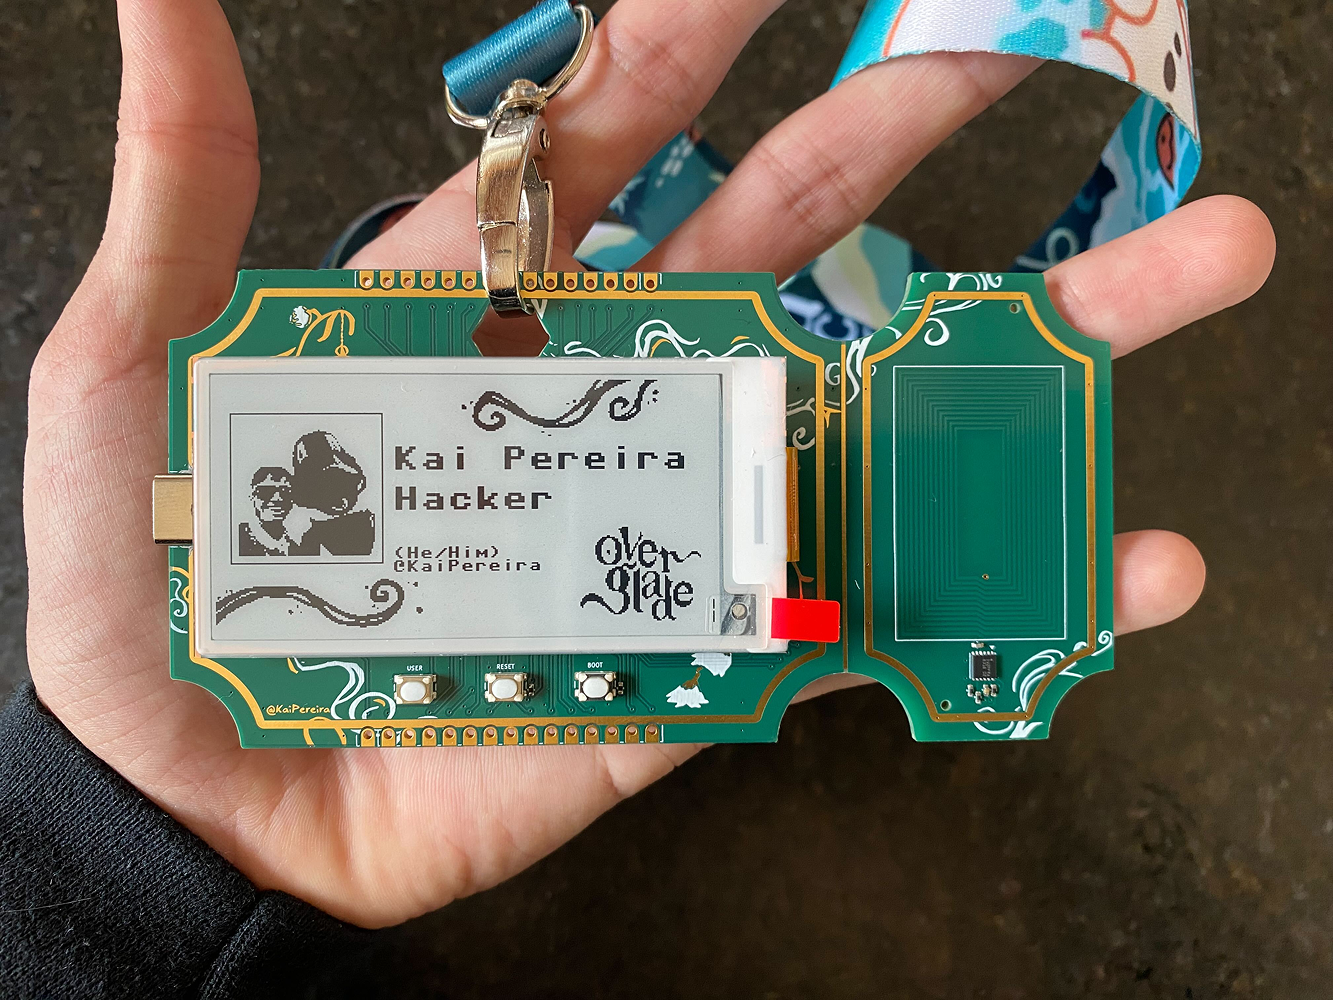 kaipereira/overglade-badges
NFC-Hackathon-Badges für den Overglade Game Jam in Singapur!
 ggfuchsi-oss/lg-webos-kexec
Startet einen benutzerdefinierten Linux-Kernel auf gerooteten LG-webOS-TVs über kexec, mit reverse-engineerter SoC-Watchdog-Unterstützung,…
 symbrkrs/ps5-uart
Schnittstelle für die Interaktion mit PlayStation 5 EMC und EFC
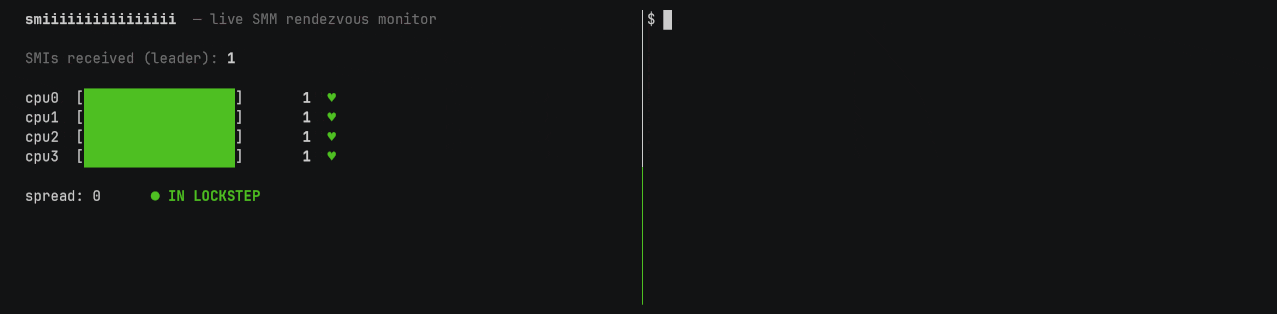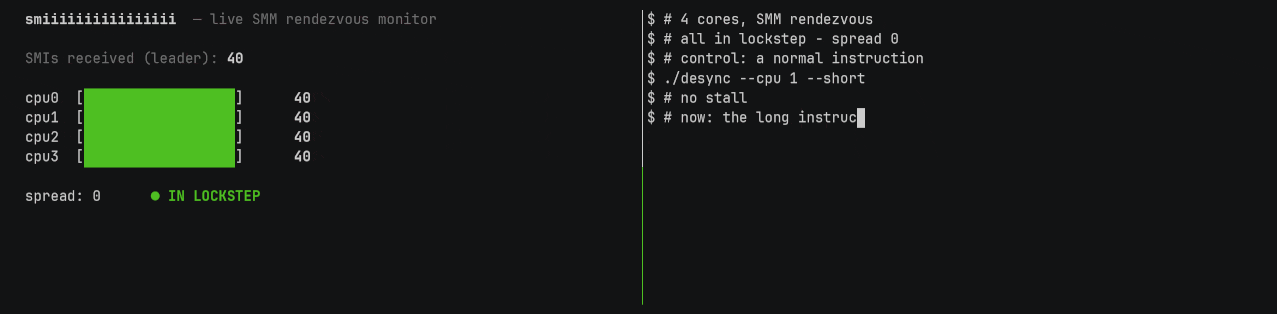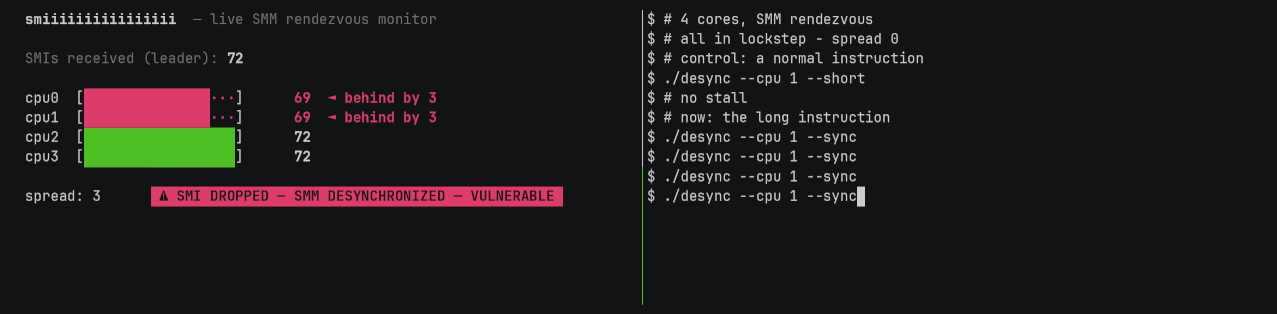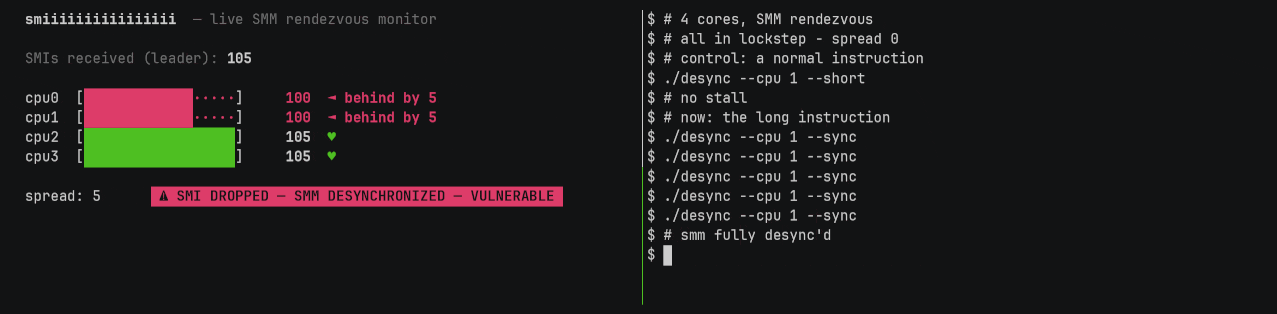 xoreaxeaxeax/smiiiiiiiiiiiiiiii
Ein sehr sehr sehr sehr sehr sehr sehr langer Interrupt
 xun404/spd_dump-macos
UNISOC BootROM/FDL-Flasher für macOS: gepatchter spd_dump mit CVE-2022-38694 exec_addr2, Protokollreferenz, Partitionsregeln, Backup-Verifizierung…
 jiegec/loongbleed
Proof-of-Concept, das ein mikroarchitektonisches Datenleck in Loongson LA464/LA664-Prozessoren über undefinierte obere Bits von LASX-Vektorregistern…
 xcracker000/cve-2024-56426
# CVE-2024-56426 Exynos9830 Bootrom-Exploit - SM-G985F
 danyw24/zyxel-p870hn-hardware-hacking
Von einer blanken Platine bis zum Root-Zugriff: Hardware-Hacking eines ZyXEL P-870HN (BCM6368) über UART — CVE-2025-0890 + CVE-2024-40891, auf meiner…
 xoreaxeaxeax/skitter-creek-bath-salts
Alles auf der CPU mit DRAM-Scrambling freischalten
 bettercap/bettercap
Das Schweizer Taschenmesser für 802.11-, BLE-, HID-, CAN-Bus-, IPv4- und IPv6-Netzwerkaufklärung und MITM-Angriffe.
 refirmlabs/binwalk
Firmware-Analyse-Tool
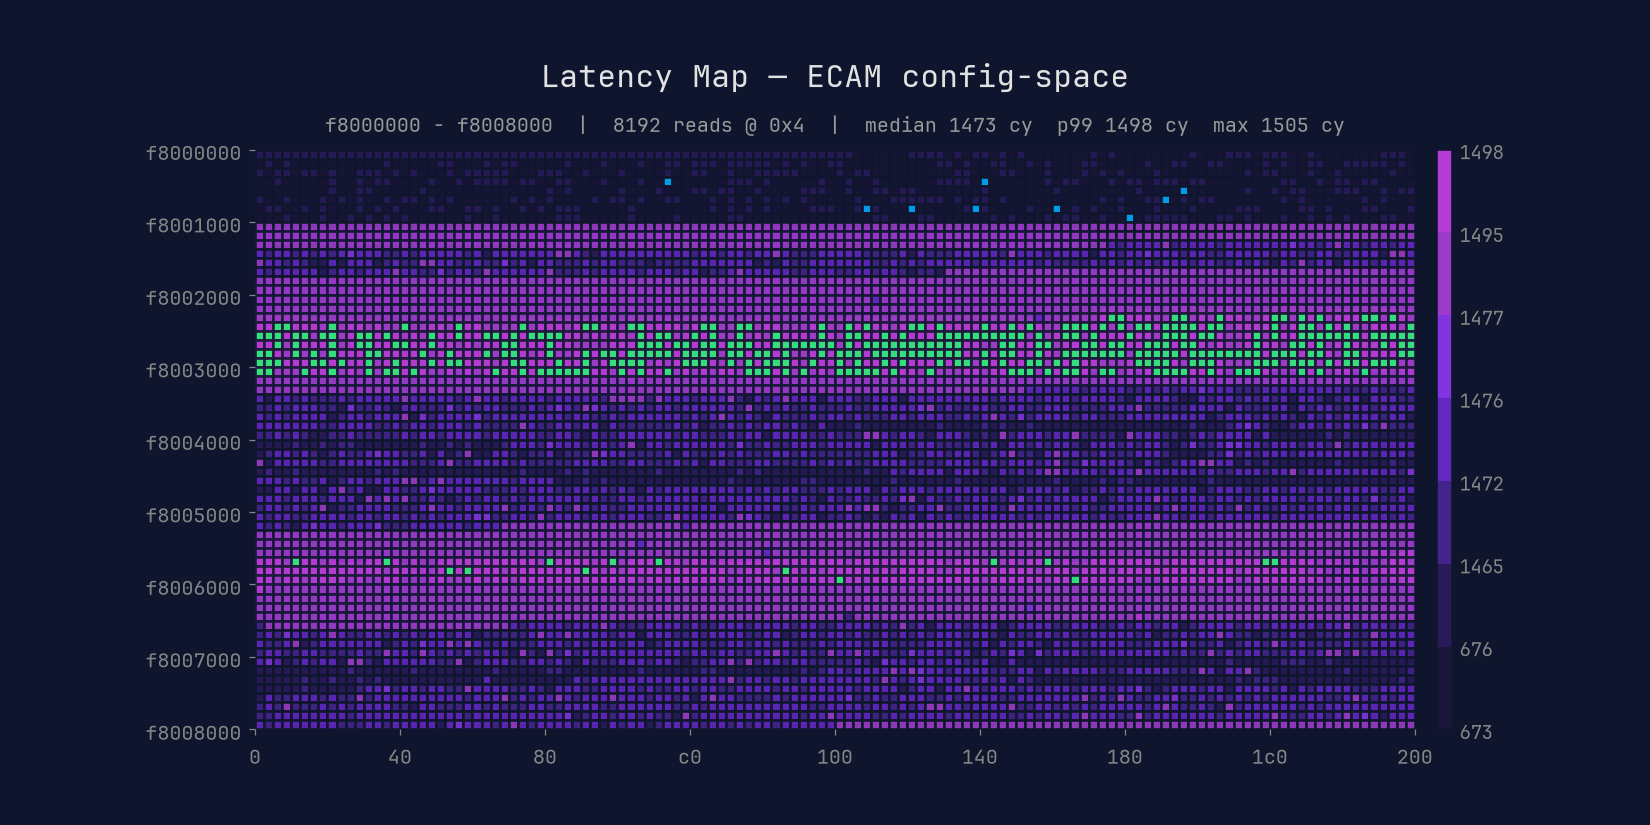 xoreaxeaxeax/mmiotic
Latenz-Röntgen für undokumentierte Hardware
 idoka/awesome-canbus
:articulated_lorry: Tolle CAN bus Tools, Hardware und Ressourcen für Cybersicherheitsforscher, Reverse Engineers und Automobilelektronik-Enthusiasten.
 ebrandi/fdd-book
FreeBSD Gerätetreiber Buch
 leochen-coremind/spd_flasher
CVE-2022-38694 Gehärteter Exploit - RP2350 USB-Host-Auto-Flasher für Unisoc-Geräte