

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wyze-bulb-color-pwned — Kein Open-Firmware-Exploit für die Wyze WLPA19CV2 Farbglühbirne | Kitploit

Tools/GitHubGitHub/nickdaria/wyze-bulb-color-pwned
Embedded-System-SicherheitIoT-SicherheitExploitationReverse EngineeringDrahtlose SicherheitHardware-HackingFirmware-Analyse
GitHubnickdaria/wyze-bulb-color-pwned

wyze-bulb-color-pwned

Kein Open-Firmware-Exploit für die Wyze WLPA19CV2 Farbglühbirne

Repository anzeigen
14379vor 2 MonatenNoch nicht geprüft
Teilen

wyze-bulb-color-pwned

Drahtloser Exploit für die Wyze WLPA19CV2 Farblampe
Überblick

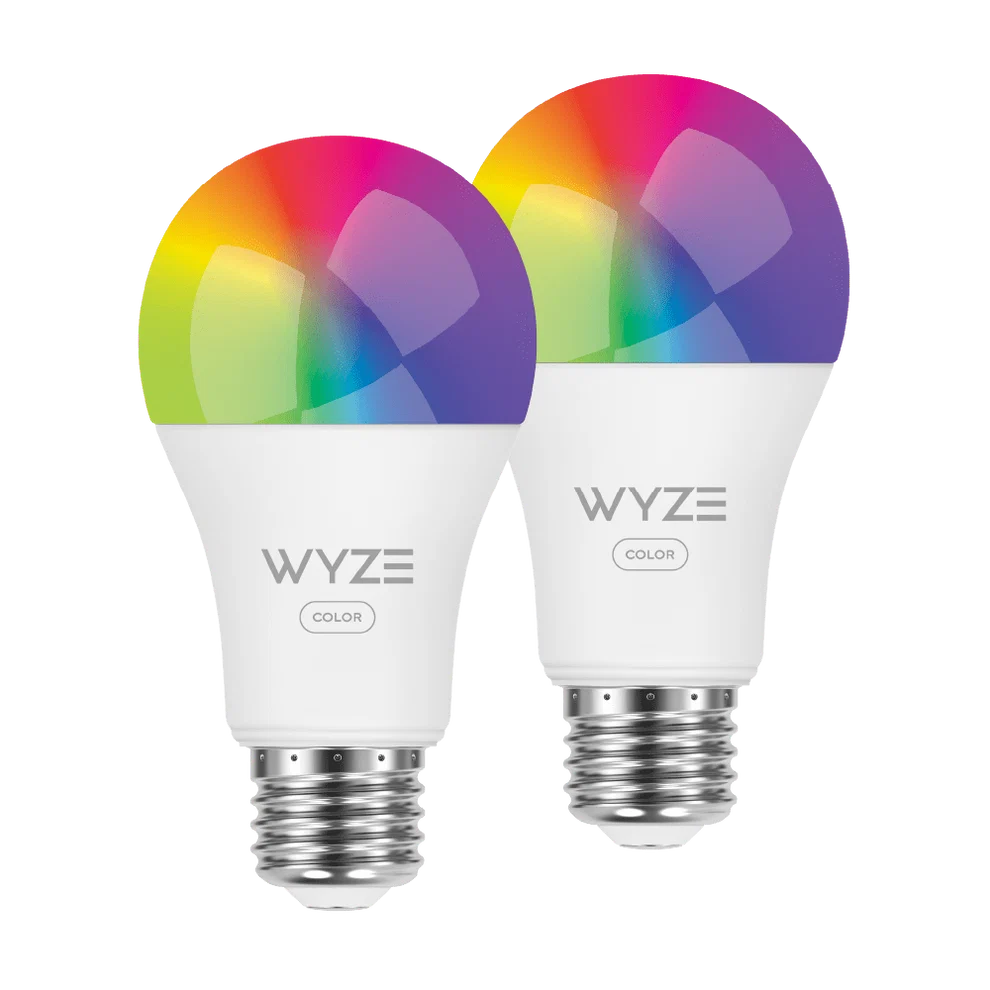
Die Wyze Color WLPA19CV2 Lampen verfügen über einen Werks-Testmodus, der es ermöglicht, ein benutzerdefiniertes OTA-Image drahtlos durch eine bestimmte Abfolge von Stromunterbrechungen zu flashen.

Dieses Projekt bietet

  • Eine Implementierung und Anleitung zur Erlangung von Codeausführung
  • Einen Loader zum Verbinden und Verwalten der Lampe
  • Eine ESPHome-Implementierung zur Anbindung an Home Assistant

Verwendung

"Um das Schloss auf diesem ESP32 zu knacken, werden wir einen ESP32 verwenden"
Demo

Video-Demo

  1. Flashe wyze-hijack-ap auf einen ESP32S3. Halte ihn in der Nähe der Lampe mit Strom versorgt.
    • Einfach: wyze-hijack-ap Web Flasher
    • Fortgeschritten: aus dem Quellcode bauen, idf.py
  2. Schließe die Lampe an etwas leicht Schaltbares an, wie einen Wandschalter-Stromkreis oder eine Steckdosenleiste
  3. Wiederhole Folgendes, bis du siehst, dass das Licht blau wird, und lasse es dann eingeschaltet
    • Schalte den Strom ein, bis du siehst, dass das grüne Licht einzublenden beginnt, und schalte ihn sofort wieder aus
    • Lasse den Strom 5 Sekunden lang ausgeschaltet
    • HINWEIS: Wenn deine Lampe bereits eingerichtet wurde, führen die ersten paar Zyklen den Werksreset durch. Nach 3-4 Zyklen sollte sie beginnen, grün zu werden.
  4. Nach ~17 Zyklen sollte das Licht für einen Moment blau sein. Warte geduldig, während der Exploit läuft
  5. Nach ~30 Sekunden sollte der Exploit abgeschlossen sein und deine Lampe sollte lila werden, um anzuzeigen, dass die wyze-loader-Payload läuft

Erfolg!

Die Lampe startet nun in den wyze-loader, der einen AP namens wyze-loader_XXXXXX bereitstellt. Verbinde dich mit diesem AP und navigiere zu http://192.168.4.1.

Um die Einrichtung mit ESPHome fortzusetzen, fahre mit der ESPHome-Anleitung fort.

Das Projekt

Warum

Ich habe diese bei Microcenter gekauft und mag es nicht, dass man für die Steuerung mit Home Assistant die Cloud benötigt. Ich wollte Tasmota flashen, aber die Platine war anders.

Ironischerweise habe ich dies begonnen, um eine halbe Stunde Löten zu vermeiden, und stattdessen ein Wochenende mit Reverse Engineering und Entwicklung verschwendet.

Wie

Siehe docs/METHODOLOGY.md

Todo

Siehe docs/TODO.md

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






